
 #1
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
Recommandé par Kitploit

 nowsecure/r2frida
Radare2 et Frida : mieux ensemble.
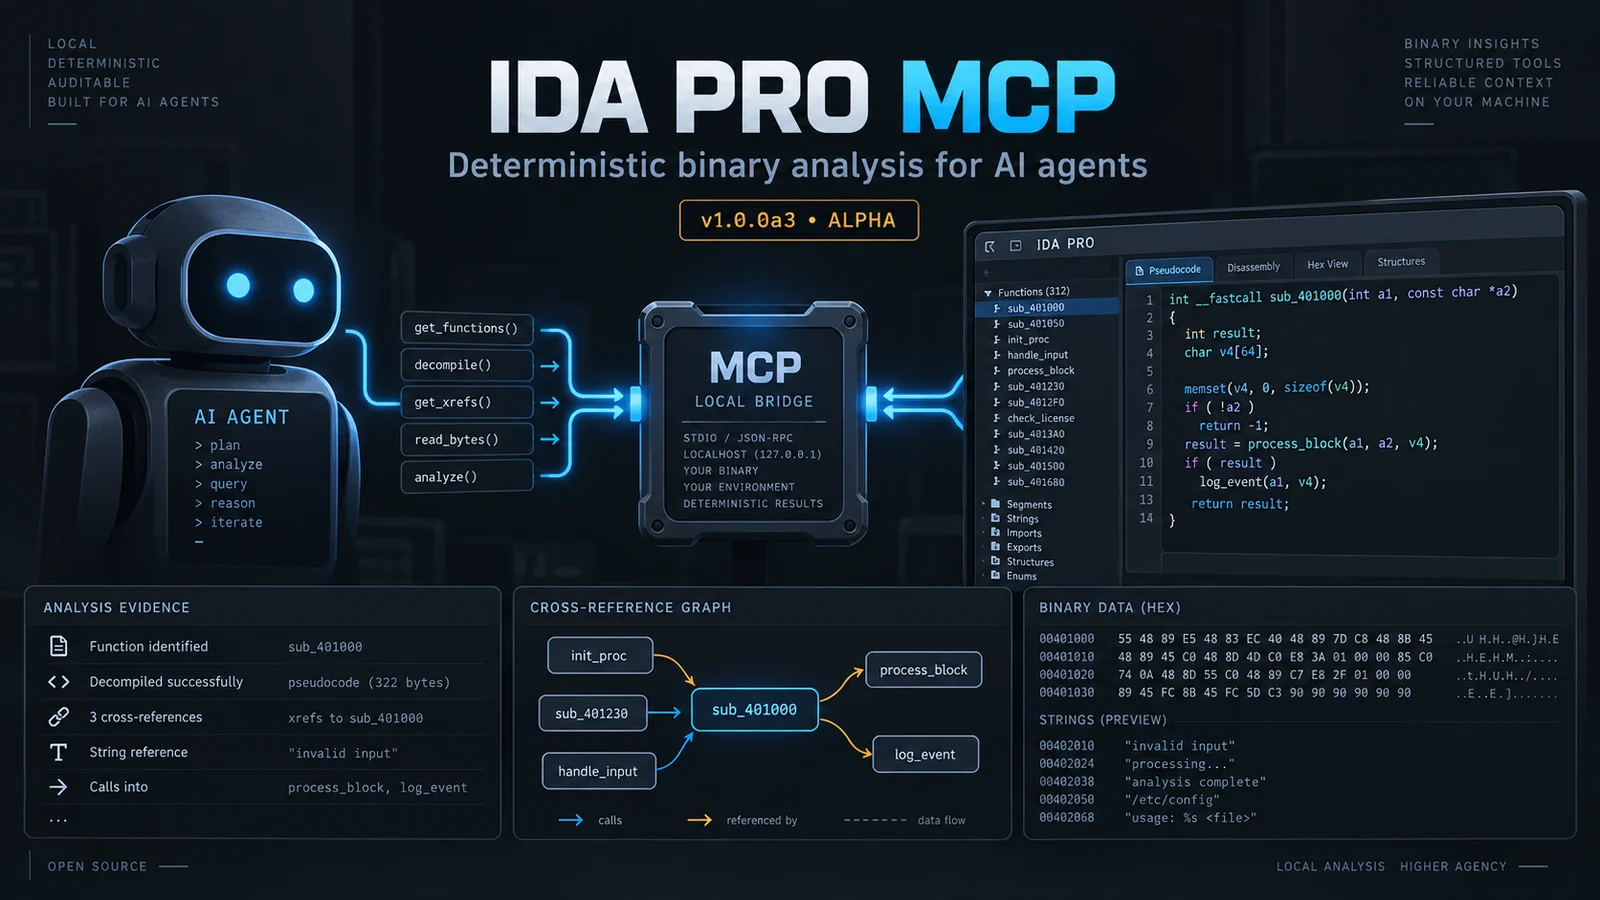 grecandrei/ida-pro-mcp
Local-first, deterministic MCP server for IDA Pro/Home: 109 strict-schema reverse-engineering operations, evidence-backed findings, and policy-gated…
x64dbg/x64dbgUn débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.
 velteyn/unbattletech
BattleTech: The Crescent Hawk's Inception reverse engeneering
 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 mitmproxy/mitmproxy
Un proxy HTTP intercepteur interactif compatible TLS pour les testeurs de pénétration et les développeurs de logiciels.
 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
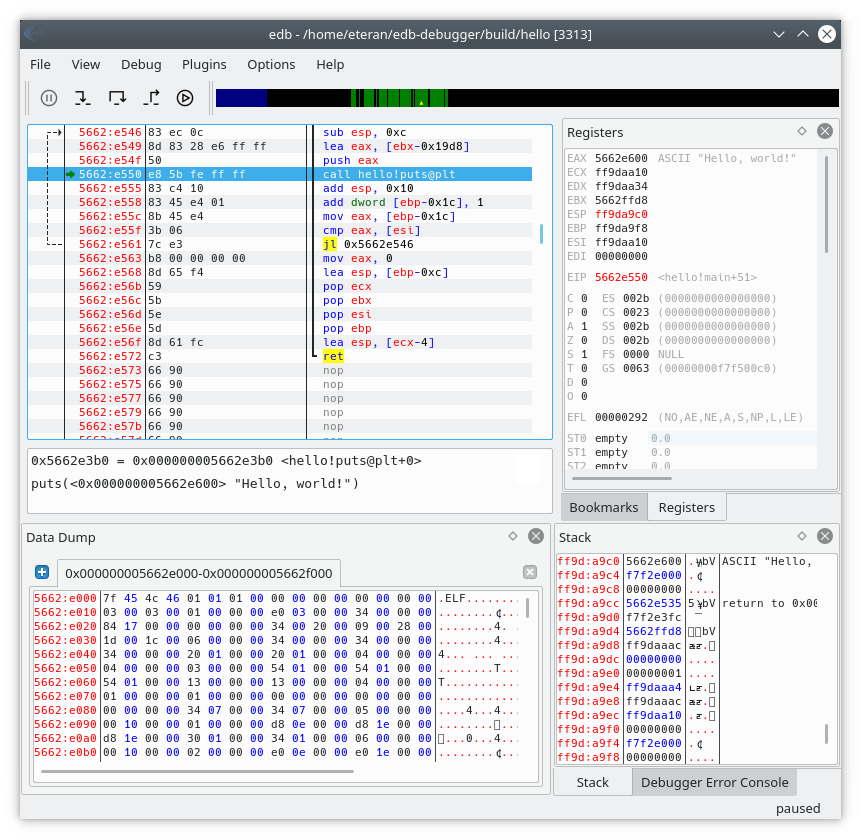 eteran/edb-debugger
edb est un débogueur multiplateforme AArch32/x86/x86-64.
 mrexodia/ida-pro-mcp
Assistant de rétro-ingénierie propulsé par l'IA qui fait le pont entre IDA Pro et les modèles de langage via MCP.
 idamcp/idamcp
MCP server integrating IDA Pro with AI agents, featuring a stateless gateway for multi-session management, a relational SQL query engine for binary…
 skylot/jadx
Outil en ligne de commande et avec interface graphique pour décompiler les fichiers Android Dex et APK en code source Java lisible, avec décodage des…
 sunghoojung/reverse-engineering-browser
Navigateur de recherche macOS local-first construit sur une version personnalisée de Brave qui capture le trafic réseau, les empreintes, les scripts…
 frida/frida
Dépôt principal pour héberger les binaires de version
 clearbluejar/pyghidra-mcp
Ghidra MCP en ligne de commande Python
 bethington/ghidra-mcp
Serveur MCP faisant le pont entre la rétro-ingénierie de Ghidra et les outils d'IA : 256 outils pour la décompilation, l'émulation de P-code, le…
 ngwg/ceasta
outil de reverse engineering avec un serveur MCP intégré : une IA peut déboguer votre binaire, pas seulement le lire — points d'arrêt, pas à pas,…
 dovughs/mora-hwbp
Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).







