
 #1
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
Recommandé par Kitploit

 sudoand3rs0n/cve-2025-5548
Dépôt pédagogique documentant l'analyse et l'exploitation de CVE-2025-5548 (dépassement de tampon du serveur FTP FreeFloat). Inclut une méthodologie…
 mrexodia/titanhide
Pilote de noyau Windows qui hooke les fonctions Nt* de la SSDT pour dissimuler les débogueurs et les processus aux vérifications anti-débogage, avec…
 jaf0rk/cve-2026-5281
Exploit de preuve de concept pour CVE-2026-5281, une vulnérabilité de type use-after-free dans l'implémentation WebGPU Dawn de Chromium, avec journal…
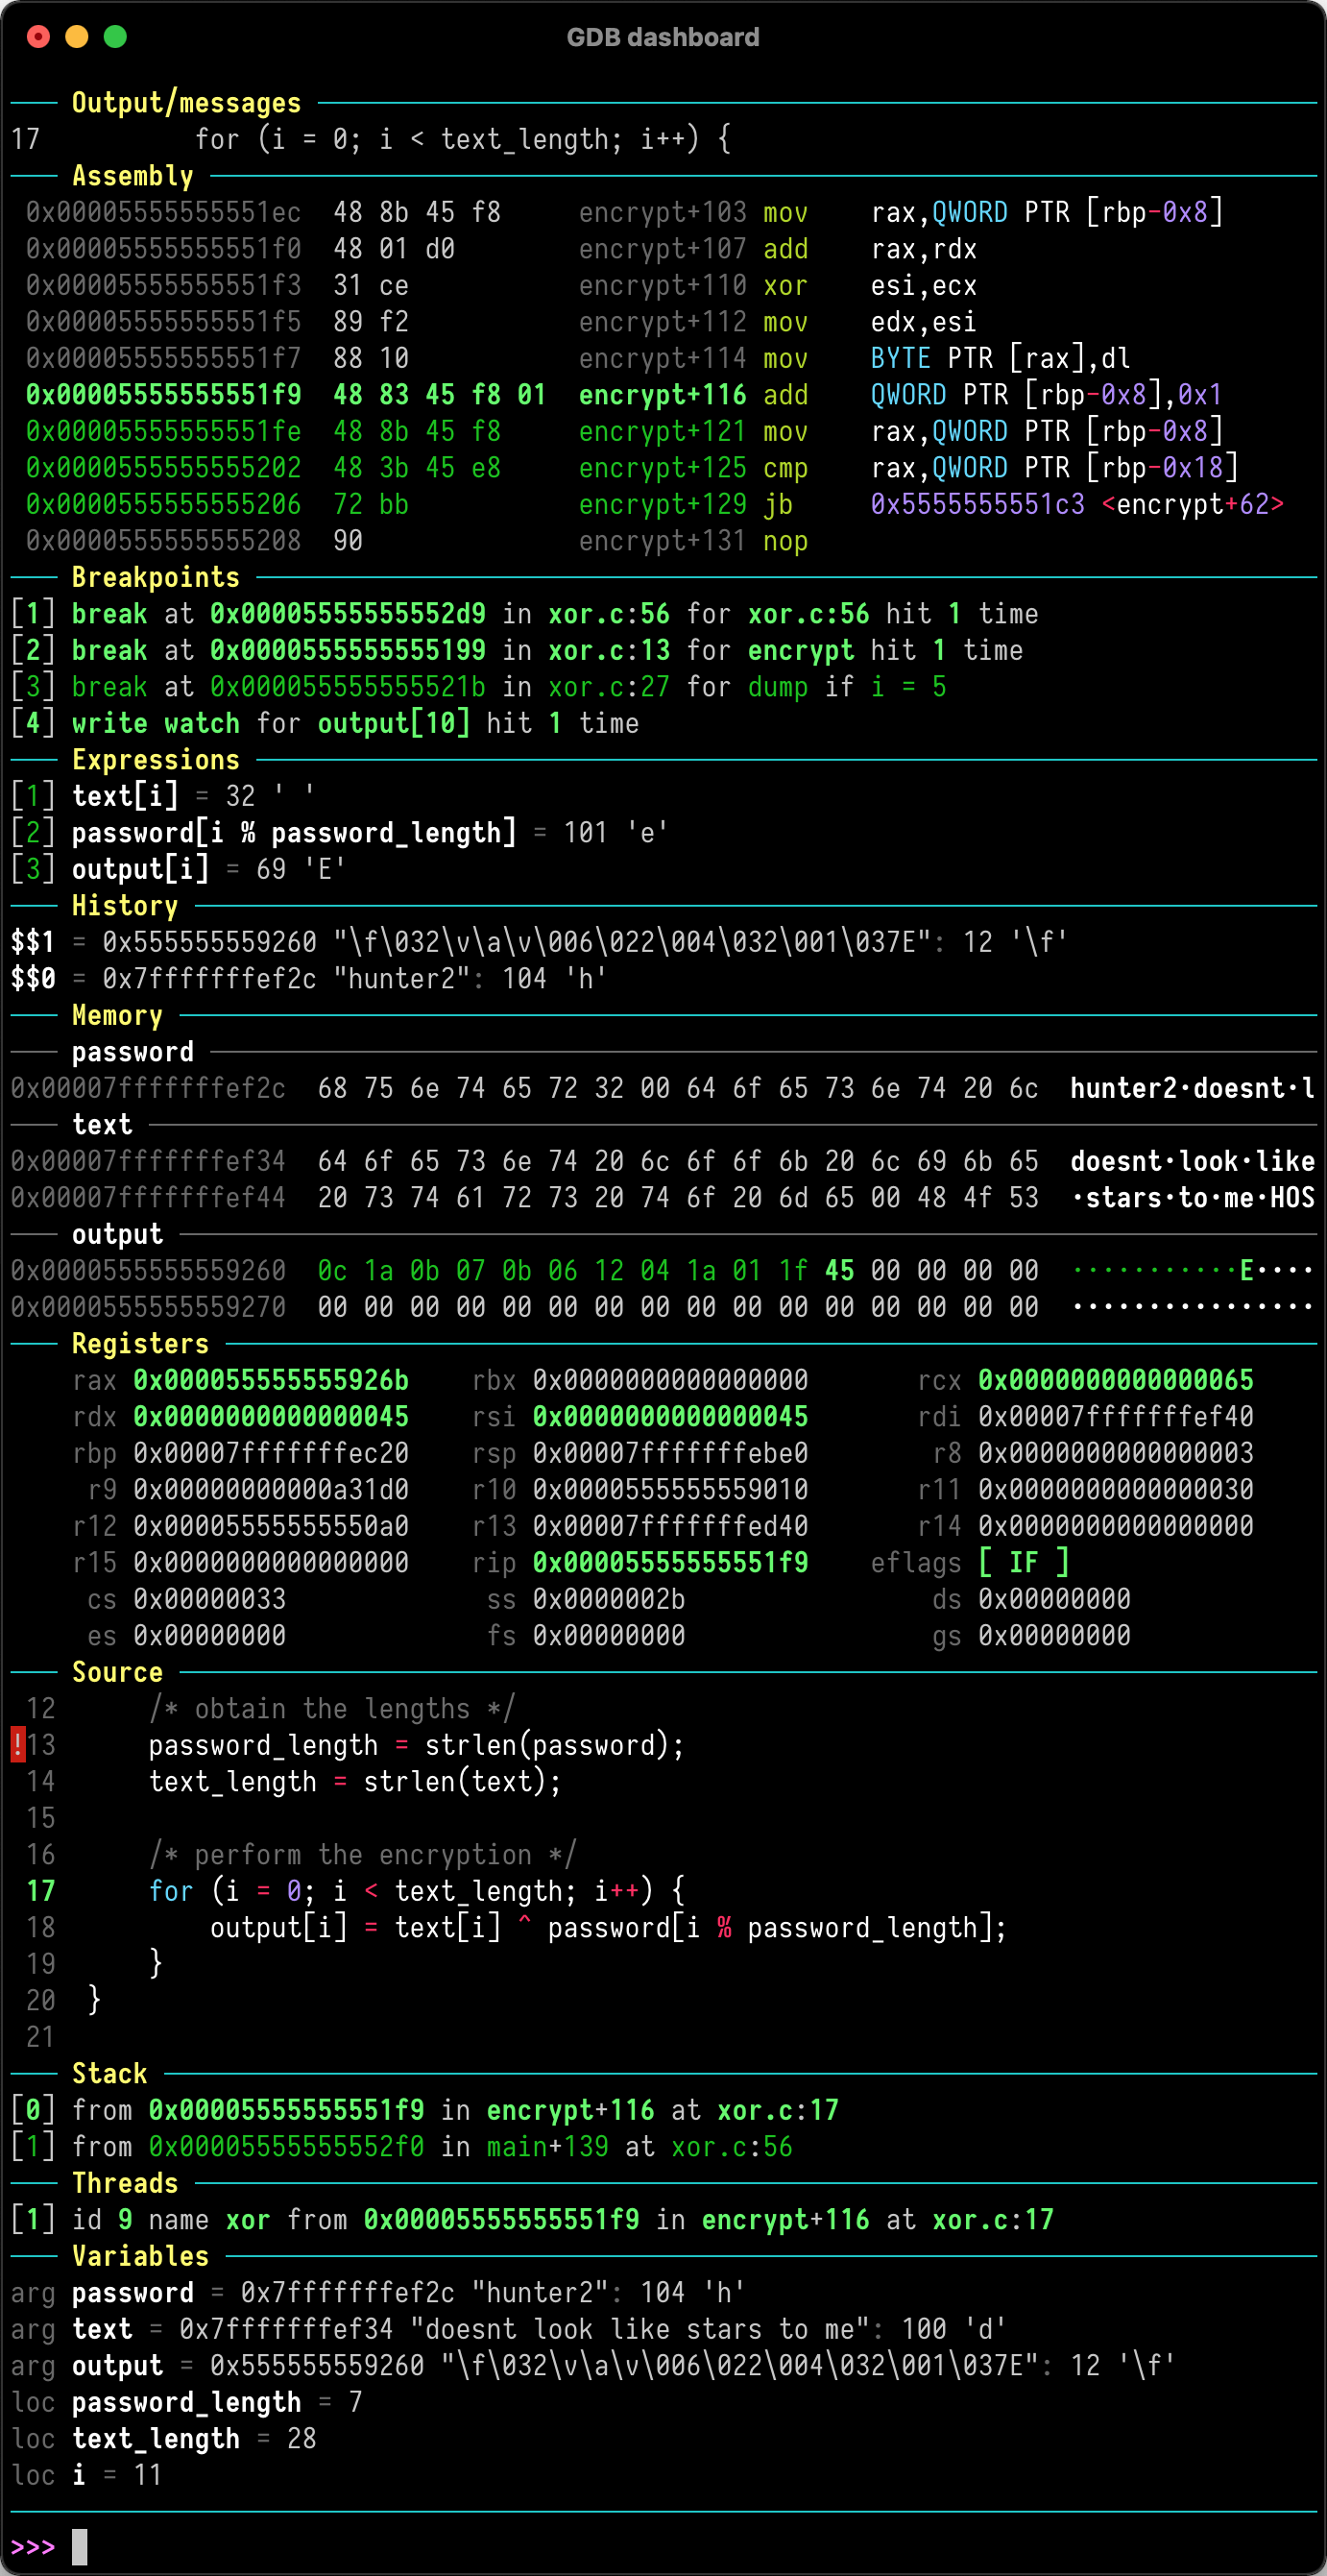 cyrus-and/gdb-dashboard
Interface GDB modulaire offrant un tableau de bord visuel avec des panneaux personnalisables pour inspecter les registres, le code source,…
 sharif-bot-cmd/quantum-silicon-core-loader
Exécute à la frontière du silicium
 agent-hellboy/ltm
ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…
 martinclauss/exim-rce-cve-2018-6789
Ce dépôt fournit un environnement d'apprentissage pour comprendre comment fonctionne un exploit RCE Exim pour CVE-2018-6789.
 whoisqwerz/pocket_disasm
Routeur MCP IDALib multi-session pour agents de codage. Analysez plusieurs binaires en parallèle avec des outils de rétro-ingénierie compatibles IDA.
 robertcprice/ncpu
Runtime de recherche pour ordinateurs neuronaux différentiables, émulation de CPU basée sur GPU et synthèse de programmes. Comprend une ALU…
 benmevic/cve-2025-22457
Application de démonstration de la vulnérabilité CVE-2025-22457 que j'ai créée pour la présentation hebdomadaire de l'équipe Altay
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Analyse binaire parallèle avec IDA Pro, nommage de fonctions assisté par IA, graphe de connaissances Neo4j et moteur d'émulation/hooking/fuzzing…

 geamztheangrybirds727/transformers-forged-to-fight-offline-version
TRANSFORMERS: Forged to Fight est un jeu de combat en 3D où vous prenez le contrôle de certains des soldats les plus charismatiques de l'univers…
 m0bilesecurity/rms-runtime-mobile-security
Runtime Mobile Security (RMS) 📱🔥 - est une puissante interface web qui vous aide à manipuler les applications Android et iOS à l'exécution.
 bicurico/vaxd
Outil léger de désassemblage Windows, d'inspection PE et d'aide au patch pour les fichiers EXE/DLL natifs.

 baiyibai/pico-usb-wifi
Firmware pour Raspberry Pi Pico W qui crée un adaptateur Wi-Fi USB sans pilote avec pontage transparent de couche 2, authentification WPA2/WPA3 et…
 pr0me/xtride
Outil de récupération de types basé sur N-gram pour binaires, récupérant les structures et les signatures de fonctions à partir de code décompilé…
 kernullist/windbg-decompile-ext
Extension WinDbg x64 qui désassemble des fonctions en direct et utilise un LLM pour produire un pseudocode vérifié.








