
 #1
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
Recommandé par Kitploit

 anpa1200/aidebug
Analyse de logiciels malveillants axée sur les preuves avec inspection approfondie des PE/.NET, reconstruction Ghidra, vérifications croisées par IA,…
 canomer/cve-2026-36981-kernel-eop-poc
Projet Date : Fév 2026 / Vulnérabilité de corruption mémoire dans le pilote noyau de MiniTool. Démontre une primitive d'écriture arbitraire dans le…
 ypl6/heaplens
# Projet CMPT733 Cybersecurity Lab II : Plugin GDB pour exploits de tas inspiré par CVE-2021-3156
 vollragm/ghostdebug
Débogueur utilisant des hooks furtifs pour échapper à la détection des débogueurs
 thisistfs/rogue-framework
Poste de travail de bureau pour le fuzzing AFL++, l'émulation QEMU multi-architecture, le développement de harness, l'analyse headless avec Ghidra,…
 elderlypirate/bus_pirate
Firmware multi-protocole pour un outil de hacking matériel prenant en charge SPI, I2C, JTAG, UART, 1-Wire, le sniffing de bus, l'analyse logique et…
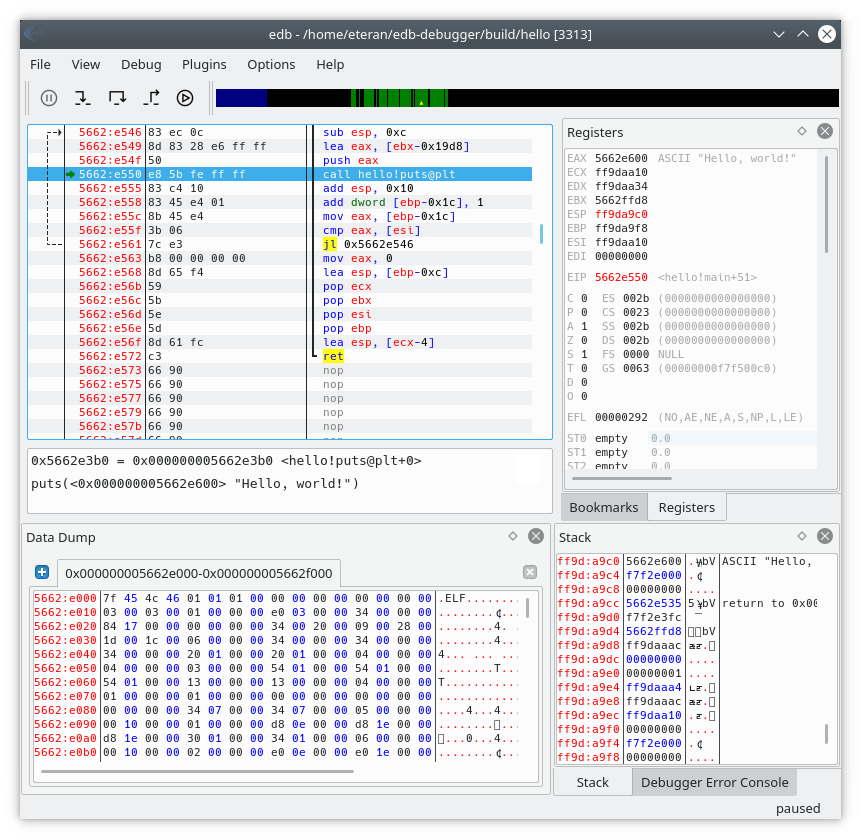 eteran/edb-debugger
edb est un débogueur multiplateforme AArch32/x86/x86-64.
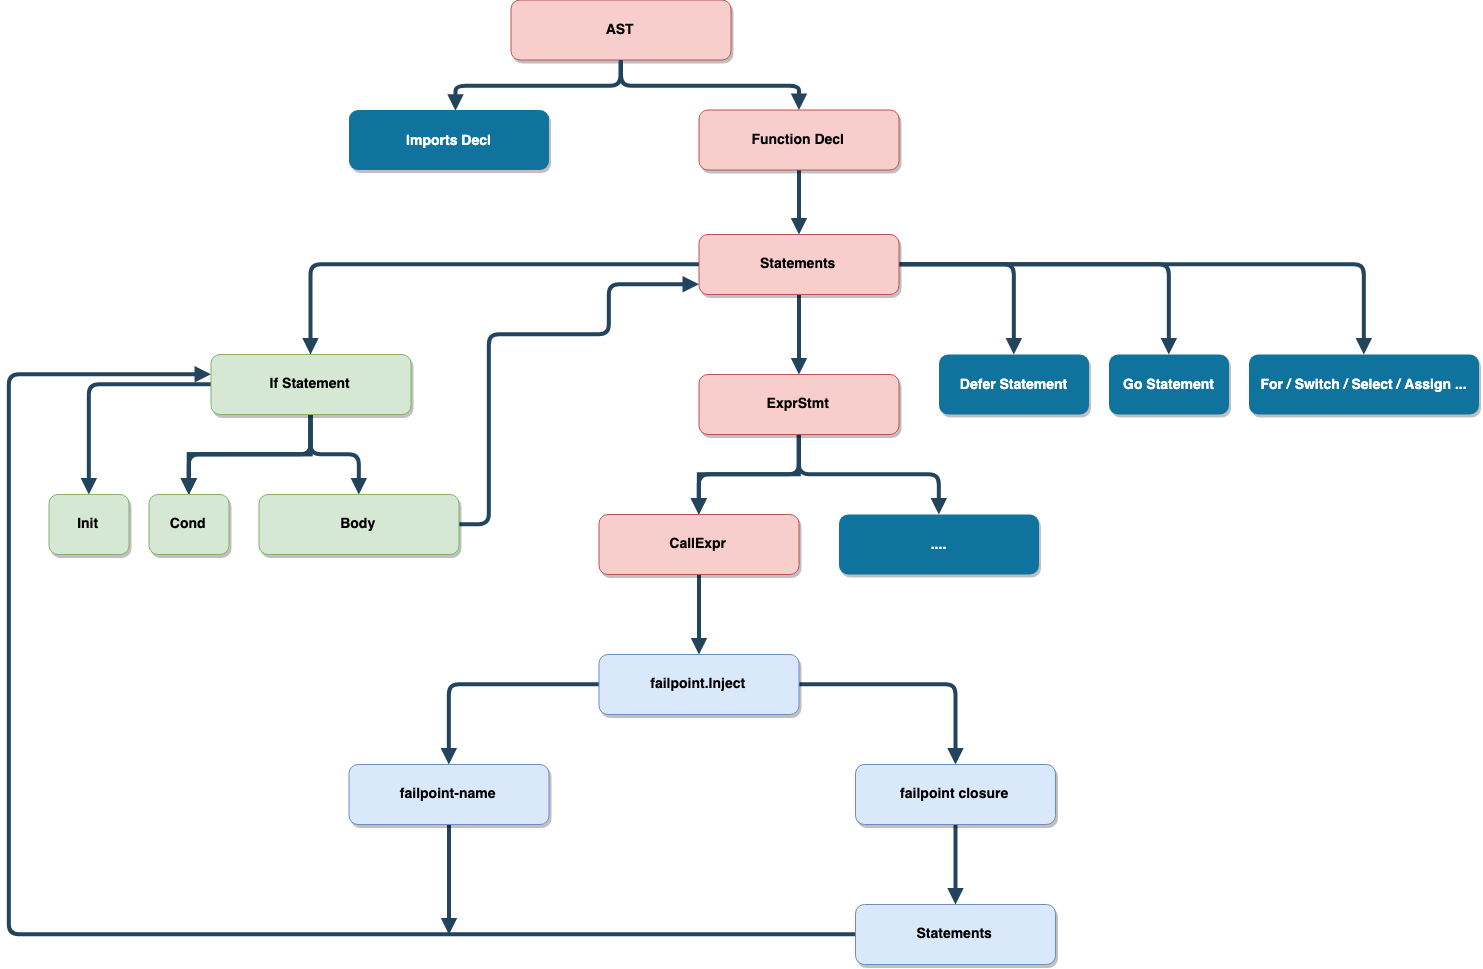 pingcap/failpoint
Bibliothèque d'injection de fautes pour Go qui ajoute des failpoints contrôlables au runtime pour déclencher des panics, des mises en veille, des…
 rizinorg/rizin
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.
 blacktop/ipsw
Couteau suisse de recherche pour iOS/macOS
 modelcontextprotocol/inspector
Inspectez, déboguez et testez visuellement les serveurs Model Context Protocol (MCP) depuis une interface web, une CLI ou une TUI, avec exploration…
 rr-debugger/rr
Framework d'enregistrement et de rejeu pour le débogage déterministe d'applications multithreadées, offrant l'exécution inversée, des points…
 go-delve/delve
Débogueur au niveau source pour Go avec modes CLI, API et headless ; prend en charge les points d'arrêt, l'inspection des variables et le traçage de…
 dynamorio/dynamorio
Framework d'instrumentation à l'exécution pour la création d'outils d'analyse dynamique : tracing, profilage, couverture de code, débogage mémoire,…
 microsoft/detours
Bibliothèque d'interception d'API Windows à l'exécution pour hooker, surveiller et instrumenter les appels de fonctions. Prend en charge la…
 intelxed/xed
Bibliothèque de bas niveau pour l'encodage et le décodage d'instructions x86 IA32/Intel64, exposant des API pour la longueur des instructions, les…
 whatswrongandwhy/ptrace
Utilitaire de traçage et de débogage de processus sous Linux basé sur ptrace, permettant d'inspecter les appels système, la mémoire et le flux…
 dovughs/mora-hwbp
Moteur de hooking en mode utilisateur sans patch et d'instrumentation de télémétrie basé sur les points d'arrêt matériels (DR0-DR7) (PoC AMSI, WLDP…





