
 #1
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
Recommandé par Kitploit

 jordan9001/vsock_poc
Enquête sur le bug derrière CVE-2021-26708
 phantomn/virtualbox_cve-2019-2525-cve-2019-2548
Preuves de concept d'exploits pour les vulnérabilités d'évasion invité-vers-hôte de VirtualBox CVE-2019-2525 et CVE-2019-2548, avec une bibliothèque…
 iamescri/cve-2025-5548-freefloat-ftp-buffer-overflow
Laboratoire d'analyse et d'exploitation de la vulnérabilité CVE-2025-5548 dans FreeFloat FTP Server 1.0
 kernelzeroday/cve-2021-3156-baron-samedit
1day effort de recherche
 eversinc33/drvtrace
Plugin WinDbg pour tracer les transitions de modules depuis un pilote débogué.
 gmh5225/raminspect
Une bibliothèque permettant l'inspection et la manipulation de la mémoire et du code d'un processus en cours d'exécution sur un système Linux.
 ibonok/cve-2026-94300
PoC autonome et analyse pour CVE-2026-94300, une utilisation après libération (use-after-free) GSS-TSIG dans BIND 9.20.29, avec un modèle assisté par…
 hydrabus/hydrabus
Carte matérielle open source multi-outils pour le hacking embarqué, le débogage et les tests d'intrusion, avec le firmware HydraFW, la prise en…
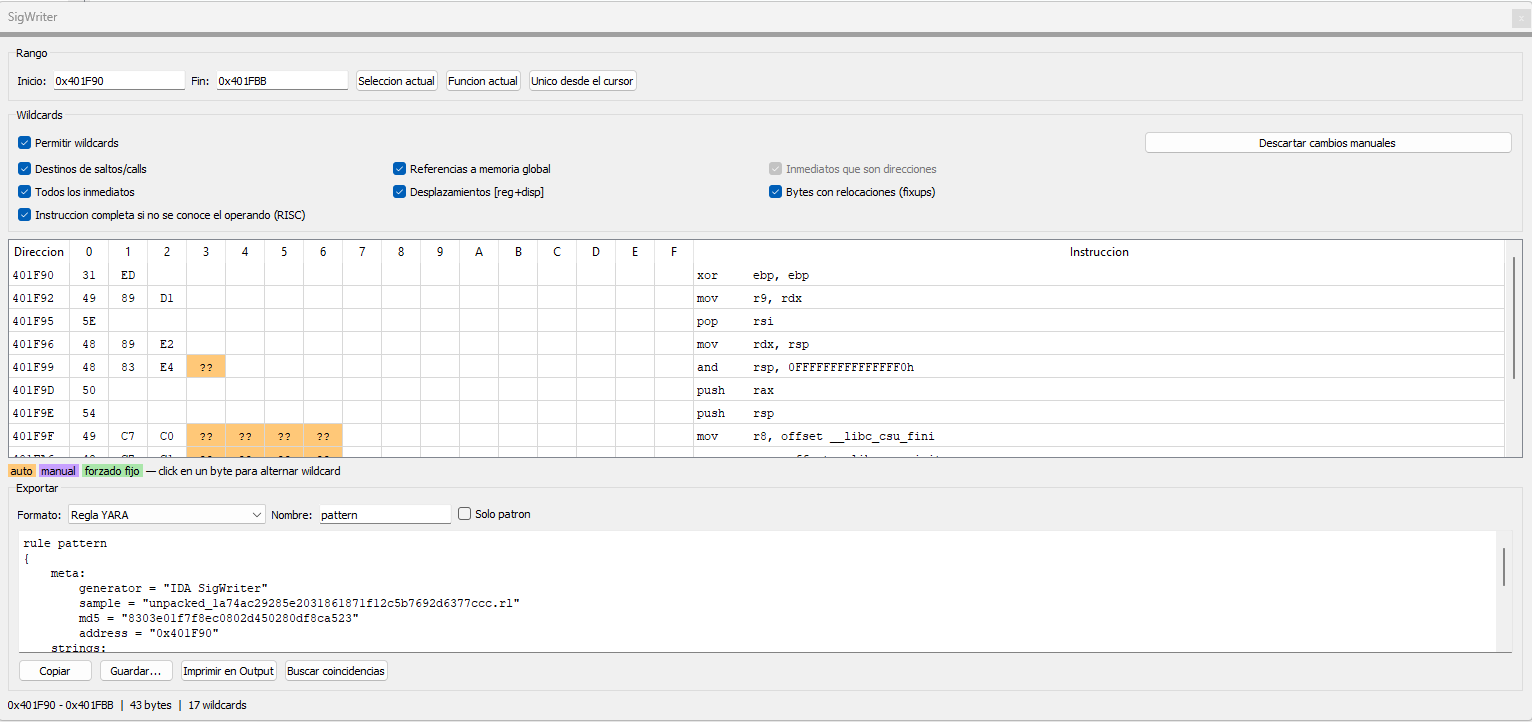 crackinglandia/idasignwriter
Plugin IDA Pro qui génère des signatures d'octets à partir de sélections de désassemblage, avec wildcards automatiques et manuelles, recherche de…
 googlesky/cve-2026-118383
Preuve de concept pour CVE-2026-118383, une utilisation après libération (use-after-free) non authentifiée dans MongoDB lors de la reprise de…
 krixx1337/reagentlive
Laissez des agents IA explorer un jeu en cours d'exécution de l'intérieur. En direct, en toute sécurité, instantanément.
 altumptic/paranoia
Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.
 iartorias/coffee_explorer
L'éditeur PE bien connu, repensé avec une esthétique Visual Studio, la prise en charge des écrans haute résolution (high DPI) et bien plus encore.
 0xh3y3/cve-2026-42533
Laboratoire de reproduction pour CVE-2026-42533 (écrasement de capture en deux passes de nginx) : PoC HTTP et stream, tests de fuite de tas/DoS,…








