
 #1
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
Recommandé par Kitploit

 das-labor/panopticon
Un désassembleur libre et multiplateforme.
 proxymanapp/atlantis-android
Capturez le trafic HTTP/HTTPS des applications Android et envoyez-le à Proxyman pour débogage.
 voidsec/driverbuddyreloaded
Driver Buddy Reloaded est un plugin Python pour IDA Pro qui aide à automatiser certaines tâches fastidieuses de rétro-ingénierie des pilotes noyau…
 macmade/unicorn-bios
Émulateur BIOS de base pour Unicorn Engine.
 madmin3r/unconfuserex
Désobfuscateur pour ConfuserEx 2
 sharif-bot-cmd/quantum-silicon-core-loader
Exécute à la frontière du silicium
 themalwareguardian/cve-2002-1120
Débordement de tampon (stack-based buffer overflow) classique dans Savant Web Server 3.1 démontrant une corruption de mémoire à distance du début des…
 gmh5225/frida-medit
Scanner de mémoire de processus CUI multiplateforme basé sur Frida pour trouver, filtrer, patcher et dumper la mémoire des processus en direct lors…
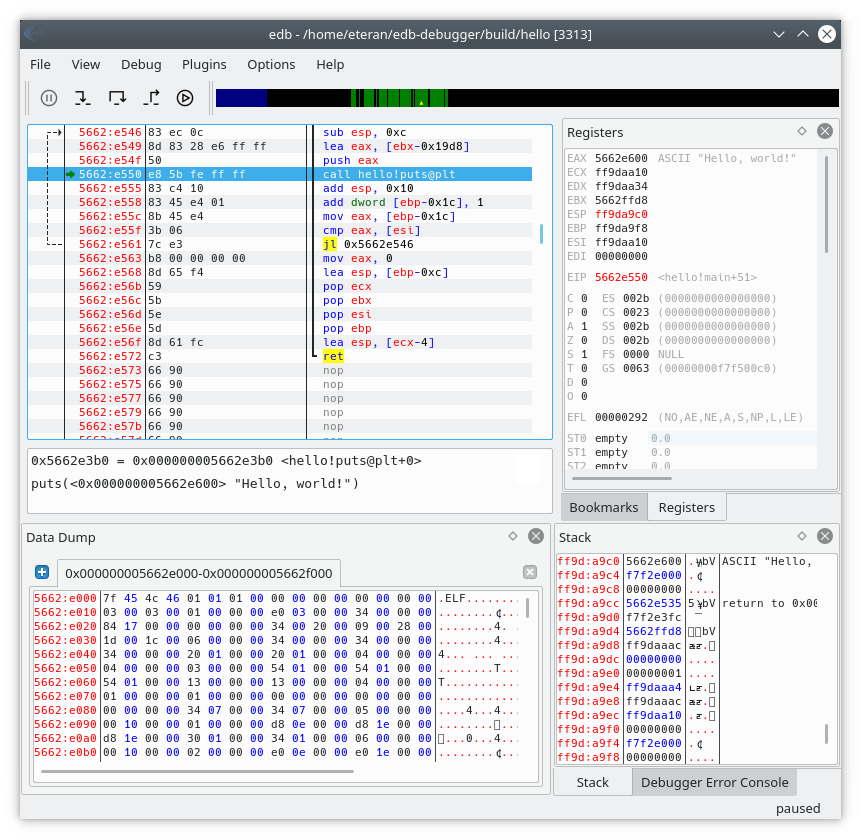 eteran/edb-debugger
edb est un débogueur multiplateforme AArch32/x86/x86-64.
 ioncodes/idacode
Une intégration pour IDA et VS Code qui connecte les deux pour exécuter et déboguer facilement des scripts IDAPython.
 fuzzysecurity/fermion
Fermion, un wrapper électron pour Frida & Monaco.
 rogerorr/nttrace
Un programme de type strace pour l'API 'native' de Windows.
 0xm3r/cgpwn
Une VM légère pour le hacking matériel, la rétro-ingénierie (fuzzing, symEx, exploitation, etc.) et les tâches de wargaming
 netspooky/scare
Un REPL et émulateur d'assembleur multi-architecture pour votre ligne de commande.
 coldzer0/cmulator
Cmulator est un émulateur sandbox scriptable de rétro-ingénierie (x86 - x64) pour shellcode et binaires PE. Basé sur Unicorn & Zydis Engine &…
 googleprojectzero/tinyinst
Une bibliothèque légère d'instrumentation dynamique
 alexhude/uemu
Petit plugin d'émulateur mignon pour IDA basé sur Unicorn.
 mattifestation/powershellarsenal
Un module PowerShell dédié à la rétro-ingénierie








