
 #1
Outils d'évaluation de bases de données, test d'injection SQL, audit, chiffrement et surveillance d'activité.
Recommandé par Kitploit
 randomrobbiebf/postgres-bruteforcer
Cet outil prend une liste d'identifiants par défaut et la teste contre un serveur PostgreSQL, puis consigne ceux qui fonctionnent et les bases de…
 victomteng1997/cve-2020-7471-time_blind_sqli-
Exploit pour CVE-2020-7471 : injection SQL aveugle basée sur le temps dans le champ JSONField PostgreSQL de Django, permettant l'extraction de…
 drkbcn/lblfixer_cve_2022_31181
Module pour PrestaShop 1.6.1.X/1.7.X pour corriger la vulnérabilité CVE-2022-31181 / CVE-2022-36408 (Chain SQL Injection)
 q1uf3ng/cve-2025-51458-exp
CVE-2025-51458 - DB-GPT PoC d'Injection SQL Pré-authentification
 daturasaturated/adminer-cve-2021-43008
Adminer CVE-2021-43008 PoC
 randomrobbiebf/cve-2023-45657
Nexter <= 2.0.3 - Injection SQL authentifiée (Abonné+) via 'to' et 'from'
 vesu-nights/multiexploit
Exploit CVE-2023-21173 - Exécution de code à distance dans SQL Server 2022
 wezery/cve-2019-14529
Problème de sécurité OpenEMR
 bamolitho/adminer_cve-2021-43008
Environnement de démonstration pour la vulnérabilité CVE-2021-43008 d’Adminer : observer l’impact réel et tester des mesures de mitigation.
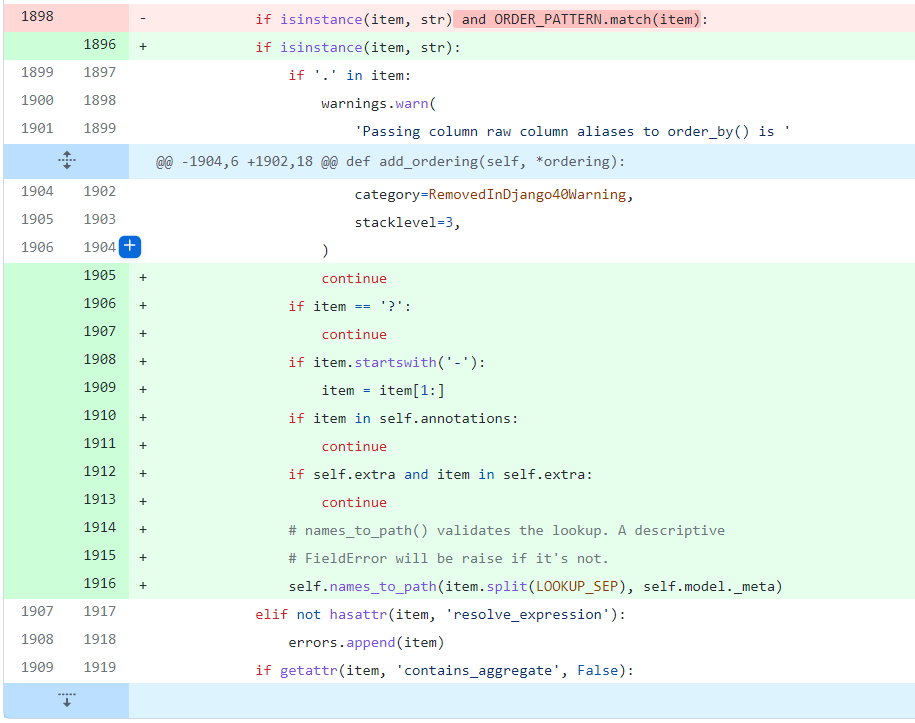 luuanhduc/cve-2021-35042
Vulnérabilité d'injection SQL dans Django
 emad-almousa/cve-2021-2173
Preuve de concept pour CVE-2021-2173, démontrant l'exposition des métadonnées d'Oracle Database via une isolation PDB compromise. Inclut des détails…
 nanaao/cve-2021-29442-nacos-derby-rce-exp
Script d'exploitation de la vulnérabilité d'exécution de commandes Nacos Derby
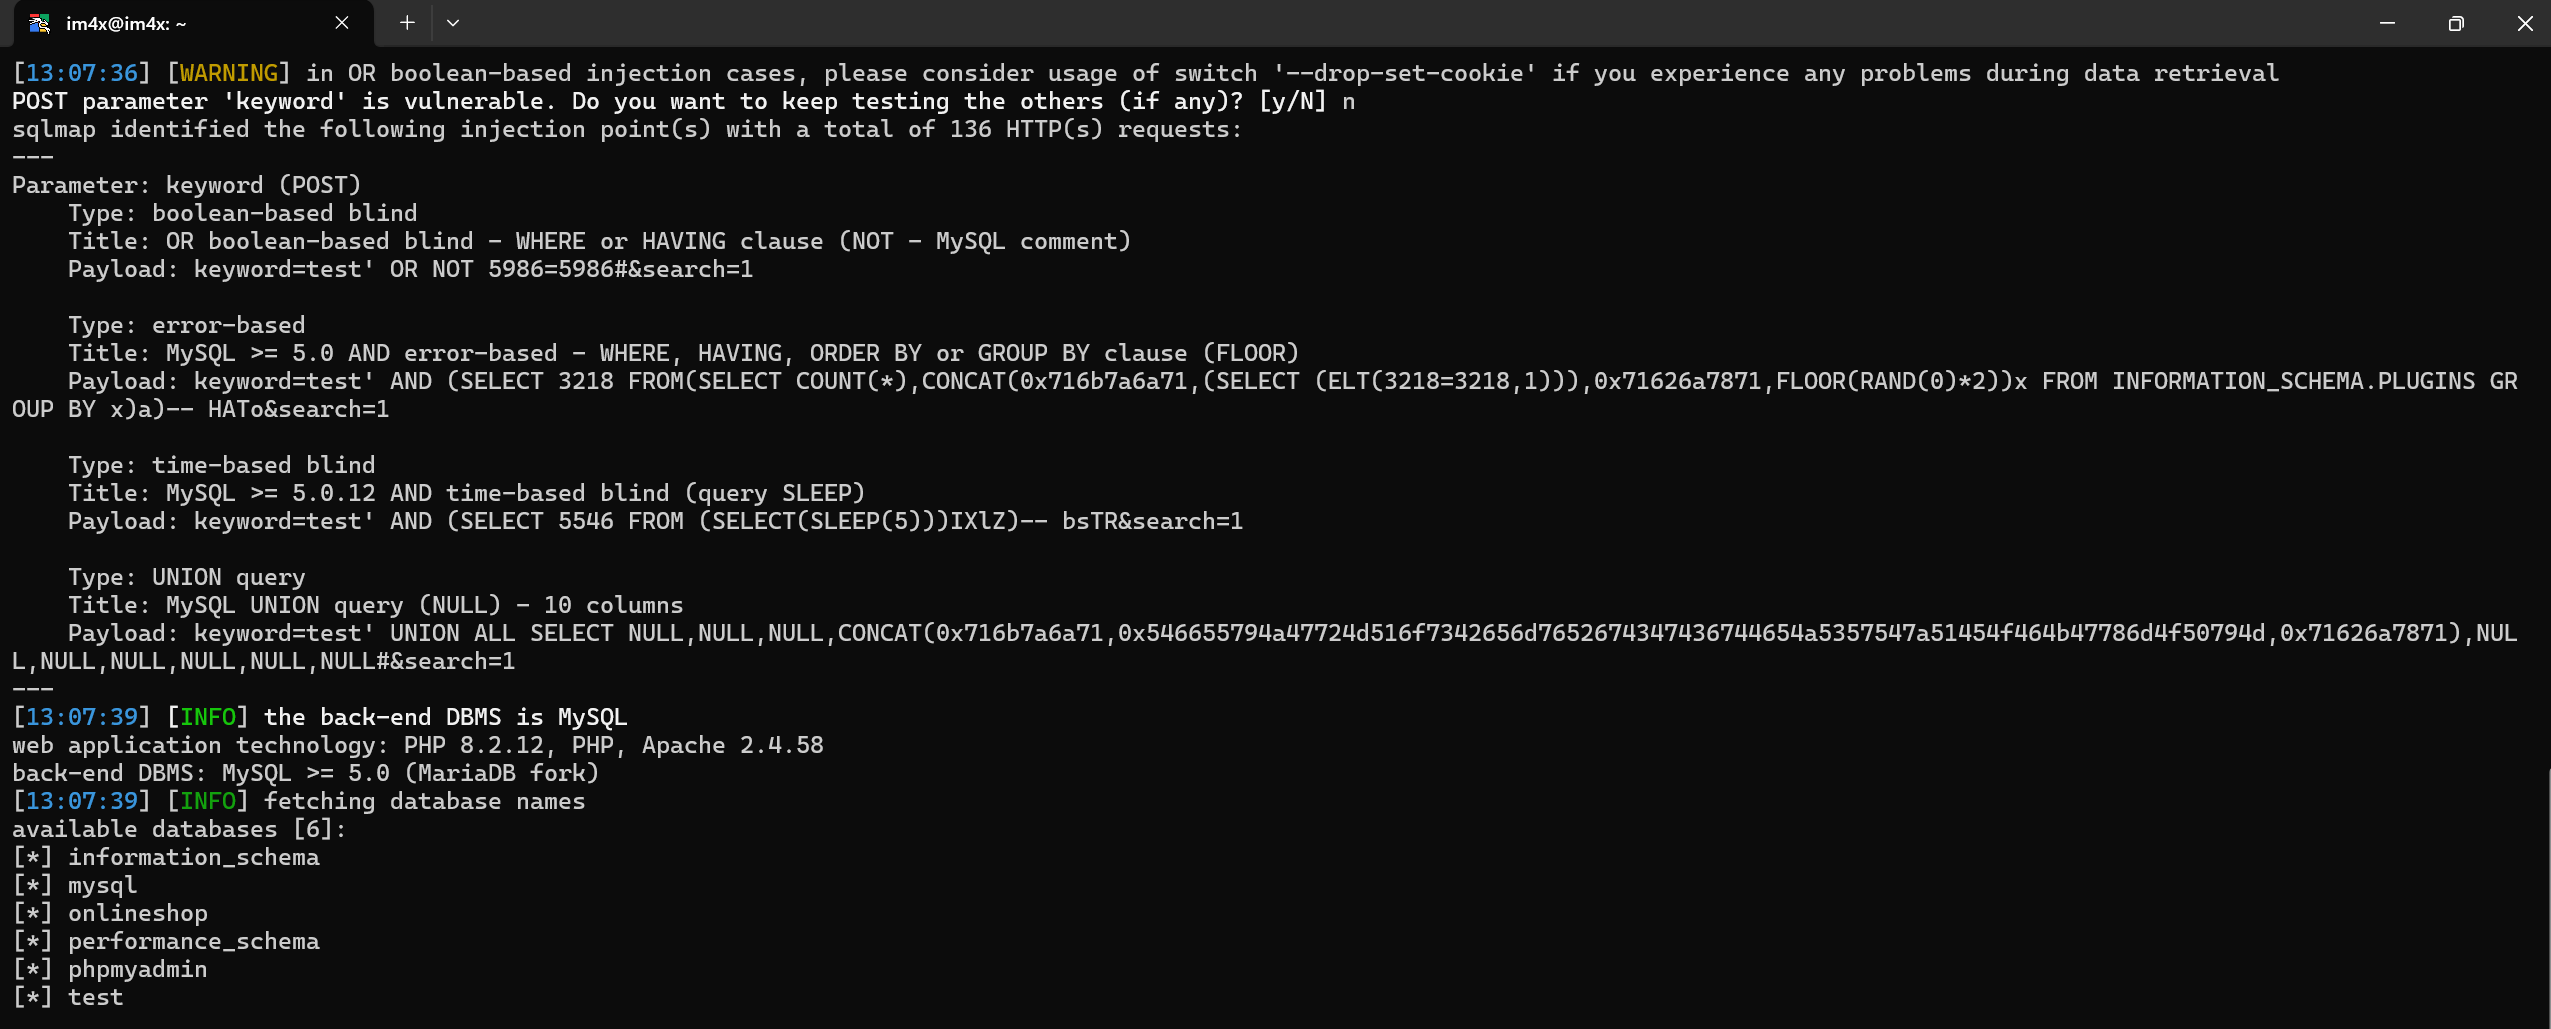 m4xiq/cve-2025-51970
Injection SQL dans Online Shopping System Advanced (CVE-2025-51970)
 randomrobbiebf/redis-checker
Vérifie les serveurs Redis exposés
 hissec/mysql_cve-2024-27766
Exécution de code authentifiée dans la base de données
 xsshk/cve-2024-46981
Exploit de preuve de concept pour CVE-2024-46981 ciblant Redis 6.2.11, démontrant une vulnérabilité d'exécution de code à distance dans le magasin de…
 shanika04/cp30_xxe_partial_fix
version entre CVE-2018-20433 et CVE-2019-5427
 w4fz5uck5/udfpwn-cve-2012-5613
MySQL 4.x/5.0 (Linux) — Script d'automatisation de la bibliothèque dynamique (2) de fonctions définies par l'utilisateur (UDF).








