
 #1
Outils pour l'extraction de données sensibles des systèmes compromis sans détection.
Recommandé par Kitploit

 voidsecsoftwares/voidsec-proxy
Boîte à outils de sécurité offensive multi-modules pour le chaînage de proxys SOCKS5, l'analyse de ports, l'énumération DNS, le cassage de hachages,…
 quinnbast/malicious-mcp
Un dépôt de preuve de concept montrant comment un serveur MCP non fiable peut voler littéralement tout...
 iulianvostrut/contexthound
CLI d'analyse statique qui scanne les bases de code pour les injections de prompt LLM, les exfiltrations de données, les jailbreaks et les…
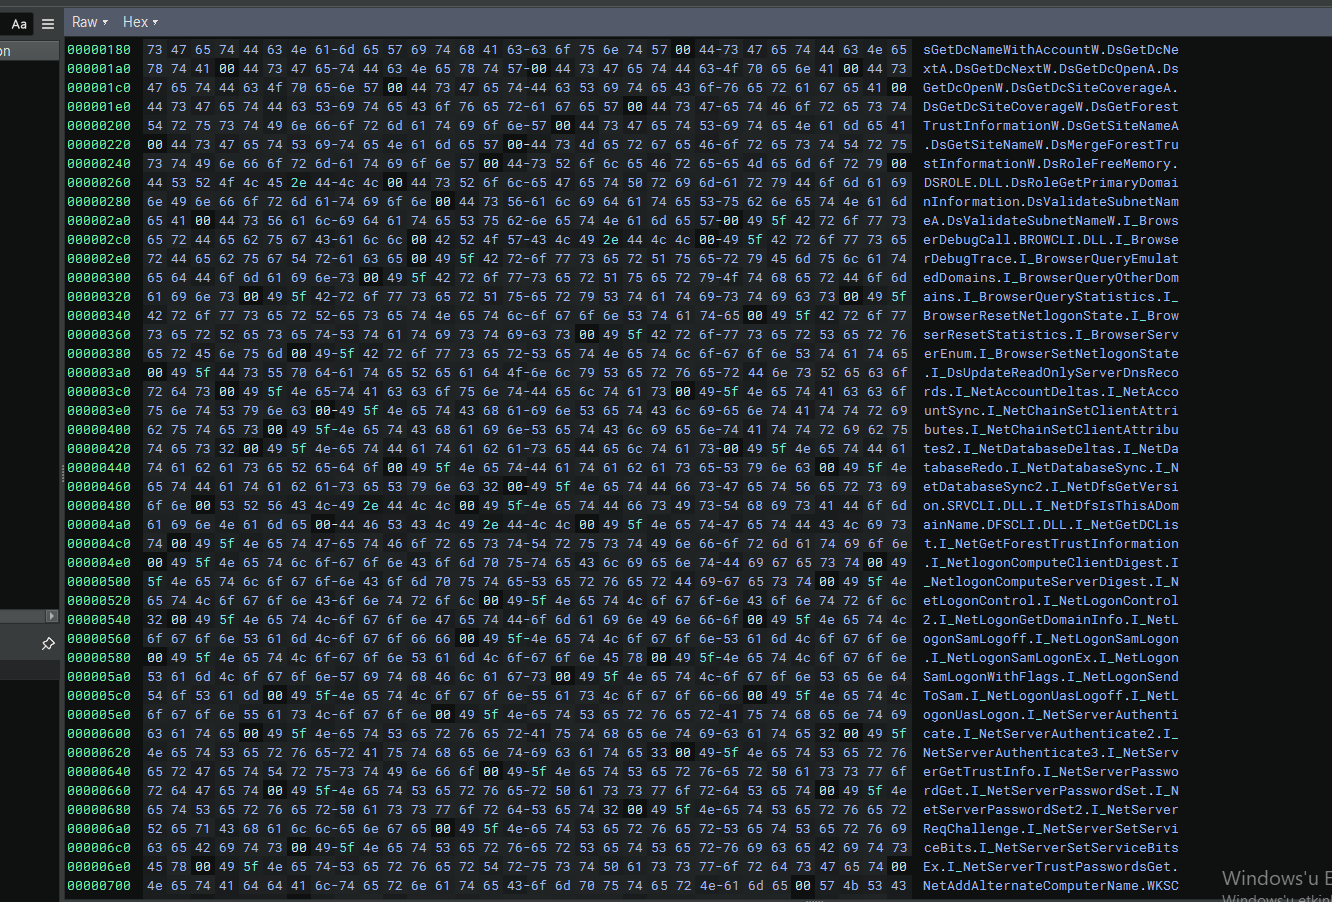 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis
Analyse d'ingénierie inverse d'AcrStealer, un voleur d'informations sophistiqué qui utilise des protocoles personnalisés, le vol d'identifiants de…
 owasp/piihunter
Analyse les bases de données PostgreSQL et les tickets Jira à la recherche de données personnelles (PII) à l'aide d'expressions régulières, de NER/ML…
 pr0xylife/gozi
Cheval de Troie bancaire doté de capacités d'injection dans le navigateur et de commande et contrôle, utilisé pour voler des identifiants et des…
 shadowforge-cyber/cve-2026-65660-poc
Exploit d'injection de code par directive de registre malveillante
 linnemanlabs/glimmer
Émulation d'adversaire et framework C2 pour la recherche en sécurité
 agathanon/cve-2022-44268
Générateur et extracteur de charges utiles pour CVE-2022-44268 écrit en Python.
 monoxgas/mailorder
Nalpeiron Licensing Service (NLSSRV32) lecture arbitraire de disque [CVE-2019-19315]
 jricramc/aigate
AI Prompt Secret Scanner : proxy local et hook Claude Code qui bloque les secrets avant qu'ils n'atteignent les API d'IA
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage est une chaîne RCE zero-click basée sur des PNG dans iOS 18.2.1, exploitant WebKit (CVE-2025-24201) et Core Media (CVE-2025-24085) pour…
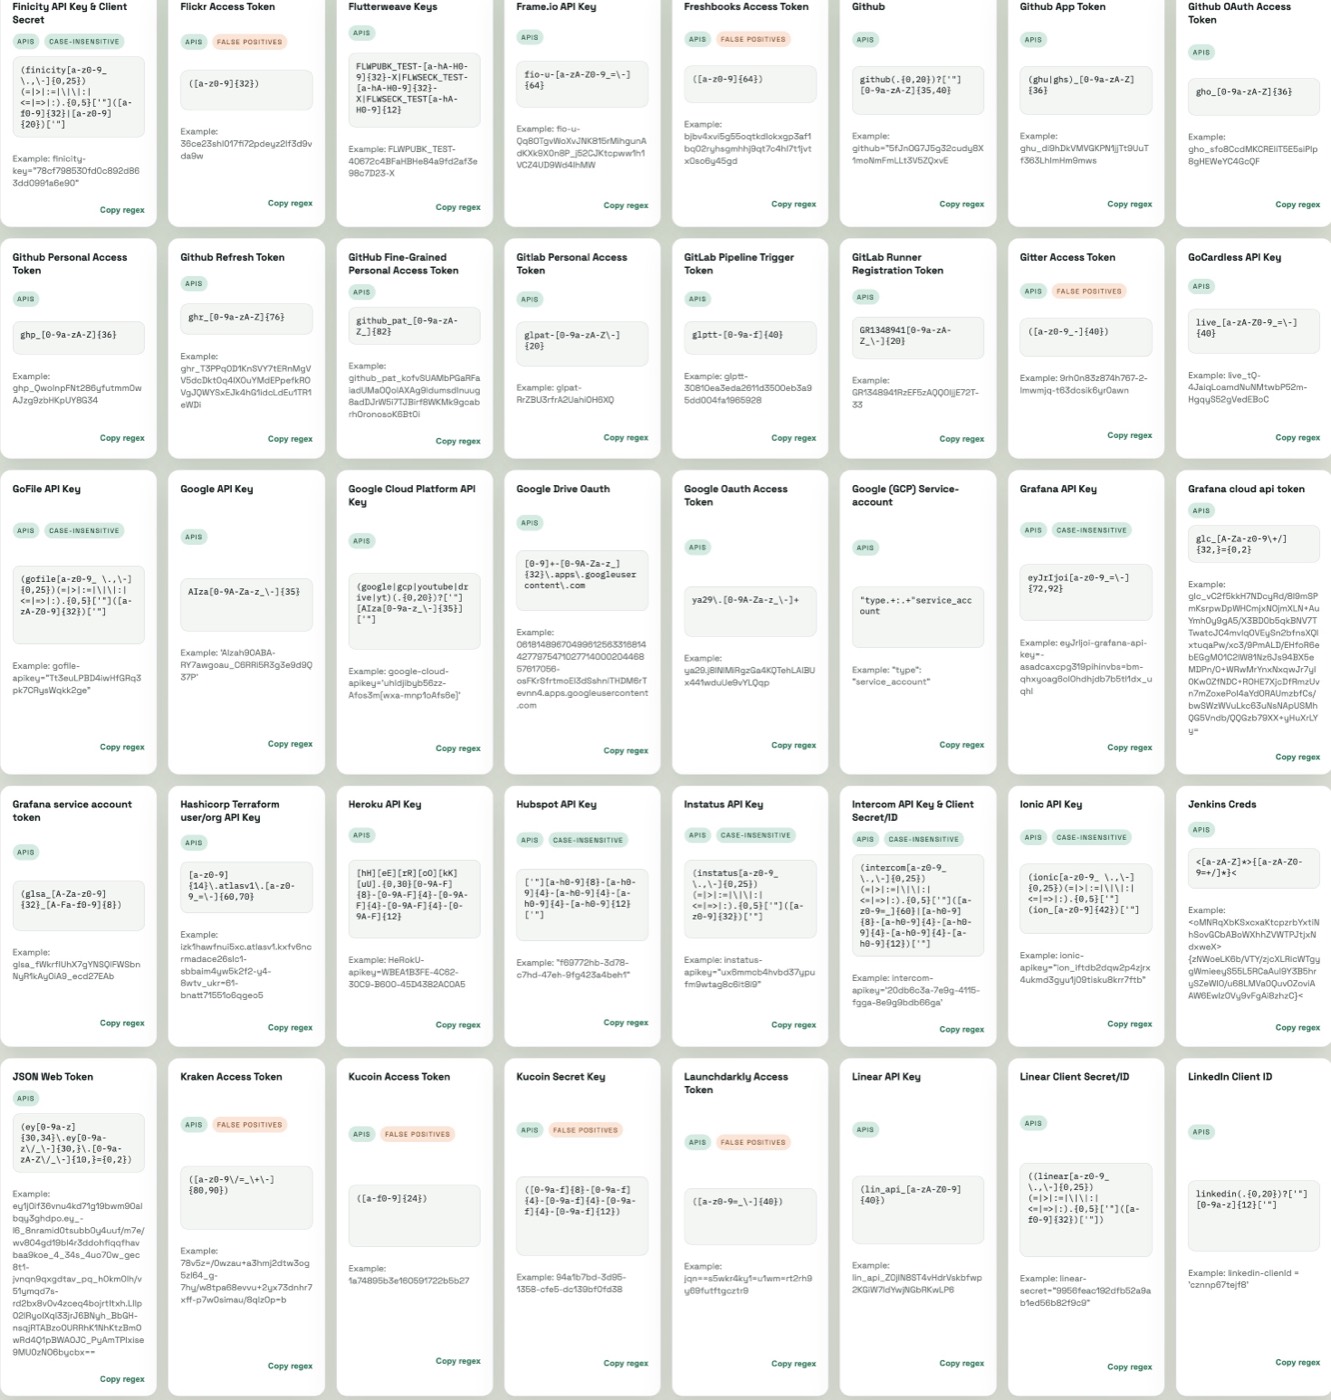 adversis/screenscrub
Trouvez des identifiants dans des captures d'écran, enregistrez-les dans votre gestionnaire de secrets, et masquez-les de manière irréversible dans…
 ch4120n/cve-2026-15409
Preuve de concept d'exploitation pour CVE-2026-15409 (RCE sur SonicWall SMA 1000) via la distribution Erlang sur WebSocket. Permet une exécution de…
 abraxas/veneficus
Implant 0day de bout en bout super élitiste. Kill-chain complète. Exploiter, élever les privilèges, pivoter, empoisonner, persister.
 jnschaeffer/cve-2022-44268-detector
Détecter les images qui exploitent probablement CVE-2022-44268
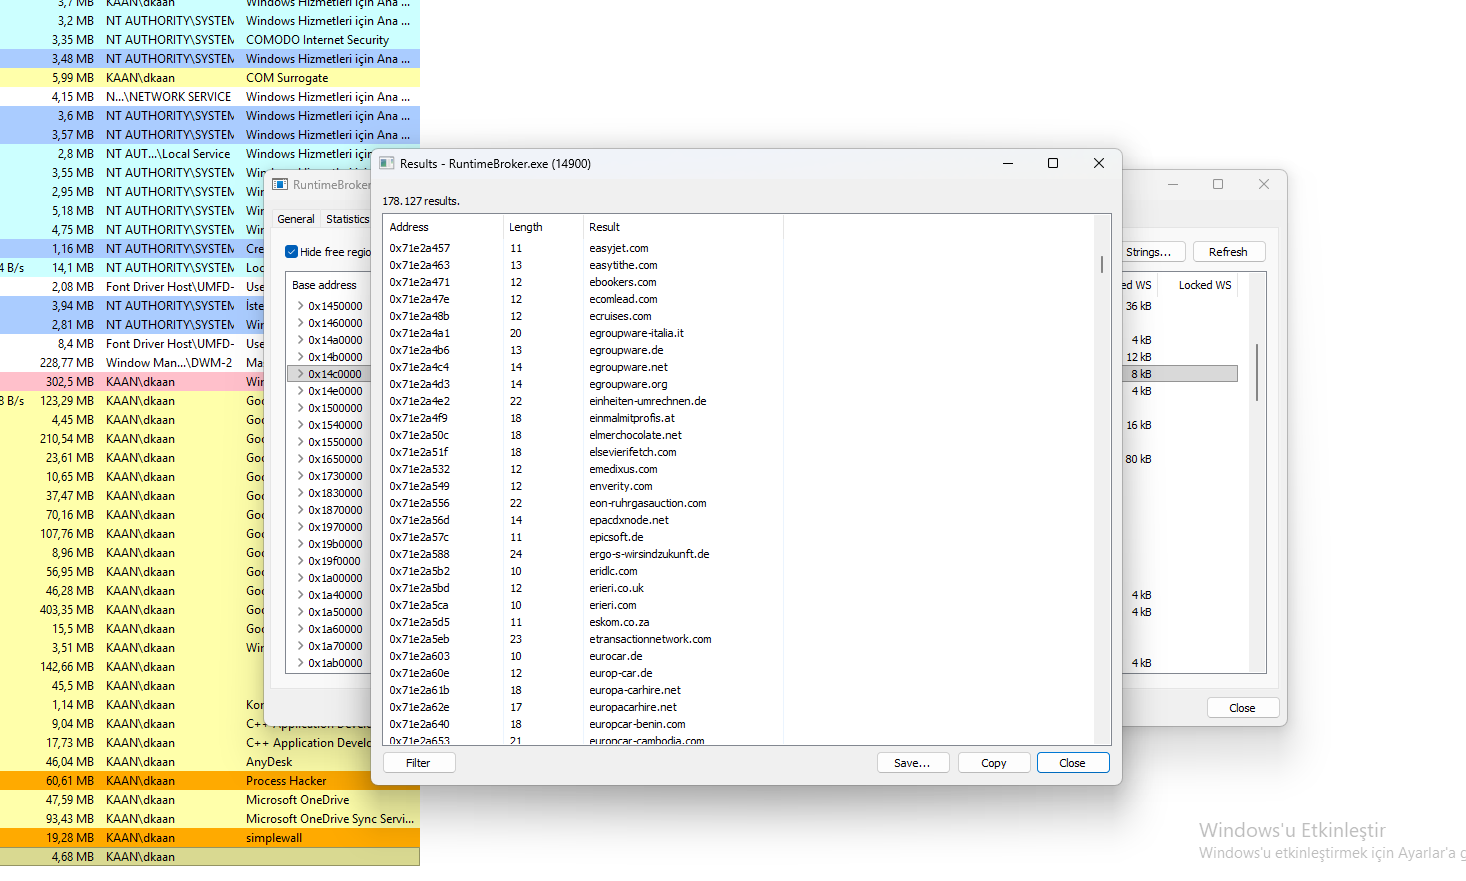 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Analyse de rétro-ingénierie de StealC Stealer, un info-stealer qui utilise le hollowing de RuntimeBroker.exe, une infrastructure C2 et l'extraction…
 ridhinva/drupal-jsonapi-sqli-scanner
Scanner: CVE-2026-9082 Drupal PostgreSQL SQLi via JSON:API — scanner Python pour une SQLi non authentifiée menant à une RCE (CISA KEV)








