
 #1
Outils pour l'extraction de données sensibles des systèmes compromis sans détection.
Recommandé par Kitploit

 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
 wvllxe/cve-2026-104051-pictshare-info-disclosure
Divulgation d'informations sensibles via l'API info dans PictShare < 3.7.1 (CWE-522). PoC + rapport d'avis.
 abraxas/cve-2026-15583
Proof-of-concept client and Docker lab reproducing CVE-2026-15583, an unauthenticated confused-deputy SSRF in Grafana MCP Server that leaks…
 gmh5225/jataayu
Sécurité des agents IA basés sur des LLM — détection d'injection entrante + protection de la confidentialité sortante
 mythicagents/xenon
Un agent Mythic pour Windows écrit en C
 yym8538/cve-2026-25253
Proof-of-concept d'exploit pour CVE-2026-25253 dans OpenClaw : un gatewayUrl spécialement conçu exfiltre le jeton de passerelle de l'interface…
 dagowda/notrdp
Plugin Havoc C2 qui crée un bureau Windows masqué, le diffuse vers une visionneuse dans le navigateur et injecte les entrées souris/clavier pour un…
 kaill-jlq/mmskillrisk
Banc d'essai et harnais d'évaluation testant si les agents LLM résistent aux instructions malveillantes cachées dans des images de compétences…
 eqstlab/cve-2026-85706
PoC et lab Docker pour CVE-2026-85706, une lecture de fichier arbitraire non authentifiée dans GitLab CE/EE via le contournement de la route de l'API…
 ejfkdev/oss
CLI de stockage d'objets compatible S3 multi-cloud pour lister, exporter et télécharger des buckets sur AWS, Aliyun, Tencent, Huawei et plus encore,…
 yuyudhn/blindxss-lite
Un collecteur et serveur de payload Blind XSS (Cross-Site Scripting) léger construit avec Flask
 haidang-infosec/phantom-grid
Un système de défense active propulsé par eBPF qui transforme votre serveur Linux en un honeypot trompeur. Il propose une redirection transparente du…
 thakur2309/pagasus-pro
Python ADB-based Android device management and security audit toolkit with an interactive menu for root detection, permission dumps, debuggable app…
 ooafa/bucketbuster
Analyse les points de terminaison publics de stockage d'objets dans les clouds Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei et Baidu afin…
 shadowforge-cyber/cve-2026-65660-poc
Exploit d'injection de code par directive de registre malveillante
 kamalx06/xxeripper
Scanner XXE en boîte noire détectant les injections in-band, basées sur les erreurs et blind out-of-band via un établissement de base statistique,…
 ivancabrera02/r2socks
Proxy SOCKS5 tunnellisé via le stockage objet Cloudflare R2, avec des agents Python et C++ sans dépendances relayant le trafic TCP via des objets R2…
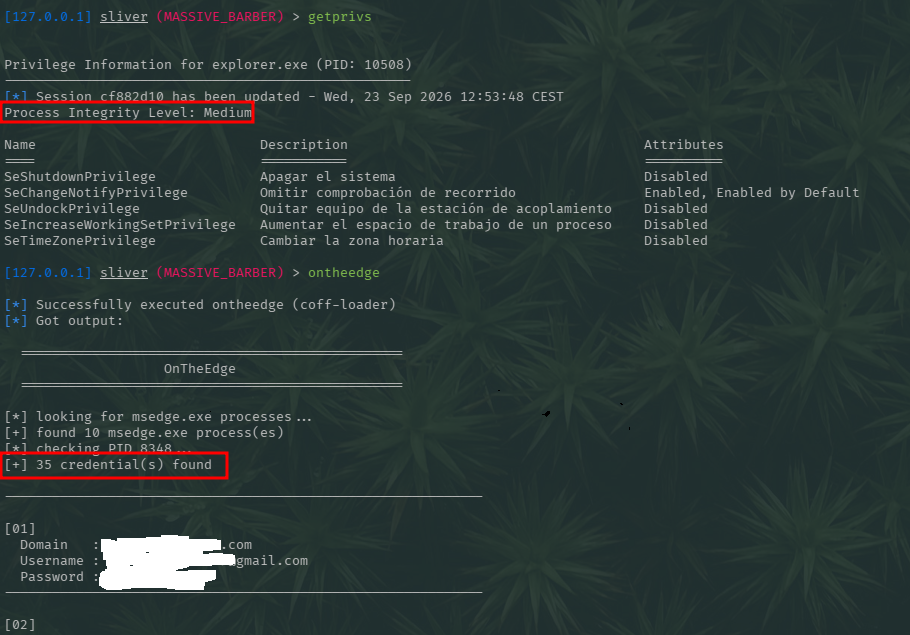 jssngc/ontheedge
PoC de recherche Windows en C qui analyse la mémoire du processus Microsoft Edge à la recherche de données liées aux identifiants, avec un exécutable…








