
 #1
Plateformes Capture The Flag, création de défis, outils de résolution et frameworks de cybersécurité compétitive.
Recommandé par Kitploit
 pallangyo98/trickster-htb
Ce rapport détaille l'exploitation de Trickster via une XSS dans PrestaShop (CVE-2024-34716) pour obtenir un accès www-data, l'extraction des…
 patrickhalasik/cve-2020-23127-poc
Preuve de concept et analyse pour CVE-2020-23127 (CSRF) avec un environnement de laboratoire basé sur Docker. Démontre l'exploitation et la…
 battleofthebots/dejavu
Challenge basé sur CVE-2021-22204 où les utilisateurs envoient un fichier malveillant à une application web pour obtenir un RCE.
 kuangting4231/mitigation-cve-2019-9787
Preuve de concept et atténuation pour CVE-2019-9787 (WordPress XSS/CSRF/RCE). Démontre les correctifs de nettoyage, les cookies HttpOnly et la…
 anugiarrawwala/cve-research
CVE-2017-0144 (Eternal Blue) | CVE-2023-3881 | CVE-2011-2523
 vanshuk-bhagat/apache-http-server-vulnerabilities-cve-2021-41773-and-cve-2021-42013
Dans ce projet, j'ai documenté un processus détaillé de test d'intrusion ciblant les vulnérabilités du serveur HTTP Apache, plus précisément…
 cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
Guide pas à pas de l'exploitation de CVE-2025-53770 (ToolShell) dans un lab LetsDefend, couvrant le RCE, le déploiement de web shell et l'analyse de…
 m0d0ri205/wargame-turkey_in_2
Plateforme de wargame CTF proposant une exploitation de contournement Unicode (CVE-2015-9238), segmentation de fichiers de flag, délai de force brute…
 synacktiv/bfs_challenge_2019
Solution pour le challenge BFS Ekoparty 2019
 natteesetobol/cve-2018-15133-lavel-expliot
Lavel Exploit CVE-2018-15133 est un exploit puissant qui permet aux attaquants d'obtenir un accès non autorisé à des systèmes vulnérables. Cet…
 shayz614/cve-2022-22963
CVE vers CTF FP
 adindrabkin/llama_facts
Application web vulnérable à Python3 Flask SSTI (CVE-2019-8341)
 abdibimantara/cve-2022-30190-analysis-with-letsdefends-lab
ceci est mon simple article à propos de l'analyse de CVE 2022-30190 (Follina). J'utilise le lab de Letsdefend.
 m0d0ri205/wargame-tarpioka
YISF 2024 CTF-Web (Traversée de répertoire via un fichier ".tar", CVE-2007-4559), facile
 bka/magento-cve-2024-34102-exploit-cosmicstring
Diapositives éducatives et matériel de démonstration expliquant la vulnérabilité CosmicSting XXE (CVE-2024-34102) dans Adobe Commerce et Magento, y…
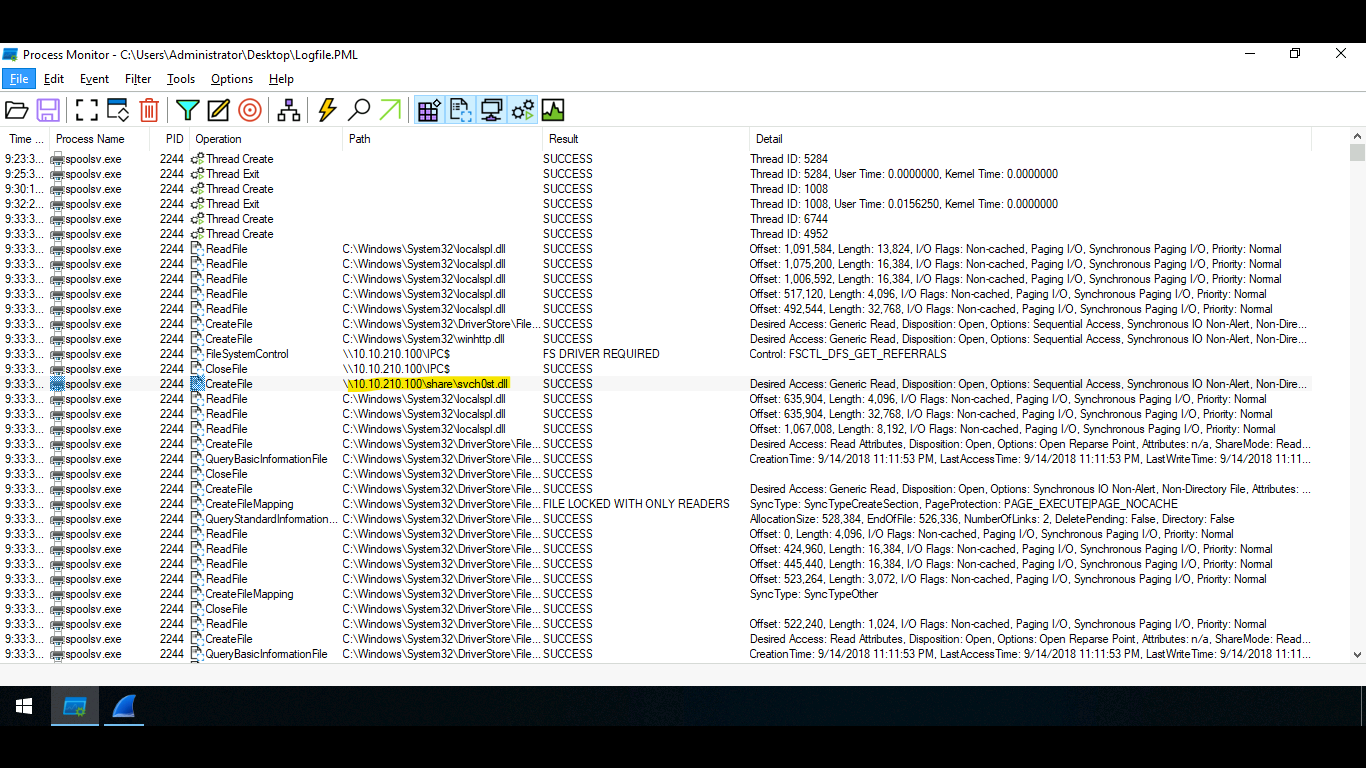 r1skkam/printnightmare
Découvrez la vulnérabilité connue sous le nom de PrintNightmare (CVE-2021-1675) et (CVE-2021-34527)
 thanhthuy2908/athdh_cve_2022_24644
Bai cuoi ky CVE-2022-24644








