#1
Plateformes Capture The Flag, création de défis, outils de résolution et frameworks de cybersécurité compétitive.
Recommandé par Kitploit
 tenable/cnappgoat
CNAPPgoat est un projet open source conçu pour provisionner de manière modulaire des composants vulnérables par conception dans des environnements…
 t3l3machus/pentest-pivoting
Un guide compact sur le pivoting réseau pour les tests d'intrusion / challenges CTF.
 nevesnunes/z80-sans
Police OpenType qui désassemble les instructions Z80
 sofianehamlaoui/pentest-bookmarkz
Une collection de liens utiles pour les pentesteurs
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 zx41r/awesome-reverse-engineering-and-malware-analysis
Une carte vérifiée de la rétro-ingénierie et de l'analyse de malwares. Désassembleurs, dépaquetage, développement d'exploits, fuzzing, DFIR, et les…
 d4em0n/exrop
Générateur automatisé de chaînes ROP pour binaires x86-64 utilisant l'exécution symbolique. Prend en charge les écritures registre/mémoire, les…
 liveoverflow/ctf-screenshotter
Défi web CTF simulant une vulnérabilité de capture d'écran réelle, avec configuration Docker et compte rendu vidéo pour une formation pratique en…
 owasp/pwnzzai
Plateforme d'apprentissage pratique de la sécurité IA avec des applications LLM volontairement vulnérables. Explorez l'OWASP Top 10 pour les LLM à…
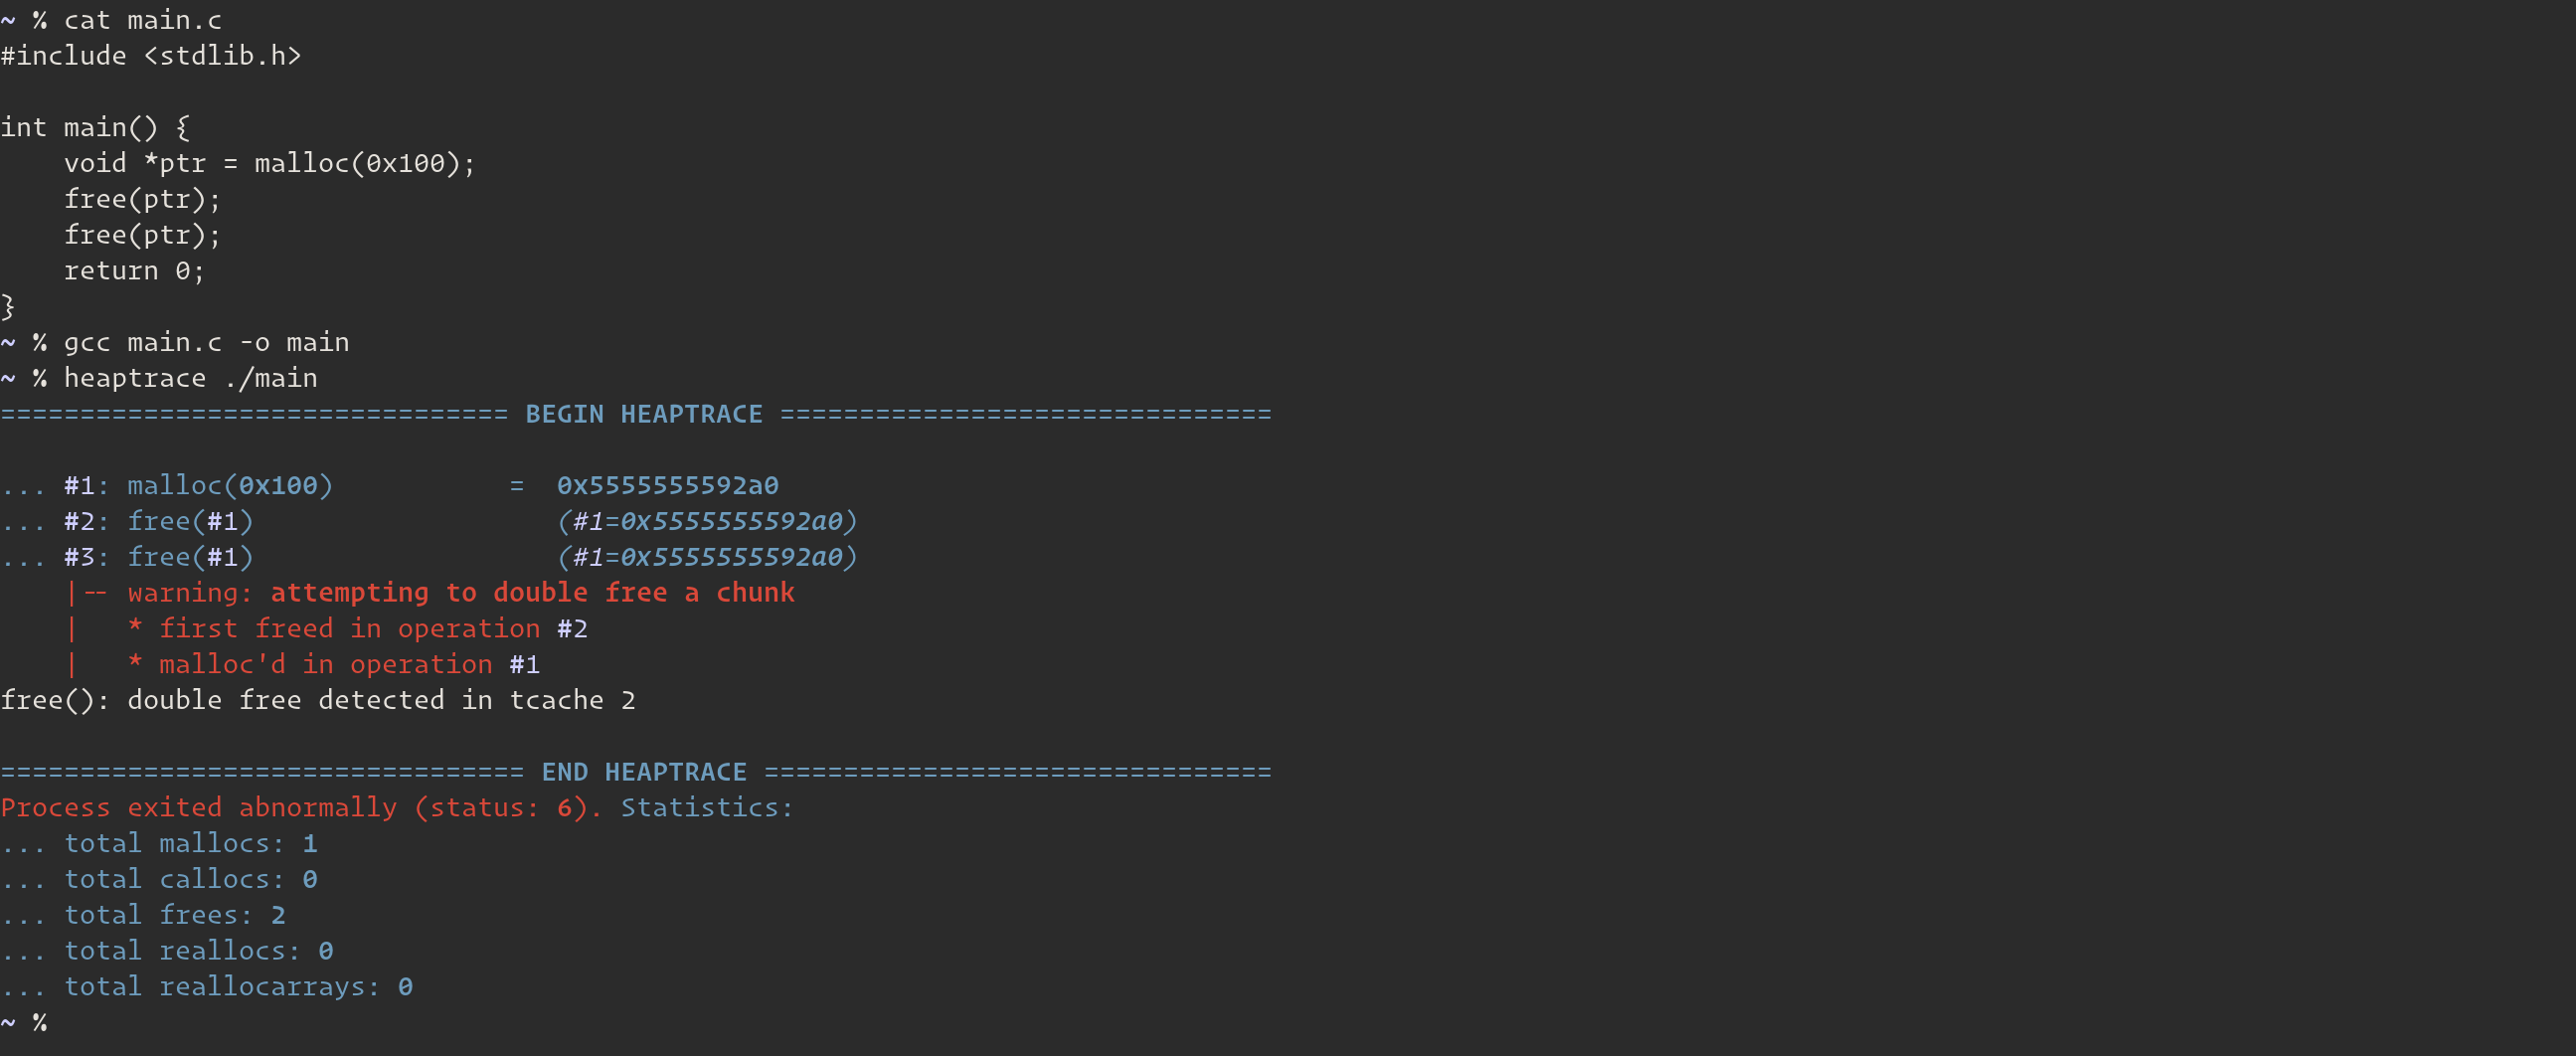 arinerron/heaptrace
aide à visualiser les opérations sur le tas pour le pwn et le débogage
 raspberrypi/rp2350_hacking_challenge
Défi de hacking du Raspberry Pi RP2350 : extraire un secret OTP de 128 bits protégé par le secure boot et le verrouillage OTP, avec des scripts…
 dontpanico/jwtxploiter
Outil automatisé de test de sécurité JWT qui exploite des CVE connues, falsifie les payloads, effectue des injections JKU/X5U, des attaques par…
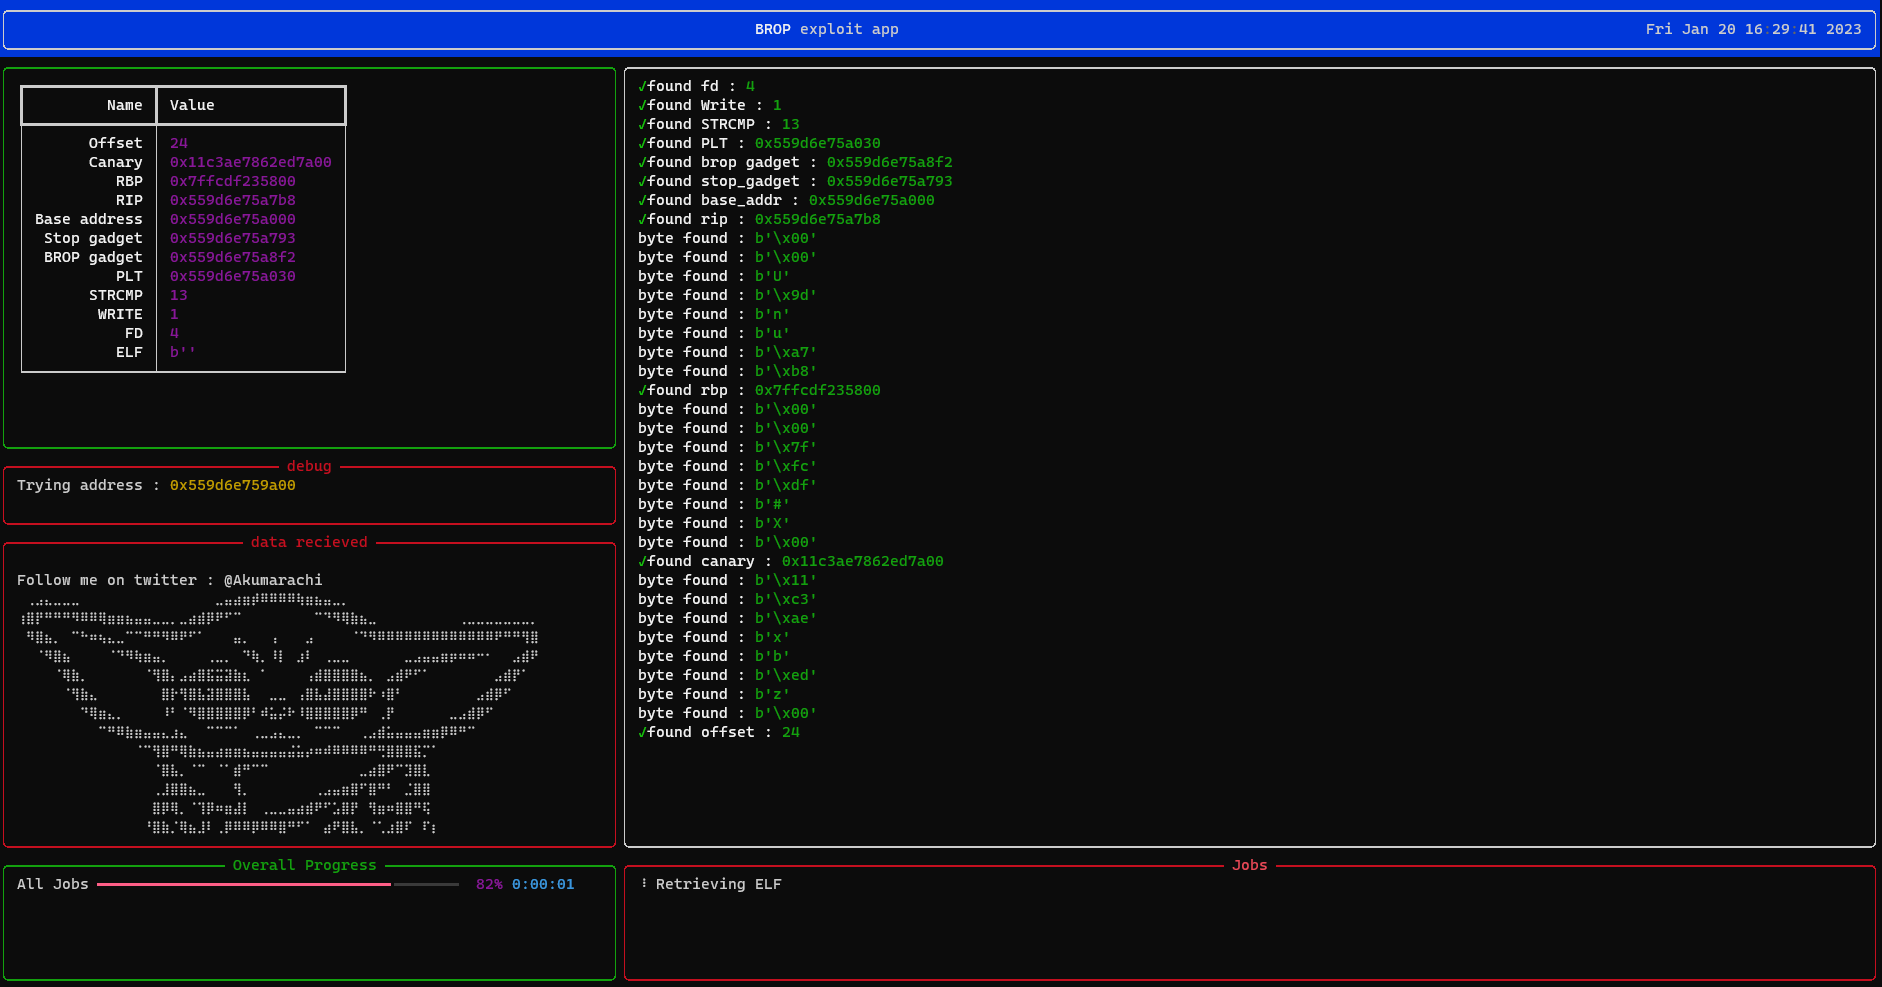 hakumarachi/bropper
Un outil d'exploitation automatique de Blind ROP
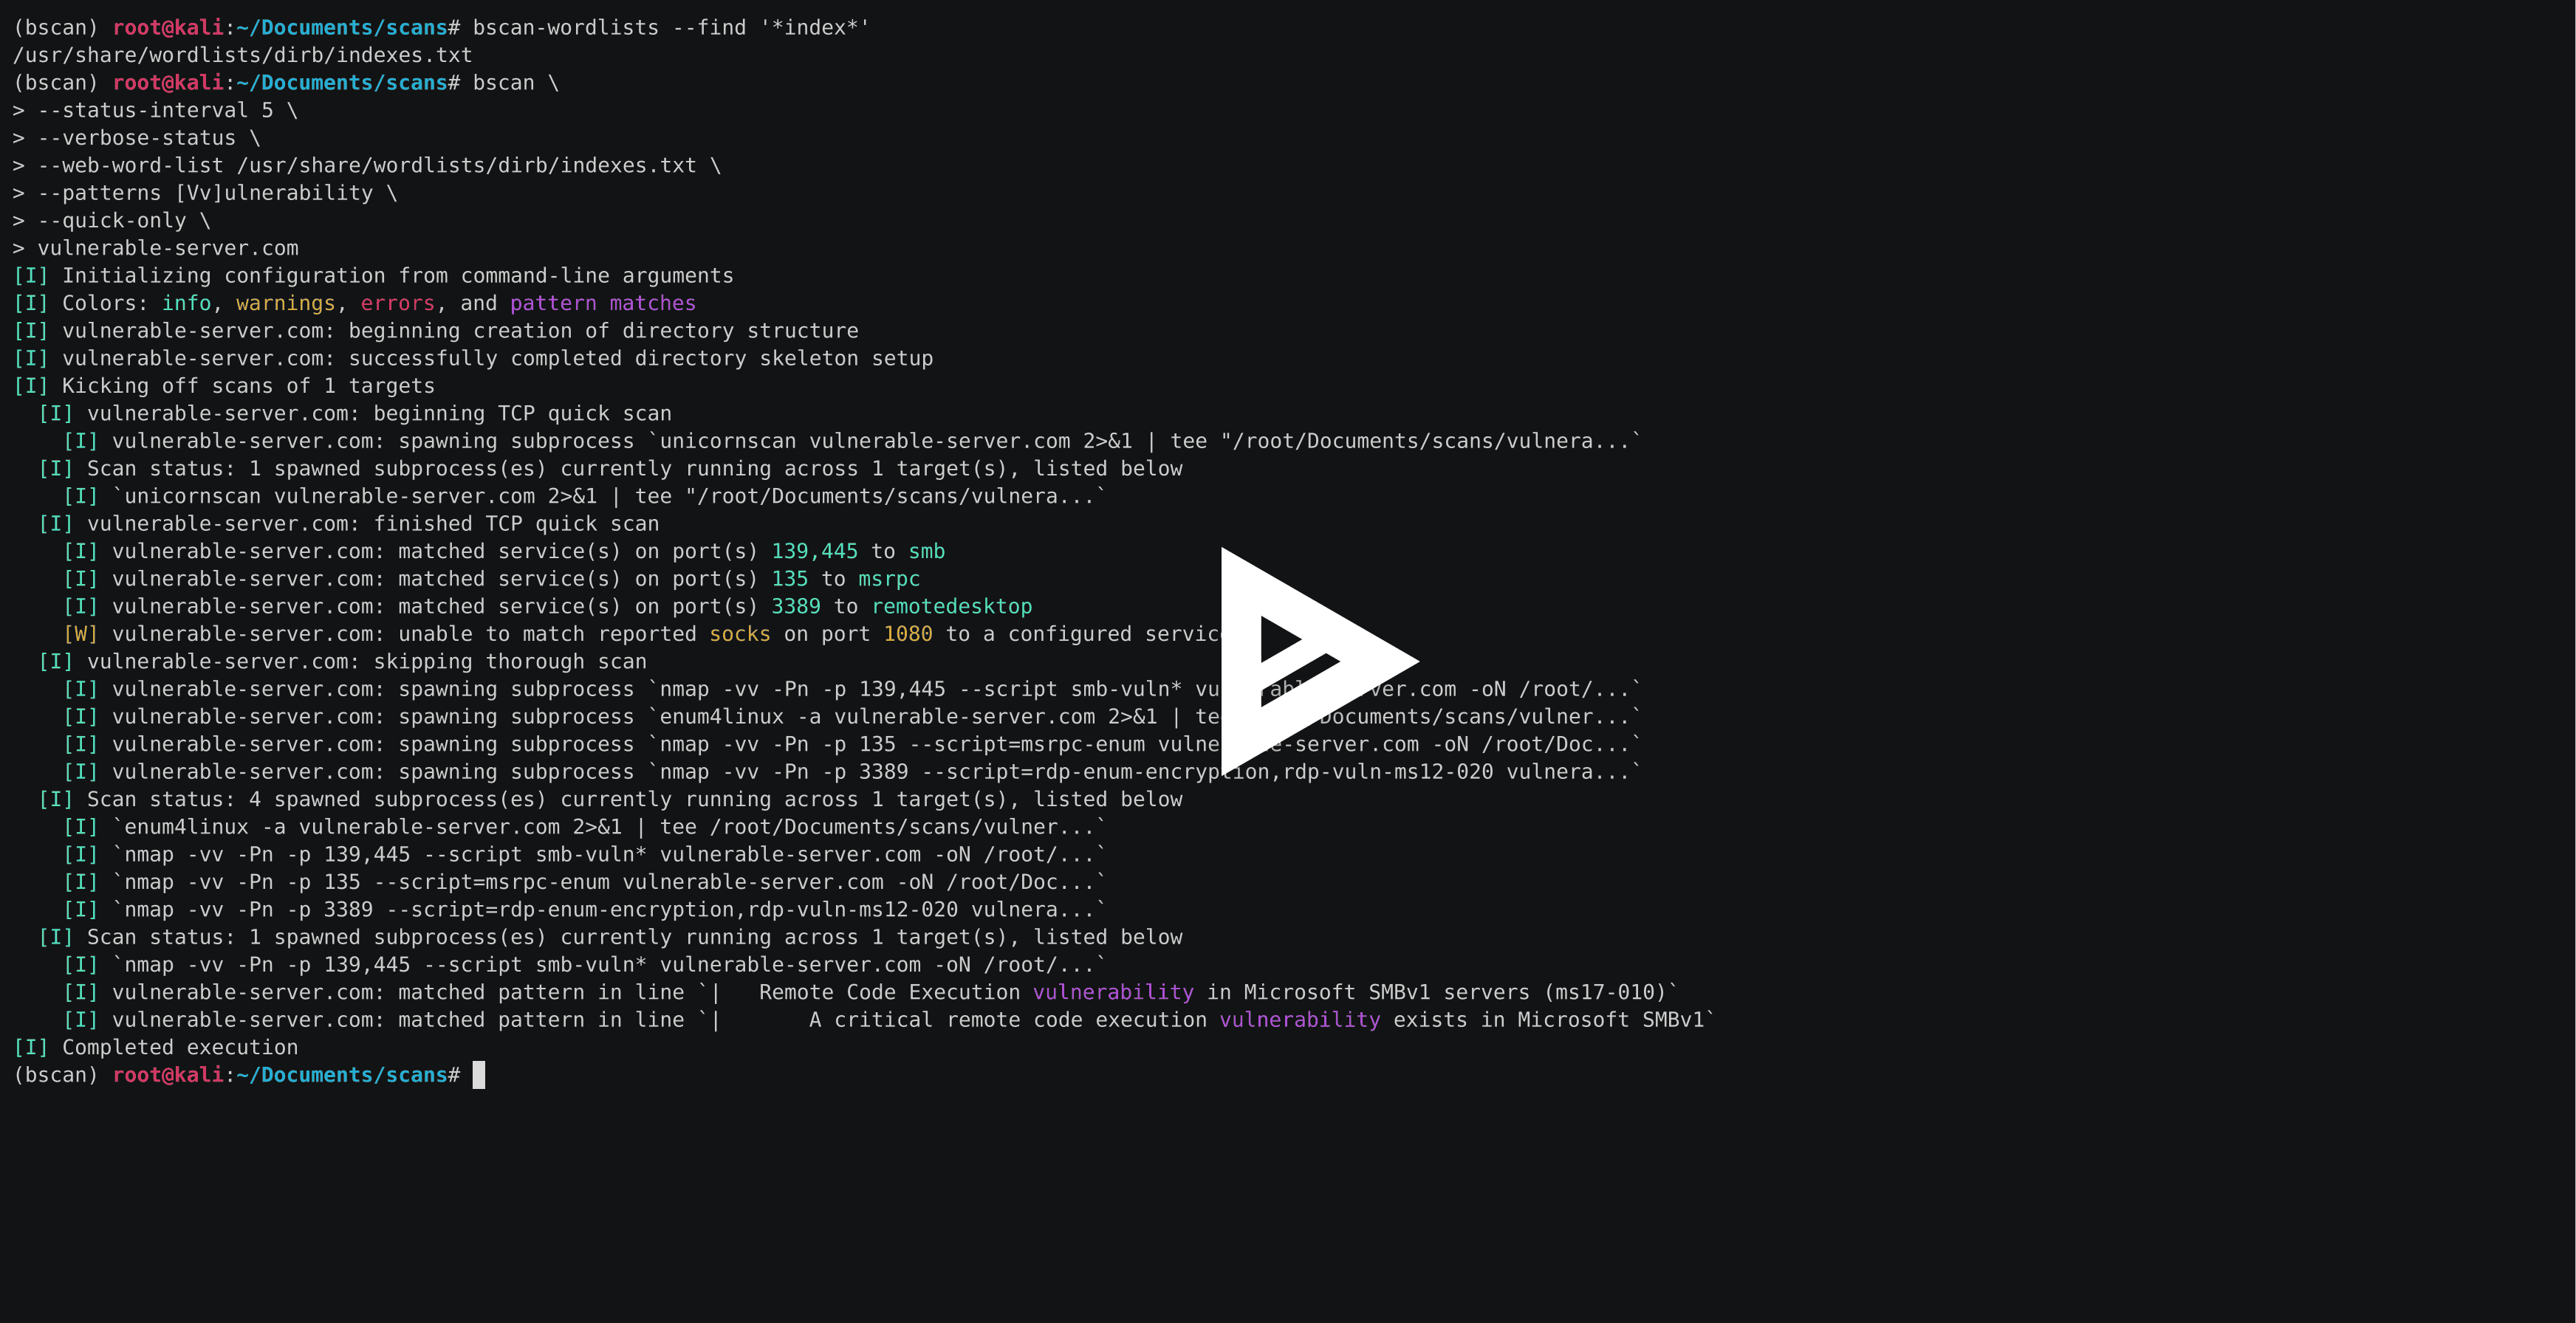 welchbj/bscan
un outil asynchrone d'énumération de cibles
 gr1mmie/autoenum
Script d'énumération automatique de services
 takito1812/web-hacking-playground
Application web avec des vulnérabilités trouvées dans des cas réels, à la fois lors de tests d'intrusion et dans des programmes Bug Bounty.
 mubix/ai-ctf
Plateforme locale de Capture-the-Flag avec des leçons guidées sur l'injection de prompt, l'abus d'appels d'outils et l'OSINT contre six personas de…