
 #1
Outils pour l'implémentation, l'analyse, le cassage et l'implémentation des systèmes et algorithmes cryptographiques.
Recommandé par Kitploit

 zilbonn/owasp-wstg-rag
Système RAG du Guide de test de sécurité Web OWASP avec ChromaDB, MCP pour Claude Code
 karaaslanlabs/kl-security-key
Authentificateur FIDO2/WebAuthn expérimental basé sur RP2040 avec attestation packed et interopérabilité documentée Windows/Entra
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Traversée de chemin non authentifiée dans Nexus Repository Manager 3
 star-sg/challenges
Calendrier de l'Avent CTF sur le thème de Noël avec 12 défis structurés couvrant l'exploitation binaire, la cryptographie, le reverse engineering, la…
 ioncodes/curveball
PoC pour CVE-2020-0601 - Exploit CryptoAPI
 hakavlad/tird
Chiffrer des fichiers et masquer les données chiffrées
 ins1gn1a/pwdlyser
Pwdlyser est un outil d'audit de sécurité complet. Ce dépôt sert de base open-source pour la nouvelle version de Pwdlyser (auparavant en code source…
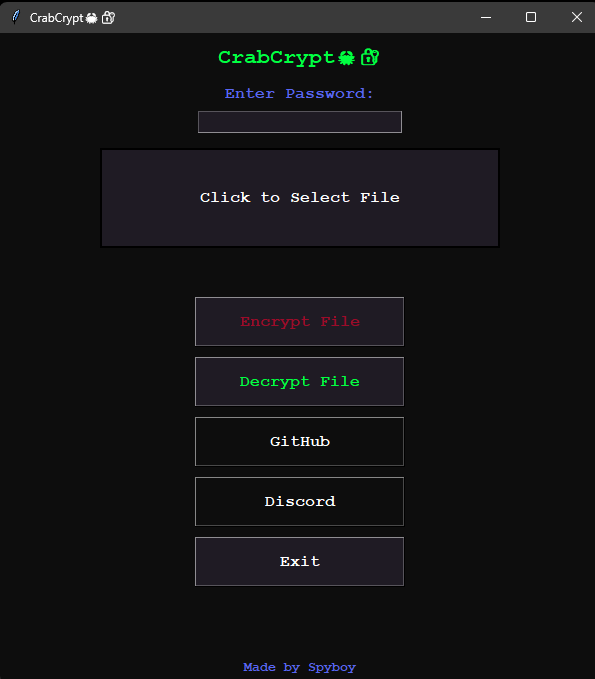 spyboy-productions/crabcrypt
Outil de chiffrement de fichiers AES-256-GCM avec une interface graphique Tkinter, prenant en charge les dérivations de clés PBKDF2 et Argon2 pour…
 owasp/decodebox
Client-side workbench that auto-detects, recursively decodes, and analyses unknown or layered data, extracting indicators and CWE-tagged security…
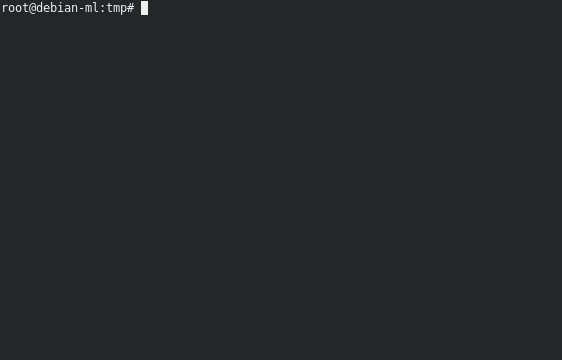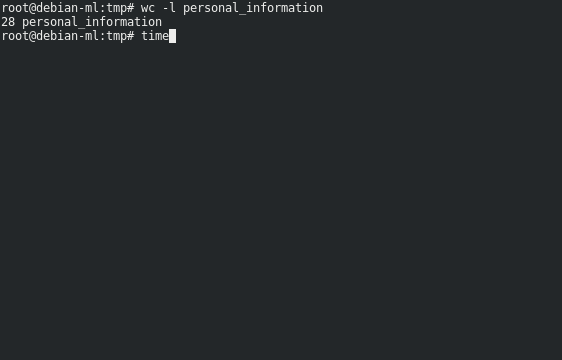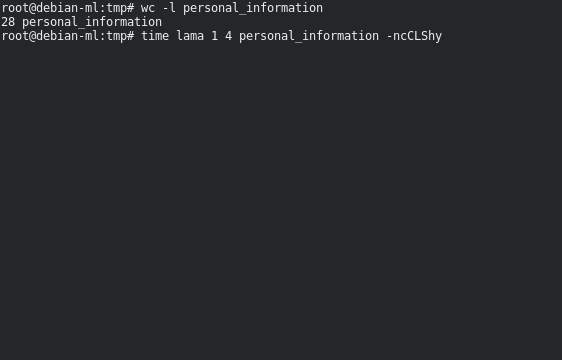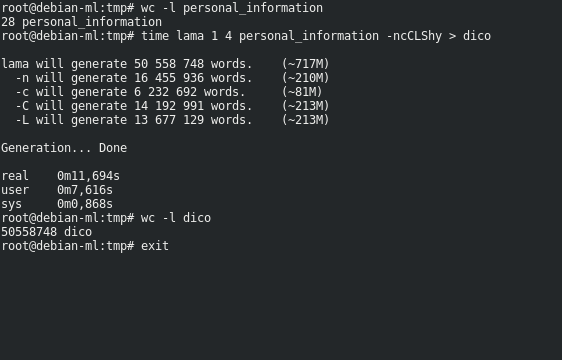 tatam/lama
Lama, l'application qui ne mache pas ces mots.
 ianxtianxt/ecologyexp.jar
Lecture du fichier de configuration de la base de données Weaver OA
 zolderio/token-proxy
Un proxy transparent de masquage des PII pour le trafic API LLM. Se place entre une application et un fournisseur LLM (actuellement Anthropic),…
 iss4cf0ng/eden-rat
Un outil d'accès distant open-source basé sur une interface graphique Linux, développé en C# avec un payload Python, destiné à des tests de…
 davidnussio/envsec
Outil CLI sécurisé pour gérer les secrets d'environnement en utilisant les magasins d'identifiants natifs du système d'exploitation (macOS Keychain,…
 synacktiv/synodecrypt
Un outil pour déchiffrer toutes les archives chiffrées Synology (SPK, PAT, ...)
 barnew-st/ecdsa-private-key-recovery
Un outil de recherche cryptographique pour analyser les vulnérabilités de signatures
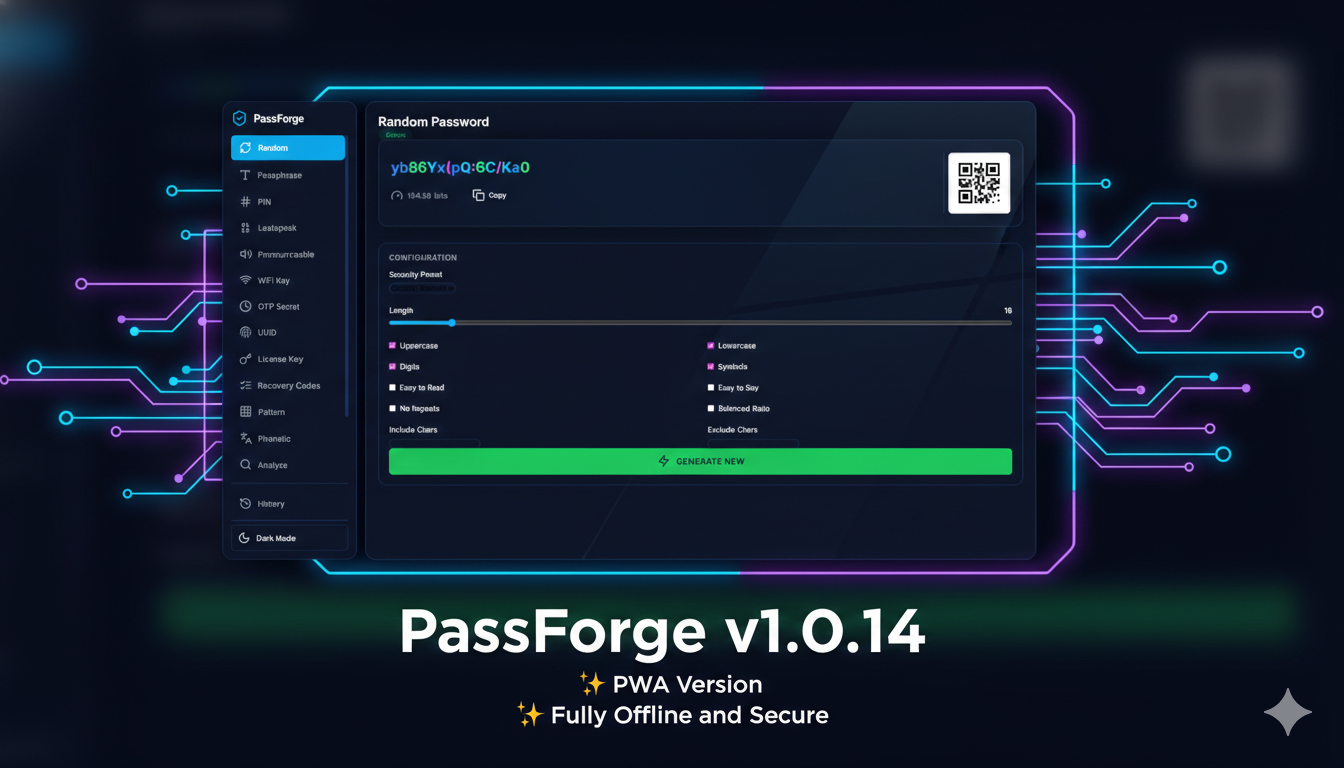 krishnakanthb13/password_generator
Un CLI de génération de mots de passe prêt pour la production et cryptographiquement sécurisé, avec 17 modes de génération, une transparence de…
 helidem/cve-2025-24054_cve-2025-24071-poc
Preuve de concept pour la fuite de hash NTLM via .library-ms CVE-2025-24054 / CVE-2025-24071








