
 #1
Outils pour l'examen des configurations de systèmes et d'applications pour les faiblesses de sécurité et la conformité.
Recommandé par Kitploit

 hubly12/javafix
Vérifie et corrige les environnements d'exécution Java pour CVE-2026-91403 (intermédiaires eMudhra compromis) sous Windows et macOS — avec…
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Simple Ansible Playbook pour atténuer les vulnérabilités CopyFail (CVE-2026-31431) et DirtyFrag (CVE-2026-43284).
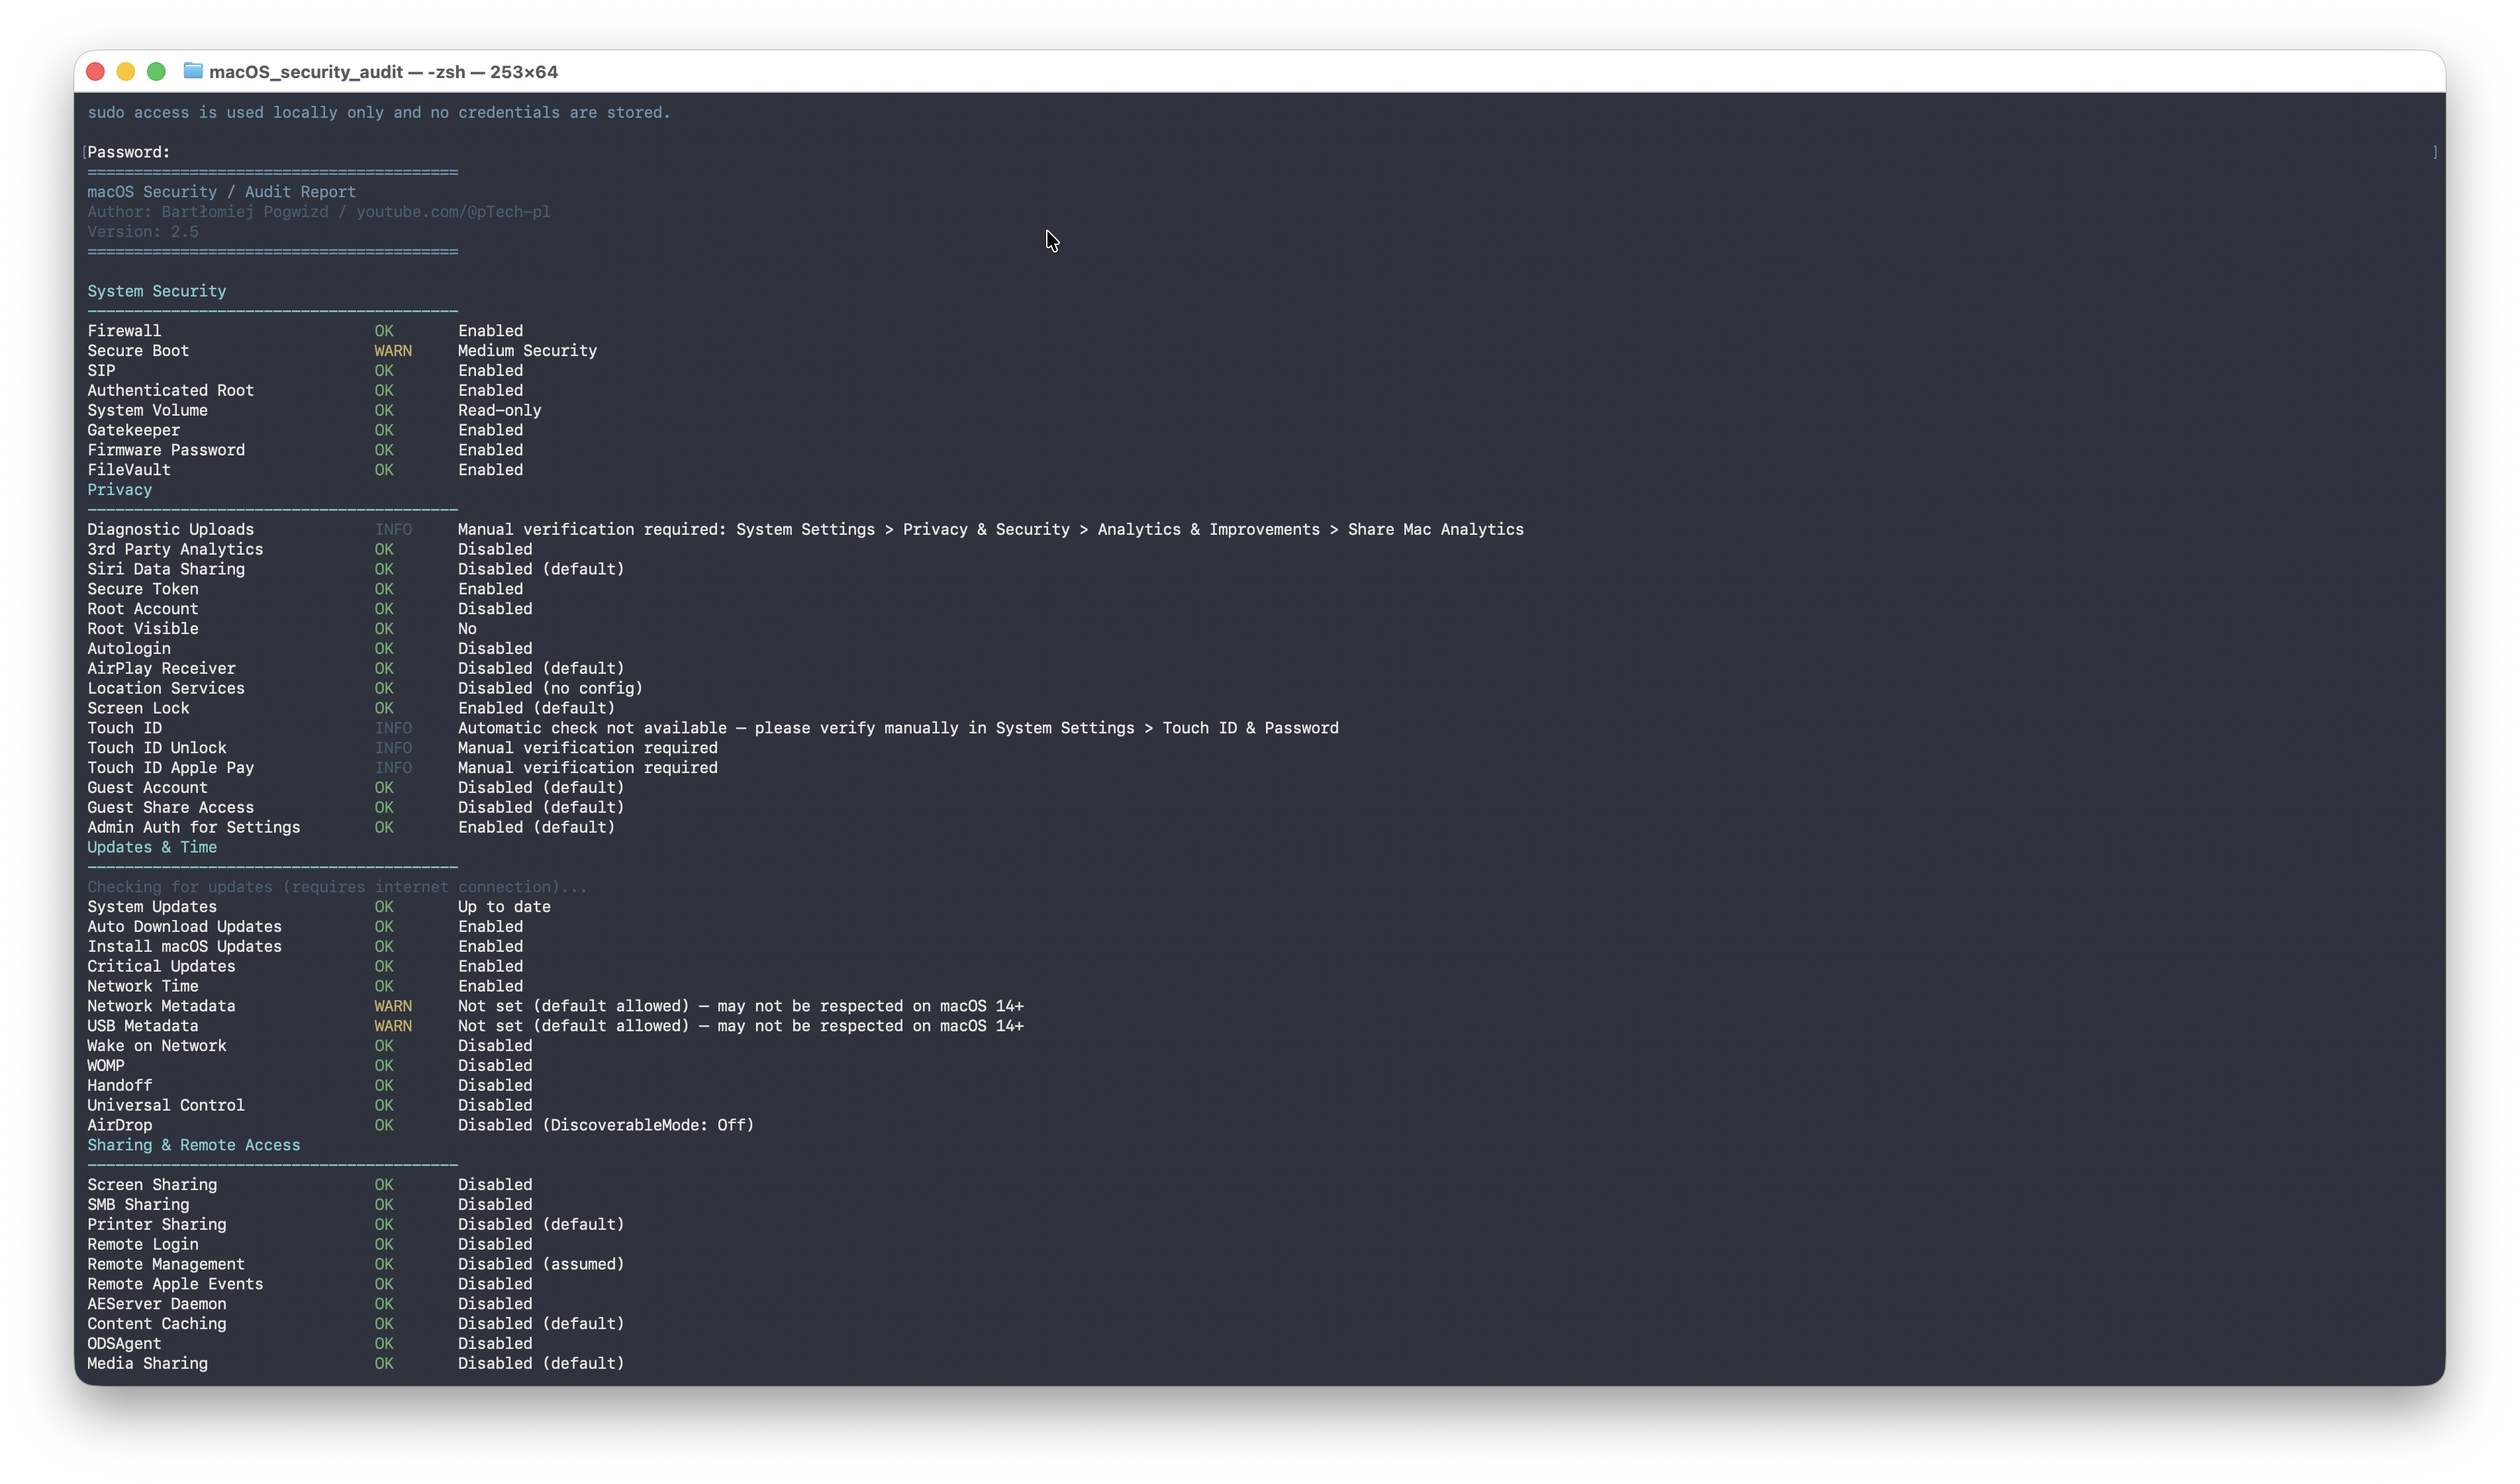 ptechpl/macos_security_audit
script macOS pour l'audit
 marcelofmatos/cve-2026-98432-check
Vérifie si un hôte supprime les SYN TCP IPv4 avec options IP (atténuation de la CVE-2026-98432)

 titancsa/registryguard
SDK de filtre de registre du noyau Windows et interface utilisateur native en C++ pour l'audit et le contrôle des écritures dans les clés…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) avec authentification Keycloak OAuth2 utilisant Strimzi - contourne la restriction de la liste blanche d'URL CVE-2025-27817
 affolter-engineering/hvt
CLI Rust qui sonde les méthodes HTTP (y compris les verbes WebDAV et DeltaV) sur une URL cible afin de révéler la falsification de verbes, les…
 bigbiuewhale/cve-2026-98432-kernel-upgrade
Mise à niveau sécurisée du noyau pour CVE-2026-98432 sur Ubuntu 24.04 avec NVIDIA, et une analyse de la faille
 keysau/get-log4j-windows.ps1
Identifier tous les composants log4j sur tous les serveurs Windows, l'ensemble du domaine, peut être multi-domaine. CVE-2021-44228
 quaerendir/cve-2026-98432-audit
Read-only bash audit script that triages CVE-2026-98432, a Linux kernel IPv4 TCP use-after-free, by checking kernel changelogs, distro fix matrices,…
 heroku/heroku-cve-2013-0333
Analyse les applications Heroku pour une vulnérabilité critique d'exécution de code à distance dans Rails (CVE-2013-0333) et identifie les instances…
 leonlai-tw/php-eol-cve-2026-109618-109619
Correctifs non officiels pour PHP CVE-2026-109618 / CVE-2026-109619 (RCE, CVSS 9.2) sur les plateformes en fin de vie : PHP 7.3 sur CentOS/RHEL 7…
 lucab85/ansible-role-log4shell
Ansible playbook pour vérifier les hôtes Linux cibles en utilisant le script officiel de détection Log4j de Red Hat RHSB-2021-009 pour Log4Shell…
 imxur/wordpress-cve-2026-63030-analysis
Analyse technique, décomposition de la cause racine et méthodologie de détection non destructive pour CVE-2026-63030.
 mahfuzreham/ovswrap-cve-2026-64531-mitigation-tool
Script shell qui détecte les modules du noyau Open vSwitch vulnérables, bloque le chargement automatique, supprime le module concerné et vérifie…
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Exploitation simulée et atténuation de CVE-2025-54918 (vulnérabilité NTLM Windows). Inclut des scripts de détection, le correctif Ansible et le…
 vvpoglazov/cve-2024-41110-checker
Scanner parallèle basé sur SSH qui détecte CVE-2024-41110 dans les installations Docker, identifie les versions vulnérables et les plugins AuthZ, et…
 r3dcl1ff/cve-2022-41040
script d'atténuation pour la vulnérabilité du serveur MS Exchange








