
 #1
Outils pour l'examen des configurations de systèmes et d'applications pour les faiblesses de sécurité et la conformité.
Recommandé par Kitploit
 sofire/polkit-0.96-cve-2021-4034
centos 6.10 rpm pour corriger polkit CVE-2021-4034 ; paquet rpm pour centos 6.10, corrigeant la vulnérabilité CVE-2021-4034
 furkankayapinar/cve-2026-94127
Détecteur défensif en lecture seule pour CVE-2026-94127 dans F5 BIG-IP APM. Il identifie les hôtes, vérifie les versions via iControl REST et…
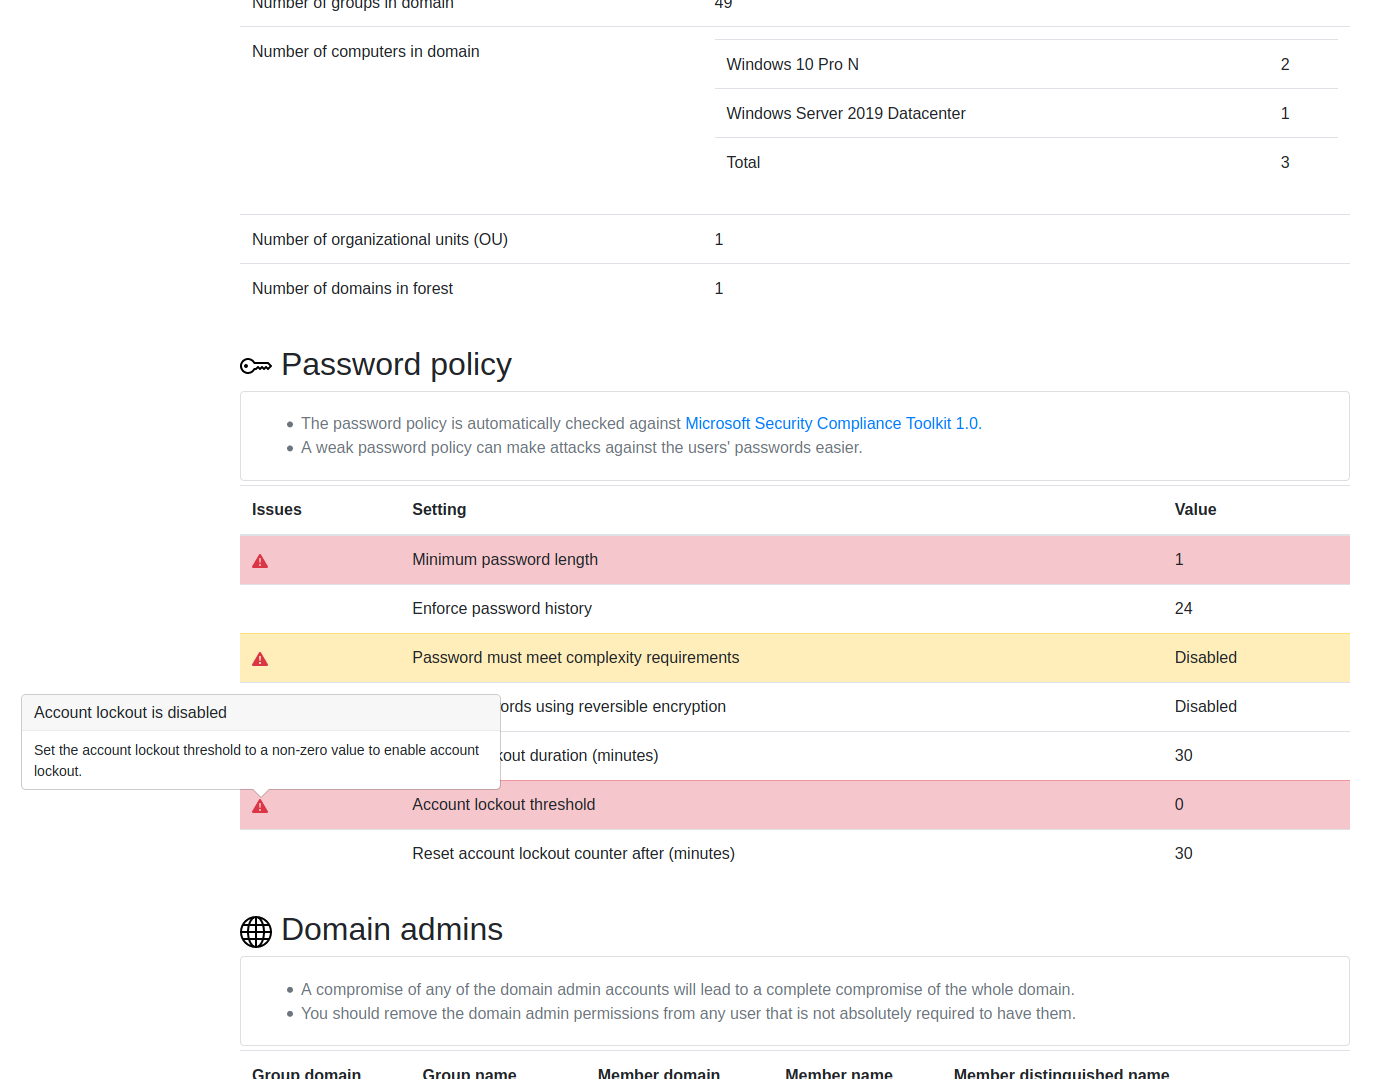 ncsc-fi/tiuku
Tiuku est un outil pour scanner différents types de systèmes et d'environnements à la recherche d'informations liées à la sécurité et afficher les…
 oscerd/cve-2026-85300
Reproducteur exécutable Spring Boot et Quarkus pour CVE-2026-85300, démontrant que camel-pqc écrit des clés privées avec des permissions de fichiers…
 vighnesh91/cloudgarrison
Atelier de posture multi-cloud hors ligne basé sur navigateur qui simule des chemins d'attaque, audite la conformité IaC, analyse les graphes…
 abraxas/pfsense-limiter-aqm
pfSense CE 2.9.0-DEVELOPMENT - Moyen - À distance - Injection de configuration - limiter AQM newline
 abraxas/opnsense-wlan-wpa-line
OPNsense 26.7.6 - Élevée - À distance - Injection de ligne de configuration - Identité WLAN WPA
 abraxas/opnsense-ntp-gps-fudge
OPNsense 26.7.6 - Élevée - À distance - Injection de ligne de configuration - NTP GPS fudge
 oscerd/cve-2026-85313
Preuve de concept Spring Boot exécutable reproduisant CVE-2026-85313, où Apache Camel camel-jetty enableCORS reflète n'importe quelle origine avec…
 pbxqdown/portclue
Explique pourquoi un port TCP Linux peut être ou ne pas être joignable
 valtersit/wordpress-cve-scanner
Analysez votre cœur WordPress, vos thèmes et vos extensions à la recherche de CVE connues depuis la ligne de commande. Open source, auditable,…
 abraxas/pfsense-bsnmpd-conf
pfSense CE 2.9.0-DEVELOPMENT - Moyenne - À distance - Injection de configuration - bsnmpd syslocation
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 abraxas/pfsense-cp-maxprocperip
pfSense CE 2.9.0-DEVELOPMENT - Élevé - À distance - Injection de configuration - CP maxprocperip nginx
 soufianecyber/quantum-safe-migration
Boîte à outils de niveau entreprise pour auditer et migrer les infrastructures héritées vers la cryptographie post-quantique (PQC) hybride.
 fatlan/haproxy-keepalived-sec-highloads
✨ Aborde le sujet de HAProxy et Keepalived, en plus du load balancer et du cluster, la sécurité (prévention de la vulnérabilité liée à l’utilisation…
 scadastrangelove/cve-2025-20352
CVE-2025-20352 Vérification d'exposition SNMP (onesixtyone + analyseur)
 abraxas/vsftpd-cmds-denied-alias
vsftpd 3.0.5 - Élevé - À distance - Résidu de privilège - cmds_denied manque les alias RFC (XRMD)








