
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit
 johnhammond/msdt-follina
Génère un document Microsoft Word malveillant exploitant la vulnérabilité MS-MSDT « Follina » pour exécuter des commandes arbitraires ou héberger des…
 cn33liz/p0wnedshell
Kit de post-exploitation PowerShell Runspace
 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.
 threatexpress/domainhunter
Vérifie les domaines expirés pour leur catégorisation/réputation et leur historique Archive.org afin de déterminer de bons candidats pour les noms de…
 threatexpress/malleable-c2
Guide de conception et de référence Cobalt Strike Malleable C2
 calebstewart/pwncat
Plateforme de post-exploitation automatisant l'énumération, l'élévation de privilèges, la persistance et les opérations C2 via des shells…
 nil0x42/phpsploit
Framework C2 complet qui persiste silencieusement sur le serveur web avec une backdoor PHP en une seule ligne
 idov31/nidhogg
Rootkit Windows pour Intel x64 avec 25+ fonctionnalités, démontrant des techniques de rootkit compatibles avec toutes les versions de Windows 10 et…
 rsmudge/malleable-c2-profiles
Malleable C2 est un langage spécifique au domaine permettant de redéfinir les indicateurs dans la communication de Beacon. Ce dépôt est une…
 harleyqu1nn/aggressorscripts
Collection de scripts Aggressor pour Cobalt Strike 3.0+ provenant de multiples sources
 greshake/llm-security
Démos de preuve de concept et recherches sur les attaques par injection de prompt indirecte contre les LLM intégrés aux applications, couvrant…
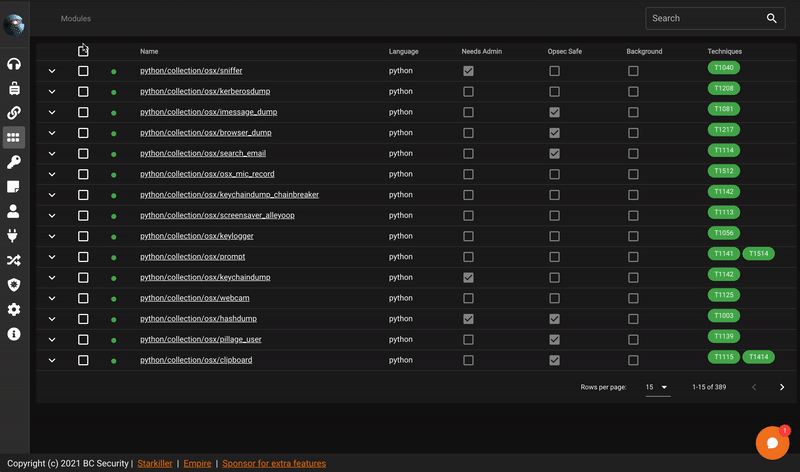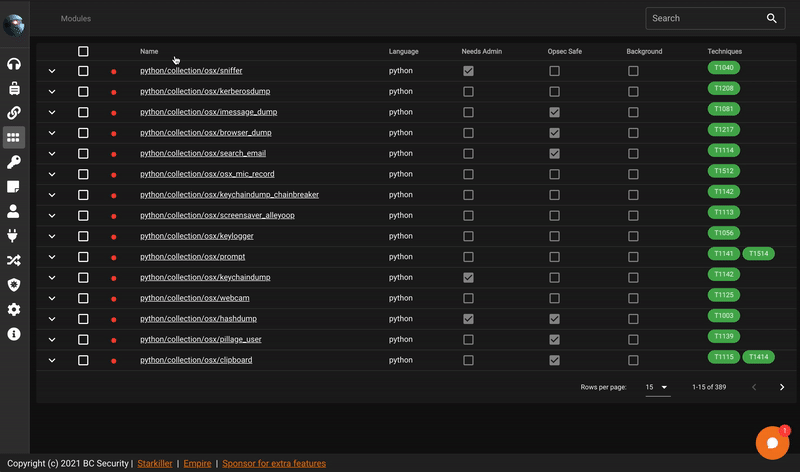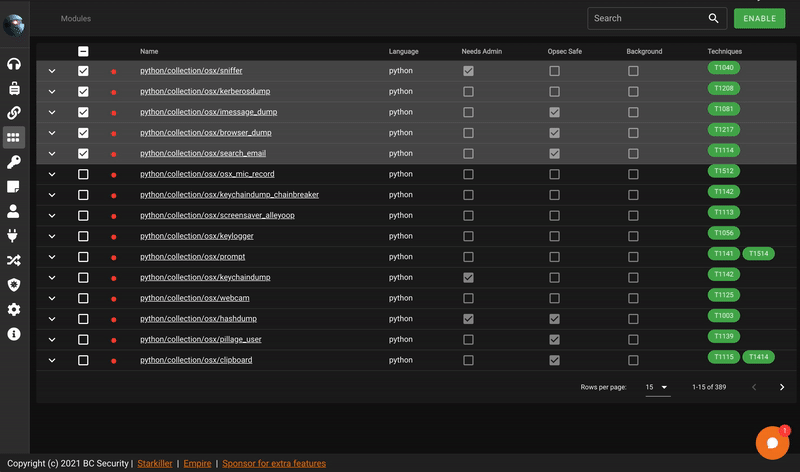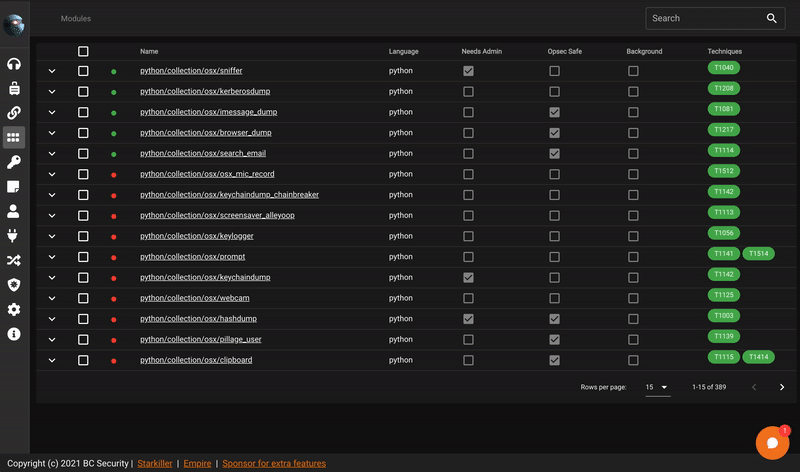 bc-security/starkiller
Starkiller est une interface frontale pour PowerShell Empire.
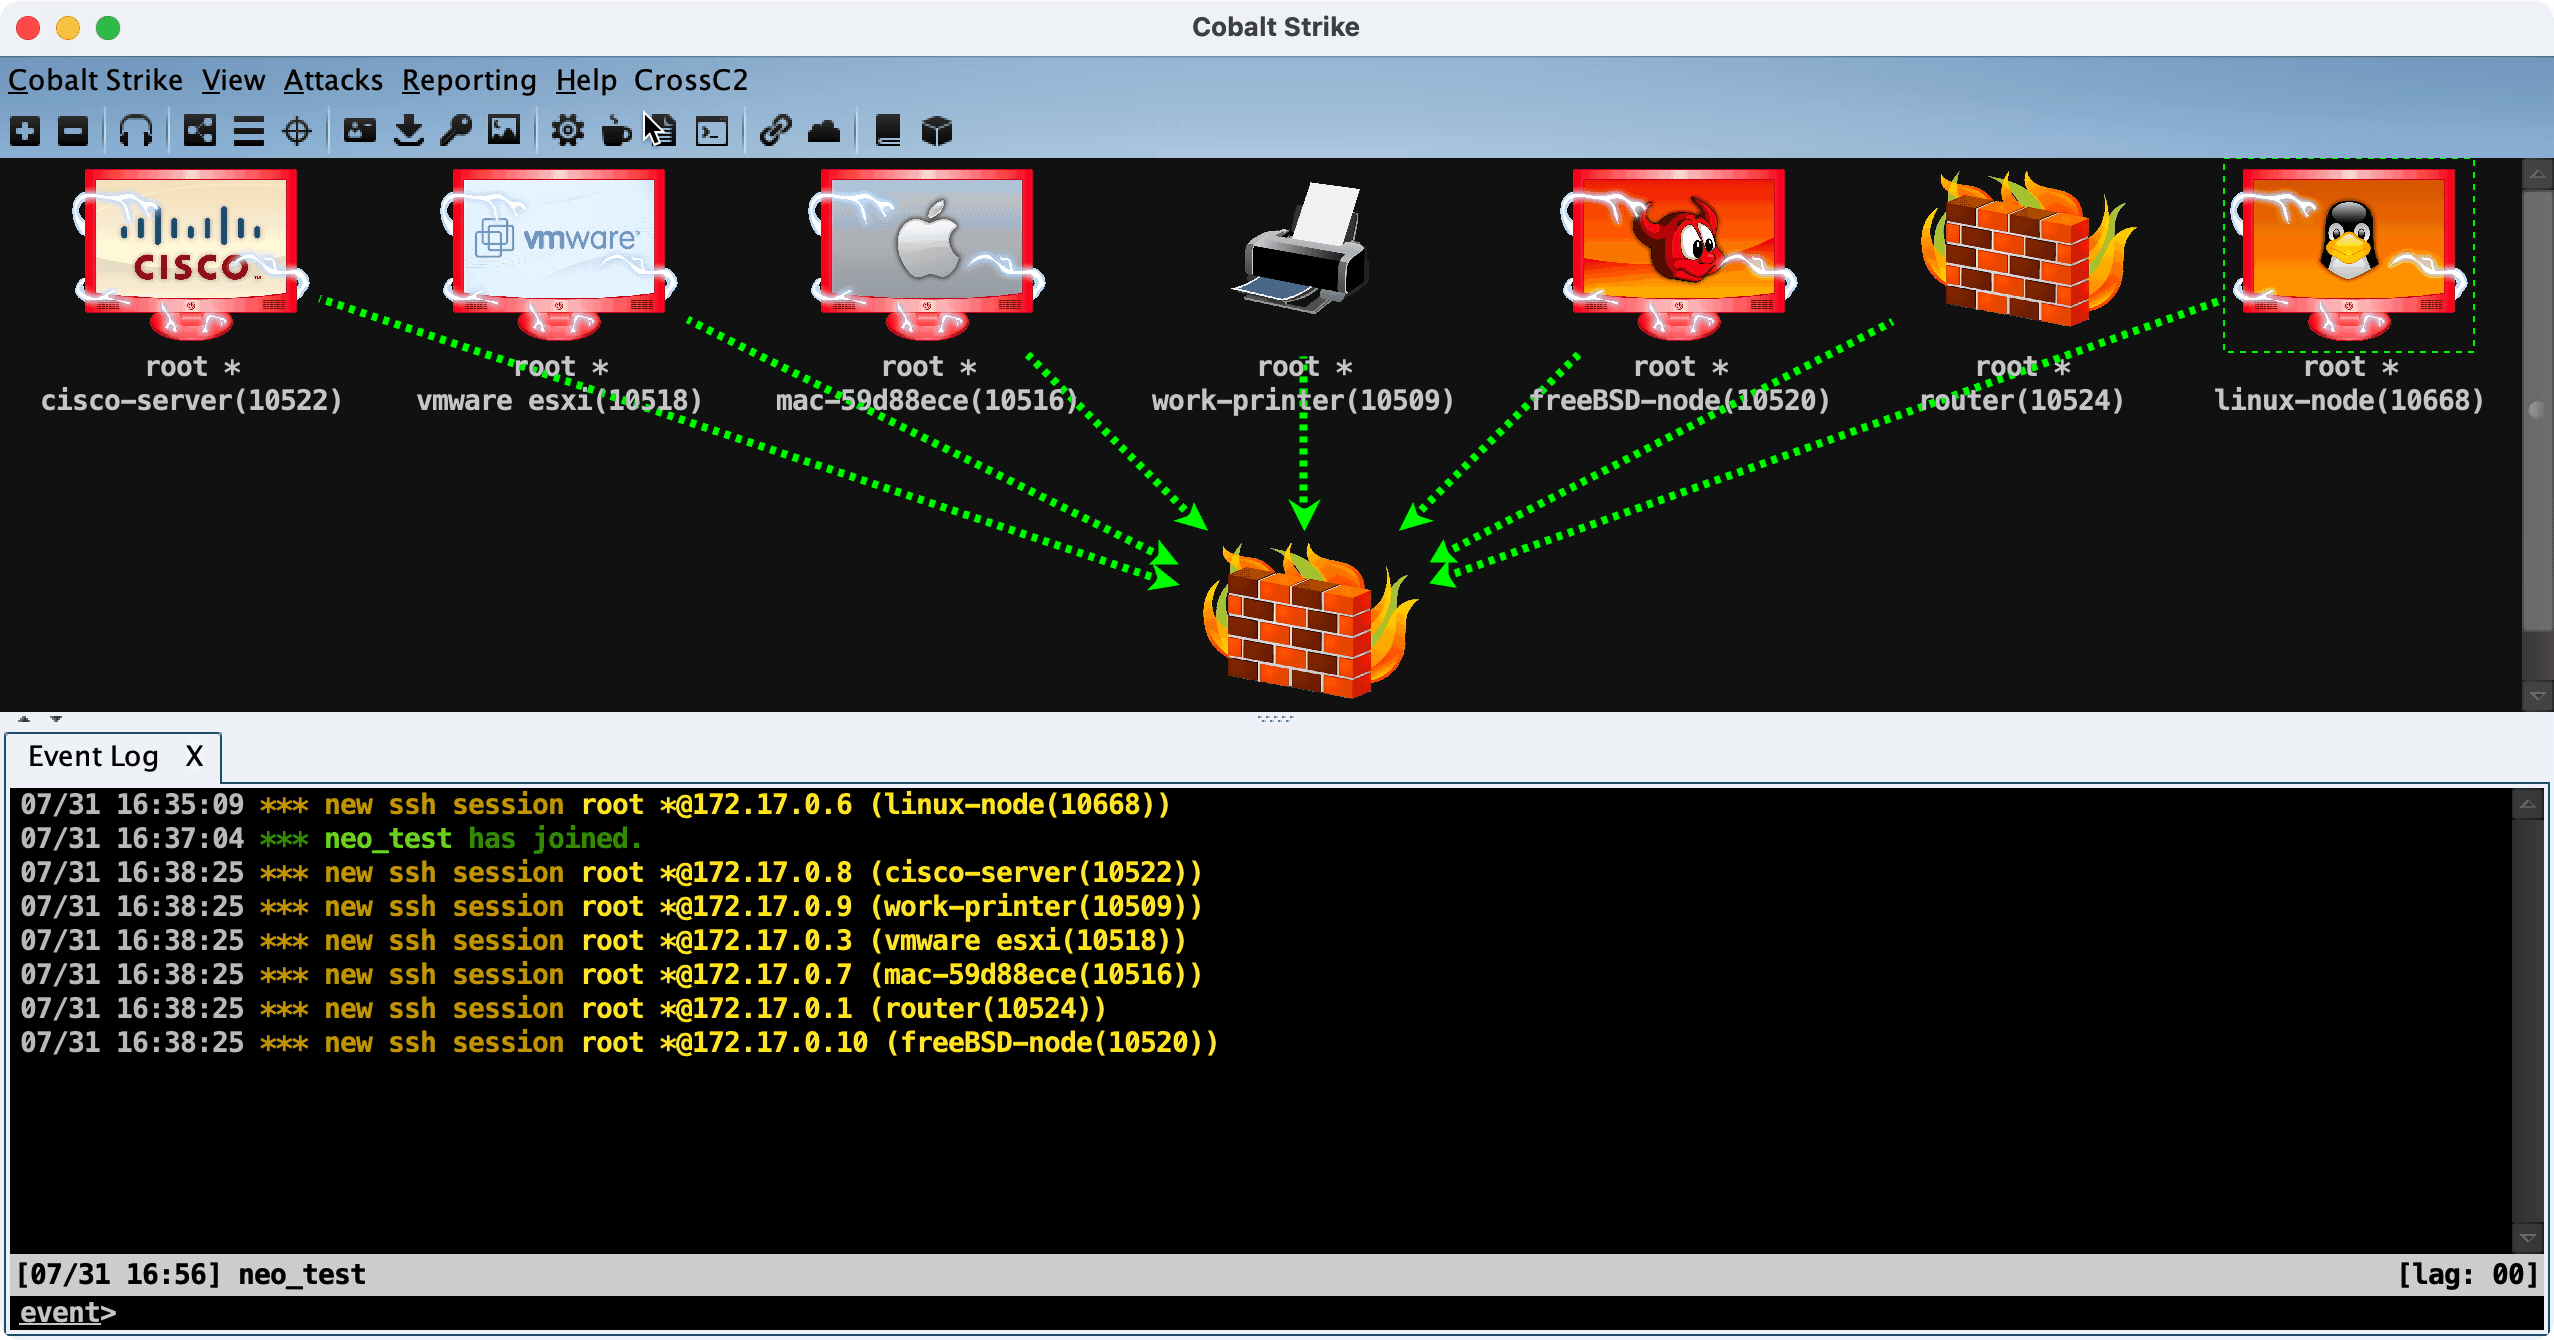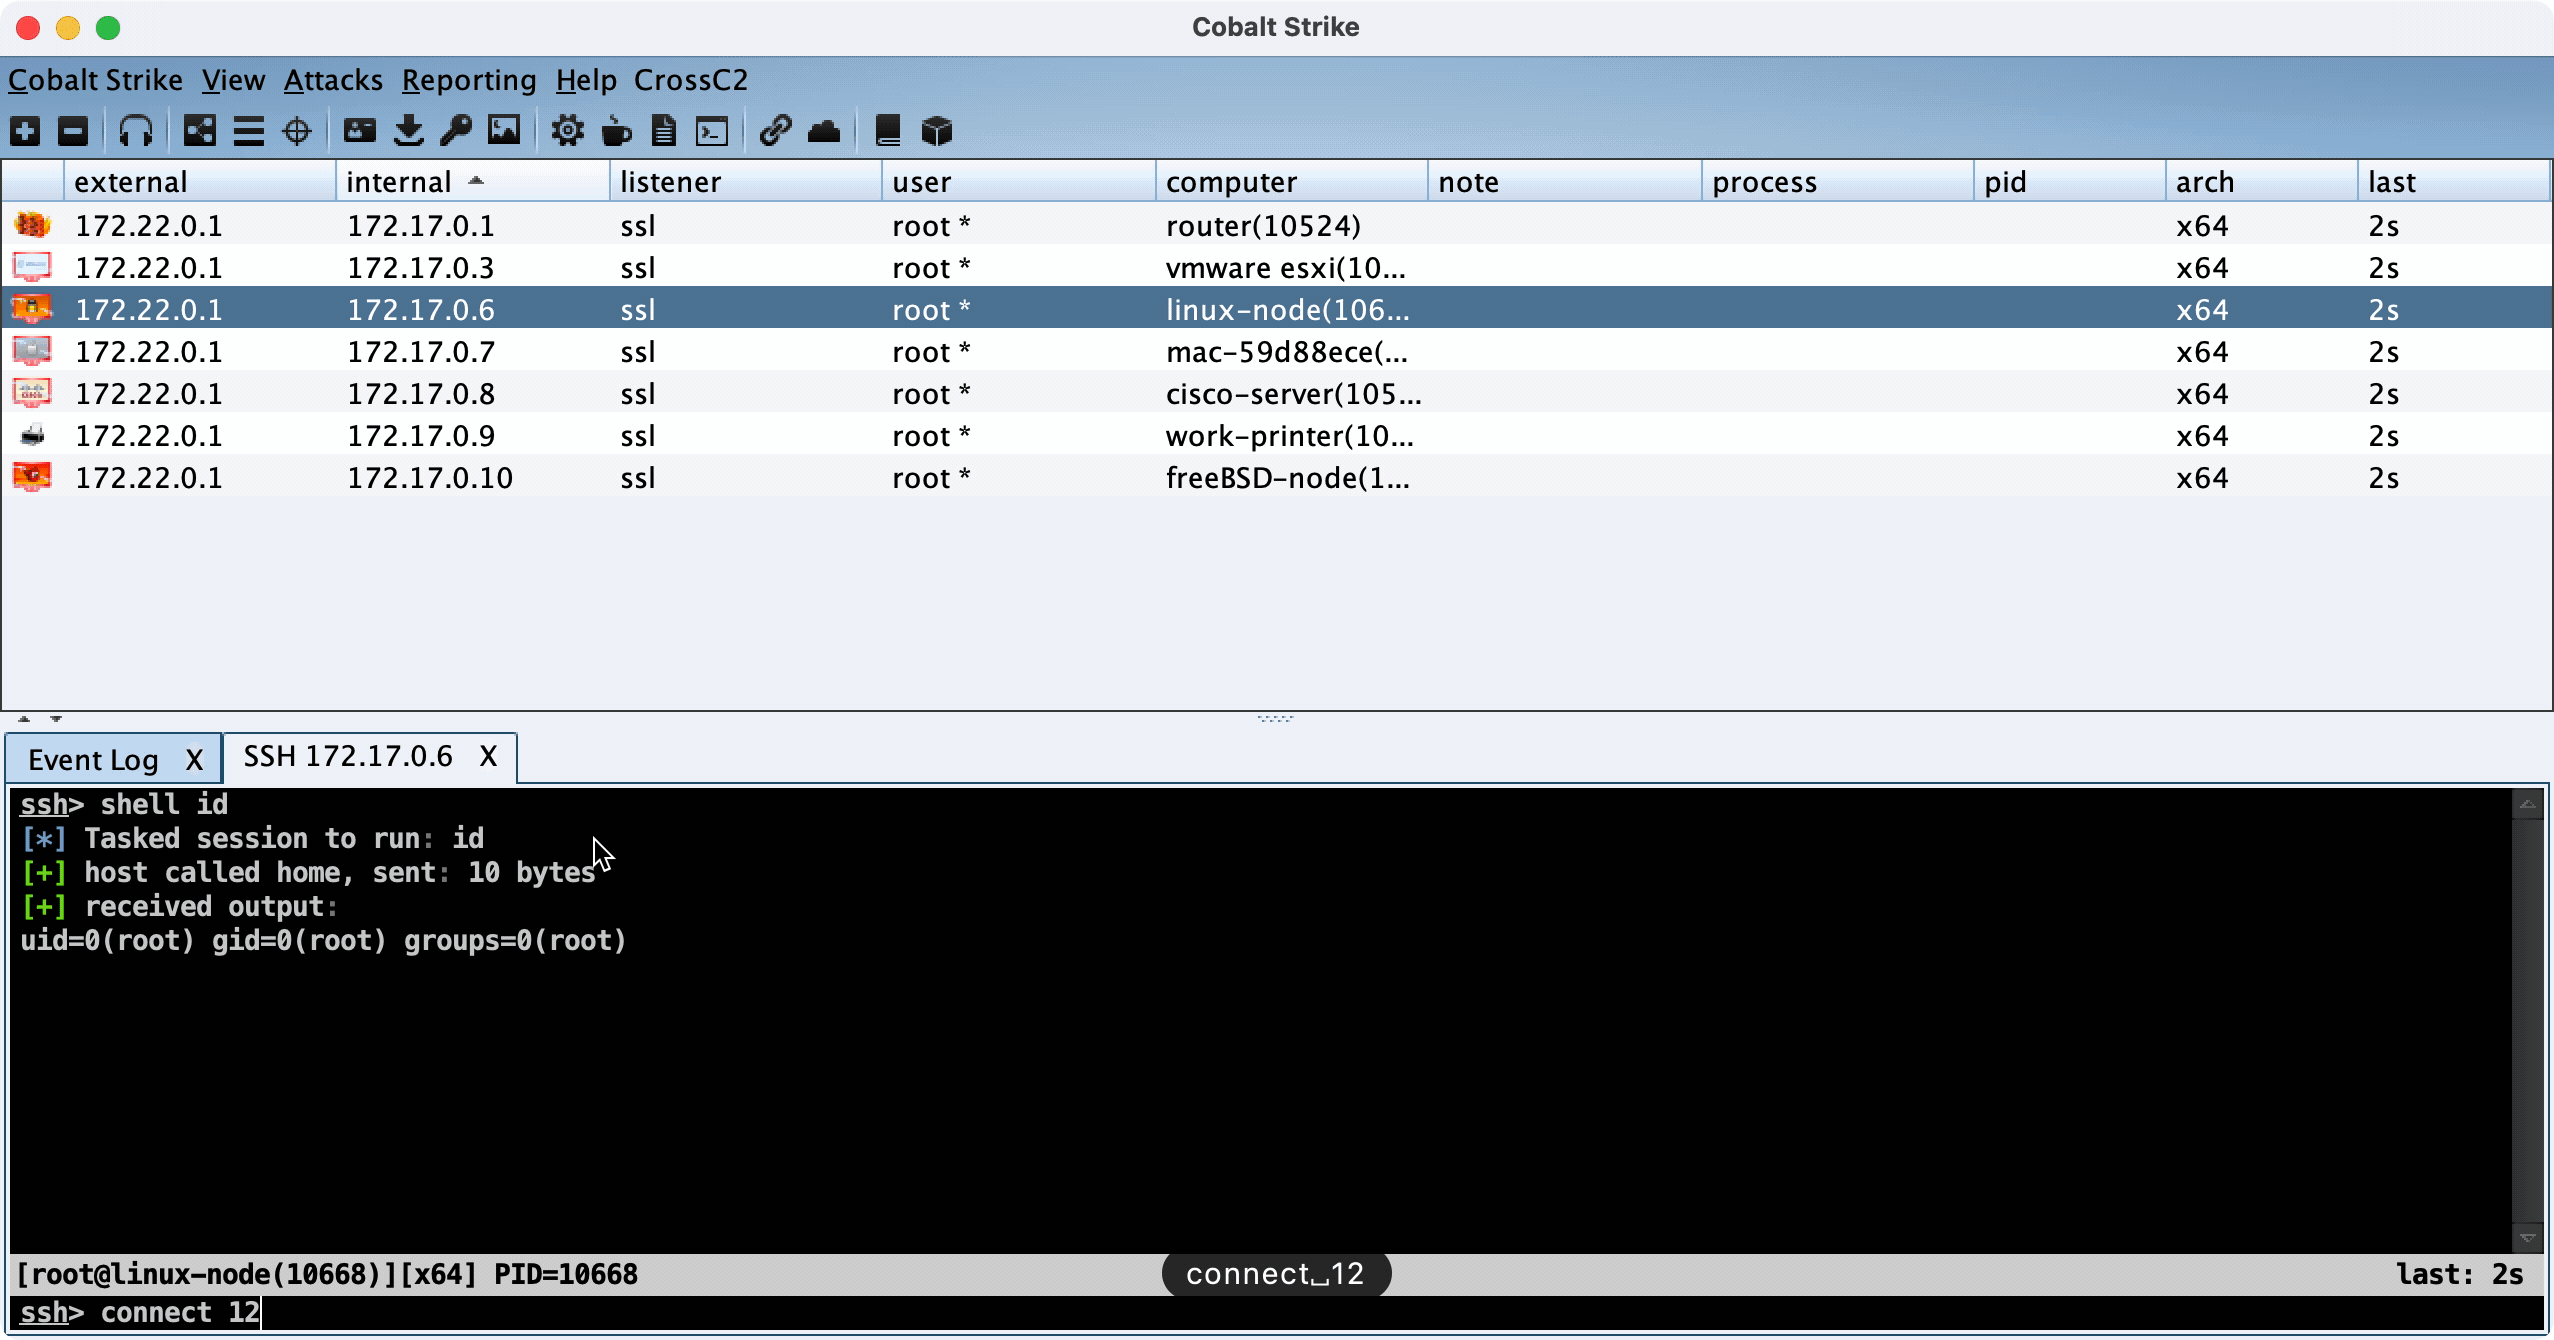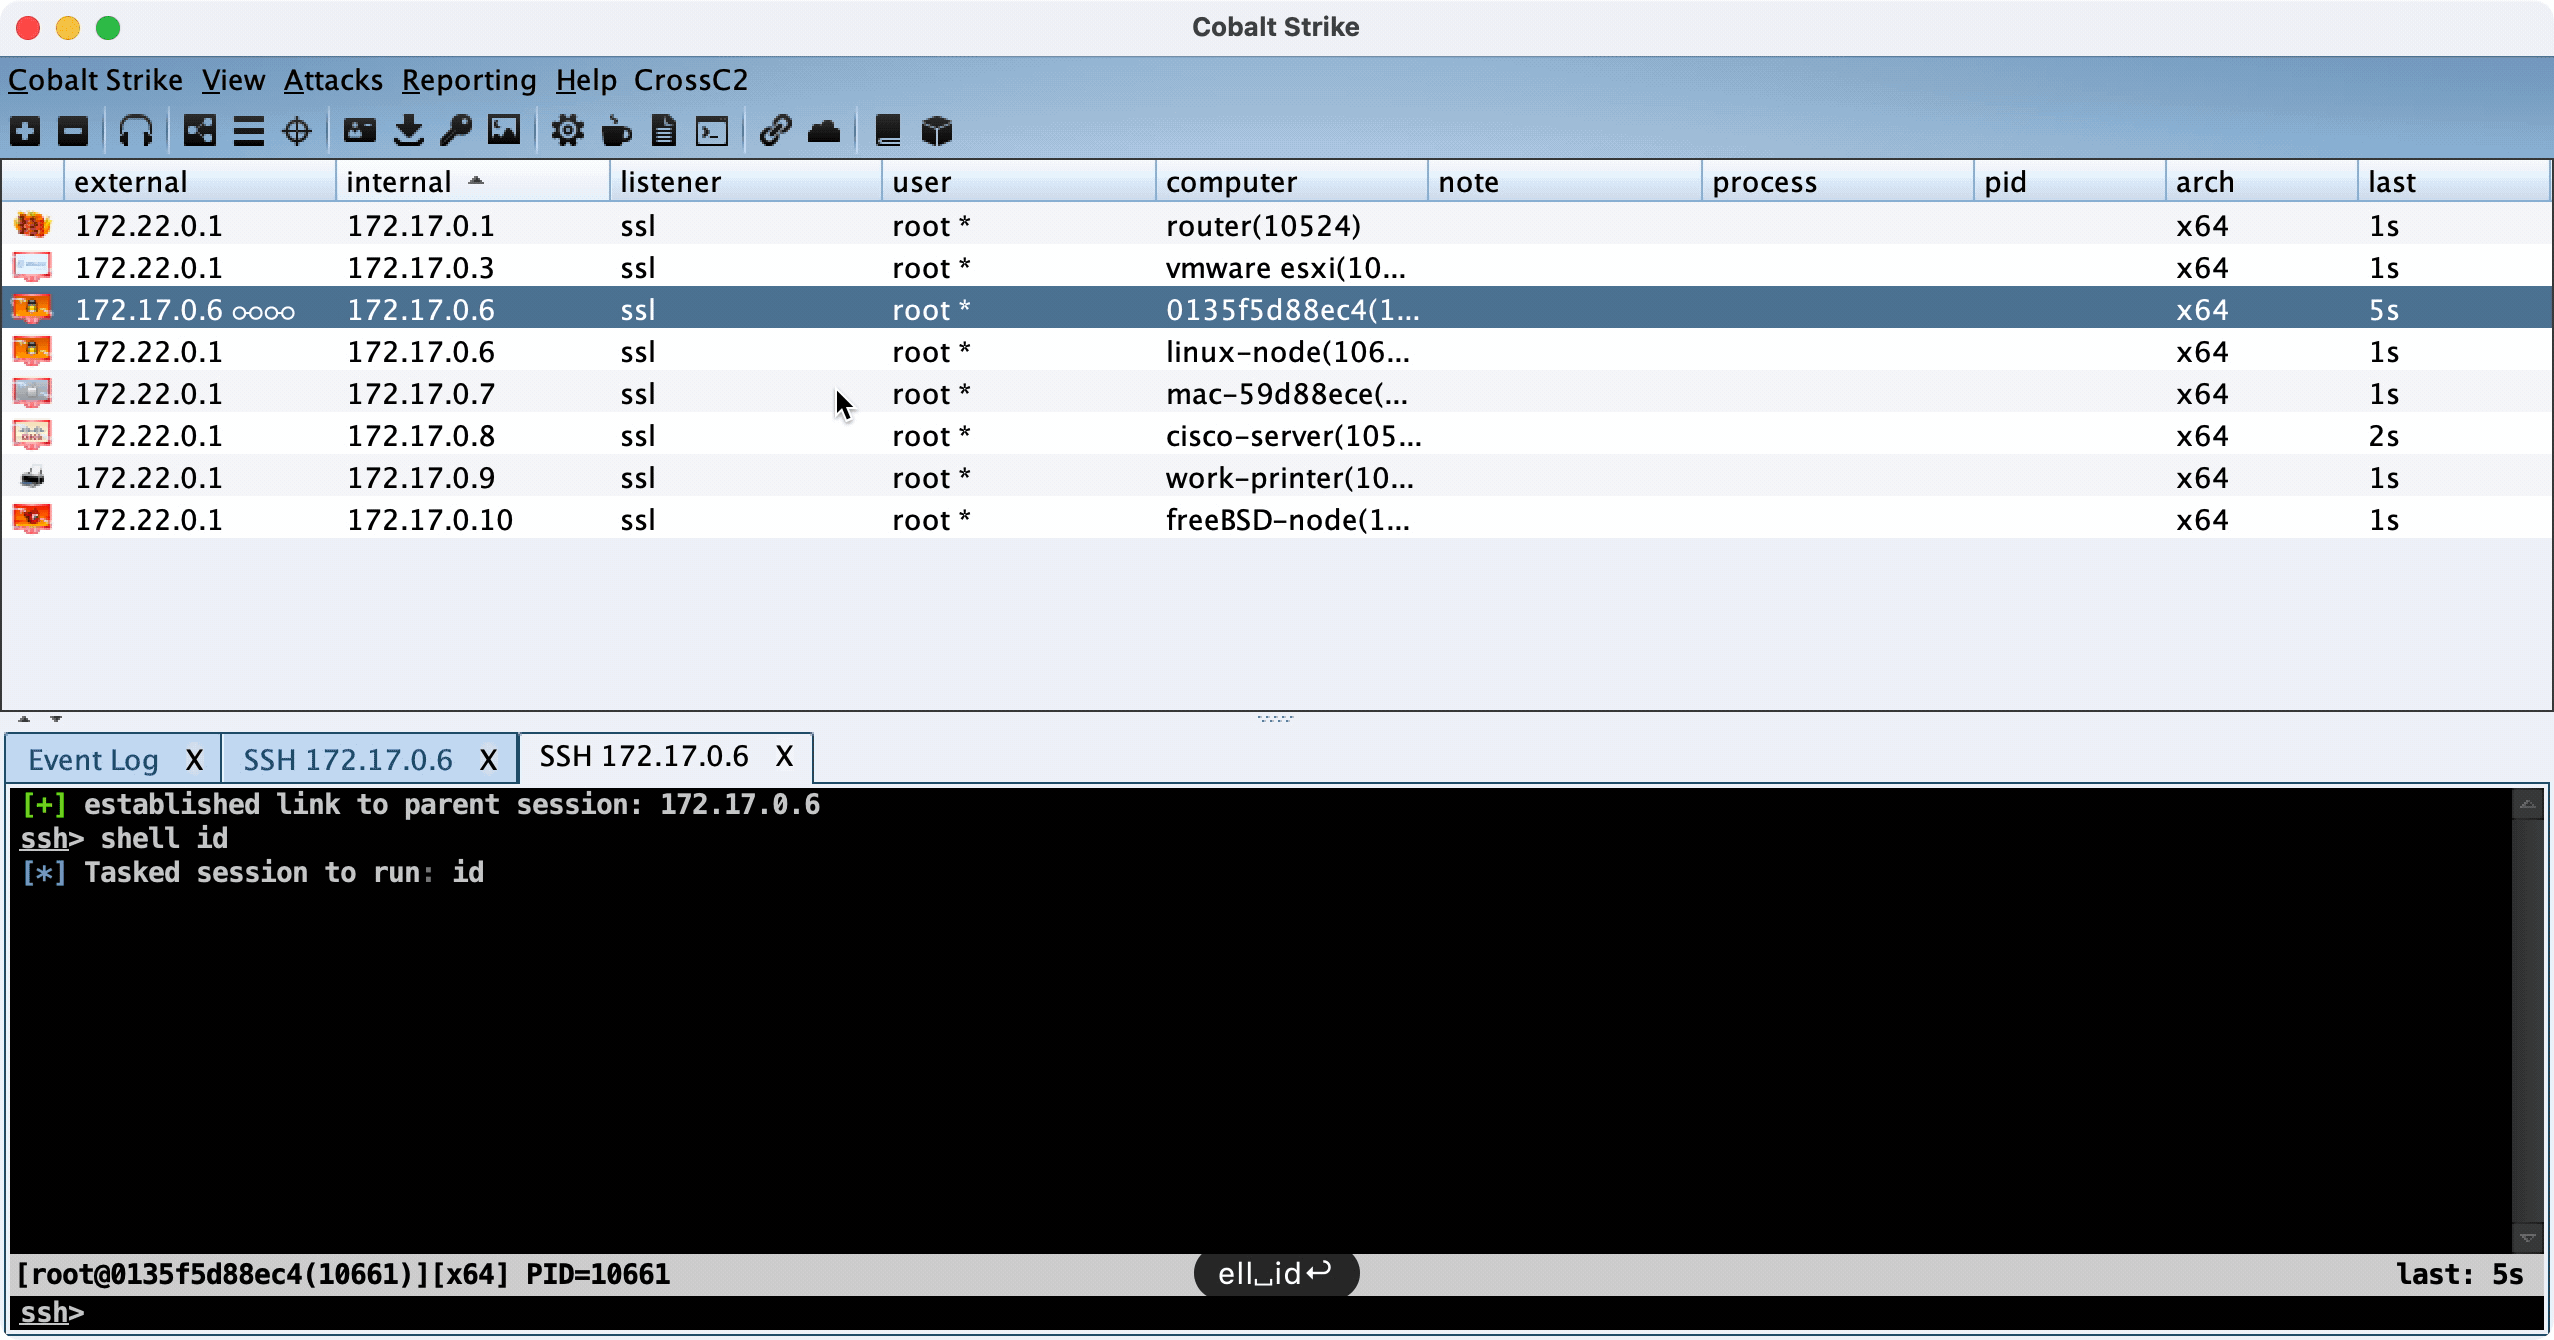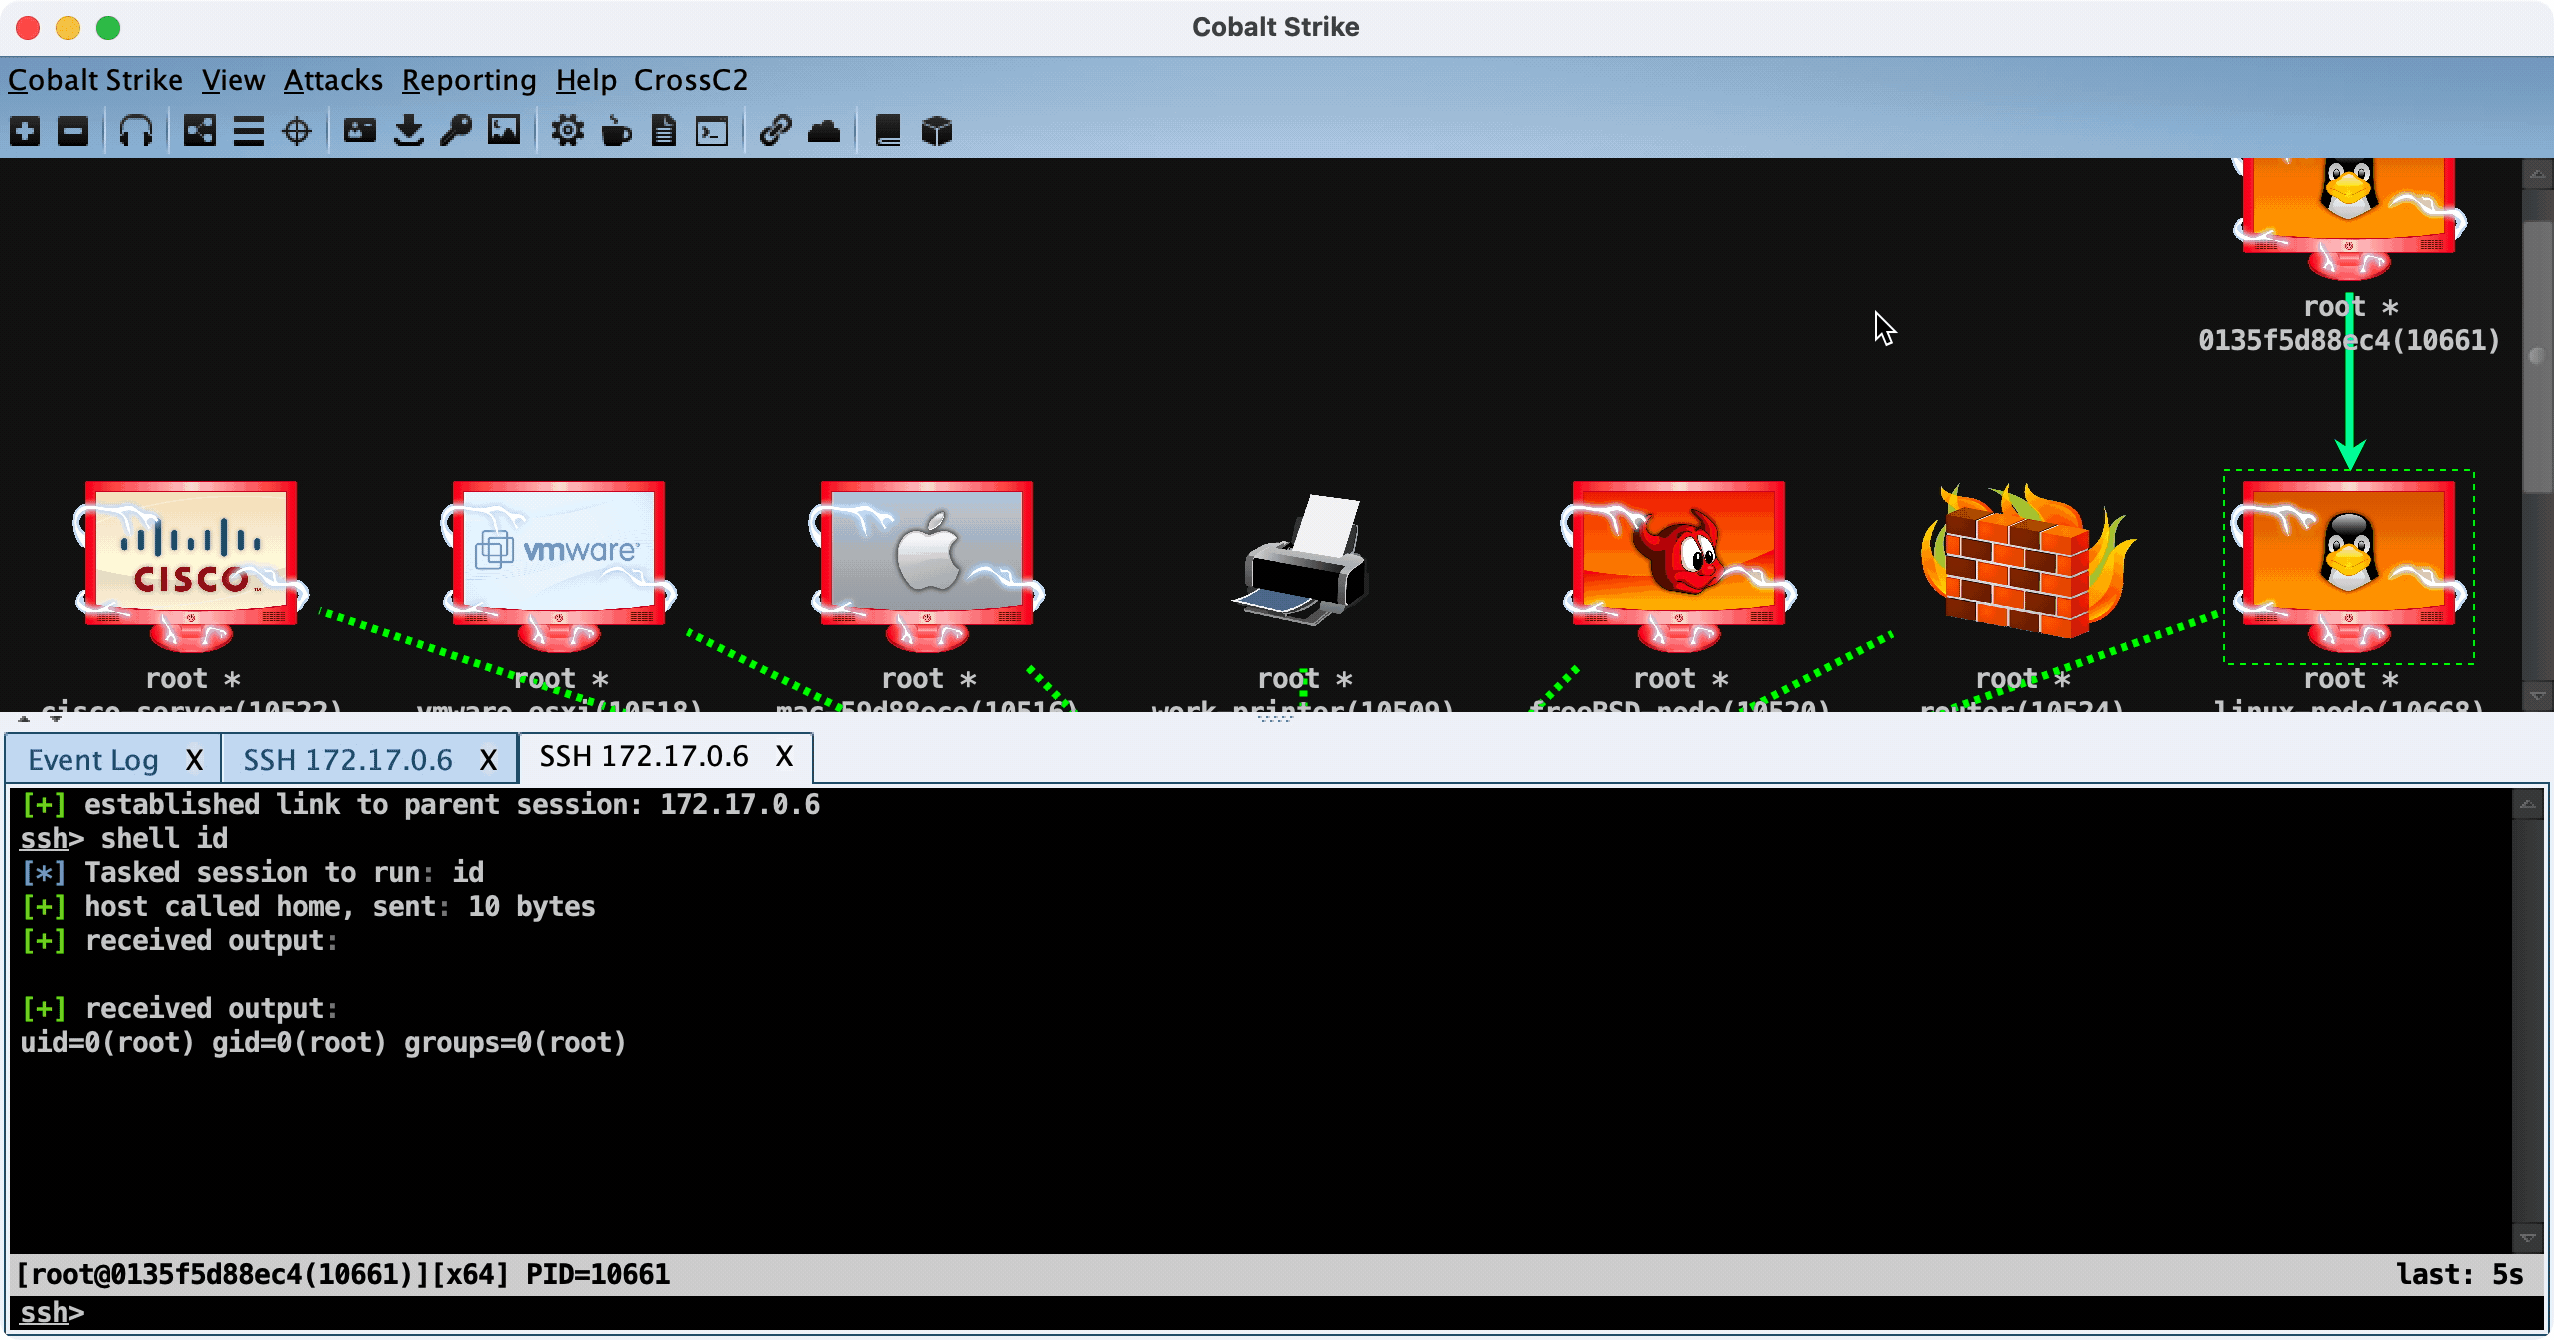 gloxec/crossc2
Générer le payload multiplateforme de CobaltStrike
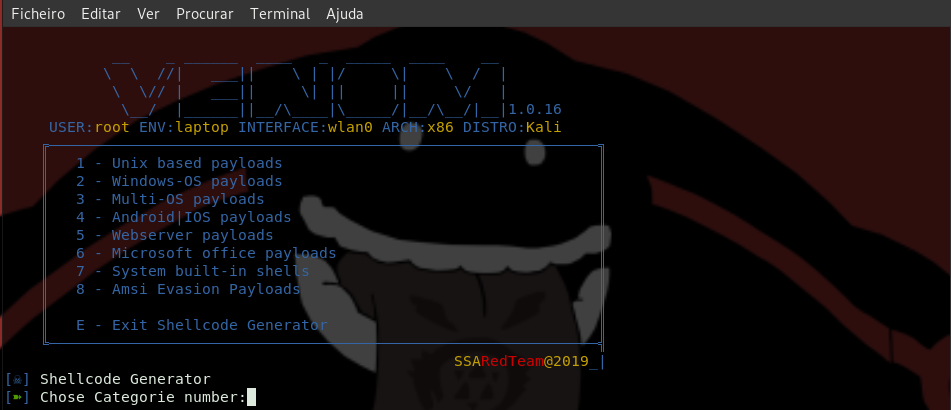 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
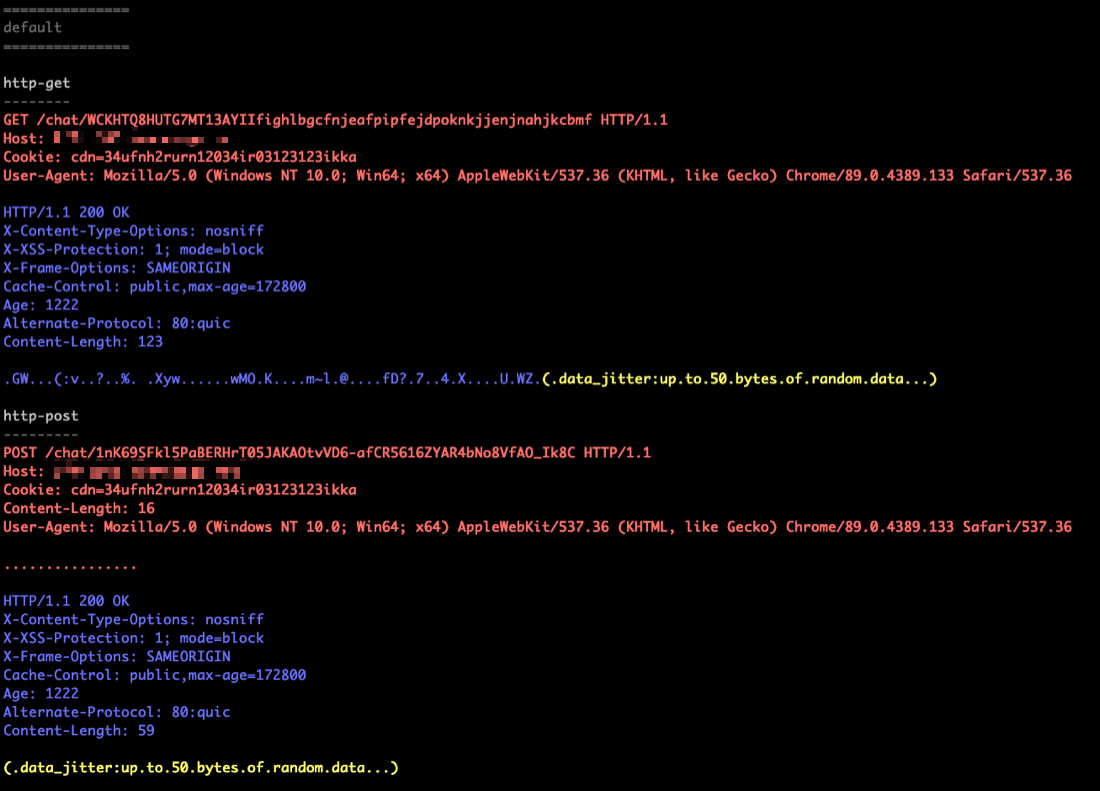 tylous/sourcepoint
Générateur de profil C2 polymorphe pour Cobalt Strike qui automatise la création de configurations de beacon d'évasion avec des options aléatoires…
 r00ts3c/ddos-rootsec
Explorez l'archive DDOS de RootSec, comprenant des scanners de premier ordre, de puissants botnets (Mirai et QBot) et autres variantes, des exploits…
 vladko312/sstimap
Outil de détection automatique de SSTI avec interface interactive








