
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit

 aws-alchemy/squidmagic
analyser le trafic réseau basé sur le web 🕶 pour détecter les serveurs de commande et de contrôle centraux
 weaselsec/godpotato-aggressor-script
Script Aggressor pour Cobalt Strike qui automatise l'élévation de privilèges de compte de service Windows vers SYSTEM via GodPotato lors d'opérations…
 machine1337/win-rat
Un RAT totalement indétectable pour Windows qui contourne tous les types de protections antivirus et vous donnera un shell CMD dans votre terminal
 icyguider/newpowerdns
Version mise à jour de PowerDNS par @domchell. Ajoute la prise en charge des transferts via les enregistrements A DNS et quelques autres…
 mr-xn/cve-2024-36401
Vulnérabilité d'exécution de code à distance (RCE) dans l'évaluation des expressions de noms de propriétés avec plusieurs façons d'exploiter
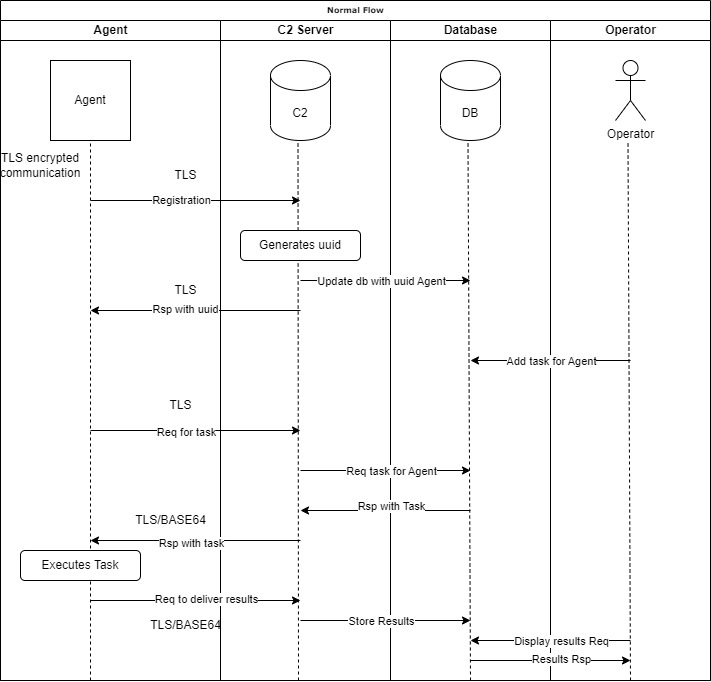 voukatas/commander
Cadre de commande et de contrôle basé sur Python avec communication TLS chiffrée, support multi-agent (Python/C), sessions interactives, transfert de…
 vikramaditya015/samsung-android-lpe
Preuve de concept pour CVE-2026-20980, CVE-2026-20981, CVE-2026-20982
 cedowens/mythic-macro-generator
Script Python3 pour générer une macro afin de lancer une charge utile Mythic. Auteur : Cedric Owens
 i5n0rth/cve-2023-33246
Exploit pour CVE-2023-33246 dans Apache RocketMQ. Modifie les propriétés de configuration pour exécuter des commandes arbitraires sur des serveurs…
 forcefledgling/cve-2023-22518
Vulnérabilité d'autorisation incorrecte dans Confluence Data Center et Server
 darkcodersc/sharpftpc2
Un conduit de commande et de contrôle simplifié basé sur FTP pour interconnecter des systèmes distants.
 1135/solr_exploit
Apache Solr Vulnérabilité d'exécution de code à distance (CVE-2019-0193) Exploit
 woj-ciech/daily-dose-of-malware
Le script vous permet de collecter des logiciels malveillants et des serveurs C&C à partir de plateformes open source comme Malshare, Malcode,…
 xm0kht4r/phoenix-framework
Cadre de post-exploitation qui exploite des sites de confiance comme Telegram et Discord pour le C2.
 vin01/poc-proxycommand-vulnerable
Preuve de concept pour exploiter des configurations proxycommand vulnérables sur des clients ssh (CVE-2023-51385)
 bishopfox/joro
Un framework collaboratif d'exploitation web.
 pard0p/remote-bof-runner
Remote BOF Runner est un framework d'extension Havoc pour l'exécution à distance de fichiers d'objet Beacon (BOF) en utilisant un chargeur PIC fait…
 nopbrick/seeproxy
Proxy inverse en Golang avec validation des profils malleable CobaltStrike.








