
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 reewardius/cve-2025-67886
Bitrix24 <= 25.100.300 (Module Translate) Vulnérabilité d'exécution de code à distance
 open-flaw/cve-2020-8158
Ceci est une preuve de concept démontrant CVE-2020-8158, une vulnérabilité critique de pollution de prototype dans les versions TypeORM < 0.2.25.
 kerburenthusiasm/cve-2025-49132-poc
Preuve de concept d'exploitation pour CVE-2025-49132 permettant une exécution de code à distance non authentifiée dans Pterodactyl Panel <= 1.11.10…
 kai-one001/-cve-2015-10137-wordpress-n-media-website-contact-form-with-file-upload-1.3.4
Exploit Python pour CVE-2015-10137 ciblant une vulnérabilité de téléchargement de fichier arbitraire dans le plugin WordPress N-Media Website Contact…
 hyperps/cve-2026-0848
nltk.tokenize.StanfordSegmenter charge dynamiquement des fichiers .jar Java externes sans vérification ni sandboxing. Si un attaquant peut fournir ou…
 the-valluvarsploit/cve-2018-6574
Preuve de concept d'exploit pour CVE-2018-6574, une vulnérabilité d'exécution de code à distance dans la commande 'go get' de Go, démontrant…
 aayushmanthapamagar/cve-2022-22963
POC pour CVE-2022-22963
 tiran/cve-2018-8970
Démo pour https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 ekamsinghwalia/openssl-vulnerability-detection-script
Ceci est un script de détection de vulnérabilité OpenSSL pour CVE-2022-2274
 mbanyamer/deephas-1.0.7-prototype-pollution-poc-cve-2026-25047-
Preuve de concept démontrant la pollution de prototype dans deephas <=1.0.7 (CVE-2026-25047) conduisant à une exécution de code arbitraire et à un…
 netvanguard-cmd/cve-2025-59536
Exploit PoC pour CVE-2025-59536, une vulnérabilité d'injection de code de sévérité élevée dans le dialogue de confiance au démarrage de Claude Code,…
 dotadrien/cve-2025-60655
Preuve de concept pour CVE-2025-60655 : Exécution de code à distance via un téléchargement de fichier sans restriction contournant la validation…
 dharan10/cve-2022-40471
Code d'exploit pour Clinic patient management system v1 RCE non authentifiée CPMS RCE CVE-2022-40471
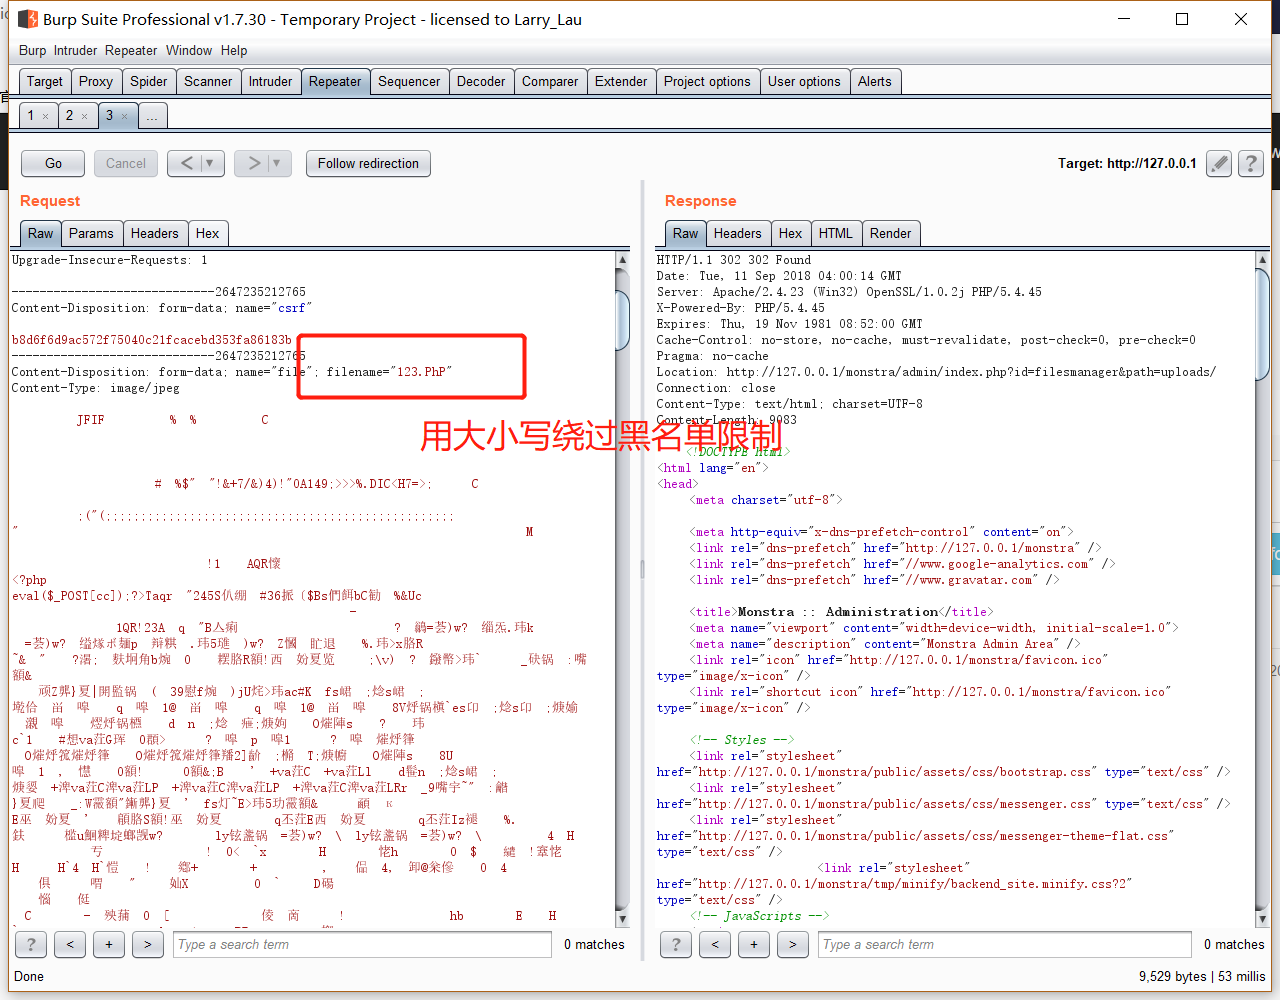 jx0n0/monstra_cms-3.0.4--getshell
monstra_cms-3.0.4-upload getshell CVE-2018-17418
 dillonkirsch/cve-2026-26720-twenty-rce
Preuve de concept pour l'exécution de code à distance authentifiée dans Twenty CRM via des fonctions serverless non sandboxées, permettant…
 experience-rookie/struts-s2-052-deserialization-rce-lab
Exploit de preuve de concept pour l'exécution de code à distance par désérialisation XML Apache Struts S2-052 (CVE-2017-9805). Créé lors de la…
 vignesh21-git/cve-2025-48384
Vulnérabilité Git | Retour chariot et RCE lors du clonage
 sijie52/yasa-cve-2020-14343
Exploit pour CVE-2020-14343, ciblant une vulnérabilité spécifique dans les applications web. Fournit une implémentation de preuve de concept pour les…








