
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 far00t01/cve-2025-43960
Exploit d'injection d'objet PHP pour Adminer <4.8.1 via Monolog, provoquant un déni de service via des payloads sérialisés forgés. Inclut PoC, score…
 oscerd/cve-2026-49042
Reproducteur de PoC pour CVE-2026-49042 (Apache Camel camel-langchain4j-tools) : les arguments d'appel d'outil d'un LLM injecté par prompt deviennent…
 v3s9er/cve-2026-52885
Analyse technique de CVE-2026-52885 : une condition de course TOCTOU dans Notepad++ v8.9.6.2 permettant l'exécution arbitraire de commandes via un…
 trustedsec/lazzzy_dump
Extrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…
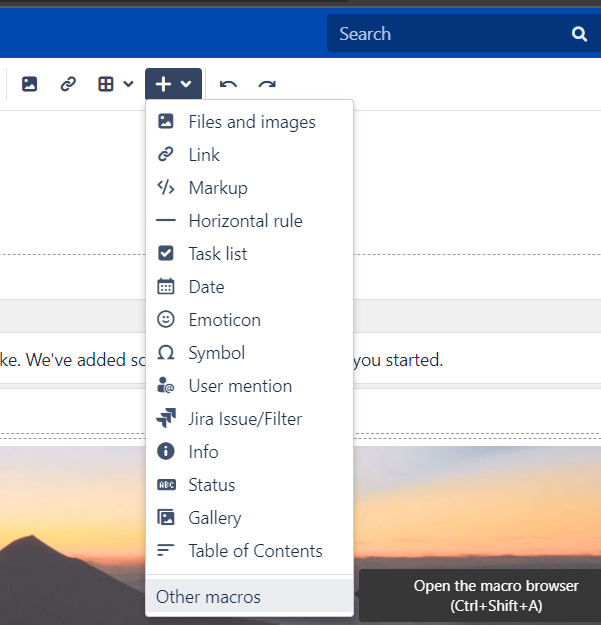 petrusviet/cve-2019-3396
Injection de modèles non autorisée dans Confluence
 us3r777/cve-2018-20718
Exploit de preuve de concept pour CVE-2018-20718, une vulnérabilité d'injection d'objets PHP dans Pydio avant la version 8.2.1 permettant une…
 breadsquad/ediop3php
Un scanner PHP CVE-2025-1219. En bash sans root.
 ademking/cve-2025-49113-nuclei-template
CVE-2025-49113 - Roundcube <= 1.6.10 RCE post-authentification via désérialisation d'objets PHP
 murrez/cve-2026-97160
PoC Python pour CVE-2026-97160 : détecte les versions vulnérables du plugin Joomla UP et vérifie l'exécution de code PHP via le shortcode {up php=}…
 vpn28/cve-2021-34481
Correctif de vérification pour CVE-2021-34481
 fazilbaig1/cve-2026-16723
Ceci est un correctif N-day que nous publions en testant les capacités de notre modèle.
 callmejonas/cve-2015-6576
Un PoC pour l'exploit de désérialisation Bamboo
 dhammon/pfblockerng-cve-2022-40624
Exploit de preuve de concept pour une exécution de code à distance non authentifiée dans pfBlockerNg via une entrée non échappée dans la fonction de…
 asngs/agenttriage-open-source
Système de traçage inter-agents et de diagnostic de sécurité pour les agents LLM utilisant des outils : normalise les événements de trace, construit…
 george0papasotiriou/cve-2026-23008-solidity-assembly-return-data-size-confusion
PoC éducatif pour la confusion de taille des return-data de l'assembly Solidity ; inclut un contrat vulnérable, une simulation d'exploitation et des…
 arian-gogani/enforcement-coverage
Détecte les routes API dont l'autorisation est plus faible que celle de leurs homologues. A récupéré la CVE-2026-45316 à partir du code source.…
 lazarus0x1337/cve-2026-25632
CVE-2026-25632 — Correction de la désérialisation JSON non sécurisée conduisant à une exécution de code à distance
 george-petrakis/log4j-scanner-cve-2021-44228
Outil simple pour scanner des répertoires entiers à la recherche de tentatives d'exploitation de CVE-2021-44228.








