#1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit

 maximilianmarx/bassmaster-rce
Exploitation de CVE-2014-7205 en injectant du JavaScript arbitraire aboutissant à une exécution de code à distance.
 xhh1h/cve-2025-55449
EXP CVE-2025-55449
 111ddea/xstream_cve-2022-41966
Code de débogage et de preuve de concept pour CVE-2022-41966, démontrant l'exploitation de la vulnérabilité de désérialisation XStream en Java.
 drackyjr/cve-2025-3248-exploit
Un framework d'exploitation complet en Python pour tester et démontrer CVE-2025-3248, une vulnérabilité critique d'exécution de code à distance non…
 windecks/cve-2023-46404
PoC et Writeup pour CVE-2023-46404.
 guardia-ai/gitlab-component
Scanneur de conformité à l'AI Act européen pour les pipelines CI/CD GitLab — détecte les bibliothèques IA/ML et publie la classification des risques…
 marcstraube/zappzarapp-php-security
Bibliothèque de sécurité PHP 8.4+ (miroir)
 nmurilo/cve-2008-4687-exploit
Exploit Python pour CVE-2008-4687 ciblant l'exécution de code à distance dans MantisBT via un paramètre sort malveillant dans manage_proj_page.php.
 manhndd/cve-2019-19204
Dépassement de tampon de tas dans Oniguruma (fonction fetch_interval_quantifier)
 manhndd/cve-2019-19203
Débordement de tampon du tas dans Oniguruma (fonction gb18030_mbc_enc_len)
 vivian.maes/bad-secure-rails-app
Application Ruby on Rails volontairement non sécurisée conçue pour étudier les vulnérabilités du Top 10 OWASP et pratiquer les techniques de test de…
 pandamingx/cve-2020-5421
Reproduction de la vulnérabilité de sécurité Spring CVE-2020-5421
 ch4120n/cve-2026-58138
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) RCE non authentifié via l'évaluateur INLINE GraalVM (HostAccess.ALL). Laboratoire + PoC, vérifié e2e…
 r00t4dm/jenkins-cve-2017-1000353
Preuve de concept d'exploitation pour Jenkins CVE-2017-1000353, une vulnérabilité d'exécution de code à distance via une désérialisation non…
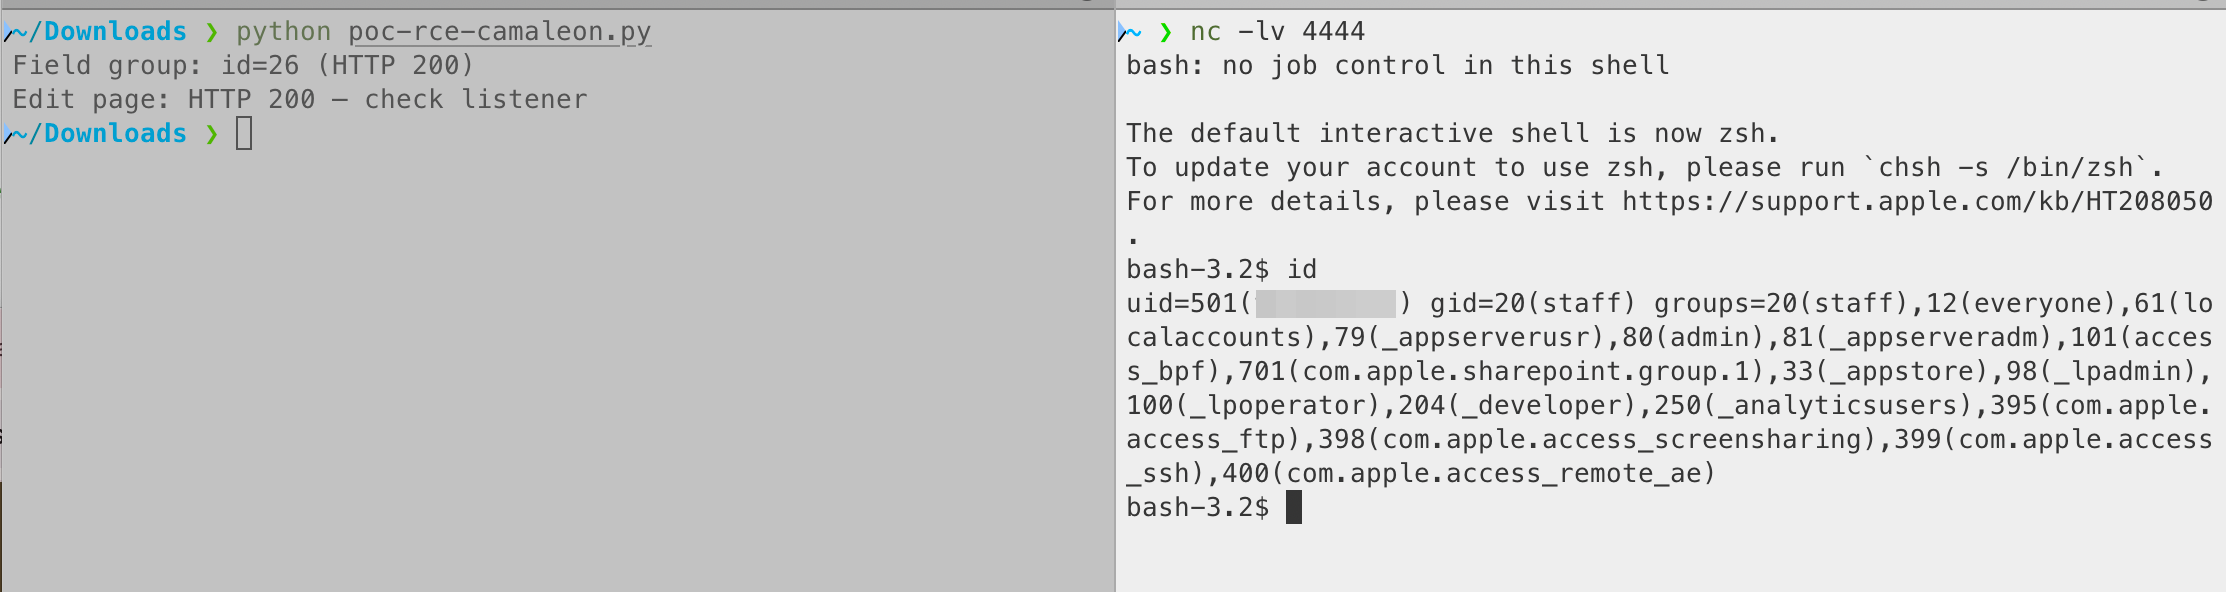 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
Avis de sécurité : Camaleon CMS - RCE authentifié via le champ personnalisé `select_eval`
 nxgn-kd01/react2shell-scanner
Détecte la vulnérabilité RCE CVE-2025-55182 (React2Shell) dans les composants serveur React. Scanner rapide et précis avec zéro faux positif.
 datawiza-inc/spring-rec-demo
Le code de démonstration montrant la récente RCE Spring4Shell (CVE-2022-22965)