
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit

 al1ex/cve-2019-12814
CVE-2019-12814:Jackson JDOM XSLTransformer Gadget
 sensepost/dotnethookertoolkit
Boîte à outils d'injection et de hooking de méthodes managées basée sur Frida pour le traçage d'exécution, la résolution de points d'entrée natifs et…
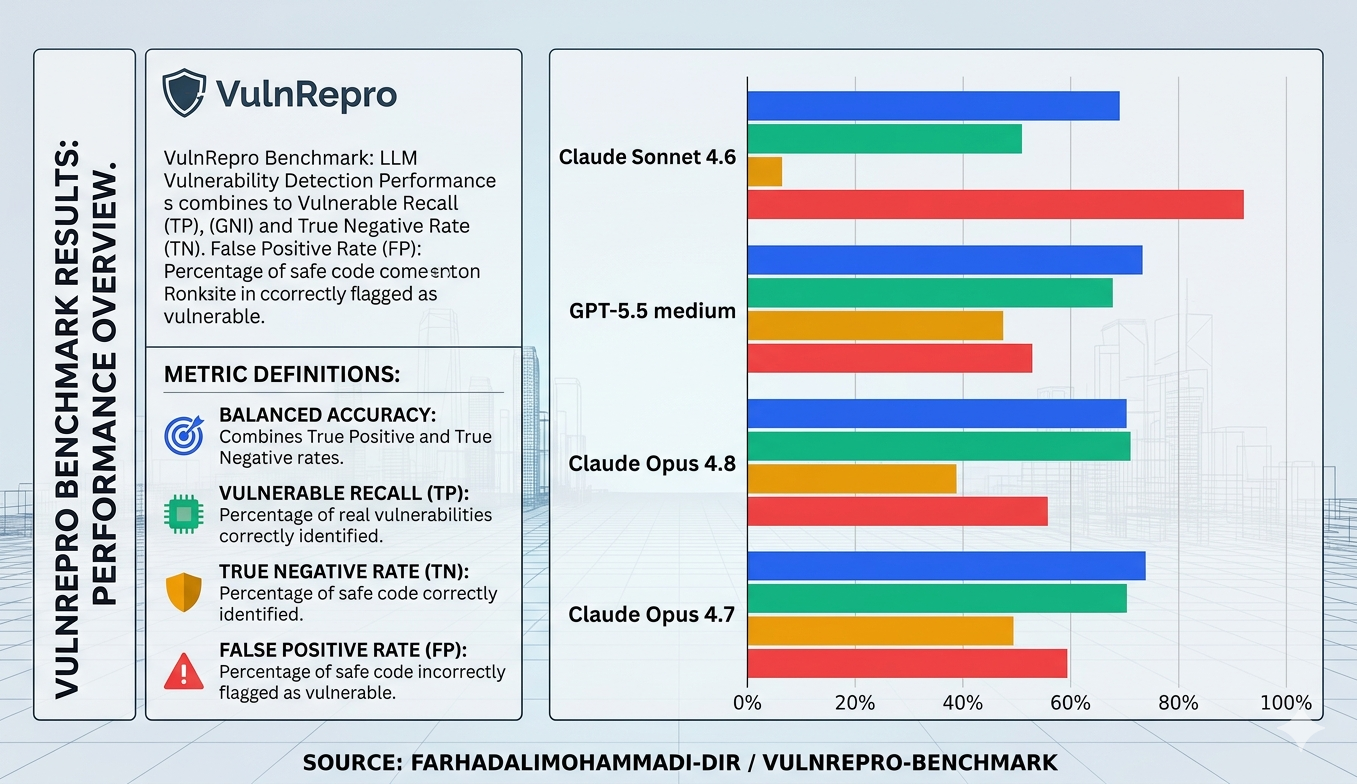 farhadalimohammadi-dir/vulnrepro-benchmark
Benchmark mesurant la capacité des modèles d'IA à détecter les vulnérabilités dans le code source via des cas réels de bug bounty avec un équilibre…
 zhengxr930/maleval
Code officiel de l'article ISSTA 2026 : « Savoir que c'est malveillant » suffit-il ? Évaluation des LLM pour l'audit fin du comportement des malwares
 0x240x23elu/cve-2020-28948-and-cve-2020-28949
Démonstration de preuve de concept pour CVE-2020-28948 et CVE-2020-28949, des vulnérabilités de traversée de chemin et d'écriture de fichiers…
 nyamort/cve-2024-50340
Preuve de concept pour CVE-2024-50340 démontrant l'injection de variables d'environnement dans Symfony ArgvInput via des paramètres de requête URL…
 bitnesswise/jquery-prototype-pollution-fix
Un correctif pour CVE-2019-11358 (pollution du prototype dans jquery)
 pagvac/pocs
phpMyAdmin '/scripts/setup.php' PHP Code Injection RCE PoC (CVE-2009-1151)
 jas502n/cve-2019-14439
Preuve de concept pour la vulnérabilité d'exécution de code à distance Jackson-databind (CVE-2019-14439) ciblant la désérialisation non sécurisée…
 tanmayshahane/kyubisweep
Un outil CLI léger et multiplateforme qui analyse votre système de fichiers pour détecter les secrets exposés, les clés API et les jetons. Conçu avec…
 itzsh4dowxz/cve-2024-37032-poc
CVE-2024-37032 (Probllama) PoC pour Ollama ≤0.1.33 : traversée de chemin et écriture arbitraire de fichier via la gestion du digest de modèle,…
 nxploited/cve-2025-3776
WordPress Verification SMS with TargetSMS Plugin <= 1.5 est vulnérable à l'exécution de code à distance (RCE)
 0z09e/cve-2022-22909
Hotel Druid 3.0.3 - Injection de code menant à une exécution de code à distance
 ok0mo/cve-2022-24086-rce-poc
Preuve de concept vérifiée sur CVE-2022-24086
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
Scanner pour CVE-2025-55182 (React) et CVE-2025-66478 (Next.js) - Suivre et corriger une campagne de vulnérabilité critique des React Server…
 brianwrf/cve-2019-6690
C'est un simple PoC de validation d'entrée incorrecte dans python-gnupg 0.4.3 (CVE-2019-6690).
 saiteja-erukude/cve-2026-10036-speechbrain-rce
SpeechBrain < 1.1.1 exécution de code à distance (RCE) via les métadonnées de point de contrôle, due à un analyseur PyYAML non sécurisé de CKPT.yaml.
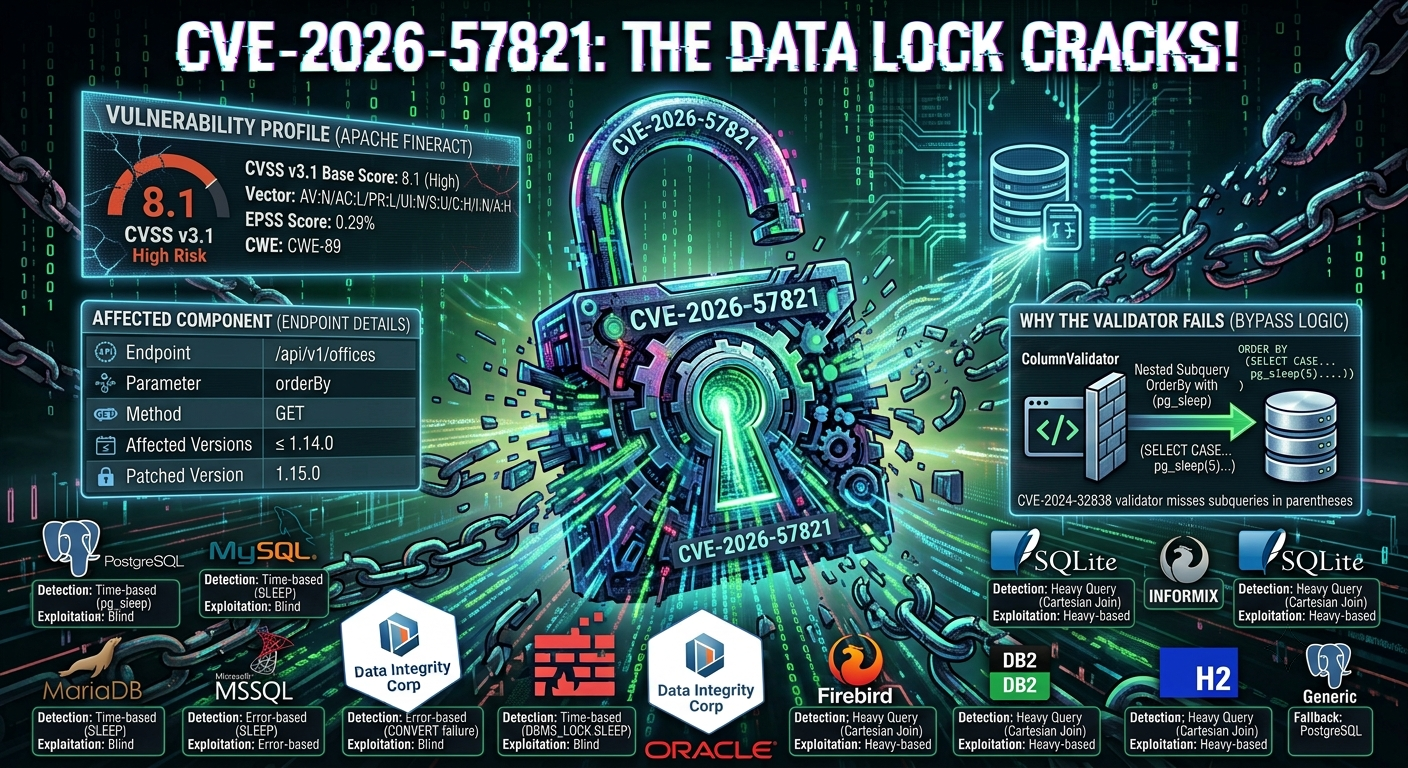 tc4dy/cve-2026-57821-poc-exploit
🔐 CVE-2026-57821 - Apache Fineract SQL Injection Toolkit 📚 Deux scripts Python pour des tests de sécurité autorisés : verifier.py (détection sûre,…








