
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit

 jas502n/cve-2020-26259
CVE-2020-26259 : XStream est vulnérable à une suppression arbitraire de fichiers sur l'hôte local lors du démarshalage tant que le processus en cours…
 mudongliang/source-packages
Ce dépôt contient le code source du programme vulnérable.
 zr0n/react2shell
Un framework complet pour exploiter la vulnérabilité CVE-2025-55182
 iamavu/zairo
Scanne les diffs de code avec contexte pour construire un graphe d'impact et utilise des LLM pour détecter les vulnérabilités, prenant en charge les…
 nccgroup/rustproofing-linux
Exemples pédagogiques de portage de vulnérabilités du noyau Linux vers Rust, avec du code volontairement vulnérable et des exploits pour apprendre la…
 redteampentesting/moodle-rce-calculatedquestions
Scripts pour l'analyse d'une RCE dans les questions calculées de Moodle (CVE-2024-43425)
 sickwell/cve-2025-55182
CVE-2025-55182 - Exploit et scanner RCE React Server Components Prend en charge les serveurs externes et l'interface CLI
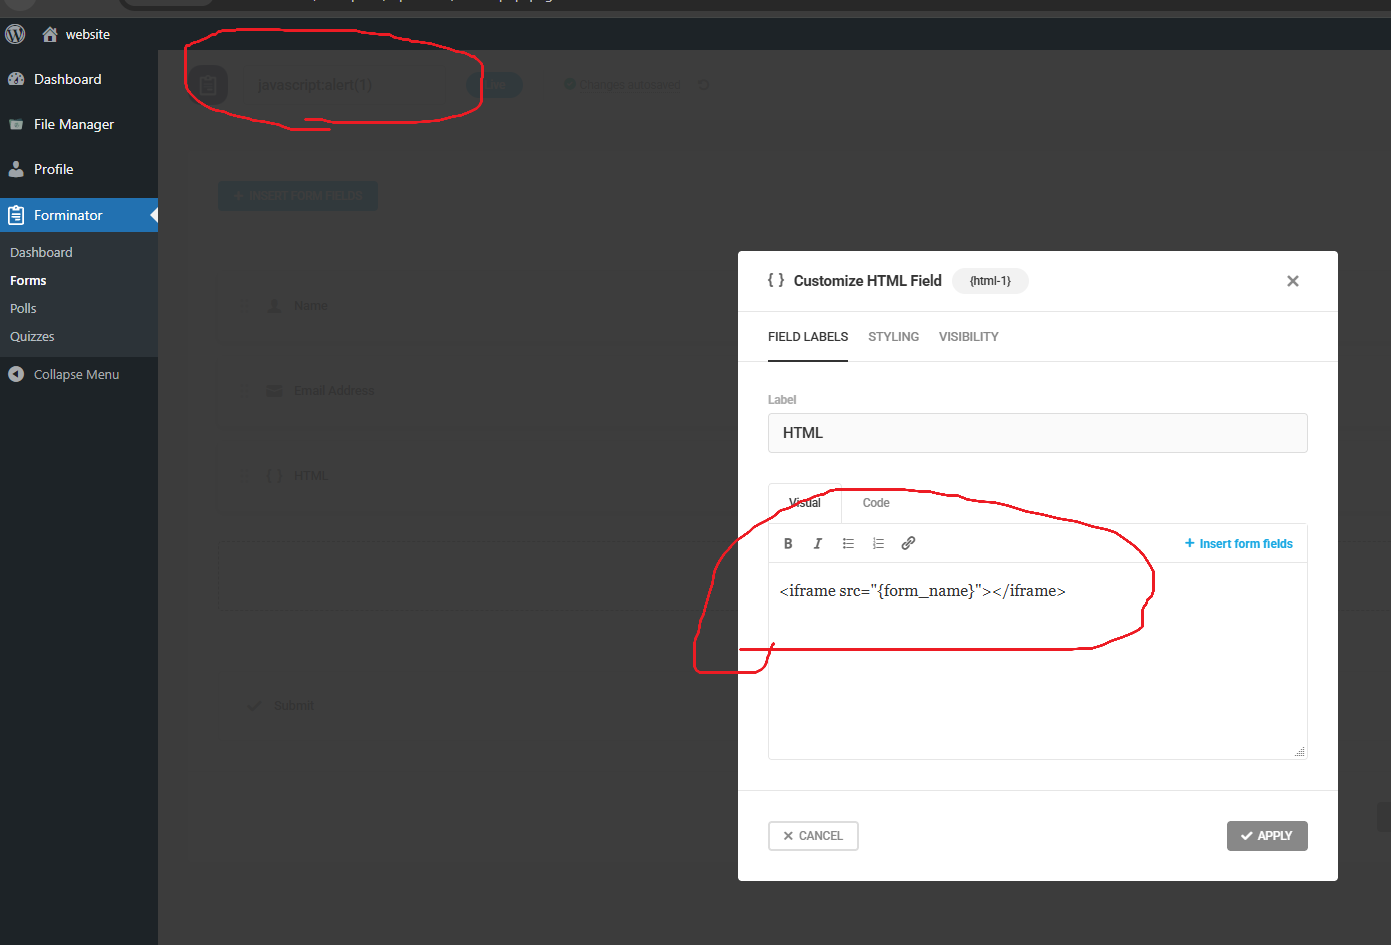 typedefabcd1234ntd/cve-2026-2002-poc
Writeup et preuve de concept de CVE-2026-2002
 jackadamson/cve-2021-26700
Preuve de concept pour CVE-2021-26700 : exécution de code à distance dans l'extension VSCode npm-script via un settings.json d'espace de travail…
 ajdumanhug/cve-2023-46818
CVE-2023-46818 Exploit Python3 pour ISPConfig <= 3.2.11 (language_edit.php) : Vulnérabilité d'injection de code PHP
 aliclub0x00/cve-2025-55182-poc-nextjs
Preuve de concept fonctionnelle pour NextJS RCE afin d'établir un reverse shell. [React2Shell]
 koadt/poc-cve-2025-55182
Ce dépôt contient un POC de la CVE-2025-55182, une vulnérabilité critique (score CVSS 10.0) d'exécution de code à distance avant authentification…
 koblers/np-audit
Analyse statique de sécurité pour les paquets npm. Détecte le code obfusqué, les patterns malveillants et les vulnérabilités connues avant…
 h3st4k3r/cve-2025-30065
Harnais de recherche basé sur Java pour l'étude de CVE-2025-30065, une vulnérabilité RCE dans Apache Parquet via la désérialisation de schéma Avro,…
 titanous/rocacheck
Paquet Go qui vérifie si les clés RSA sont vulnérables à ROCA / CVE-2017-15361
 mcdulltii/cve-2022-1329
WordPress Elementor 3.6.0 3.6.1 3.6.2 RCE POC
 rocketchat/layne
Un chien qui aide à rechercher des problèmes de sécurité dans vos dépôts.
 p0in7s/cve-2024-38475
Preuve de concept d'exploitation pour CVE-2024-38475 ciblant Apache HTTP Server mod_rewrite avec un échappement inapproprié, permettant le mappage…








