
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 oxsecurity/codetotal
Analysez n'importe quel extrait, fichier ou dépôt pour détecter d'éventuelles failles de sécurité telles que des secrets dans le code, des…
 airbus-cert/ditto
Obfusque les scripts PowerShell et JavaScript à l'aide d'une analyse basée sur tree-sitter, avec plusieurs profils d'imposteur configurables pour la…
 seifreed/yaraast
Une puissante bibliothèque Python et un outil CLI pour parser, analyser et manipuler les règles YARA via la représentation en arbre de syntaxe…
 spoofzu/jvmxray
Externaliser l'accès des applications Java aux ressources protégées sous forme de messages de journal.
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947 par lots
 nuts7/cve-2023-27372
SPIP avant 4.2.1 permet l'exécution de code à distance via les valeurs de formulaire dans la zone publique car la sérialisation est mal gérée. Les…
 dmdhrumilmistry/security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…
 josue87/wp_hunter
Analyse statique des plugins wordpress
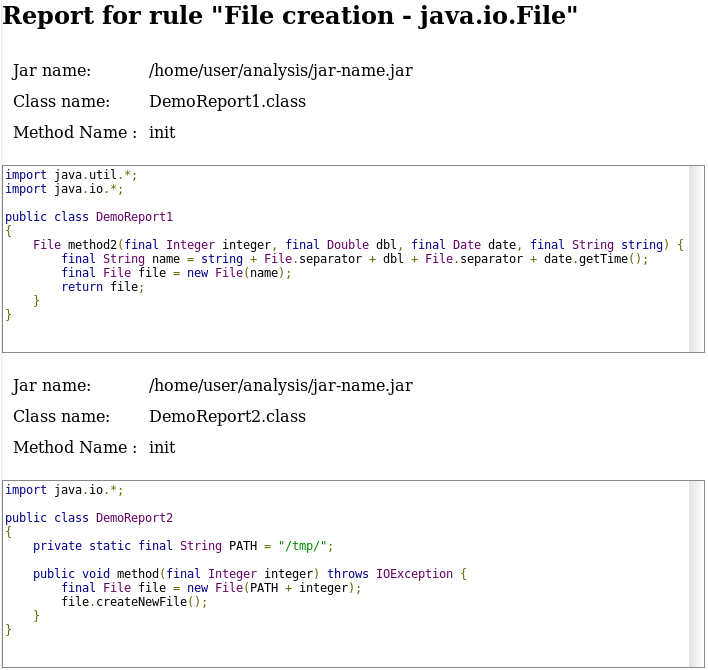 fergarrui/custom-bytecode-analyzer
Analyseur de bytecode Java personnalisable via des règles JSON
 silverplate3/my-cves
CVE que j'ai trouvés. Articles techniques, exemples d'exploitation et comptes rendus de sessions de fuzzing.
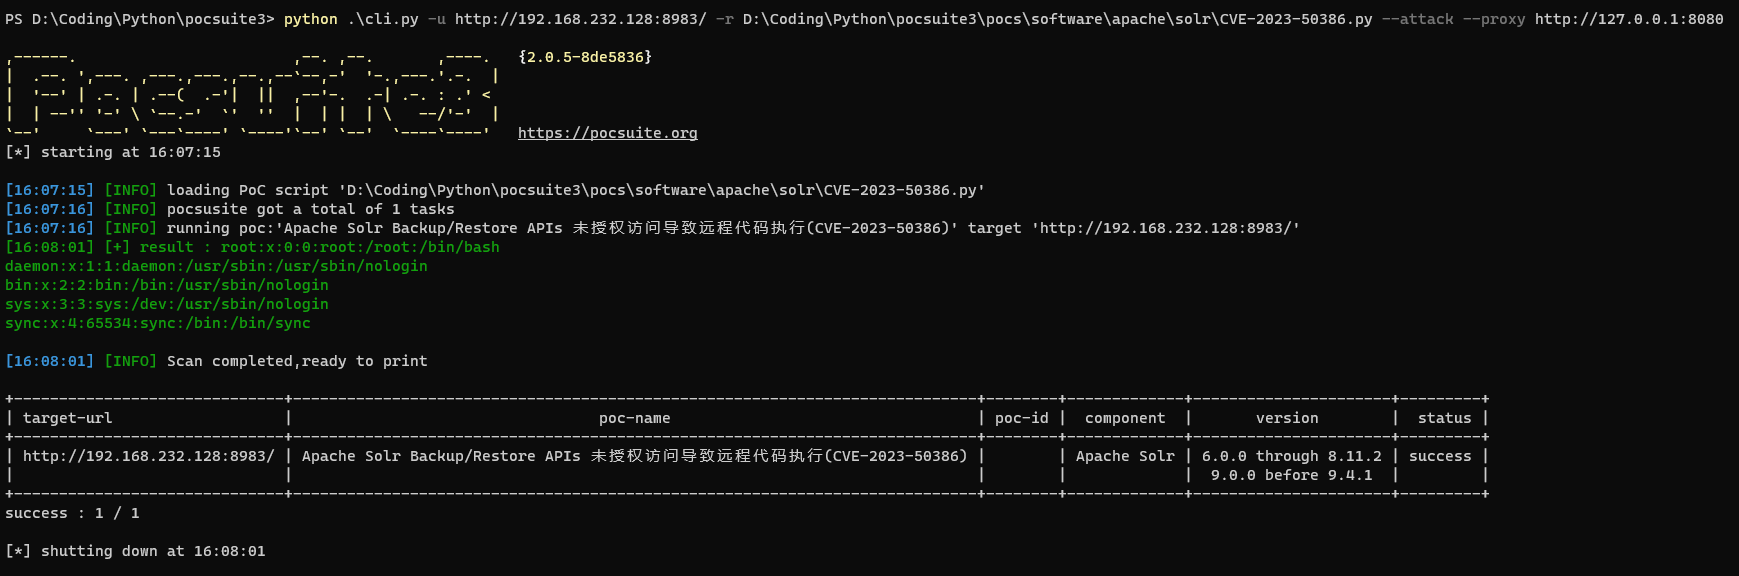 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr Backup/Restore APIs RCE Poc (CVE-2023-50386)
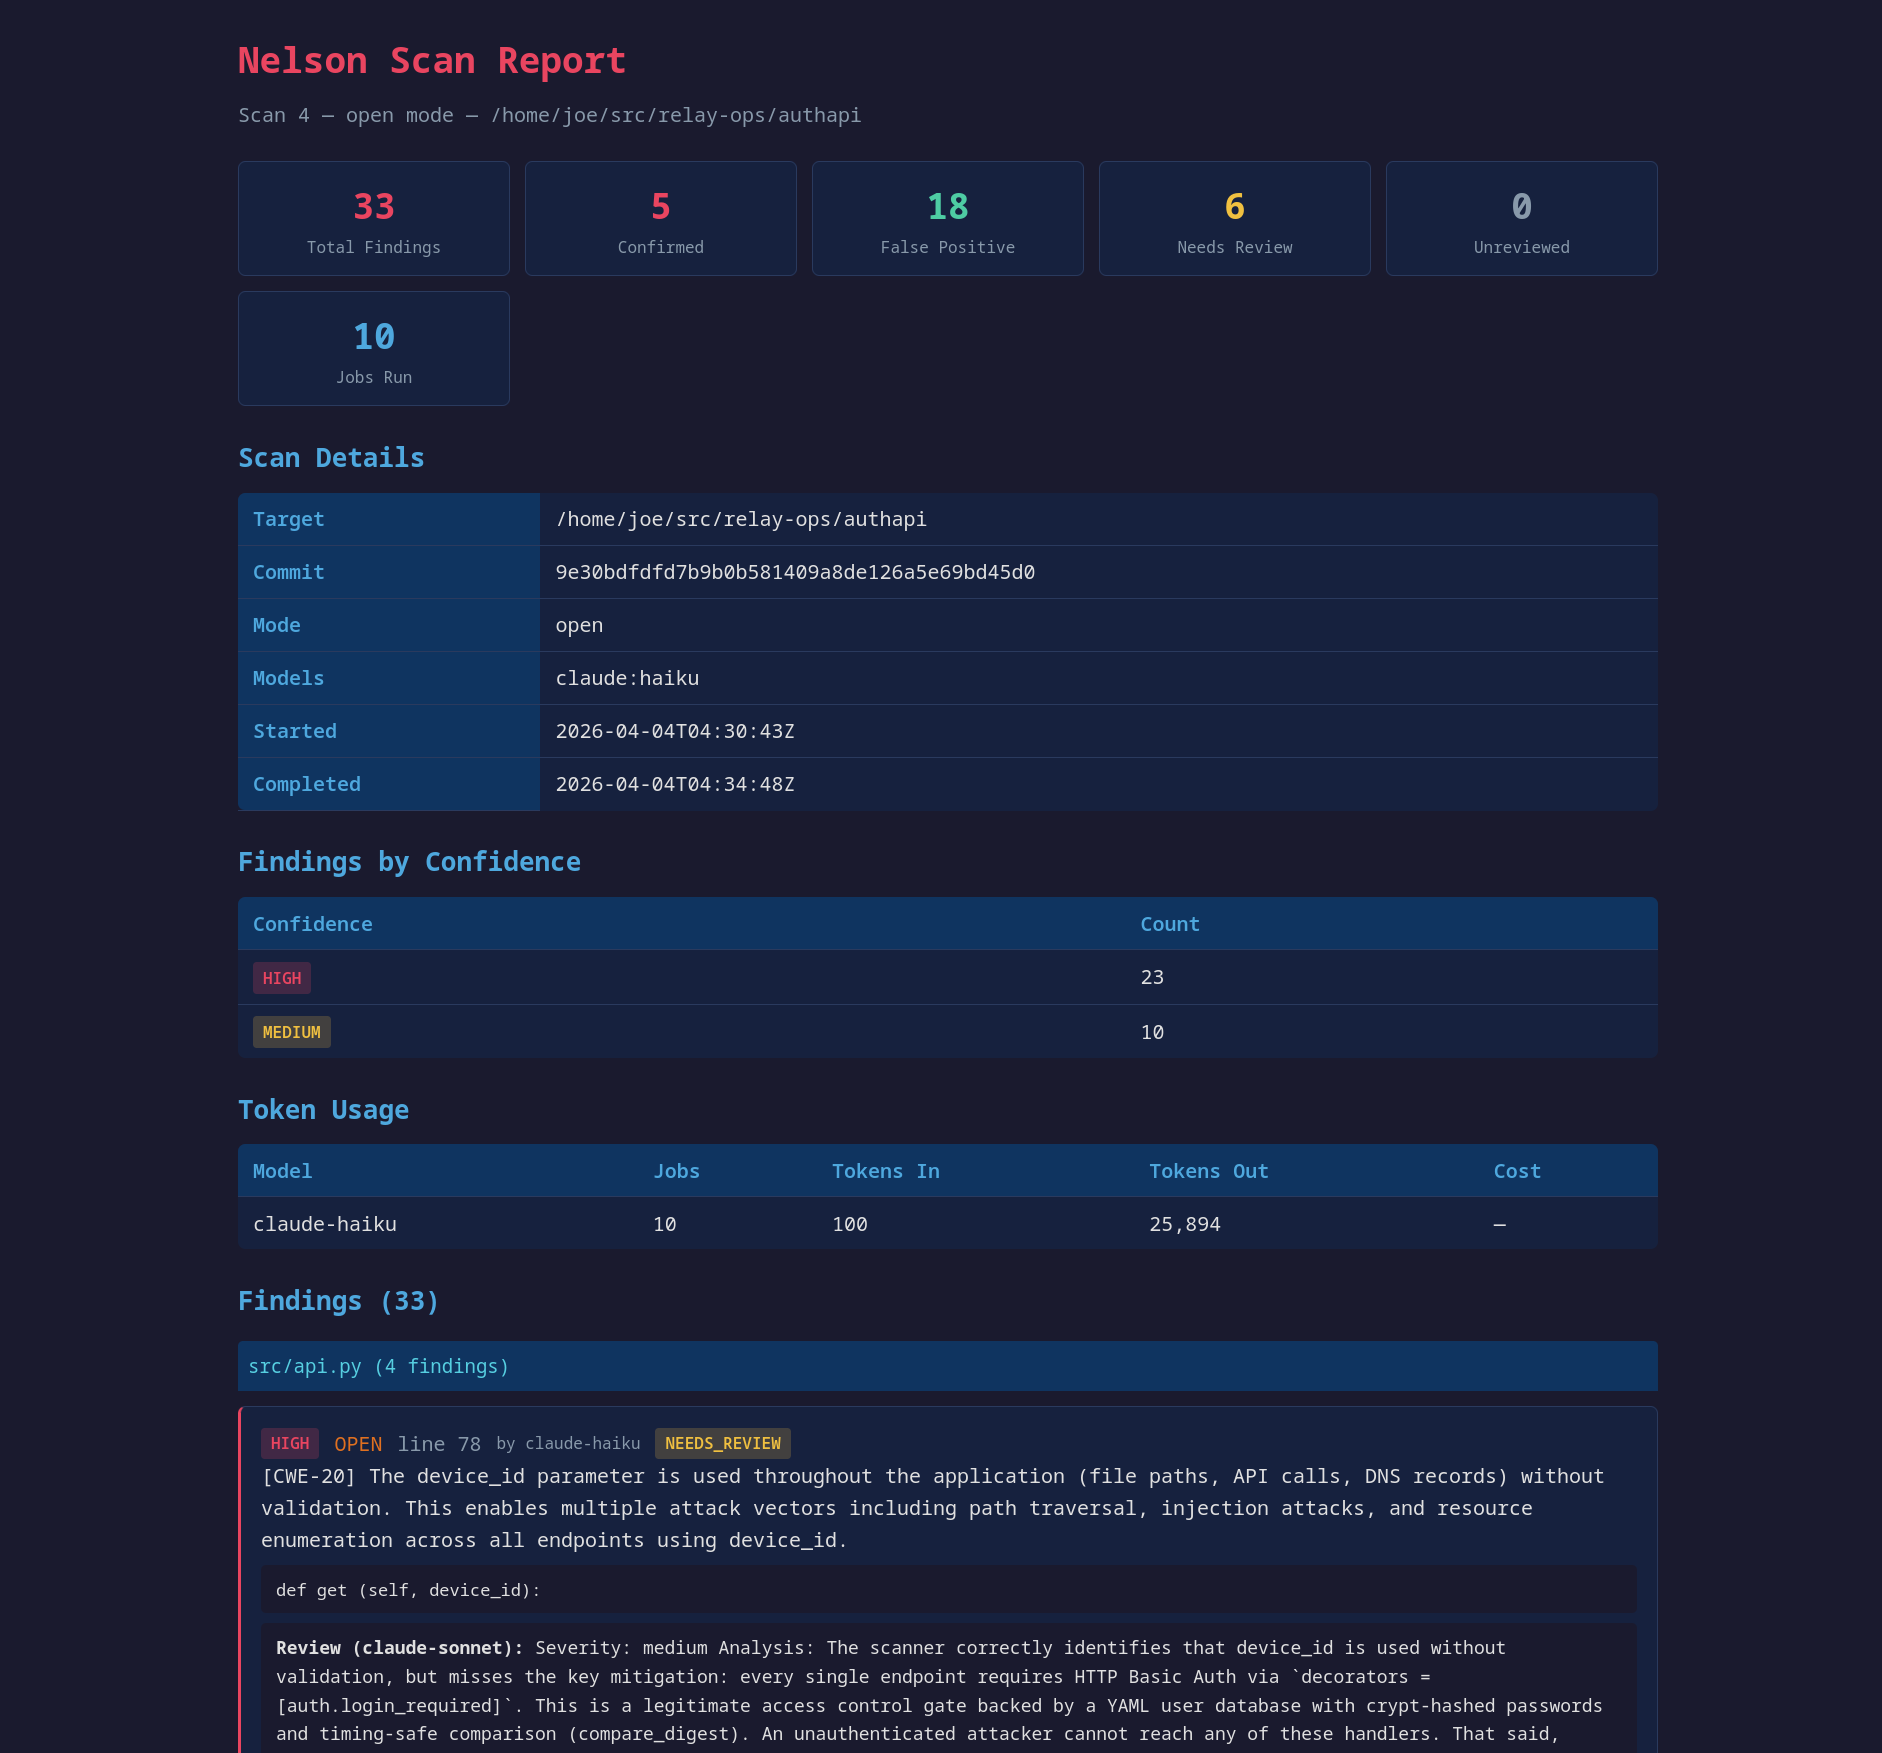 swelljoe/nelson
Trouver des vulnérabilités par force brute aveugle
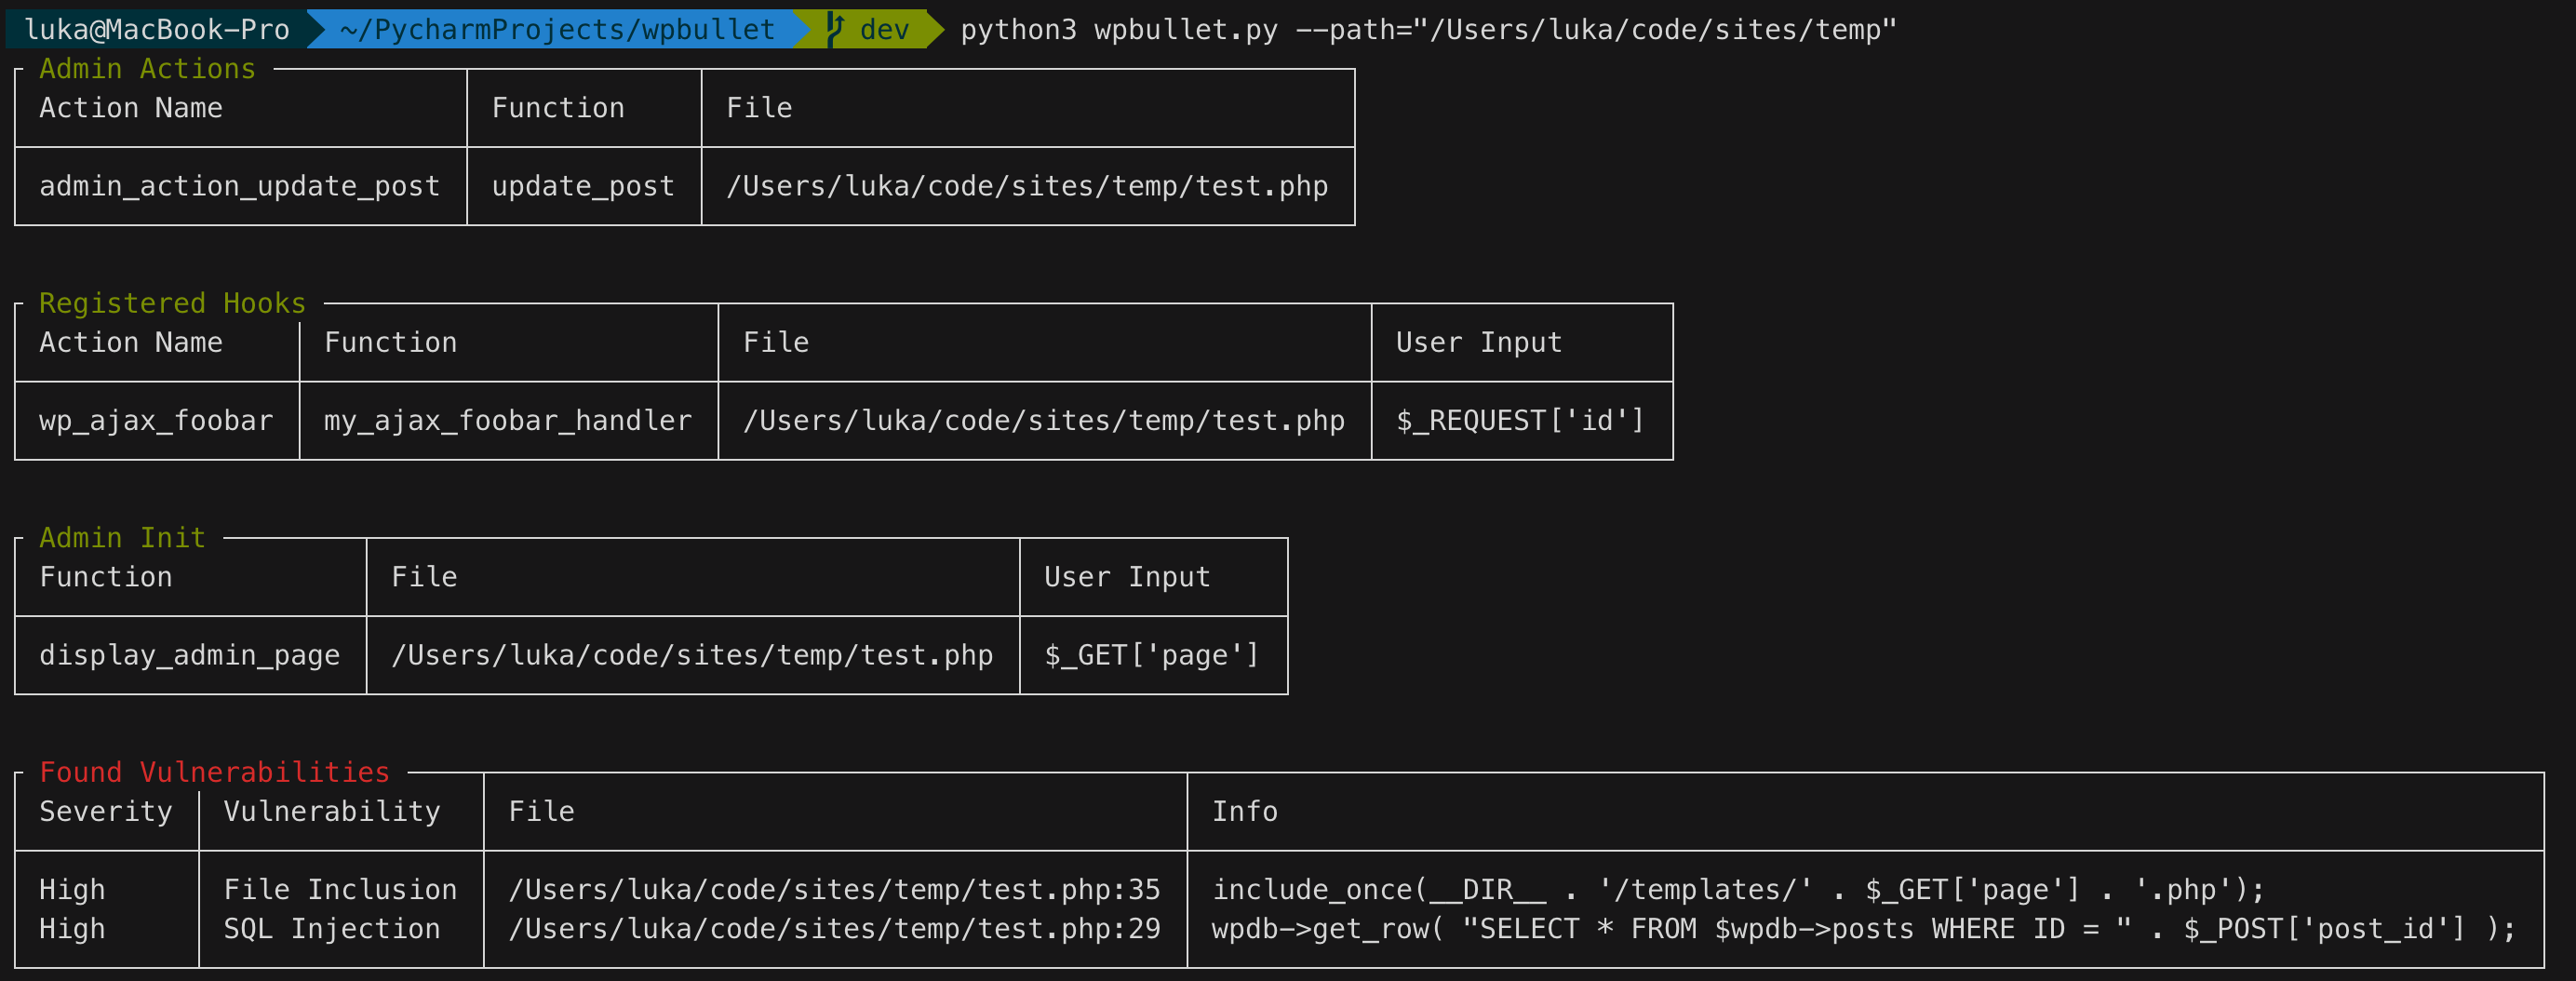 owasp/wpbullet
Scanner d'analyse statique de code pour les plugins et thèmes WordPress. Détecte des vulnérabilités telles que XSS et l'injection SQL grâce à un…
 githubsecuritylab/seclab-taskflows-fuzzing
Un pipeline de fuzzing piloté par LLM propulsé par le GitHub Security Lab Taskflow Agent
 yaklang/javajive
Pure-Go Java Decompiler and Serialization Operator
 fairyming/cve-2020-8840
Exploit PoC pour CVE-2020-8840 : injection JNDI menant à une exécution de code à distance dans FasterXML jackson-databind. Inclut la configuration de…
 owasp/cwe-sdk-javascript
Un SDK Node.js Common Weakness Enumeration (CWE) conforme à MITRE / CAPEC
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 Code PoC pour CVE-2021-25641 RCE via désérialisation de données non fiables ; Affecte les versions <= 2.7.6 avec…








