
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 warxim/cve-2022-41852
CVE-2022-41852 Preuve de concept (non officiel)
 trailofbits/slither-mcp
Serveur MCP pour l'analyse statique Slither des contrats intelligents Solidity
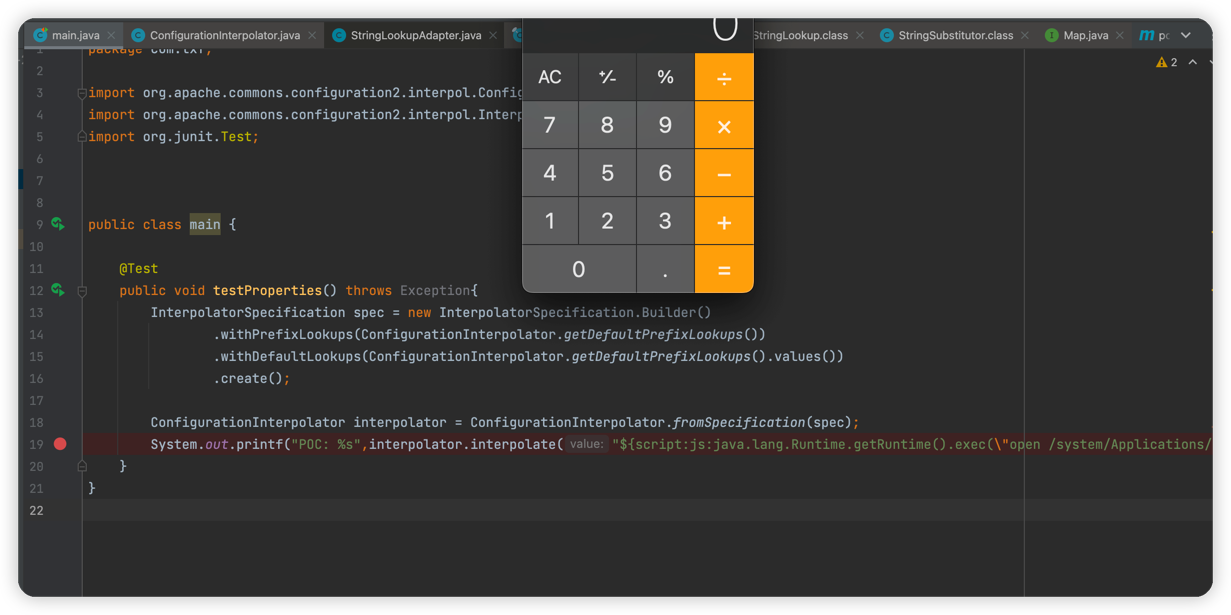 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Vulnérabilité d'exécution de commandes à distance dans Apache Commons Configuration
 smxlabs/lamma-beta
Cadre d'évaluation des vulnérabilités et d'audit pour toutes les implémentations cryptographiques.
 y4er/cve-2021-35215
SolarWinds Orion Platform ActionPluginBaseView RCE par désérialisation
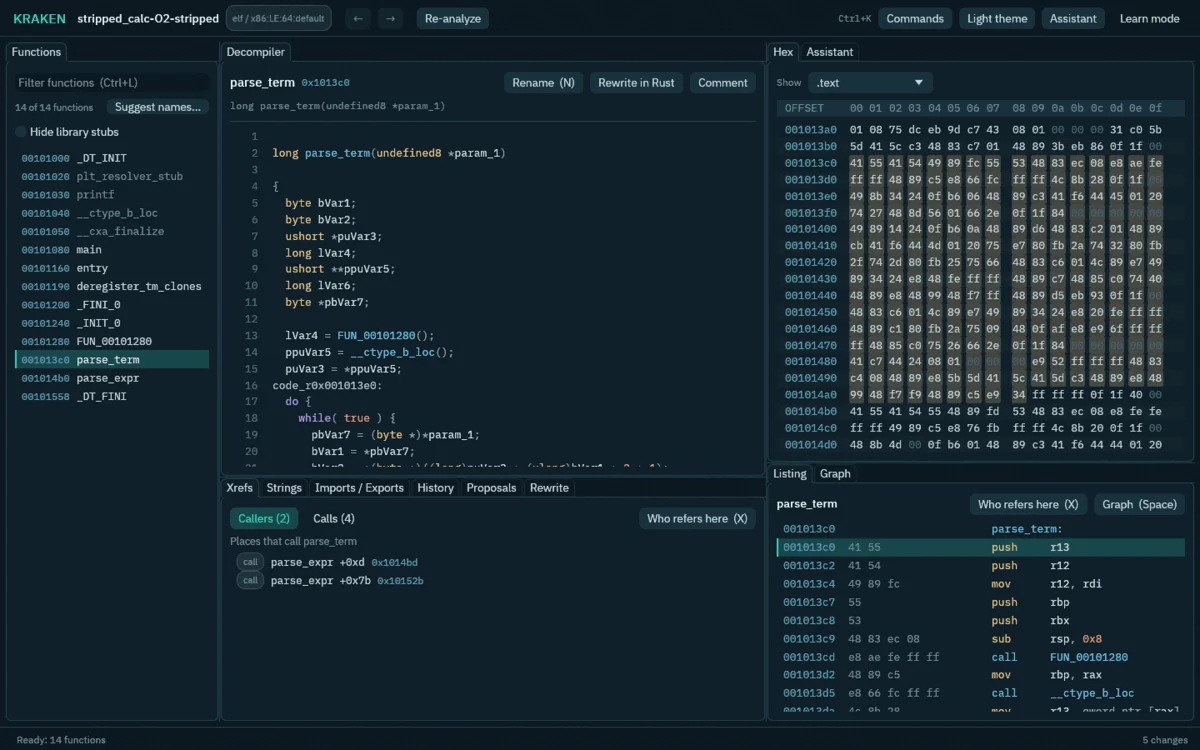 adam-atlassoftware/kraken
Atelier de rétro-ingénierie construit sur le décompilateur de Ghidra avec un moteur natif sans Java, une analyse de fonctions assistée par IA, le…
 dwisiswant0/cve-2025-55182
Pre-auth RCE dans React Server Components versions 19.0.0, 19.1.0, 19.1.1, et 19.2.0.
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
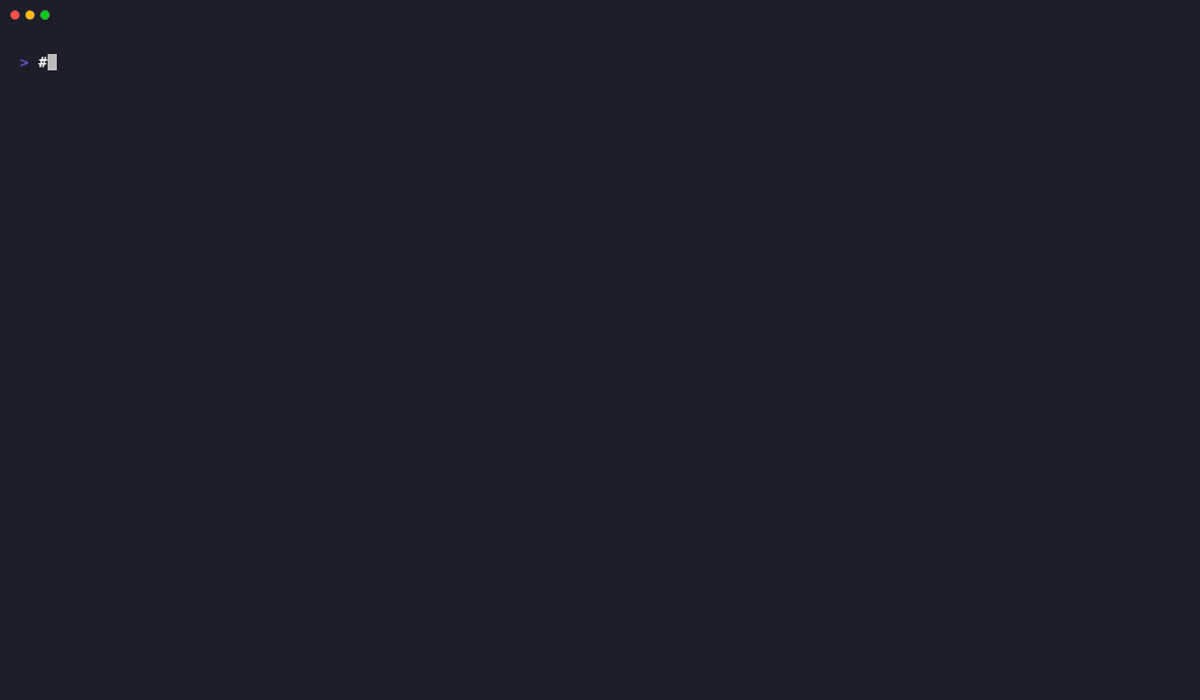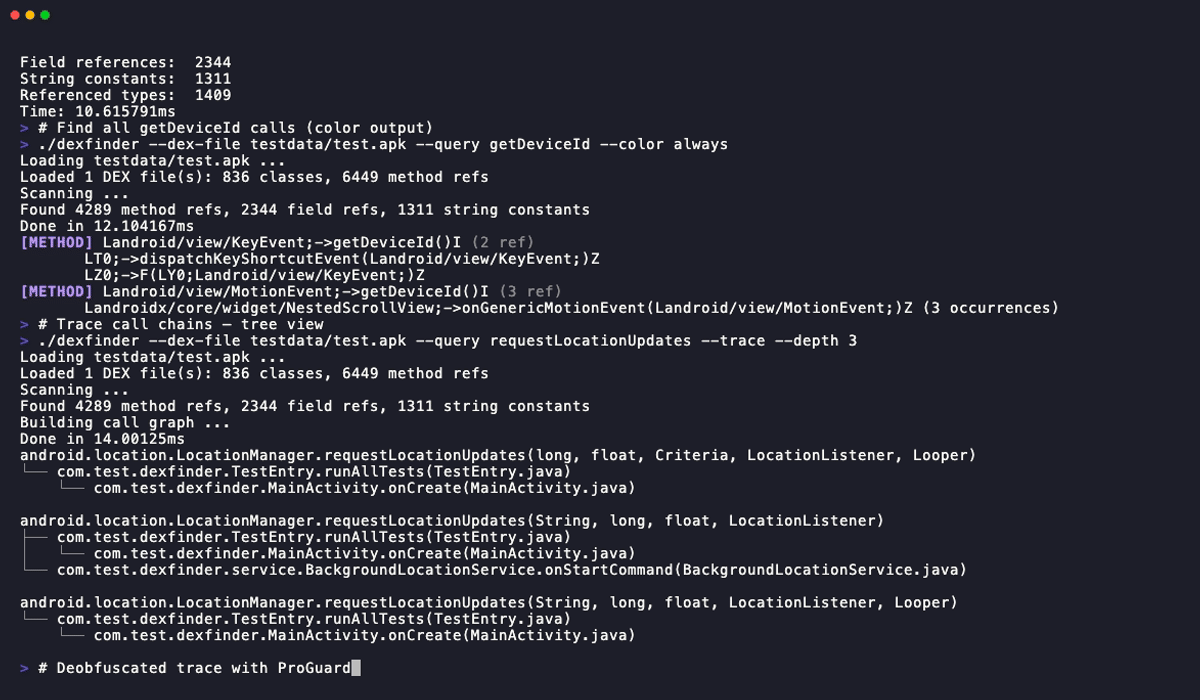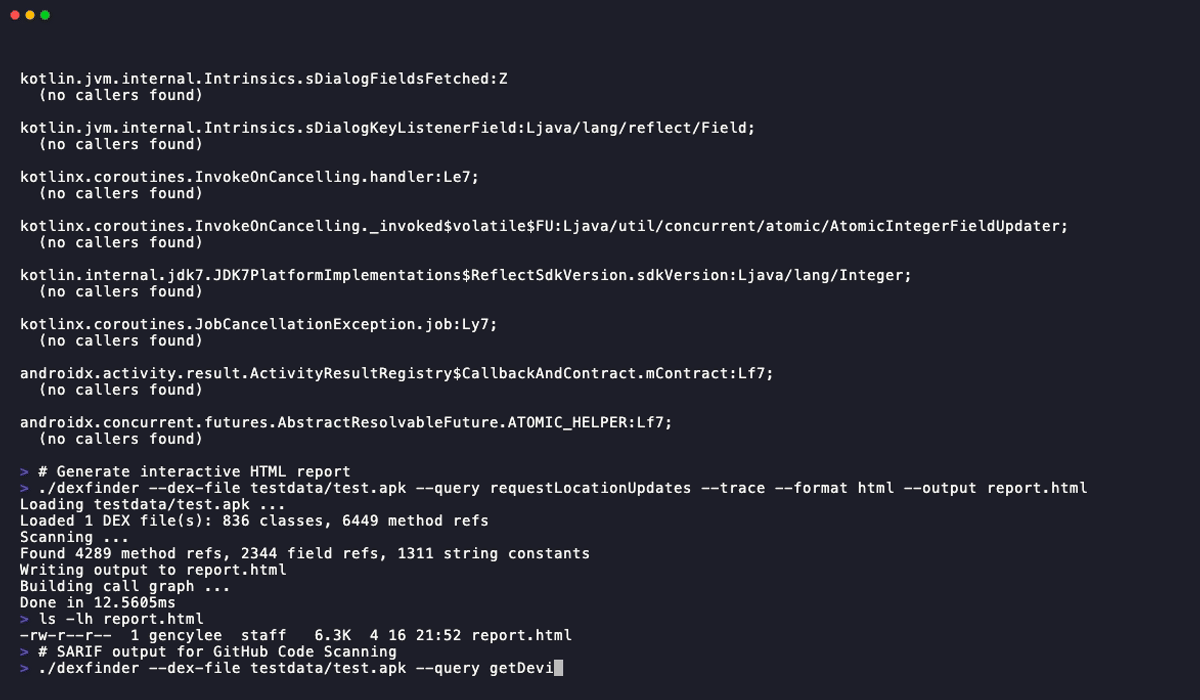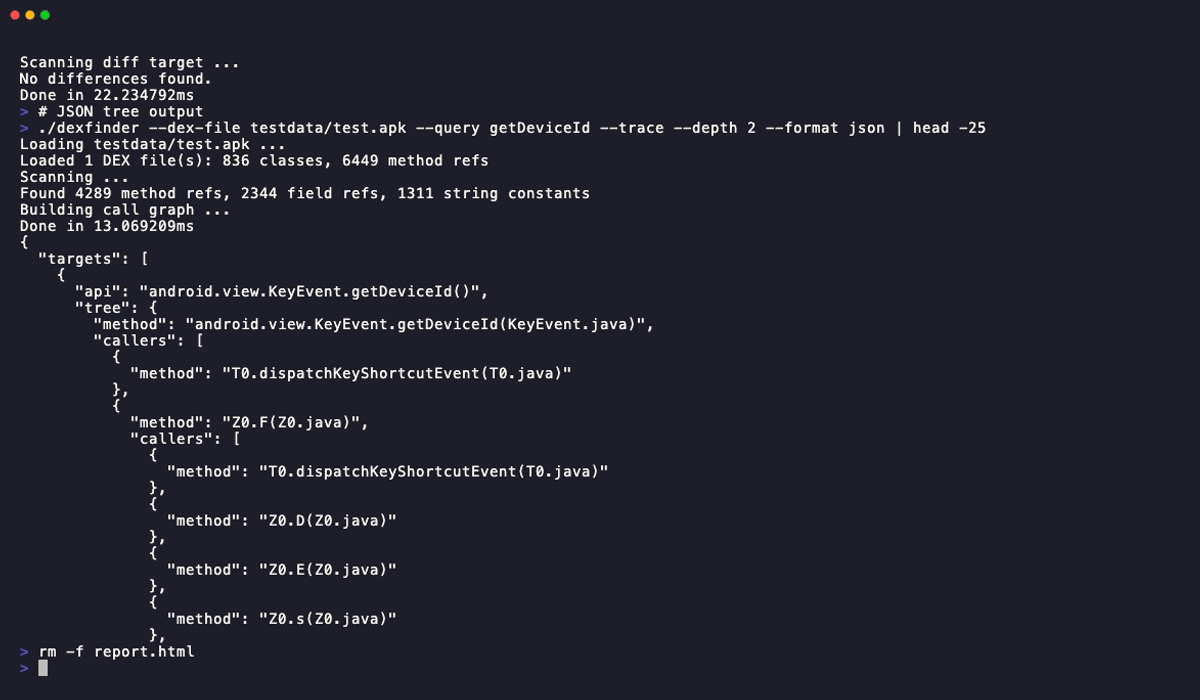 junelegency/dexfinder
Outil multi-plateforme de recherche de méthodes APK/DEX avec traçage de chaînes d'appels, désobfuscation ProGuard et détection d'API cachées.
 zhuowei/coretrustdemo
Preuve de concept pour CVE-2022-26766 sur macOS 12.3.1
 seccoder-security-lab/jdbc-sqlxml-xxe
h2-jdbc(https://github.com/h2database/h2database/issues/3195) & mysql-jdbc(CVE-2021-2471) reproduction de vulnérabilité SQLXML XXE.
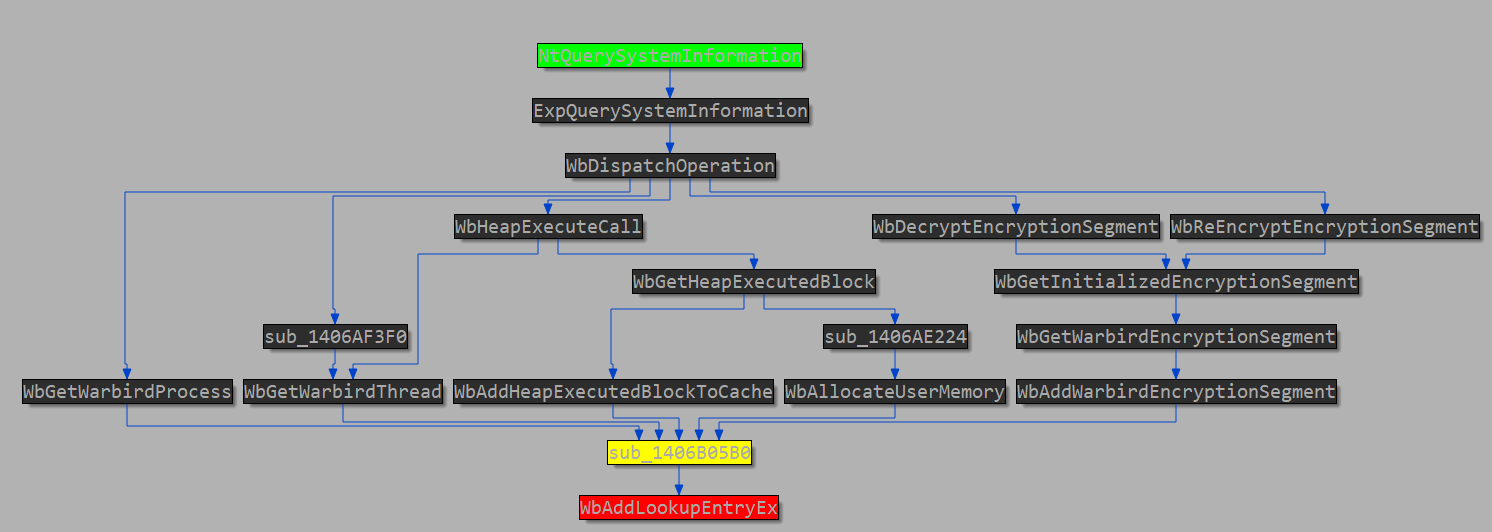 romanrybachek/cve-2024-20698
Analyse de la vulnérabilité
 nccgroup/log4j-jndi-be-gone
Un correctif basé sur un agent Java Byte Buddy pour CVE-2021-44228, la vulnérabilité « JNDI LDAP » de log4j 2.x.
 eqstlab/cve-2024-5932
Exploit d'injection d'objets PHP GiveWP
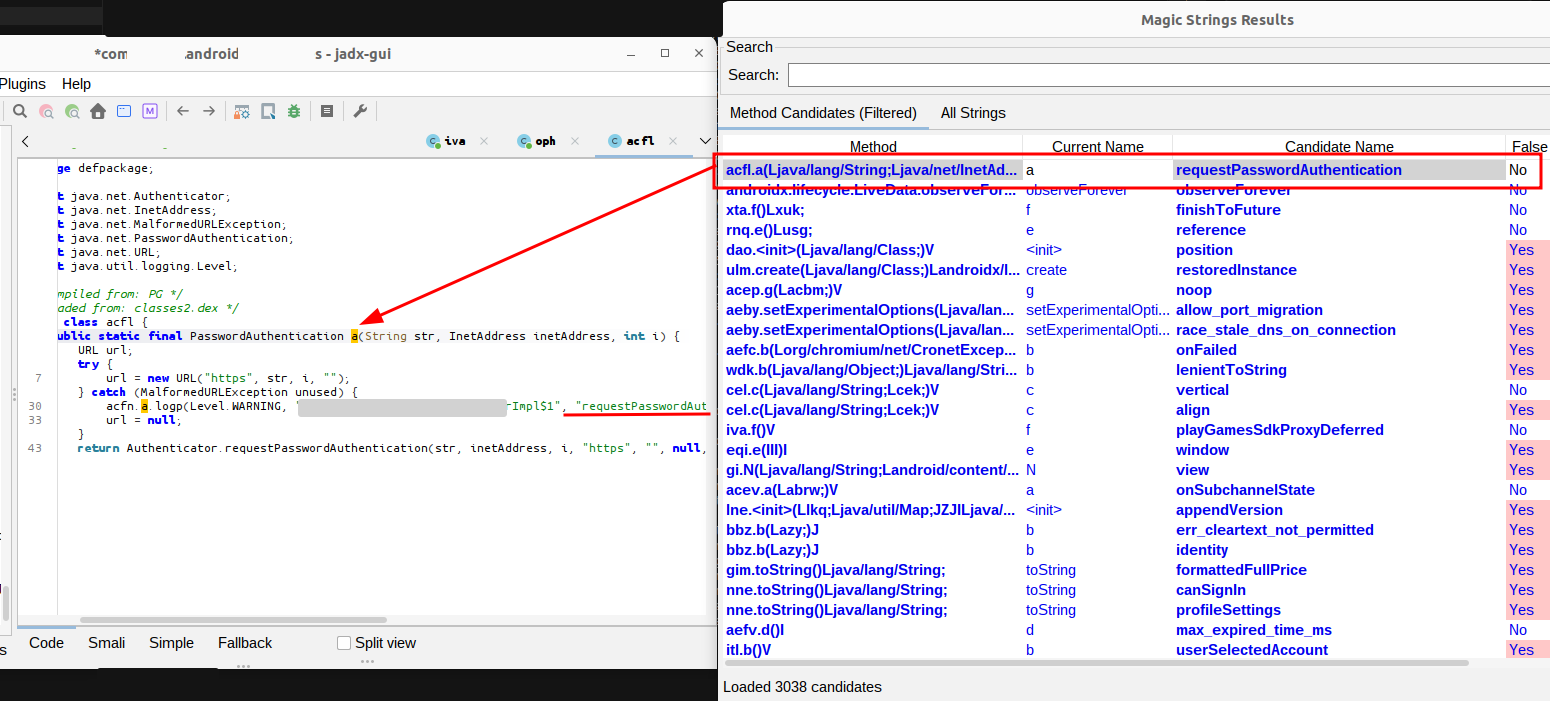 0rshemesh/jadx-magic-strings
Plugin JADX qui extrait les noms de méthodes, les références de classes et les chemins de fichiers source à partir des constantes de chaînes trouvées…
 purs3lab/argus
Framework d'analyse statique de flux de données (taint analysis) par étapes pour les workflows GitHub Actions. Détecte les vulnérabilités d'injection…
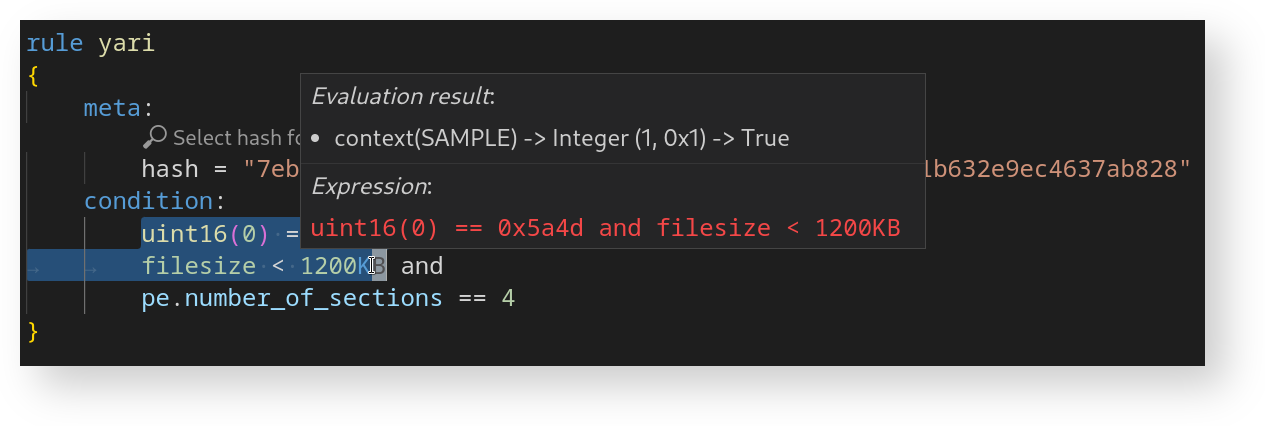 avast/yari
YARI est un débogueur interactif pour le langage YARA.
 al1ex/cve-2020-36179
CVE-2020-36179~82 Jackson-databind SSRF&RCE








