
 #1
Outils pour l'évaluation, le test et la sécurisation des environnements cloud (AWS, Azure, GCP) et de leurs services.
Recommandé par Kitploit
 dviejopomata/cve-2020-8554
Exploit de preuve de concept pour CVE-2020-8554, démontrant la manipulation des externalIP des services Kubernetes pour réaliser des attaques de type…
 mxrch/penglab
🐧 Abus de Google Colab pour le craquage de hachages.
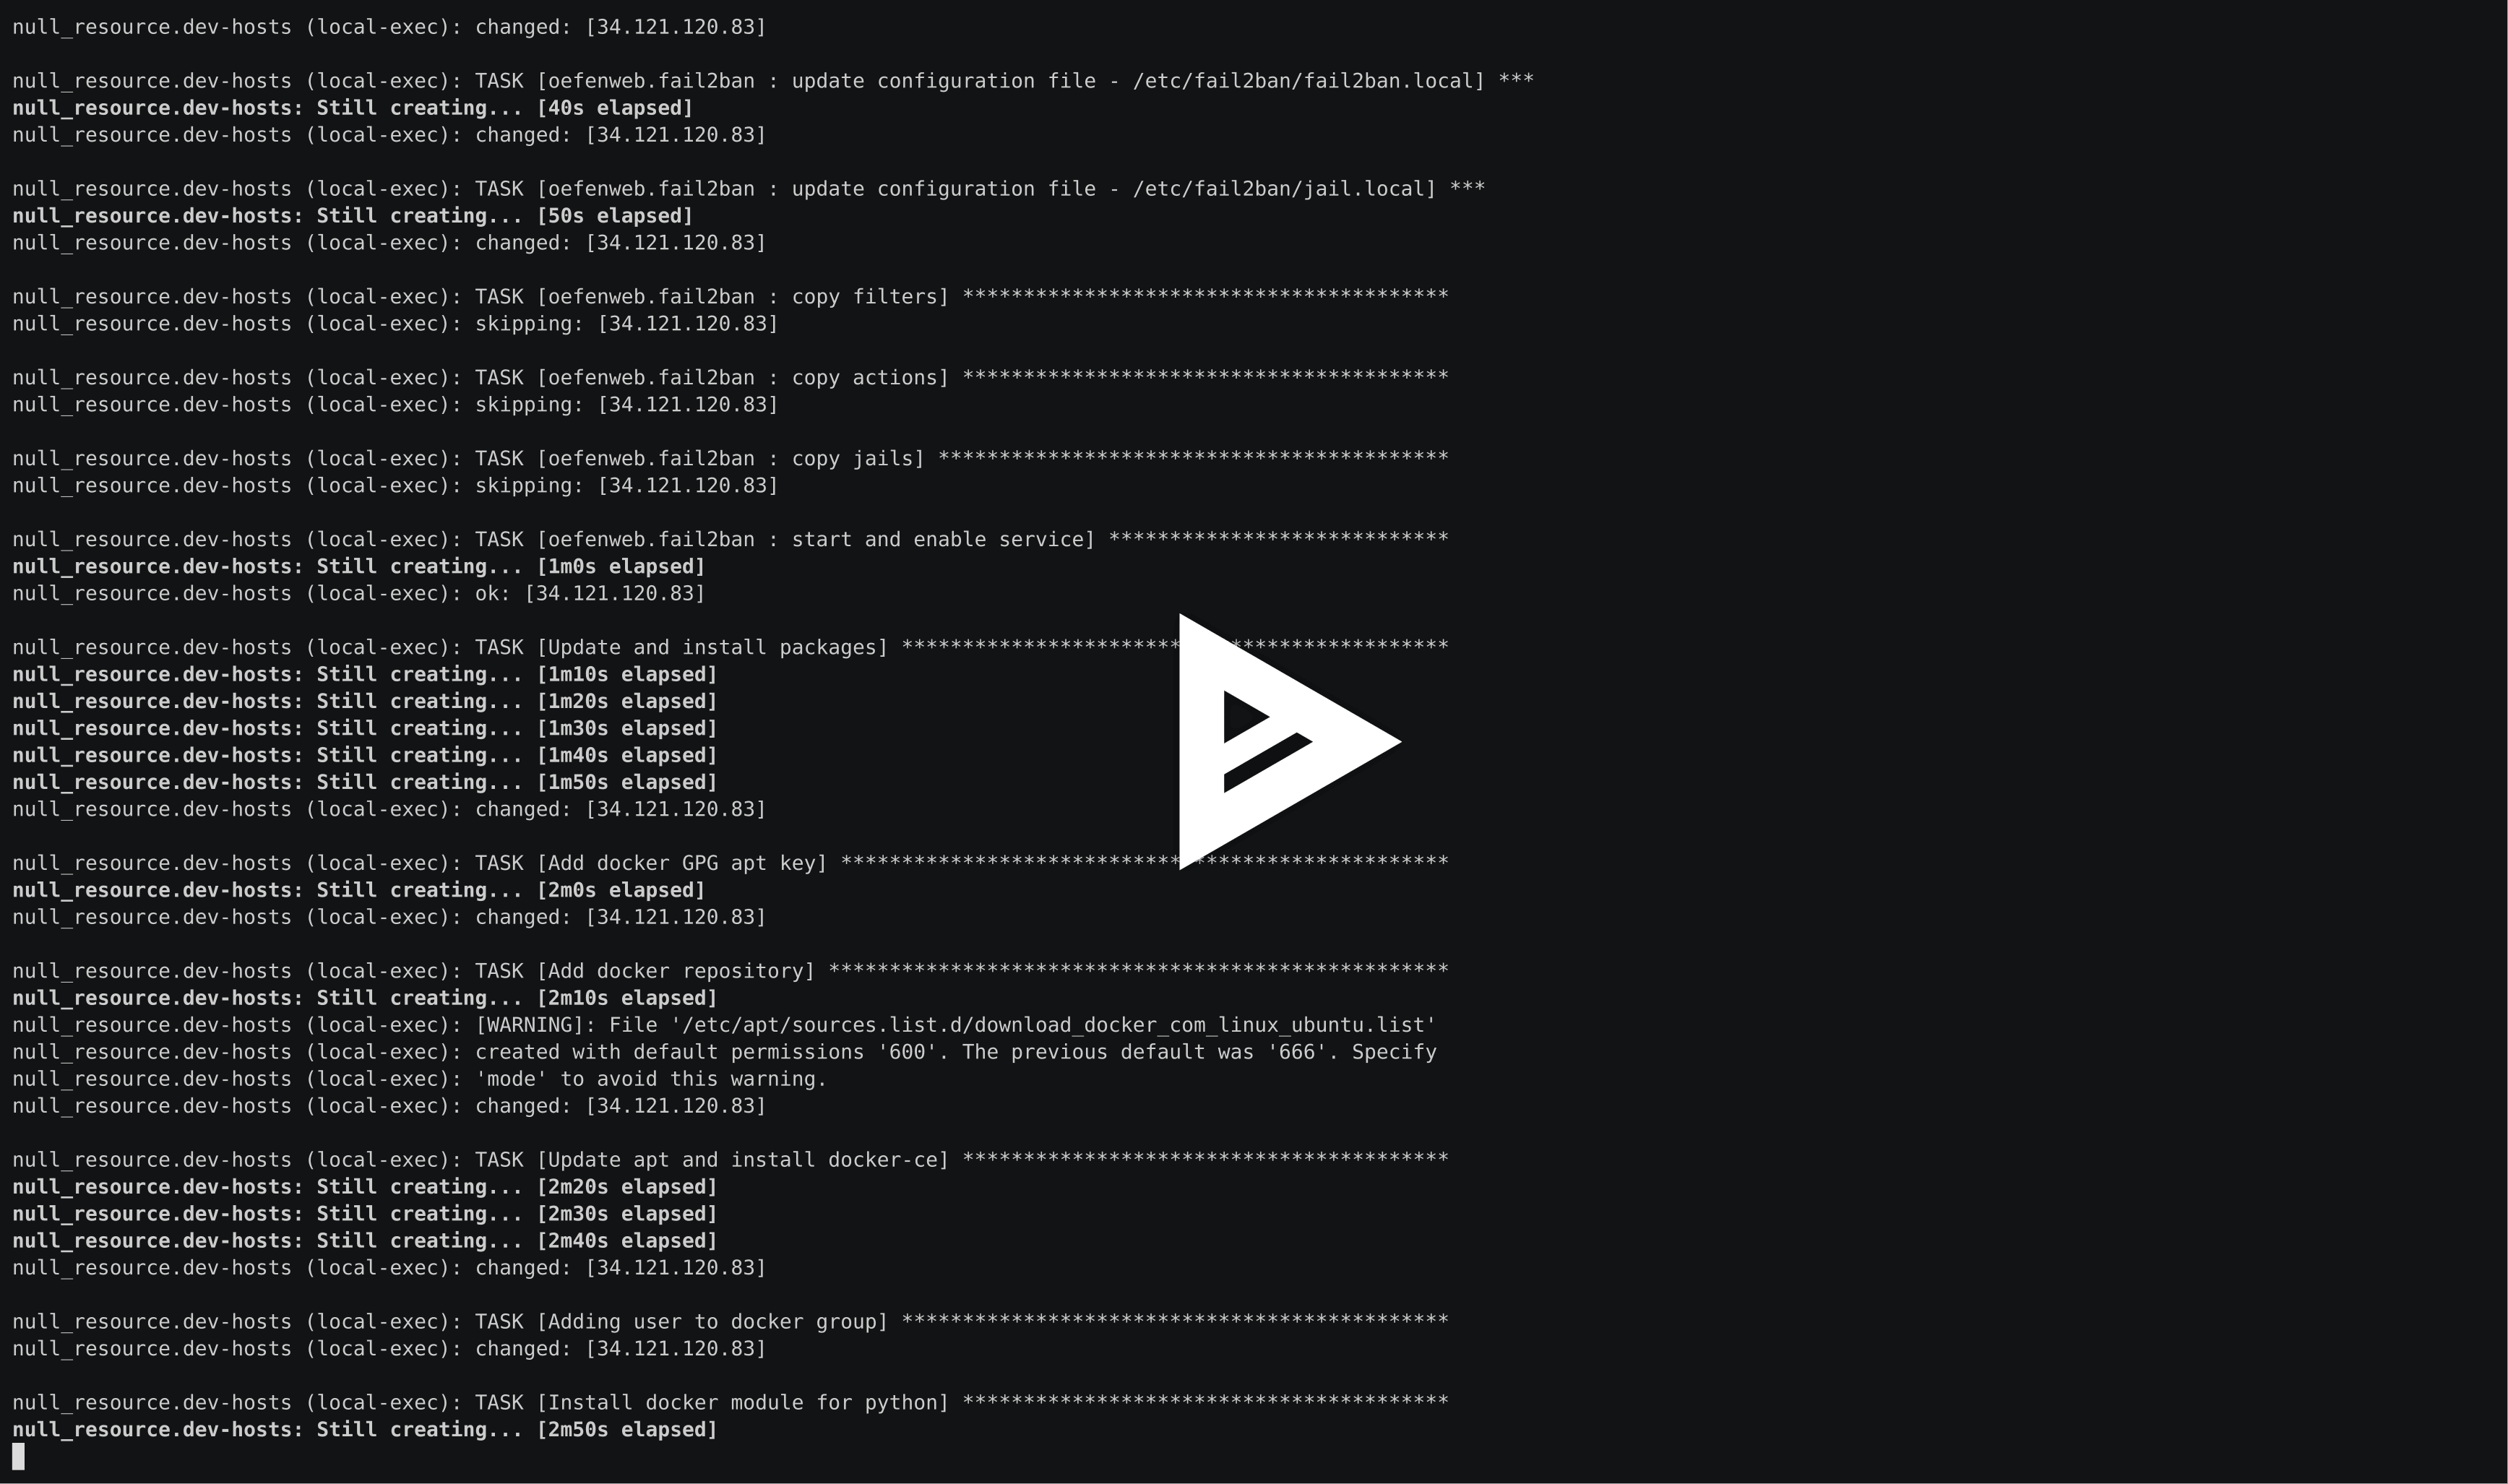 aaaguirrep/offensive-docker-vps
Créez facilement un VPS sur Google Cloud Platform ou Digital Ocean avec Offensive Docker inclus pour lancer des évaluations sur les cibles.
 nccgroup/abstractshimmer
Preuve de concept pour CVE-2020-15257 dans containerd.
 pokerfacesad/cve-2021-1056
PoC pour CVE-2021-1056, lié à la sécurité des conteneurs GPU
 aquasecurity/binfinder
Trouver les fichiers binaires non installés via le gestionnaire de paquets
 purpleteam-labs/purpleteam-app-scanner
Composant de scan d'applications de purpleteam
 shanika04/apache_skywalking
CVE-2020-9483 OU CVE-2020-13921
 shanika04/cloudfoundry_uaa
CVE-2016-4468
 anshumanbh/tko-subs
Un outil qui peut aider à détecter et prendre le contrôle des sous-domaines avec des enregistrements DNS morts.
 purpleteam-labs/purpleteam-tls-checker
Composant de vérification TLS de purpleteam
 purpleteam-labs/purpleteam-server-scanner
Composant de scan de serveur de purpleteam
 purpleteam-labs/purpleteam-s2-containers
Conteneurs de deuxième étape
 purpleteam-labs/purpleteam-orchestrator
Composant d'orchestration de purpleteam
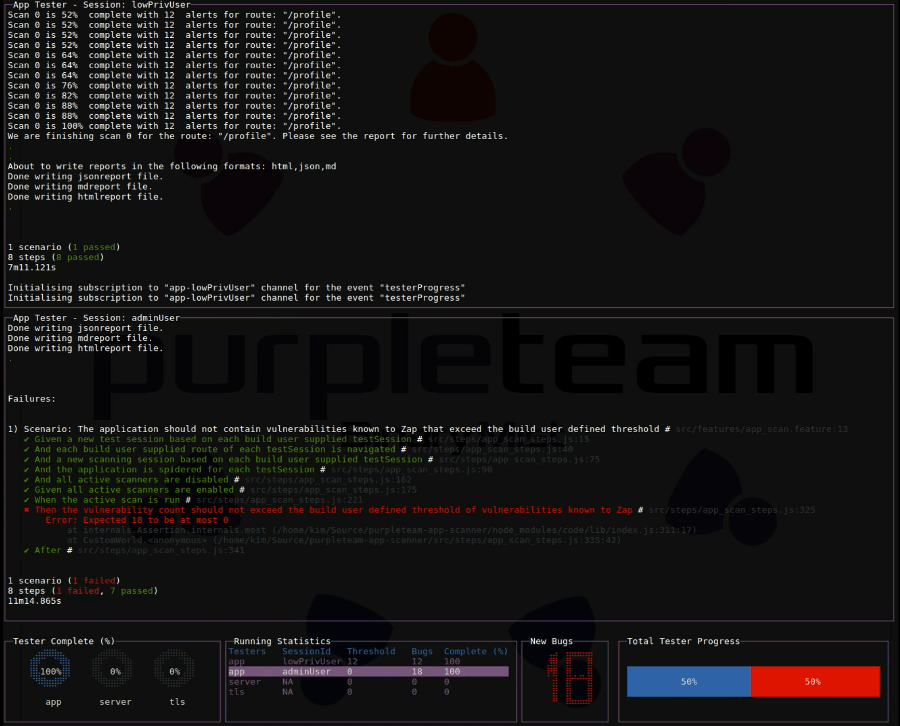 purpleteam-labs/purpleteam
Composant CLI de purpleteam
 flyniu666/ingress-nginx-0.21-1.19.5
basé sur nginx 1.19.5 pour corriger les CVE-2018-16843, CVE-2018-16844, CVE-2019-9511, CVE-2019-9513 et CVE-2019-9516
 twistlock/k8s-cve-2020-8554-mitigations
Règles d'admission Prisma Cloud Compute pour atténuer Kubernetes CVE-2020-8554
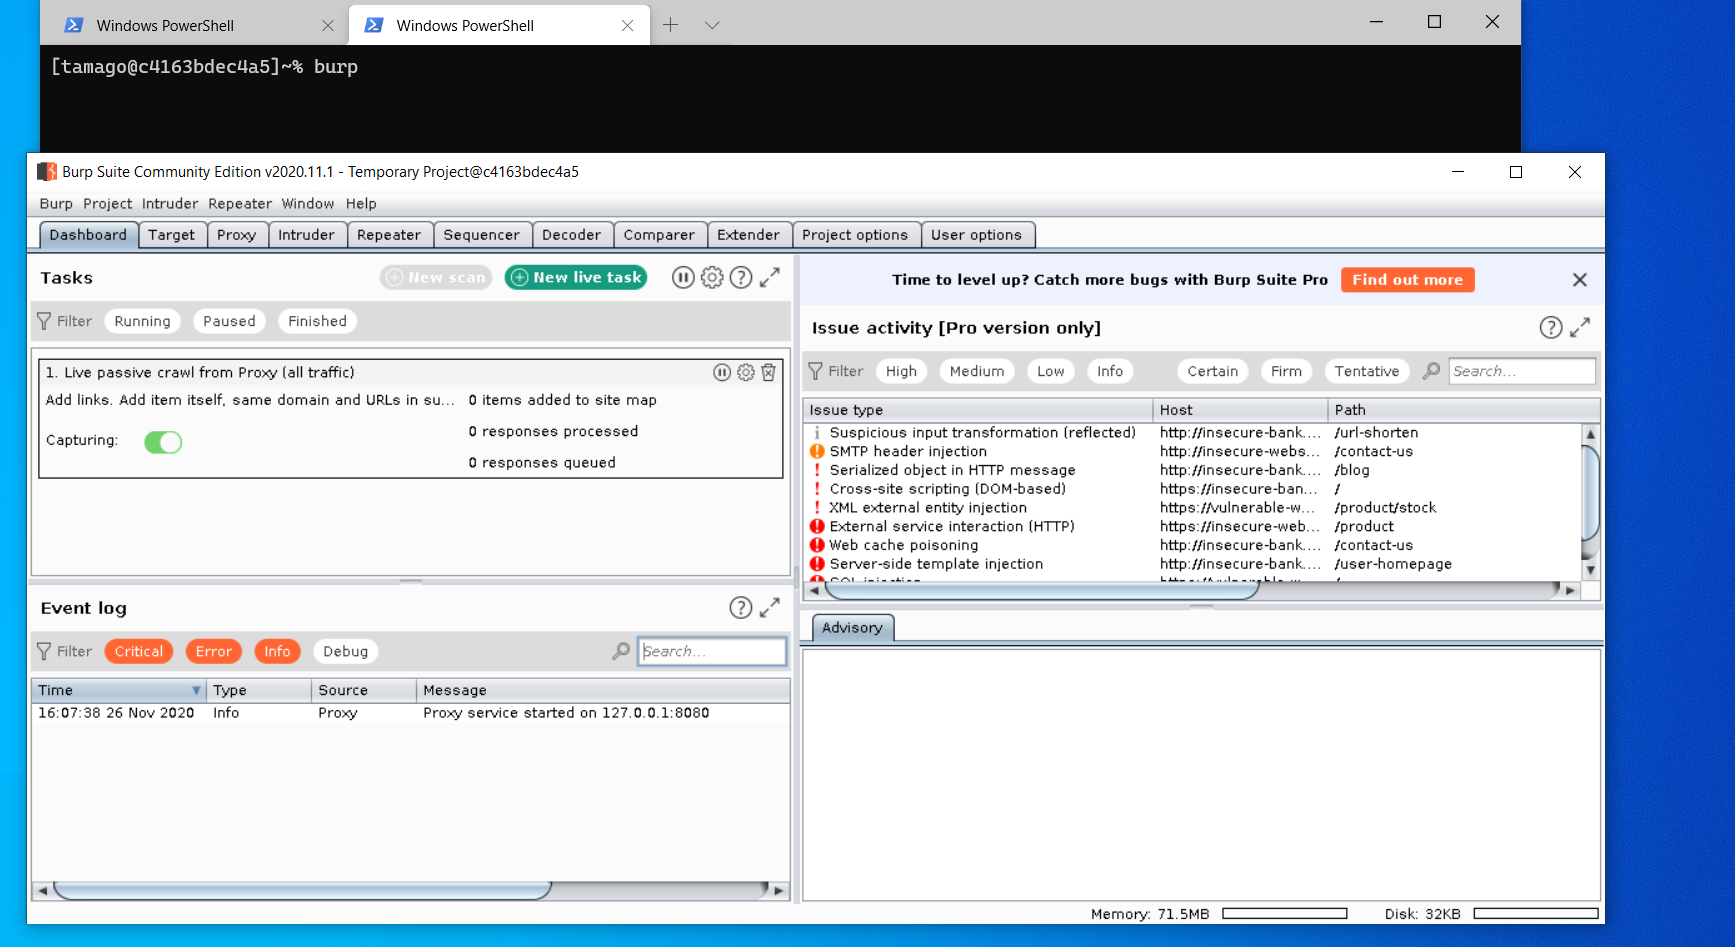 himazawa/bento
Bento Toolkit est un conteneur minimal basé sur Fedora pour les tests de pénétration et les CTF avec l'agréable ajout d'applications GUI.








