
 #1
Outils pour l'évaluation, le test et la sécurisation des environnements cloud (AWS, Azure, GCP) et de leurs services.
Recommandé par Kitploit
 hazcod/claudleak
Chassez les artefacts de code IA contenant des secrets.
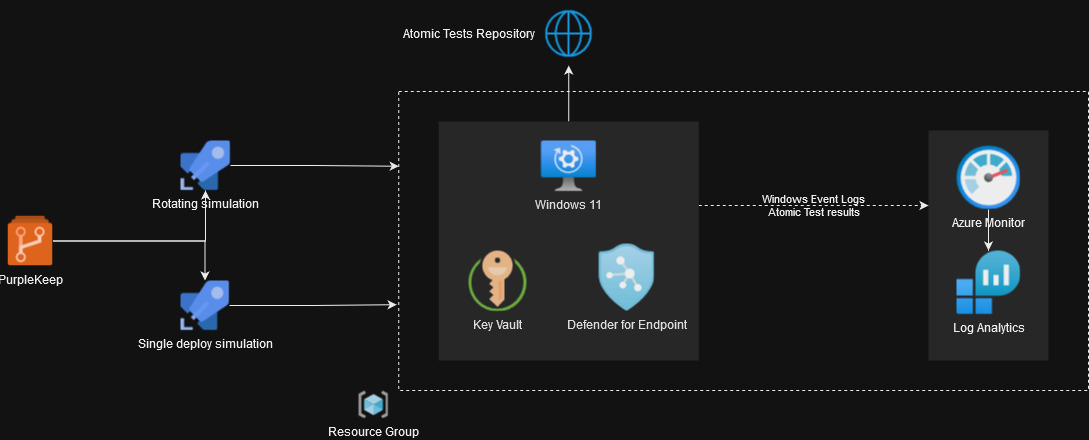 retrospected/purplekeep
Fournissant des pipelines Azure pour créer une infrastructure et exécuter des tests Atomic.
 parasimpaticki/awesome-appsec-interview
Une liste organisée de ressources, questions d'entraînement et matériel d'étude pour vous aider à préparer les entretiens en sécurité applicative…
 tabbysable/poc-2020-8559
Preuve de concept d'exploit pour Kubernetes CVE-2020-8559
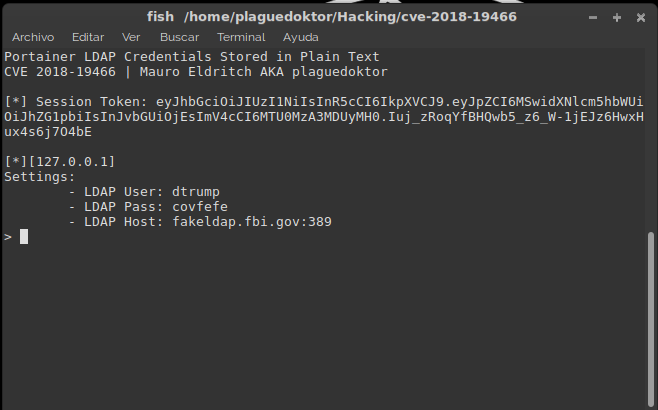 mauroeldritch/lempo
LEMPO (Ldap Exposure on POrtainer) est un exploit pour CVE-2018-19466 (divulgation d'identifiants LDAP sur Portainer). Présenté @ DevFest Siberia 2018
 ssst0n3/docker-cve-2022-39253-poc
Exploit de preuve de concept pour CVE-2022-39253 démontrant l'évasion de conteneur Docker via la construction d'un dépôt Git malveillant, permettant…
 gobysec/cve-2023-28432
Exploit pour CVE-2023-28432, une vulnérabilité de divulgation d'informations sensibles dans l'interface verify de MinIO, permettant aux attaquants de…
 ycdxsb/log4shell-cve-2021-44228-env
Environnement Docker Log4Shell
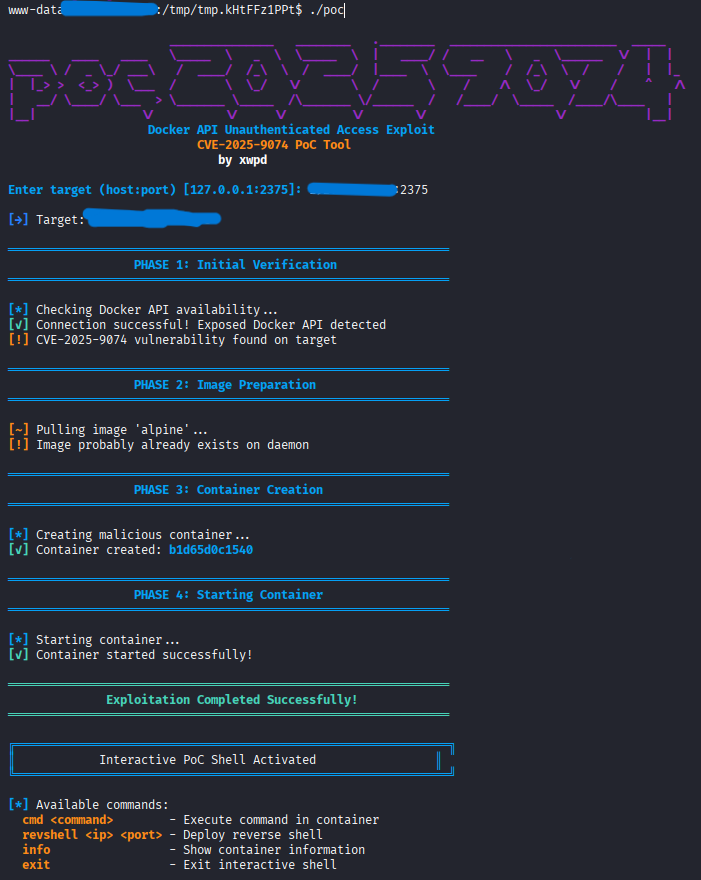 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Preuve de concept). Un framework d'exploitation sophistiqué pour CVE-2025-9074, ciblant les points de terminaison…
 imlzw/kubernetes-1.12.3-all-auto-install
Fichiers d'installation et de déploiement entièrement automatisés en un clic, compilés personnellement, pour un nœud maître Centos7.x +…
 maxwitat/check-aad-connect-for-cve-2021-36949-vulnerability
vérifier si Azure AD Connect est affecté par la vulnérabilité décrite dans CVE-2021-36949
 m8seven/cve-2026-22874-gitea-ssrf-allowlist
CVE-2026-22874 writeup : liste d'autorisation SSRF incomplète dans le webhook/migration de Gitea (transition IPv6 et métadonnées cloud). Corrigé dans…
 sunnyvale-it/cve-2022-42889-poc
CVE-2022-42889 (a.k.a. Text4Shell) RCE Preuve de concept
 amnsecurity/helm-plugin-path-traversal-security-assessment
Rapport professionnel d'évaluation de vulnérabilité pour le risque de traversée de chemin du plugin Helm, comprenant l'analyse technique, l'impact,…
 jas9reet/cve-2021-42013-lab
Environnement de laboratoire basé sur Docker pour exploiter la vulnérabilité de traversement de chemin et d'exécution de code à distance du serveur…
 zaidmkh32/cve-2025-27136-xxe-locals3
Preuve de concept pour CVE-2025-27136 (XXE dans Local-S3)
 berraesen/apache-cve-2021-42013-lab
Travail de laboratoire démontrant la vulnérabilité d'Apache HTTP Server 2.4.49 (CVE-2021-42013) dans un environnement Docker.
 notitssixtyn3in/cve-2025-4172025
Avis de sécurité pour CVE-2025-4172025 : une vulnérabilité de contournement d'authentification dans Copilot permettant un accès non autorisé aux…








