
 #1
Outils pour l'audit des configurations, des permissions et des services dans les plateformes cloud (IaaS, PaaS).
Recommandé par Kitploit

 eximiait/cve-2026-31431
Des playbooks Ansible pour vérifier et atténuer la CVE-2026-31431 sur des hôtes Linux, avec des scripts pour les environnements locaux, distants et…
 jbiniek/copy.fail-mitigation-mlm
État Salt pour déployer une atténuation de la vulnérabilité copy.fail (CVE-2026-31431)
 wavesman/cve-2026-31431-fleet-remediator
Orchestrateur d'audit et de remédiation à l'échelle de la flotte pour CVE-2026-31431 sur hôtes Linux via SSH, avec vérification stricte des clés…
 ruattd/cve-2026-31431
GitHub Actions workflow pour tester si le runner est vulnérable à CVE-2026-31431, confirmant les privilèges root dans un environnement contrôlé.
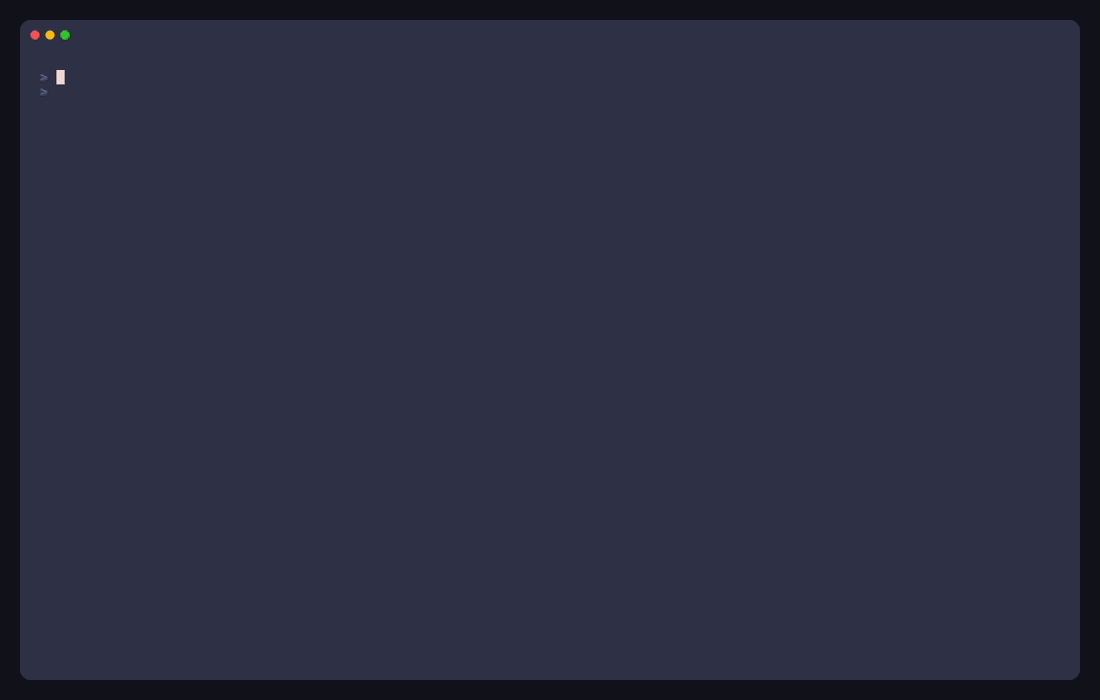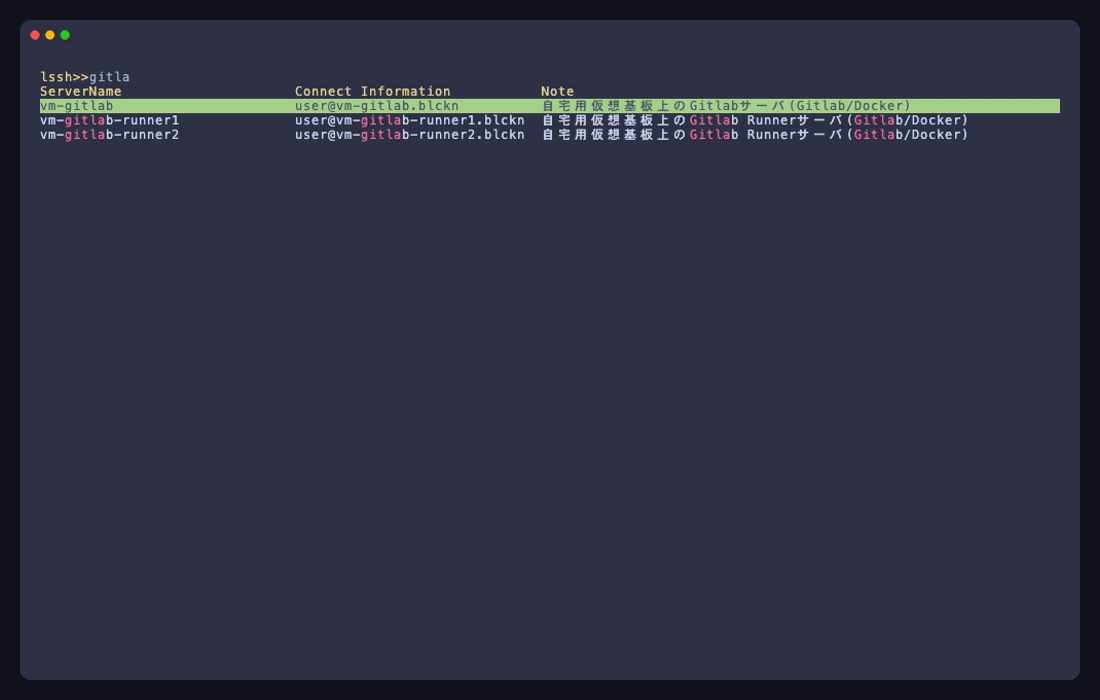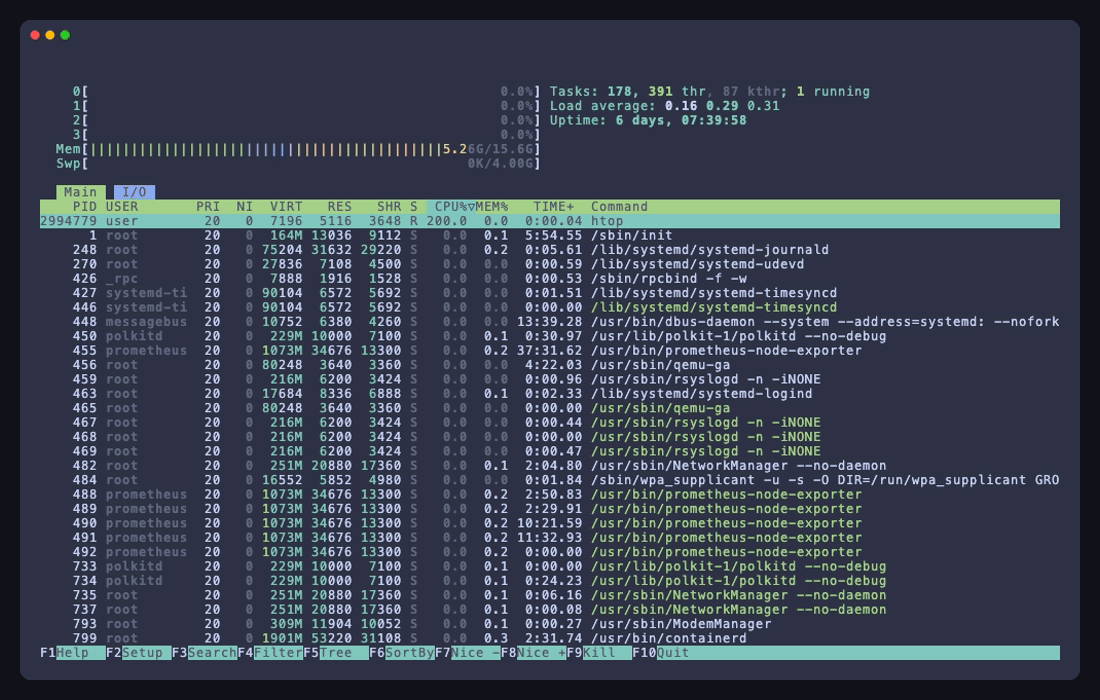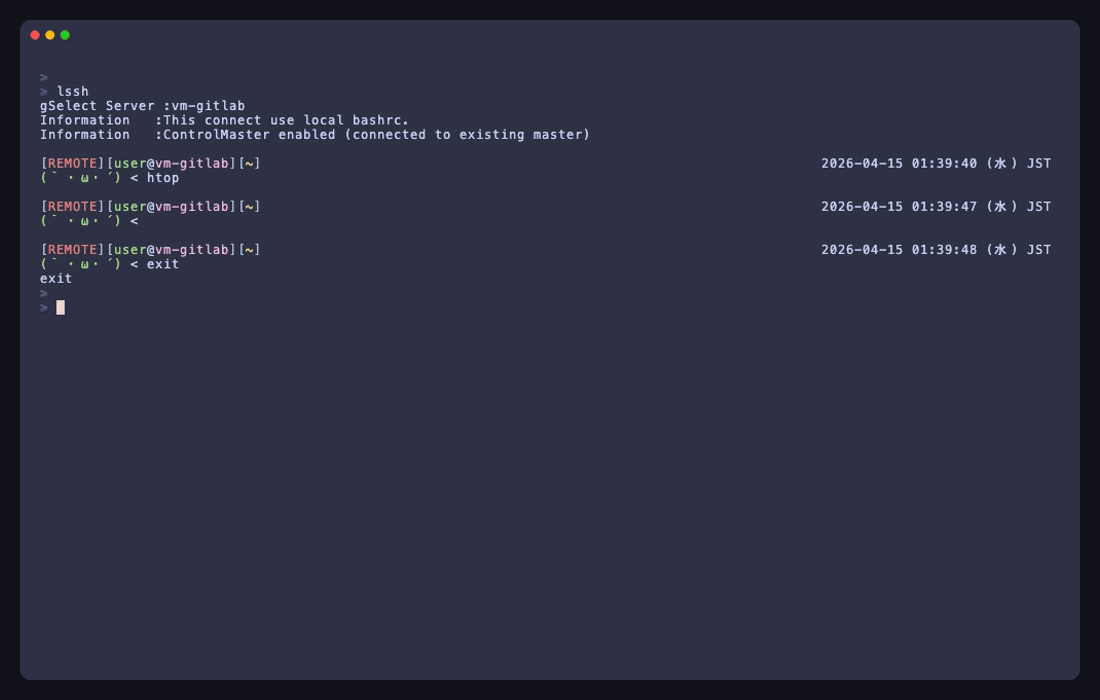 blacknon/lssh
Une suite d'accès distant native en terminal pour SSH, inventaires cloud, connecteurs basés sur fournisseurs, commandes parallèles, espaces de…
 bishopfox/cirro-azcli-ext
Azure CLI extension pour la collection Cirro
 bvabhishek/cve-2026-3288-lab
# Laboratoire vulnérable basé sur Docker pour CVE-2026-3288 NGINX Ingress configuration injection, avec scripts d'exploitation, surveillance de…
 dawnsmithcyber/azure-vulnerability-remediation-project
Cycle de vie complet de gestion des vulnérabilités sur Azure Windows Server 2025. Comprend les correctifs du système d'exploitation et des mesures de…
 h4wkst3r/dop2mop
Collecteur OpenGraph pour BloodHound qui cartographie les chemins d'attaque de l'infrastructure DevOps à l'infrastructure MLOps, en collectant les…
 mandiant/vcsa-hardening-tool
Durcissement automatisé Zero Trust et audit forensique pour VMware vCenter Server Appliance (VCSA)
 ashleyt3/docker-socket-risk-demos
Source compagnon pour la vidéo YouTube « Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634) »
 tapanmeena/azpim
Un outil en ligne de commande pour gérer les activations de rôles Azure Privileged Identity Management (PIM) directement depuis votre terminal.
 hodgeluke/ai-agent-security-research
Recherche ouverte en sécurité sur l'infrastructure des agents de codage IA. Manifestes de remédiation exécutables par agent pour CVE-2026-22812 et…
 kubernetes/ingress-nginx
Contrôleur Ingress NGINX pour Kubernetes
 alvin-alvo/safenet-soho-security-framework
Un framework léger et piloté par des politiques qui apporte la micro-segmentation Zero-Trust aux réseaux SOHO en utilisant WireGuard.
 danindiana/cve-2026-32746-mitigation
Outil de mitigation automatisé pour CVE-2026-32746, offrant un rollback atomique, une prise en charge multi-pare-feu (UFW, firewalld, nftables,…
 many-hat-group/ubuntu-cve-2026-3888-patcher
Ce script est conçu pour être déployé sur des instances Ubuntu afin de corriger l'exploit CVE-2026-3888.
 angelorc/vmsan
Firecracker simplifié. Déployez des microVM sécurisées en millisecondes, de l'installation au shell interactif en une seule commande.








