
 #1
Outils pour l'audit des configurations, des permissions et des services dans les plateformes cloud (IaaS, PaaS).
Recommandé par Kitploit

 nccgroup/pmapper
Un outil pour évaluer rapidement les autorisations IAM dans AWS.
 lightspin-tech/red-shadow
Analyse les configurations IAM AWS à la recherche d'administrateurs fantômes en détectant les politiques de refus mal configurées qui ne parviennent…
 blake-fm/vcenter-log4j
Script pour appliquer la solution de contournement officielle pour la vulnérabilité log4j de VMware vCenter CVE-2021-44228

 fer1035_terraform/modules/terraform-aws-security-group
Module Terraform pour gérer les groupes de sécurité AWS. Actuellement, les règles d'entrée et de sortie prennent en charge les entrées IPv4, IPv6 et…
 cisagov/scubagoggles
SCuBA : référentiels de configuration sécurisée et outil d'évaluation pour Google Workspace
 litmuschaos/chaos-operator
Opérateur Kubernetes pour l'injection d'expériences de chaos dans les charges de travail cloud-native, automatisant les tests de résilience et le…
 silverhack/monkey365
Framework d'évaluation de la sécurité basé sur PowerShell pour Microsoft 365, Azure et Entra ID. Analyse les erreurs de configuration, la conformité…
 batfish/pybatfish
Client Python pour Batfish, un outil d'analyse de configuration réseau qui valide la sécurité, la fiabilité et la conformité en modélisant le…
 bishopfox/cloudfoxable
Créez votre propre environnement de test d'intrusion AWS vulnérable par conception.
 elc0mpa/aws-doctor
Puissant CLI open-source pour auditer la sécurité, les coûts et les meilleures pratiques dans AWS. 🩺 ☁️
 zeroecco/holos
Outil déclaratif d'orchestration de VM KVM/QEMU utilisant des fichiers de composition YAML. Gère des piles multi-VM avec cloud-init, SSH, PCI…
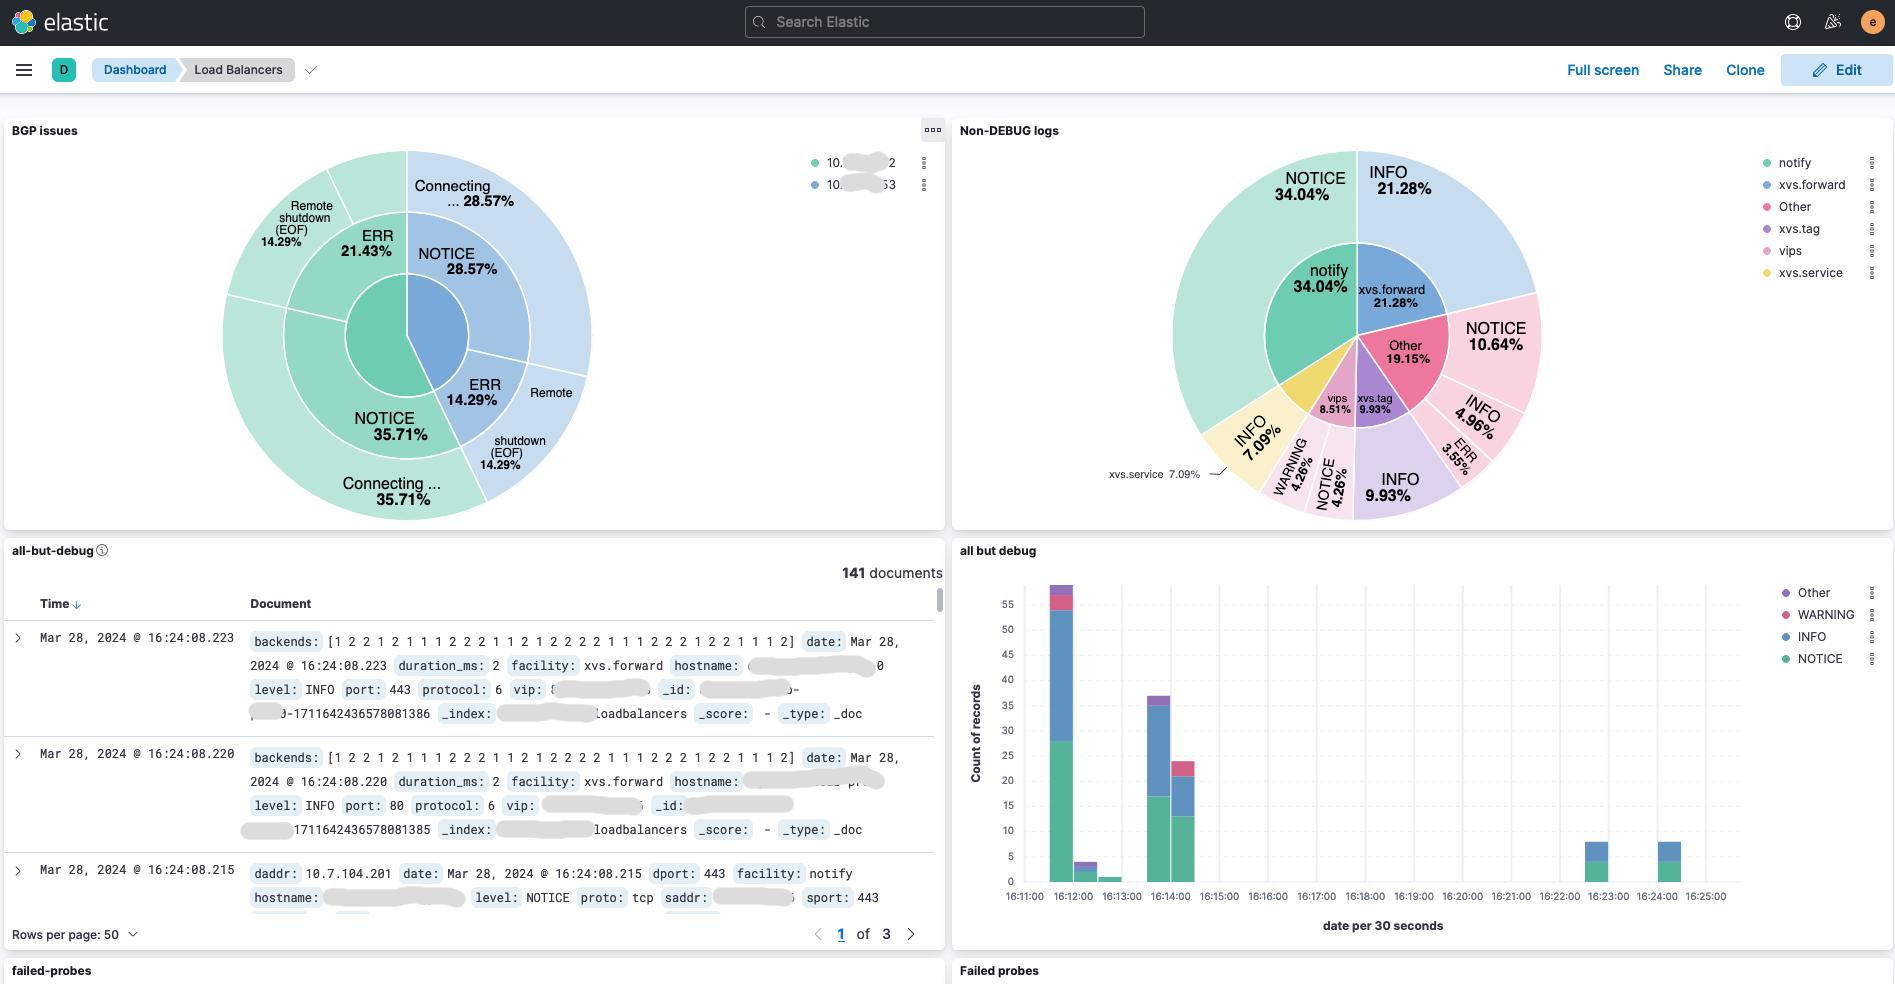 davidcoles/vc5
Un équilibreur de charge de couche 4 horizontalement évolutif avec retour direct du serveur (DSR) pour Linux, utilisant XDP/eBPF.
 powerfulseal/powerfulseal
Un outil de test puissant pour les clusters Kubernetes.
 kubernetes-sigs/aws-iam-authenticator
Un outil pour utiliser les identifiants IAM AWS afin de s'authentifier à un cluster Kubernetes.
 nccgroup/scout2
Outil d'audit de sécurité pour environnements AWS
 awslabs/aws-security-assessment-solution
Un outil AWS pour vous aider à créer une évaluation ponctuelle de votre compte AWS à l'aide de Prowler.
 aoripus-ltd/zapscape-fix
Correctif à chaud générique du noyau pour la vulnérabilité use-after-free de la shadow-MMU KVM/x86 (Zapscape, CVE-2026-64561)
 controlplaneio/kubesec
Analyse des risques de sécurité pour les ressources Kubernetes







