
 #1
Outils pour l'évaluation et l'exploitation de la sécurité des périphériques Bluetooth et des vulnérabilités de communication.
Recommandé par Kitploit
 bloodcode-spasov/ble-cve2025-attack-new-version
# android-ble-cve-2025-4866 🔐 **PoC pour CVE-2025-4866 — Vulnérabilité Android BLE (version publique)** 📡 Exploitation d'une faiblesse dans…
 elevenpaths/devicepairedtool
Outil pour tester et auditer la sécurité de l'appairage des appareils Bluetooth, identifier les vulnérabilités des protocoles d'appairage sans fil et…
 kevinmitchell-oswp-cissp/cve-2023-52709-poc
PoC pour 2023-52709 - La pile Bluetooth de TI peut échouer à générer une adresse privée aléatoire résoluble (RPA), entraînant un déni de service…
 adrihd/shiningappmask-reverseengineering
Rétro-ingénierie du masque de l'application Shining
 veteranop/trackem
Traqueur de périphérique passif (Android)TrackEm Mobile est un scanner de requêtes de sonde Wi-Fi et Bluetooth LE passif et en temps réel conçu pour…
 trinadh465/packages_apps_bluetooth_aosp10_r33_cve-2022-20126
Paquet Bluetooth Android avec un correctif pour CVE-2022-20126, corrigeant une vulnérabilité de sécurité dans AOSP 10.
 keldnorman/cve-2024-0230-blue
Script d'aide pour le POC de CVE-2024-0230 Bluetooth
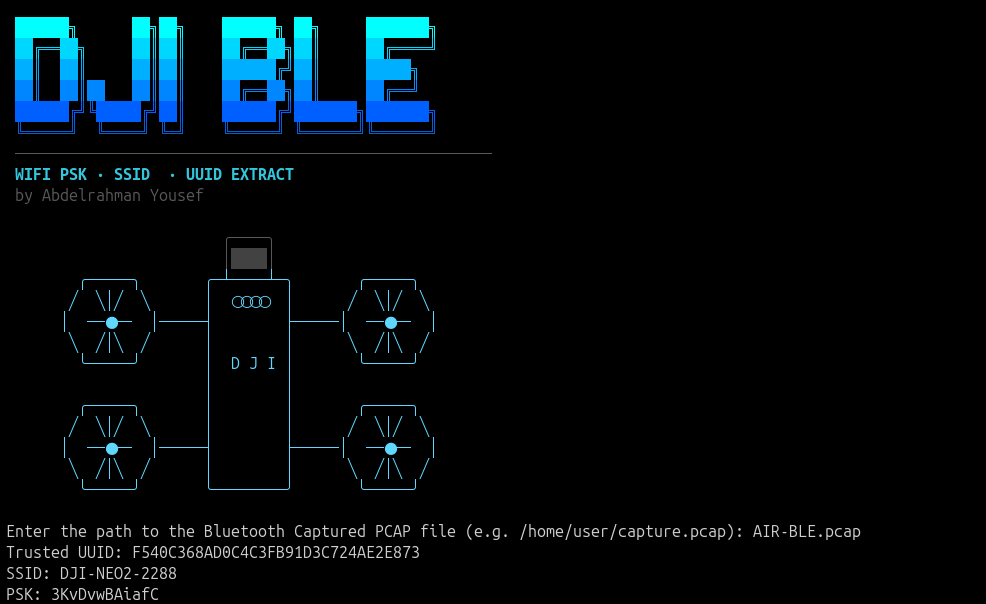 wh02m1/cve-2026-77812
Proof-of-concept that passively sniffs cleartext BLE DUML traffic from DJI drones to recover Wi-Fi PSK and trusted session UUIDs, demonstrating…
 xen0bit/fwbt
Code de preuve de concept pour interagir avec Firewalla via Bluetooth Low-Energy et exploitation de CVE-2024-40892 / CVE-2024-40893
 george0papasotiriou/cve-2026-22017-firmware-update-via-ble-without-authentication
Périphérique BLE simulé exposant une caractéristique GATT de mise à jour du firmware non authentifiée ; démontre la vulnérabilité critique de prise…
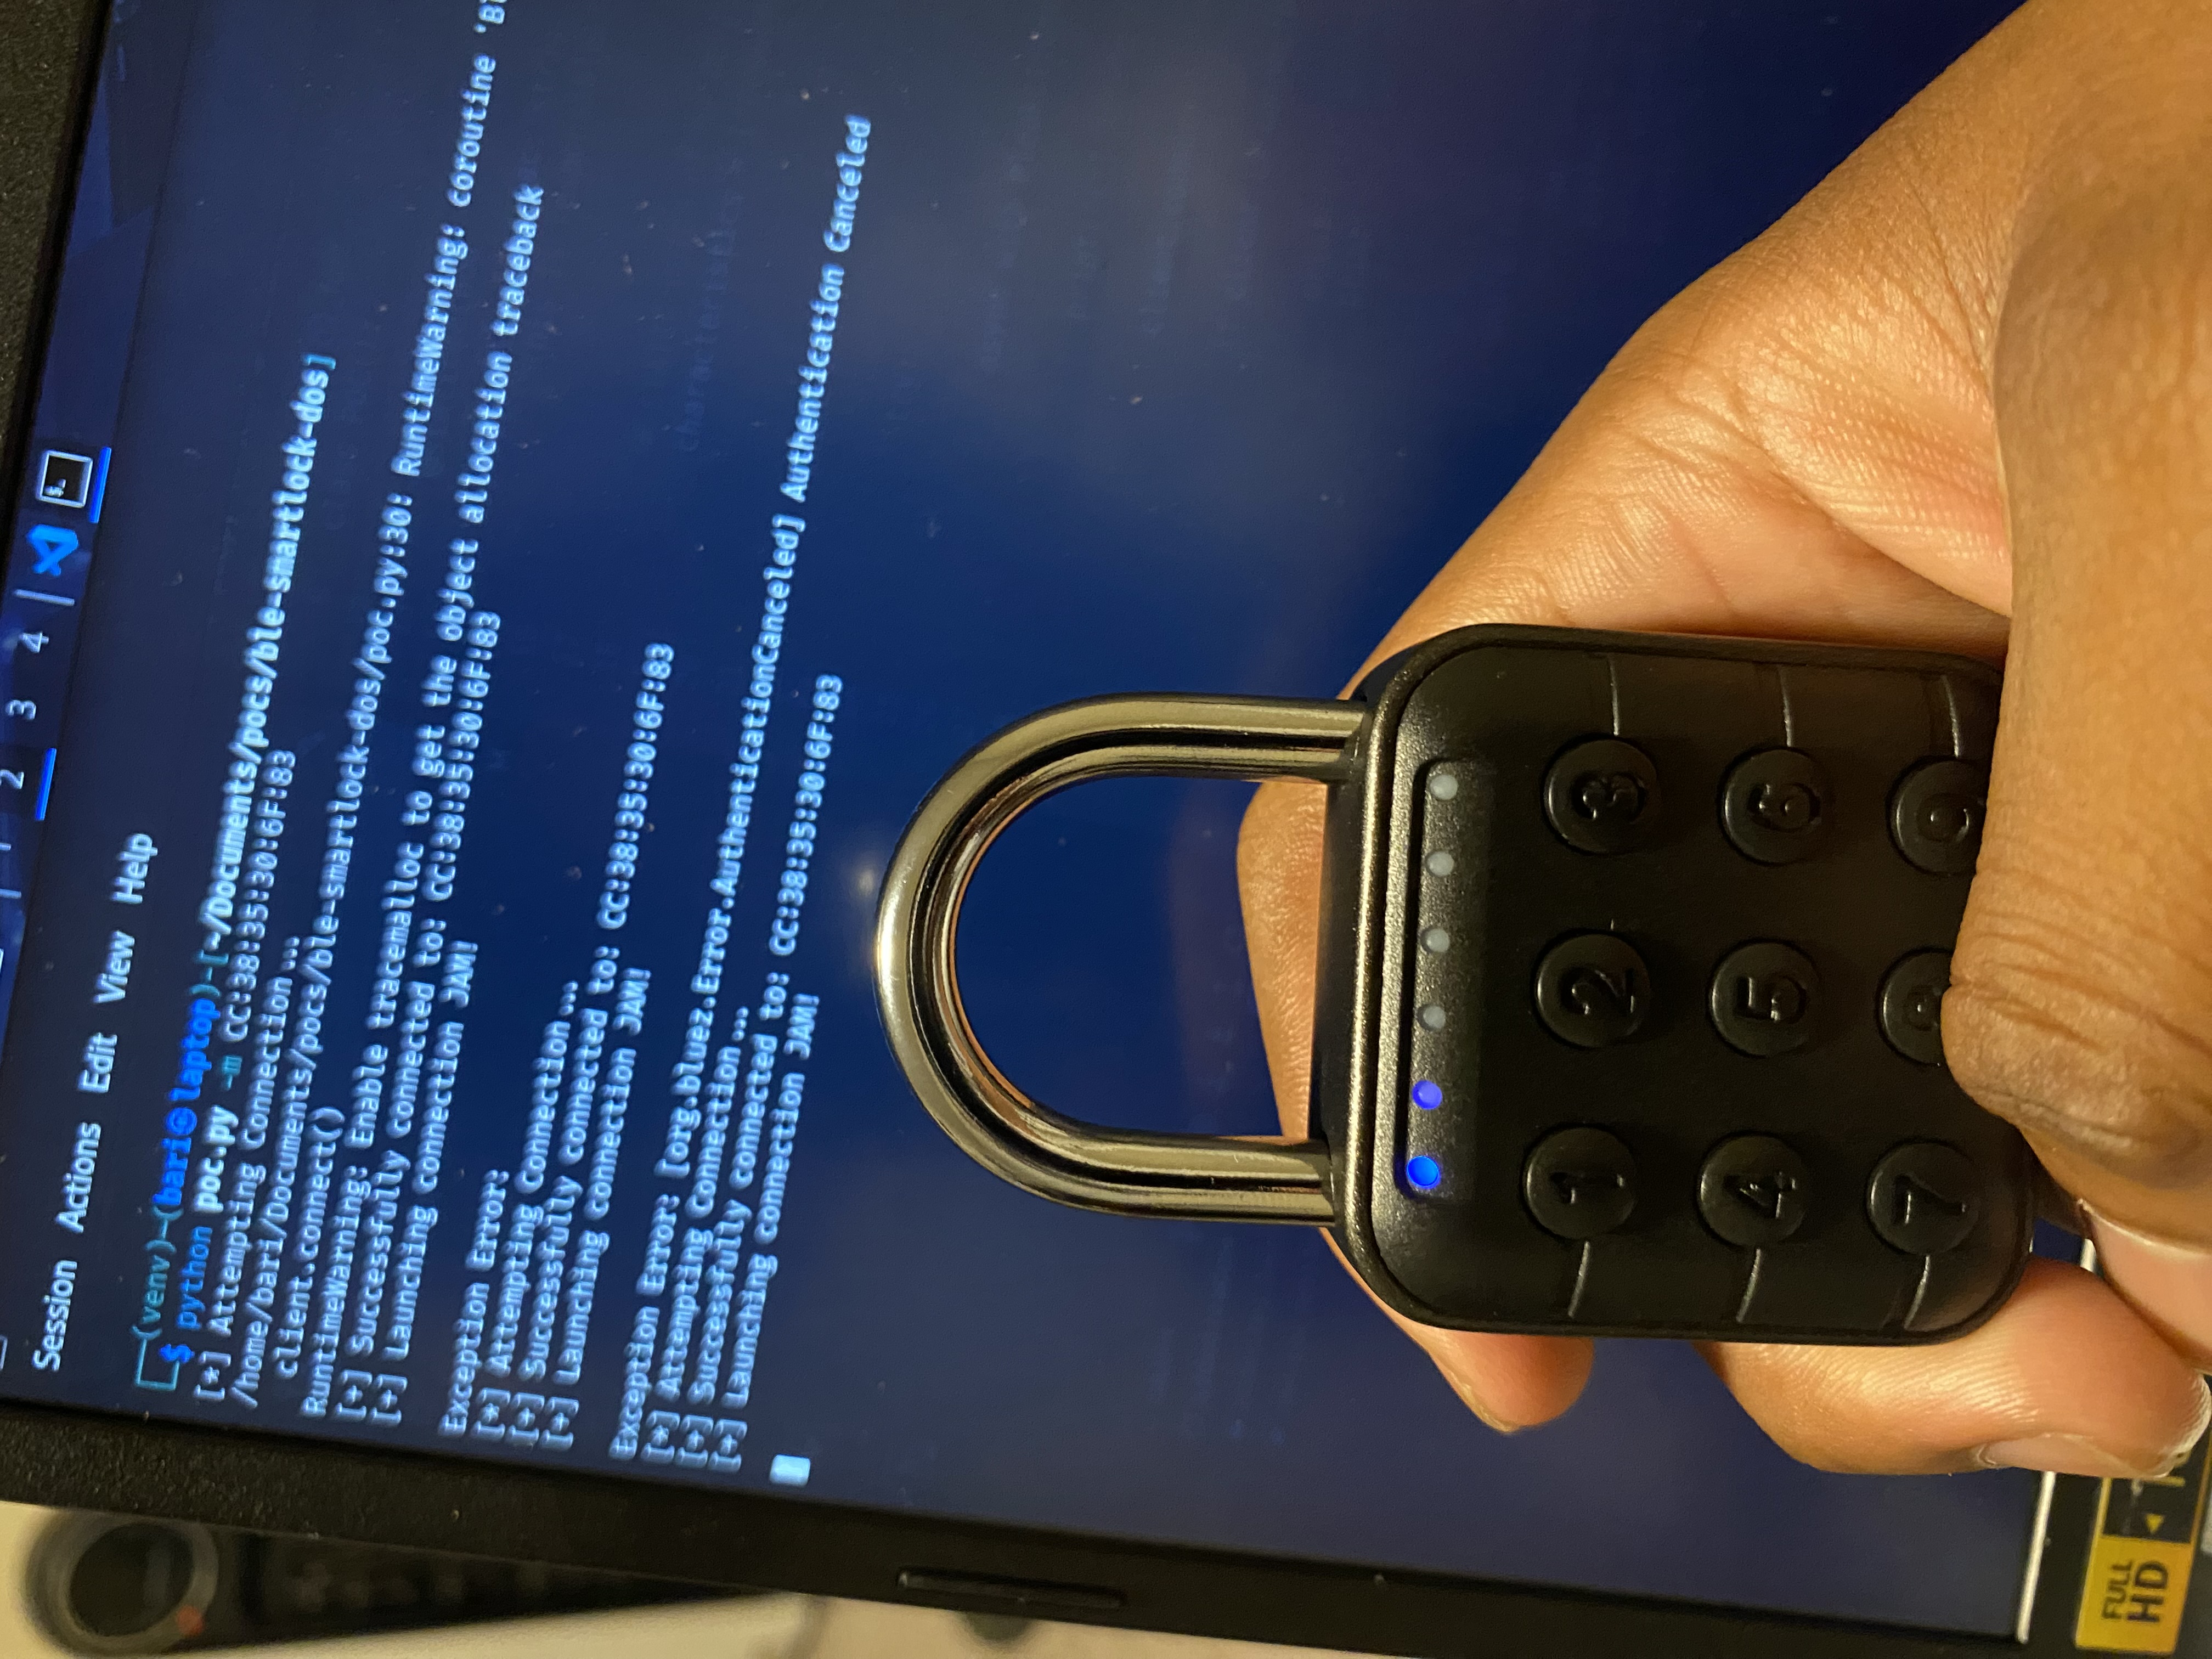 nsm-barii/cve-2025-15474
Une vulnérabilité de déni de service dans le cadenas intelligent BLE AuntyFey permet des inondations de connexions non authentifiées, empêchant les…
 jasonw88/esp32-cve-2025-27840-power-trace-experiment
Firmware permettant d'obtenir une trace de puissance du comportement du module Bluetooth sur l'ESP32 lorsque l'ESP32 reçoit les commandes hci…
 george0papasotiriou/cve-2026-11109-bluetooth-classic-knob-attack-key-negotiation-of-bluetooth-
Simulation Python de l'attaque KNOB Bluetooth Classic, montrant la rétrogradation de la taille de la clé de chiffrement et le déchiffrement par force…
 george0papasotiriou/cve-2026-0101-ble-address-spoofing-via-weak-resolvable-private-address
PoC Python pour CVE-2026-0101 démontrant l'usurpation d'adresse BLE par rejeu d'une adresse privée résoluble capturée afin d'usurper l'identité d'un…
 toxy4ny/rinhit
Collecte les artefacts macOS et iOS afin de construire des chronologies de l'activité réseau, de l'identité inter-appareils et de la corrélation de…
 coleshelly/bandexploit
Script Python d'exploit Bluetooth Low Energy pour la M1 Band Smart Watch (CVE-2018-11631)
 avishekdhakal/cve-2023-45866_exploits
Exploits testés sur Mi A2 Lite et Realme 2 pro
 davidrxchester/smart-sketcher-upload
Exploite le contournement de l'authentification Bluetooth sur le projecteur jouet smART Sketcher 2.0, permettant une connexion non authentifiée et le…








