
 #1
Outils MFA, SSO, sans mot de passe, biométriques et fournisseur d'identité.
Recommandé par Kitploit
 gitgudkrish/cve-2025-29927-nextjs
Démo pédagogique de CVE-2025-29927, un contournement critique de l'authentification middleware Next.js. Inclut un panneau d'administration…
 1beelze/cve-2026-11387
Exploite l'élévation de privilèges non authentifiée dans le plugin WooCommerce SMS Alert (CVE-2026-11387) via contournement OTP et réinitialisation…
 xqi1337/poc-cve-2026-0073
CVE-2026-0073 - PoC de contournement de l'authentification mutuelle sans fil ADB
 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 dump/restauration de base de données non authentifié (admin_api_key fail-open). Lab + PoC, vérifié e2e.
 covepseng/cve-2026-43515-poc
PoC d'exploitabilité pour CVE-2026-43515 (contournement de contrainte Apache Tomcat).
 x41sec/pam_pkcs11
pam_pkcs11 Correction de bug
 muhammedhussein17/keycloak
Recherche de sécurité divulguant CVE-2026-9794, une faille d'énumération d'ID client non authentifiée dans Keycloak SAML ECP via l'oracle…
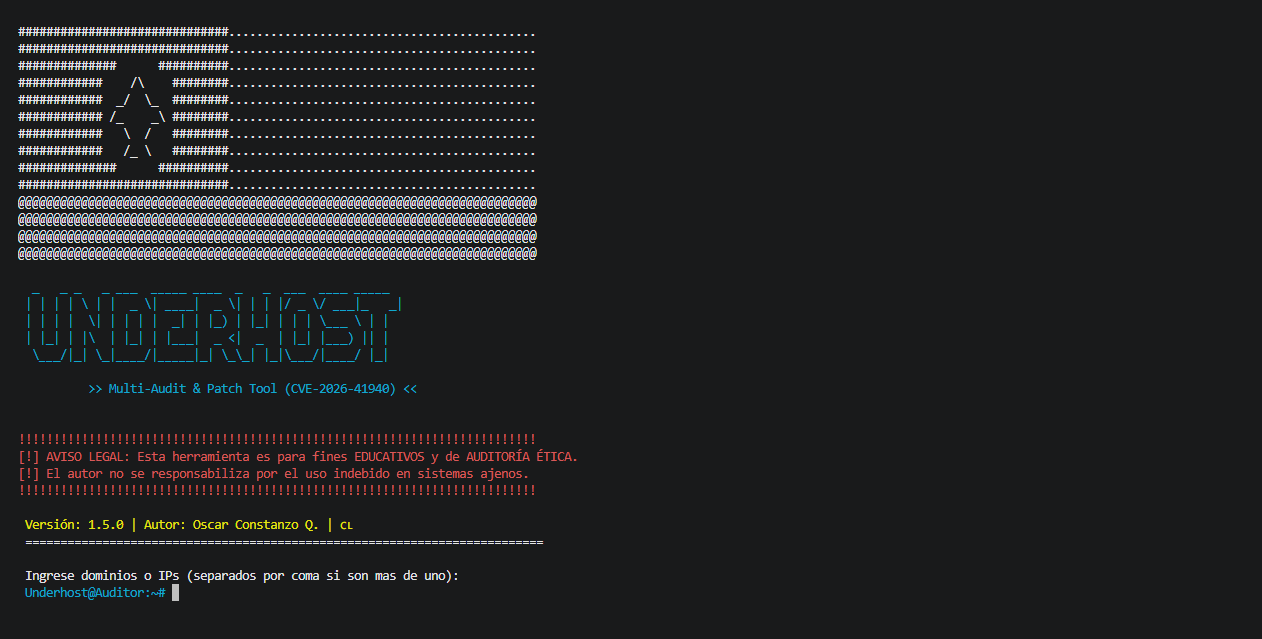 underh0st/cpanel-audit-remediation-tool
Outil d'audit et de réponse aux incidents pour la vulnérabilité CVE-2026-41940
 wingerbijay/cve-2021-27876
Exploit RCE non authentifié pour Veritas Backup Exec Agent (CVE-2021-27876/77/78) — contournement de l'authentification SHA vers SYSTEM via NDMP
 xshadow-here/cve-2026-8181
CVE-2026-8181 | Burst Statistics 3.4.0 - 3.4.1.1 - Contournement de l'authentification pour prise de contrôle du compte administrateur
 musa-xvi/active-directory-badsuccessor
Une salle TryHackme couvrant l'exploitation de la CVE-2025-53779 utilisant windows
 corelight/petitpotam
Détecte les attaques de relais NTLM via l'exploit PetitPotam en utilisant Zeek, en distinguant les tentatives réussies des tentatives échouées grâce…
 sh4den/cve-2025-48827
Ce dépôt contient un exploit de preuve de concept pour CVE-2025-48827, une vulnérabilité critique de contournement de l'authentification affectant…
 0xdaeras/flowise-cve-2025-58434-chain-59528
FlowiseAI CVE-2025-58434 & CVE-2025-59528 exploit PoC, démontrant un ATO non authentifié via une fuite de jeton de réinitialisation, suivi d'une RCE…
 aykhan32/cve-2026-51788
Avis détaillé CVE-2026-51788 concernant une vulnérabilité DoS dans cleverange_auth v0.1.10, avec analyse technique, score CVSS et recommandations…
 rootdirective-sec/cve-2026-44338-lab
Laboratoire basé sur Docker démontrant le contournement d'authentification CVE-2026-44338 dans l'API Flask legacy de PraisonAI. Inclut des services…
 michaeladamgroberman/cve-2026-28766
CVE-2026-28766 : Authentification manquante sur le point de terminaison du compte utilisateur — Gardyn Home Kit (ICSA-26-055-03)
 ssh-mitm/ssh-mitm
Miroir déplacé — voir GitHub et Codeberg








