
 underh0st/cpanel-audit-remediation-tool
Outil d'audit et de réponse aux incidents pour la vulnérabilité CVE-2026-41940

Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.


Suite professionnelle d'audit de sécurité et de réponse aux incidents pour l'infrastructure cPanel.
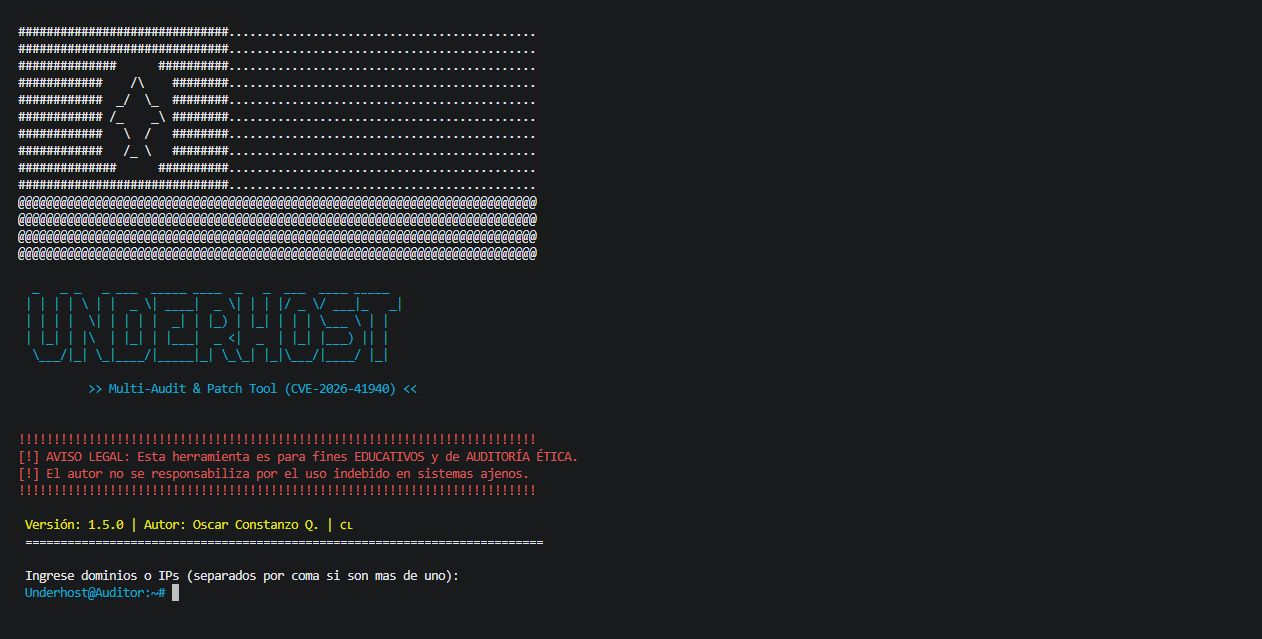
Cet outil a été développé par Oscar Constanzo Quezada, alias Underhost, pour identifier et corriger la vulnérabilité CVE-2026-41940 sur les serveurs cPanel. La faille permet un contournement d'authentification via l'injection d'en-têtes de session HTTP, permettant à un attaquant d'obtenir tous les privilèges administratifs (root) sans mot de passe valide.
⚠️ Avertissement légal CET OUTIL EST FOURNI UNIQUEMENT À DES FINS ÉDUCATIVES ET D'AUDIT ÉTHIQUE.[cite: 1] L'auteur n'est pas responsable de toute utilisation abusive, de tout dommage ou de tout accès non autorisé. Utilisez ce logiciel uniquement sur des réseaux avec une autorisation explicite.
# Clone the repository
git clone https://github.com/Underh0st/CPanel-Audit-Remediation-Tool.git

# Enter the directory
cd CPanel-Audit-Remediation-Tool

# Install dependencies
pip3 install -r requirements.txt

# Run the script
python3 ART.py
📋 Protocole de remédiation L'outil guide l'administrateur à travers un protocole professionnel de réponse aux incidents.
1.Isolement : Restreindre l'accès aux ports de gestion (2082-2087) via le pare-feu.
2.Correction : Forcer la mise à jour du noyau avec /scripts/upcp --force.
3.Assainissement : Purge physique de /var/cpanel/sessions/raw/ pour invalider les jetons volés.
4.Chasse aux menaces : Localiser la persistance (portes dérobées) avec find /home -mtime -1 -ls.
5.Durcissement : Activer cPHulk et l'authentification multifacteur (MFA).
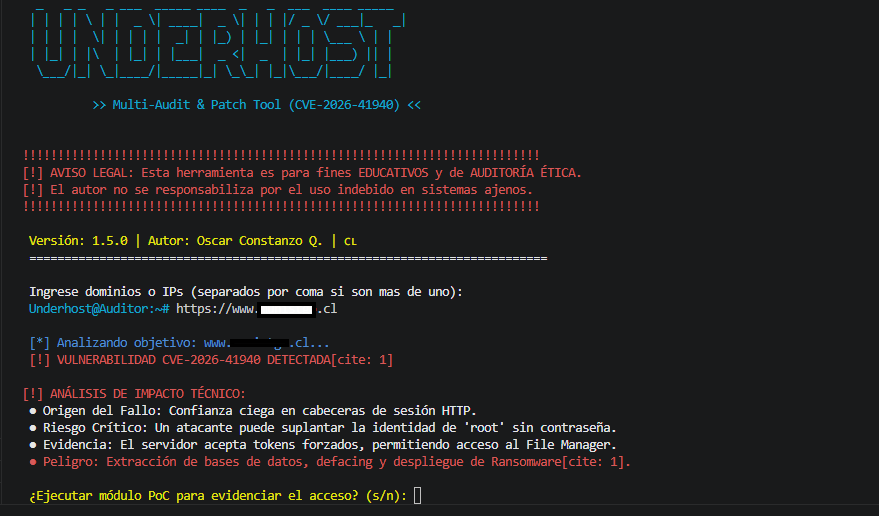 Figure 2 : Module d'analyse actif identifiant avec succès CVE-2026-41940 et générant une évaluation des risques.
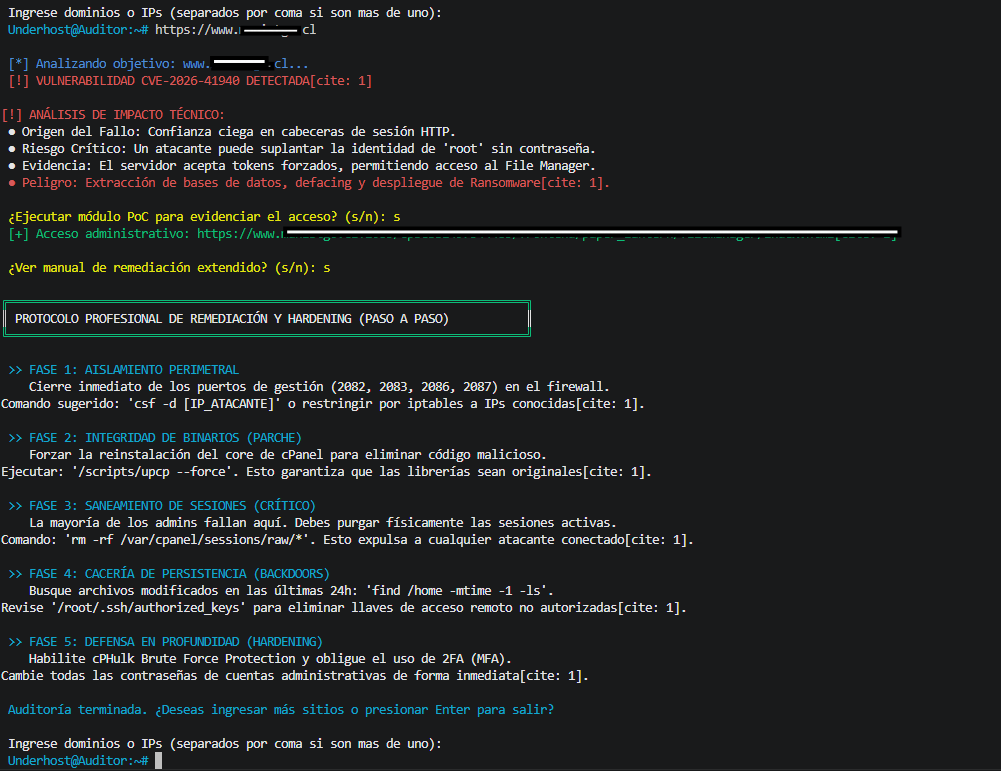 Figure 3 : Manuel professionnel de réponse aux incidents en 5 phases détaillant l'assainissement et le durcissement du système.
Auteur Oscar Constanzo Quezada. (Underhost) - HACKER OFFENSIF DEPUIS 2010
