
 #1
Outils MFA, SSO, sans mot de passe, biométriques et fournisseur d'identité.
Recommandé par Kitploit

 abraxas/sonic-gnmi-noauth
Documente et reproduit une faille d'authentification fail-open dans SONiC gNMI où une map UserAuth vide permet des écritures gNMI Set et gNOI non…
 affolter-engineering/ldapin
Outil CLI pour effectuer des tâches LDAP de base lors d'évaluations de sécurité
 abraxas/pfsense-api-unix-sock-noauth
pfSense Plus MIM API toolkit b4acd7ca - Élevé - Local - Privilège résiduel - unix sock enroll no JWT
 oscerd/cve-2026-95663
Reproducteur de preuve de concept exécutable pour CVE-2026-95663, où Apache Camel camel-keycloak servait des résultats d'introspection de jetons mis…
 userconnecting/exploit-cve-2023-49070-and-cve-2023-51467-apache-ofbiz
Vulnérabilité de contournement de l'authentification Apache OFBiz < 18.12.10.
 hakaioffsec/cve-2026-44706
Chatwoot injection SQL dans FilterService
 jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
Avis et preuve de concept pour une injection de commande OS authentifiée dans les diagnostics Ping web de l'ONT-4GE-RFDW, exploitable via les…
 oscerd/cve-2026-85301
Reproducteur de preuve de concept exécutable pour le contournement de la validation de l'émetteur camel-keycloak d'Apache Camel (CWE-287), démontrant…
 vulncheck-oss/cve-2025-0364
CVE-2025-0364: BigAnt Server RCE Exploit
 pervinzahidli/cve-2026-104110
Divulgation non authentifiée du chemin de dossier interne, de l'e-mail client et de la politique de téléversement pour les portails clients FileRise…
 biulove0x/cve-2022-0441
Plugin WordPress MasterStudy LMS 2.7.5 - Création de compte administrateur non authentifiée
 abraxas/openmeetings-soap-otp-skip
Apache OpenMeetings 9.1.0 - Élevée - À distance - Contournement de la 2FA - La connexion par mot de passe SOAP/REST contourne le TOTP
 dejanlevaja/wpbf
WPBF - un brute forcer WordPress multithreadé
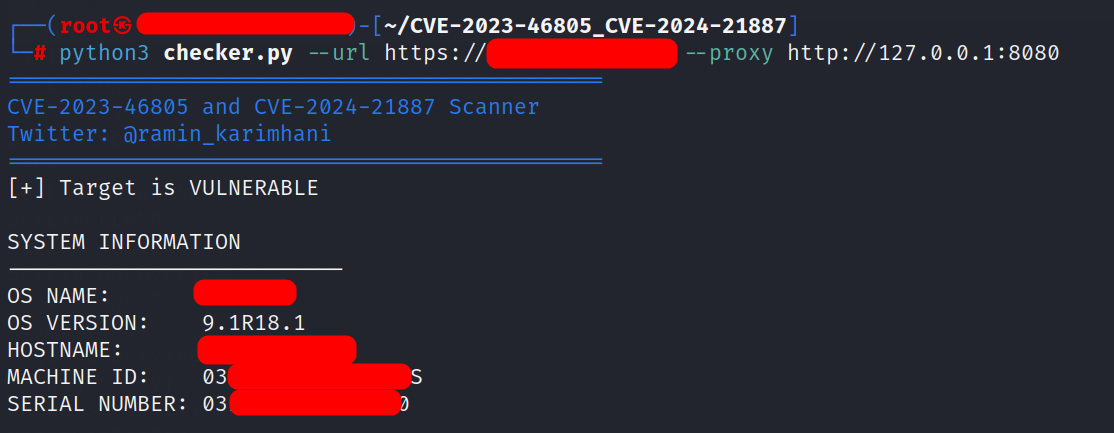 raminkarimkhani1996/cve-2023-46805_cve-2024-21887
Le script dans ce dépôt vérifie uniquement si les vulnérabilités spécifiées dans le produit Ivanti Connect Secure existent.
 abraxas/t3code-websocket-ticket-origin
T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.
 iam-s21-caece/poc-cve-2026-33871
Scripts Python de preuve de concept démontrant une vulnérabilité de déni de service dans Keycloak 20.0.3, avec des cibles configurables et des…
 dpfkdlemtp/epson-eh-tw5350-advisories
Avis de sécurité pour CVE-2021-43716/43717/43718 (Epson EH-TW5350)
 trackflaw/cve-2024-10924-wordpress-docker
Conteneur Docker vulnérable pour Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – Contournement d'authentification…








