
 #1
Outils MFA, SSO, sans mot de passe, biométriques et fournisseur d'identité.
Recommandé par Kitploit

 rnb-team/loghound
Analyseur EVTX post-exploitation pour BloodHound Mapping
 muhammad-usama-sardar/intra-handshake-fail
Projet Internet-Draft de l'IETF analysant les risques d'attestation précoce dans les handshakes TLS attestés, documentant CVE-2026-33697 et proposant…
 lovechoudoufu/about_cobaltstrike4.5_cdf
Crack de la version 4.5 de CobaltStrike, suppression de la fonctionnalité checksum8, contournement de BeaconEye, correction de la fuite du stage due…
 mauroeldritch/lempo
LEMPO (Ldap Exposure on POrtainer) est un exploit pour CVE-2018-19466 (divulgation d'identifiants LDAP sur Portainer). Présenté @ DevFest Siberia 2018
 gh-ost00/cve-2024-28987-poc
Vulnérabilité d'identifiants codés en dur dans Web Help Desk (CVE-2024-28987)
 its-arun/cve-2020-35682
Exploit de preuve de concept pour CVE-2020-35682 : contournement de l'authentification SAML dans ManageEngine ServiceDesk Plus, permettant une…
 rbih-boulanouar/cve-2024-4040
Preuve de concept pour CVE-2024-4040, une injection de modèles côté serveur dans CrushFTP permettant la lecture de fichiers non authentifiée, le…
 d3n14ld15k/cve-2024-11680_poc_exploit
Ce dépôt contient une preuve de concept (PoC) pour CVE-2024-11680, une vulnérabilité critique dans ProjectSend r1605 et versions antérieures.…
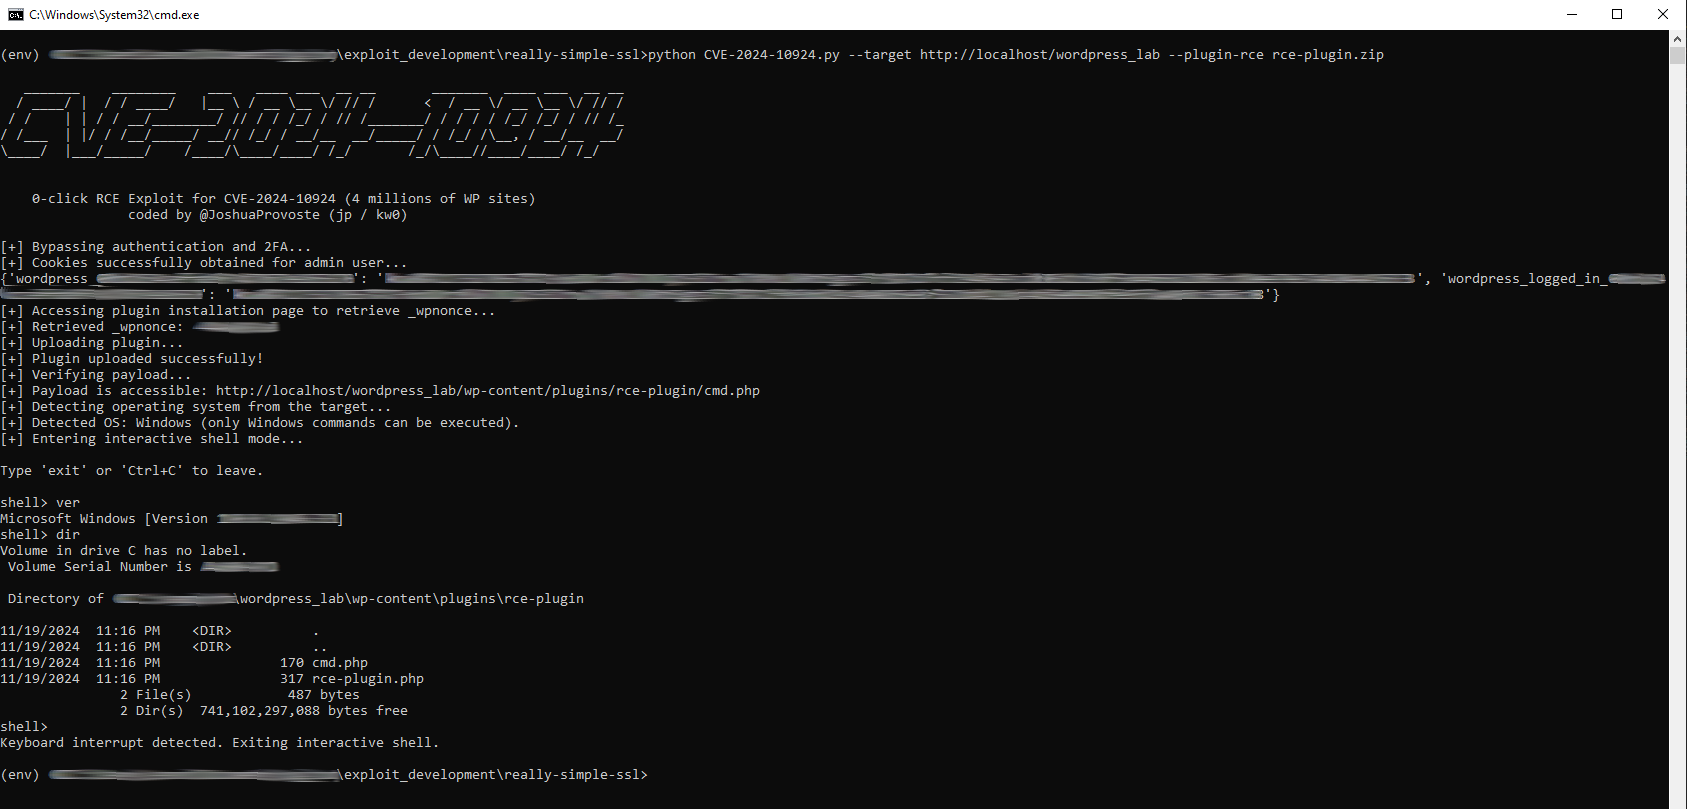 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
Exploit de contournement d'authentification non authentifié vers RCE pour CVE-2024-10924. Abuse d'un contournement d'authentification et de 2FA dans…
 cyberauth/cve-2026-20079
Implémente la chaîne de contournement d'authentification vers RCE root (CVE-2026-20079) contre Cisco Secure FMC à l'aide des modes fingerprint,…
 zux0x3a/adfly
outil de requête Active Directory utilisant le protocole LDAP, aide les red teamers / testeurs de pénétration à valider les credentials des…
 d0rb/cve-2024-41107
Preuve de concept d'exploit pour CVE-2024-41107 ciblant le contournement de l'authentification SAML dans Apache CloudStack versions 4.5.0–4.18.2.1 et…
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud Single Sign On (SSO) — une fonctionnalité activée par défaut en usine dès que vous enregistrez un…
 seckatie/cve-2019-8978
Divulgation de vulnérabilité de Banner Web Tailor et Banner Enterprise Identity Services
 dongpohezui/cve-2021-33045
Exploit pour le contournement d'authentification des caméras Dahua (CVE-2021-33045) utilisant mitmproxy pour intercepter et modifier les requêtes de…
 nccgroup/nlahoney
NLA Honeypot Recherche associée
 opfour/op4
Messagerie chiffrée en ligne de commande avec cryptographie post-quantique, protocole Double Ratchet et anonymat Tor. Fonctionnalités : phrase de…
 mavlevin/d-link-cve-2021-27342-exploit
Exploit pour la vulnérabilité CVE-2021-27342 (contournement de la protection anti-brute-force de l'authentification telnet)








