
 #1
Outils pour tester et implémenter les mécanismes d'authentification (ex. MFA, SSO) et les politiques d'autorisation.
Recommandé par Kitploit

 0xblackash/cve-2025-31161
CVE-2025-31161
 kc57/jitbit_helpdesk_auth_bypass
Utilitaire permettant de dériver le secret partagé sur une installation de JitBit Helpdesk, pouvant être utilisé pour un contournement…
 philippeabraxas-jpg/tbp-network
Théorie et implémentation du protocole TBP pour sécuriser l'IA en réseau dans les petits réseaux web ouverts
 berraesen/nextjs-middleware-auth-bypass-lab
Ce laboratoire, je l'ai entièrement créé de zéro. J'ai préparé les pages de connexion, d'accueil et d'administration dans l'application Next.js.…
 mr-zapi/cve-2024-54085
Juste un PoC pour CVE 2024-54085
 arvion-agent/next-cve-2025-29927
CVE-2025-29927 Contournement d'autorisation dans le middleware Next.js
 digicred-oss/caos-os
Customer Assurance Operating System. Répondez une seule fois aux questionnaires de sécurité que vous envoient vos clients.
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — Contournement de l'authentification non authentifiée de JFrog Artifactory (« phantom join key » -> jeton d'administrateur de service…
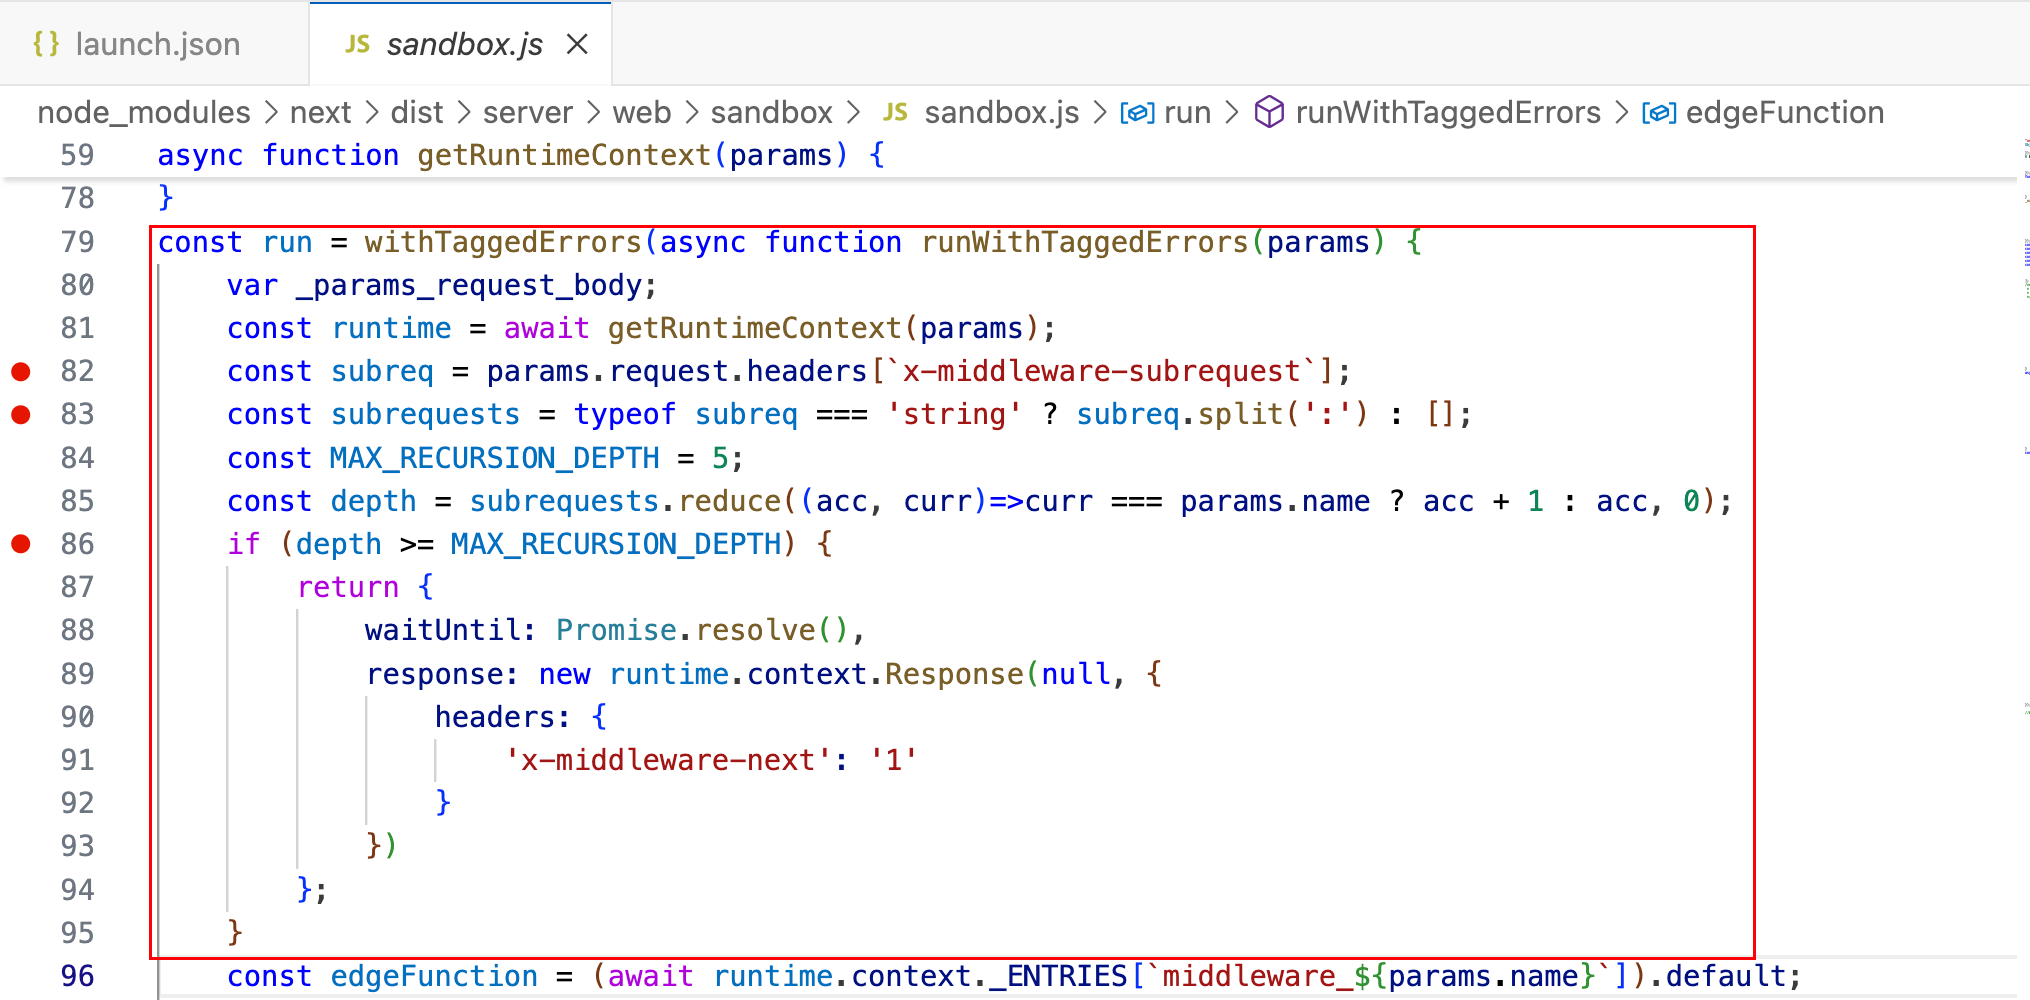 oyst3r1ng/cve-2025-29927
Contournement d'authentification du middleware Next.js
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
Exploit pour CVE-2026-41940, un contournement d'authentification dans cPanel/WHM, permettant à des attaquants non authentifiés d'obtenir un accès…
 fredevsec/cve-2026-0073
0-Click RCE Android Adb TLS Débogage sans fil
 umakant76705/cve-2022-22978
Démonstration étape par étape du contournement d'autorisation CVE-2022-22978 dans RegexRequestMatcher de Spring Security, avec configuration de…
 0xblackash/cve-2026-41940
CVE-2026-41940
 0xabdoulaye/cpanel-cve-2026-41940
Proof-of-concept d'exploit pour CVE-2026-41940, un contournement d'authentification critique de cPanel/WHM via injection CRLF, permettant un accès…
 johanneslks/cve-2026-33186
Contournement de la politique d'autorisation RBAC de gRPC-Go via l'absence de slash dans `:path` (Contournement d'authentification)
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - Élevé - À distance - IDOR - un JWT de contrôleur est un jeton de flotte
 rajsidwadkar/uap-protocol
Un protocole filaire unifié, axé sur la sécurité, pour l'accès aux outils et la coordination des agents. UAP élimine la CVE-2025-49596 et les…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - Élevé - À distance - Reliquat de privilèges - GET export-key clés privées








