
 #1
Outils pour l'évaluation de la sécurité des API REST, SOAP et GraphQL.
Recommandé par Kitploit
 net-hunter121/api-wordlist
Listes de mots sélectionnées de noms de fonctions API, verbes et noms pour le fuzzing de points de terminaison d'applications web avec Burp Suite…
 ngalongc/openapi_security_scanner
Scanner de sécurité d'autorisation automatisé pour les API basées sur OpenAPI. Teste les points de terminaison GET avec plusieurs ensembles…
 rapid7/hackazon
Une application web vulnérable moderne
 moniik/poc_salesforce_lightning
À des fins académiques uniquement. Attaque contre Salesforce Lightning avec privilège d'invité.
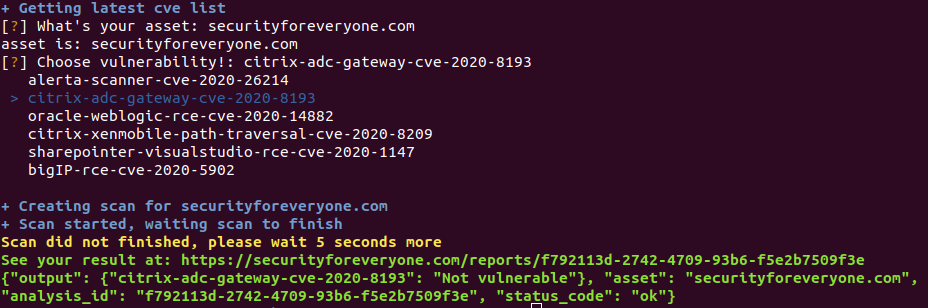 s4e-io-old-labs/s4e-cve-scanner
Scanner basé sur une API qui récupère et liste les dernières Vulnérabilités et expositions communes (CVE) pour une évaluation automatisée de la…
 ethicalhackingplayground/ssrf-king
Extension SSRF pour burp Automatise la détection de SSRF dans toutes les requêtes
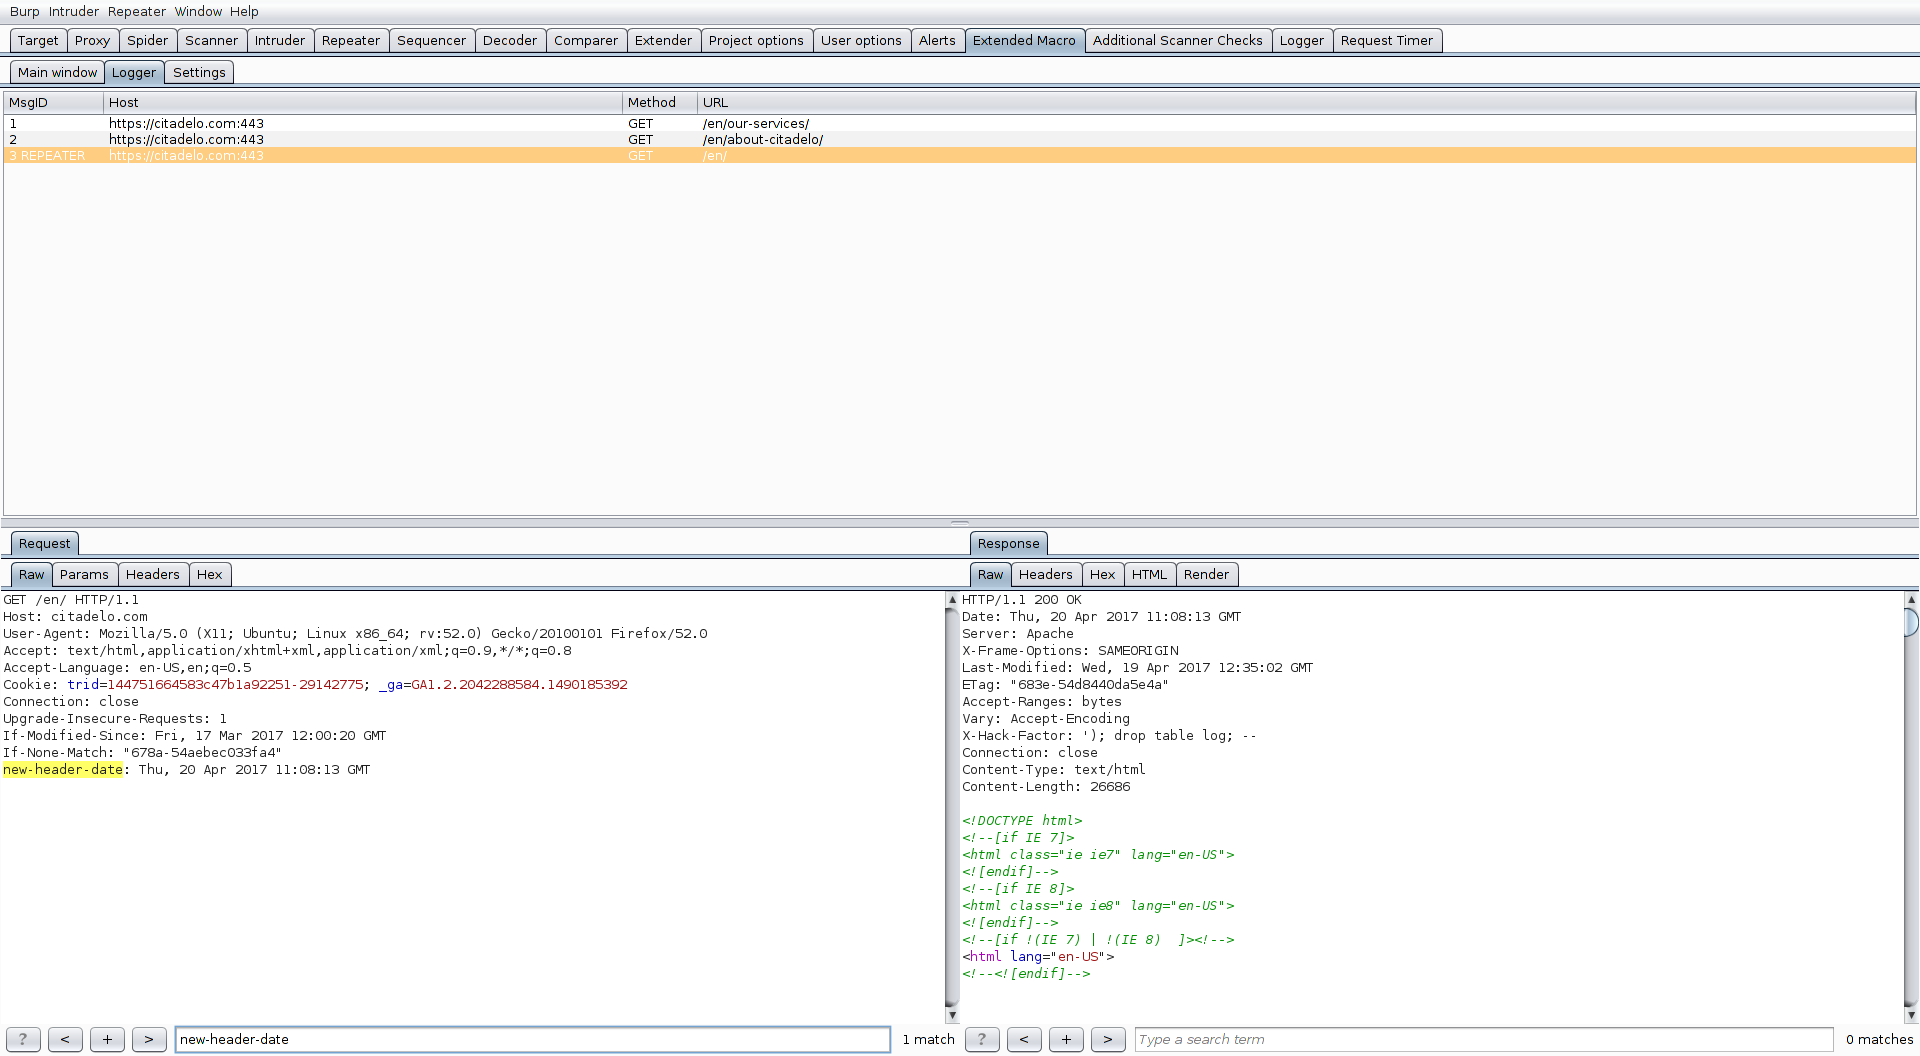 fruh/extendedmacro
ExtendedMacro - Plugin BurpSuite offrant des fonctionnalités de macro étendues
 purpleteam-labs/purpleteam-app-scanner
Composant de scan d'applications de purpleteam
 purpleteam-labs/purpleteam-server-scanner
Composant de scan de serveur de purpleteam
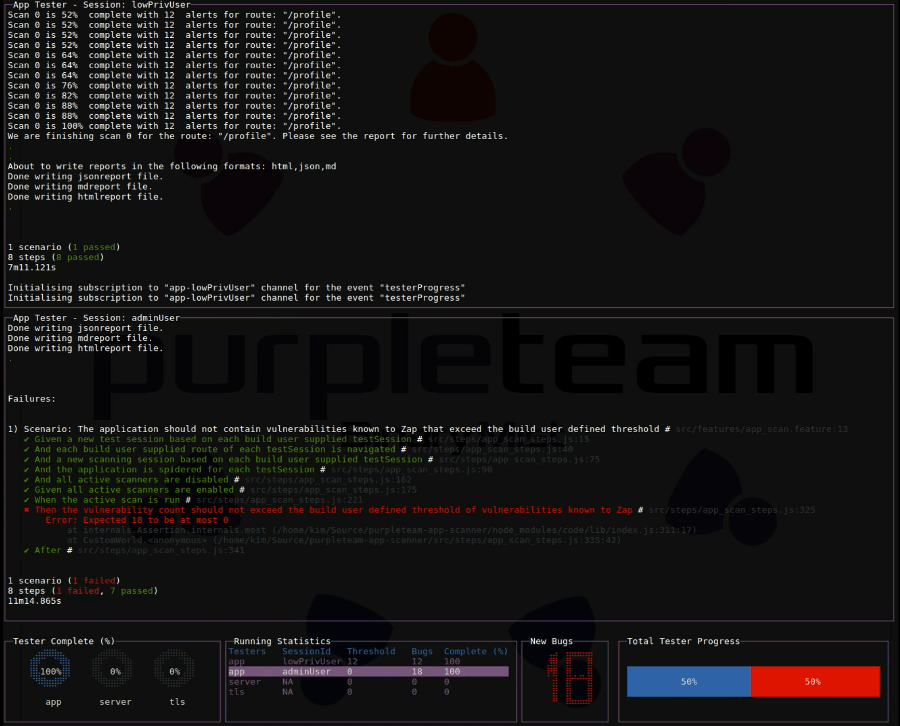 purpleteam-labs/purpleteam
Composant CLI de purpleteam
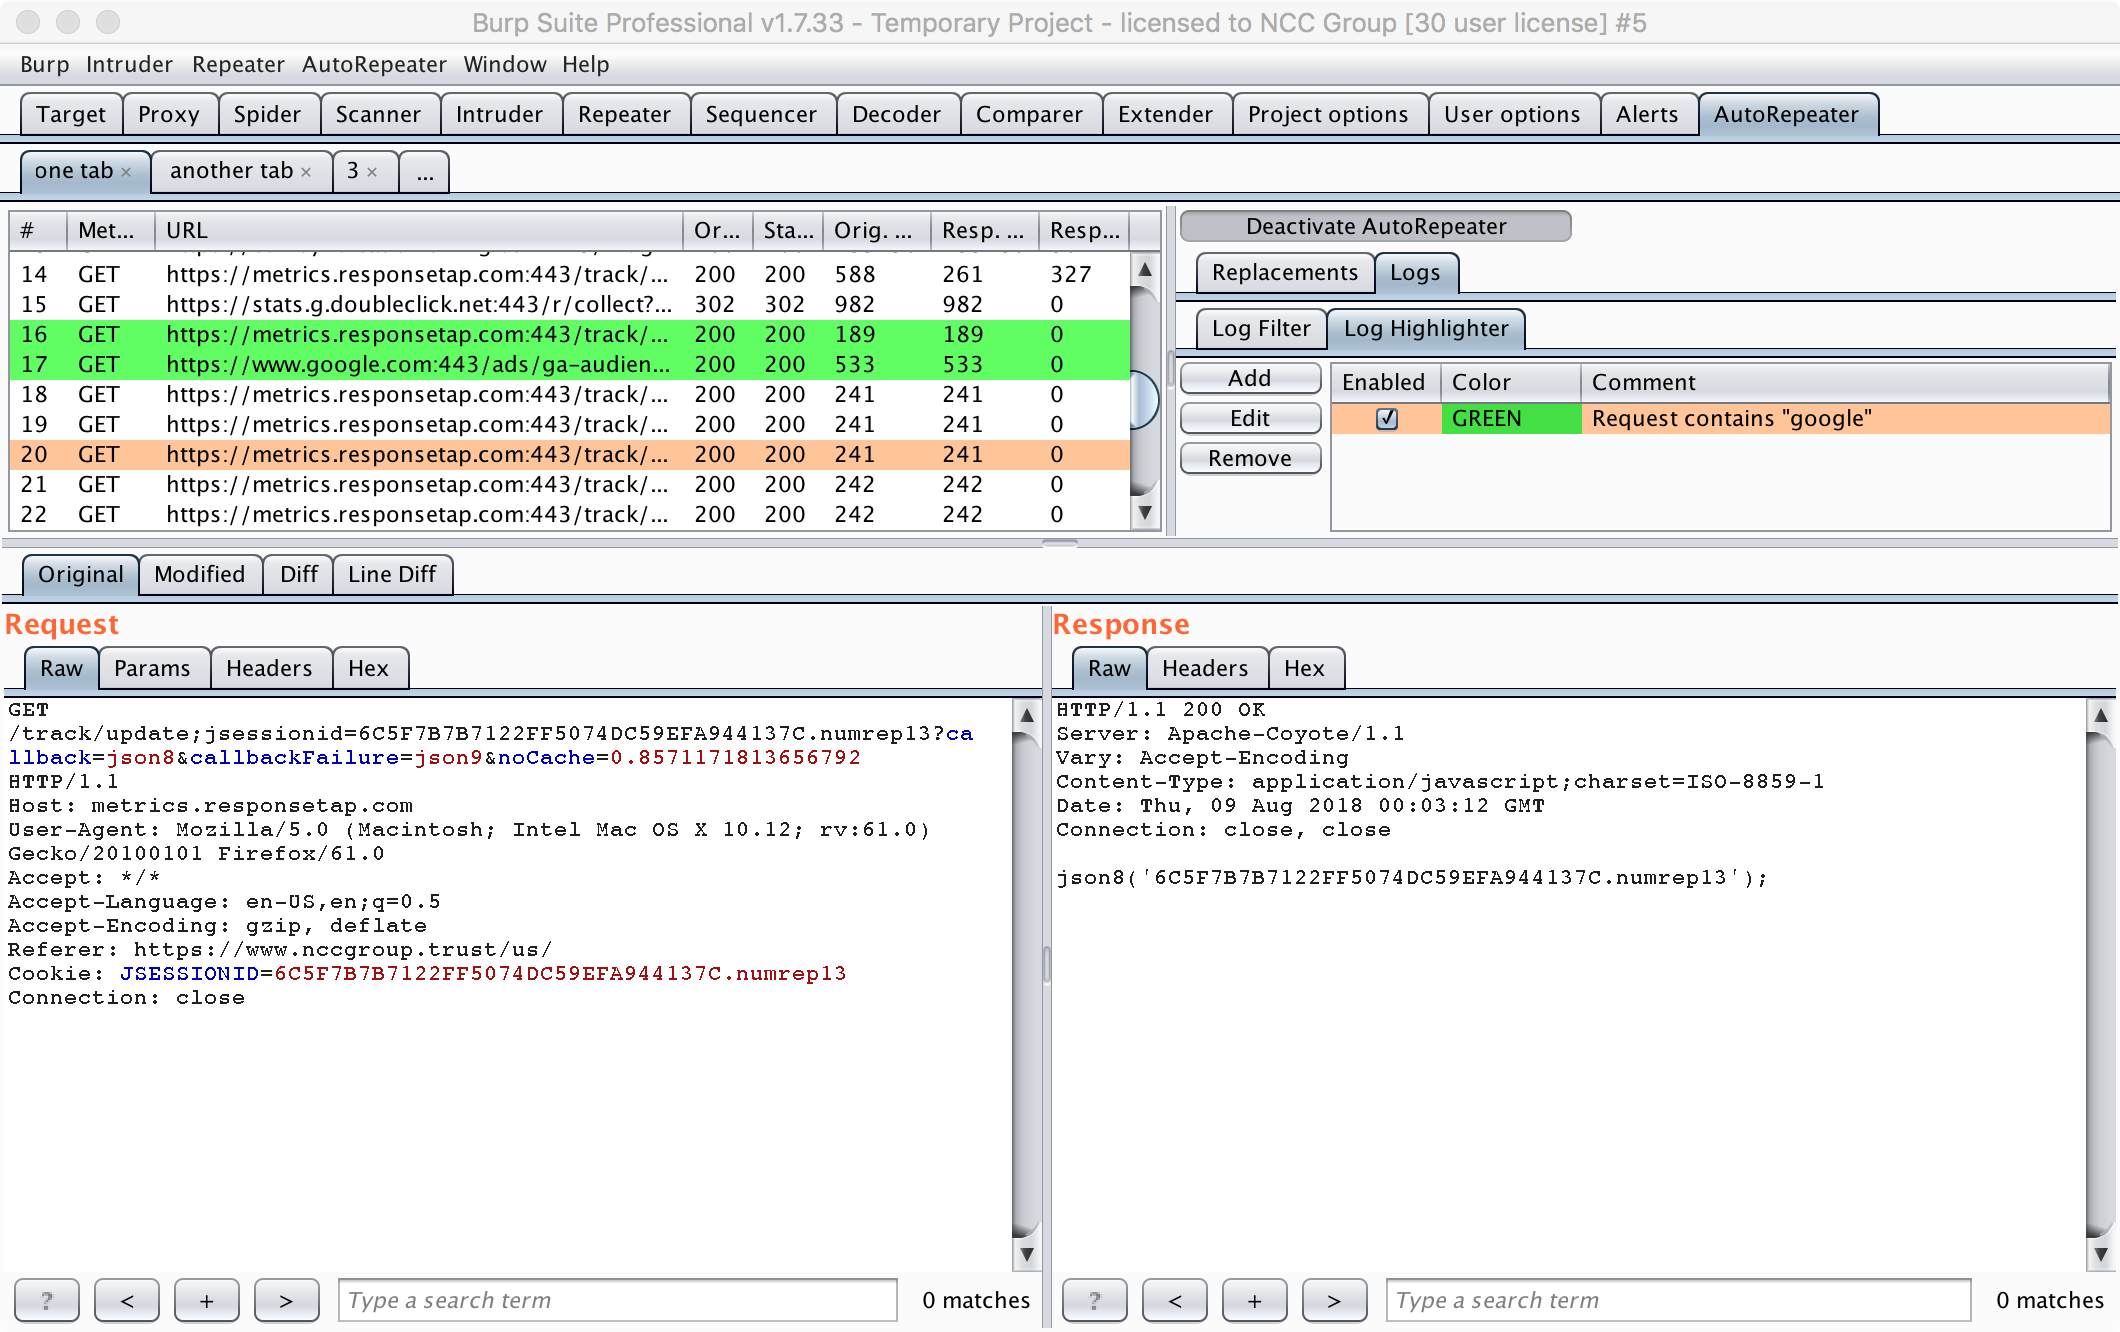 nccgroup/autorepeater
Répétition automatisée de requêtes HTTP avec Burp Suite
 payatu/tiredful-api
Une application web vulnérable intentionnellement conçue basée sur une API REST.
 murataydemir/cve-2016-4014
[CVE-2016-4014] Composant UDDI SAP Netweaver AS JAVA — Entité externe XML (XXE)
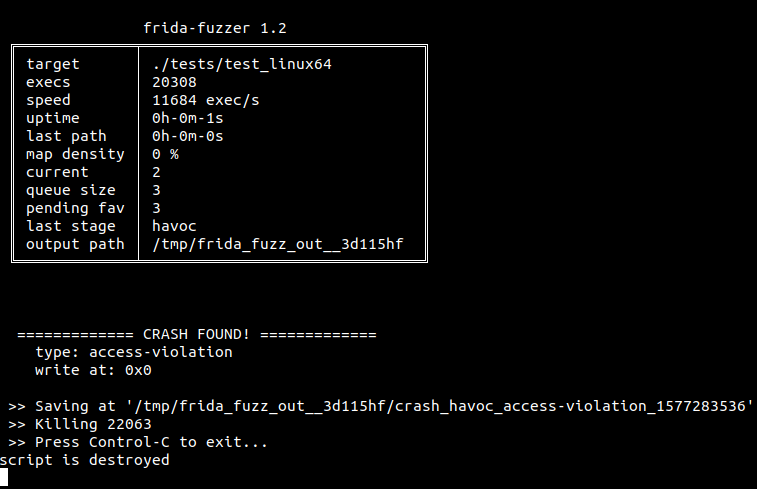 andreafioraldi/frida-fuzzer
Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.
 openstack-archive/syntribos
Outil de test de sécurité d'API Python du groupe de sécurité OpenStack
 pentestgeek/burpcommander
Interface en ligne de commande Ruby pour l'API REST de Burp Suite
 imperva/automatic-api-attack-tool
L'outil d'attaque API personnalisable d'Imperva prend en entrée une spécification API, génère et exécute des attaques basées sur celle-ci en sortie.
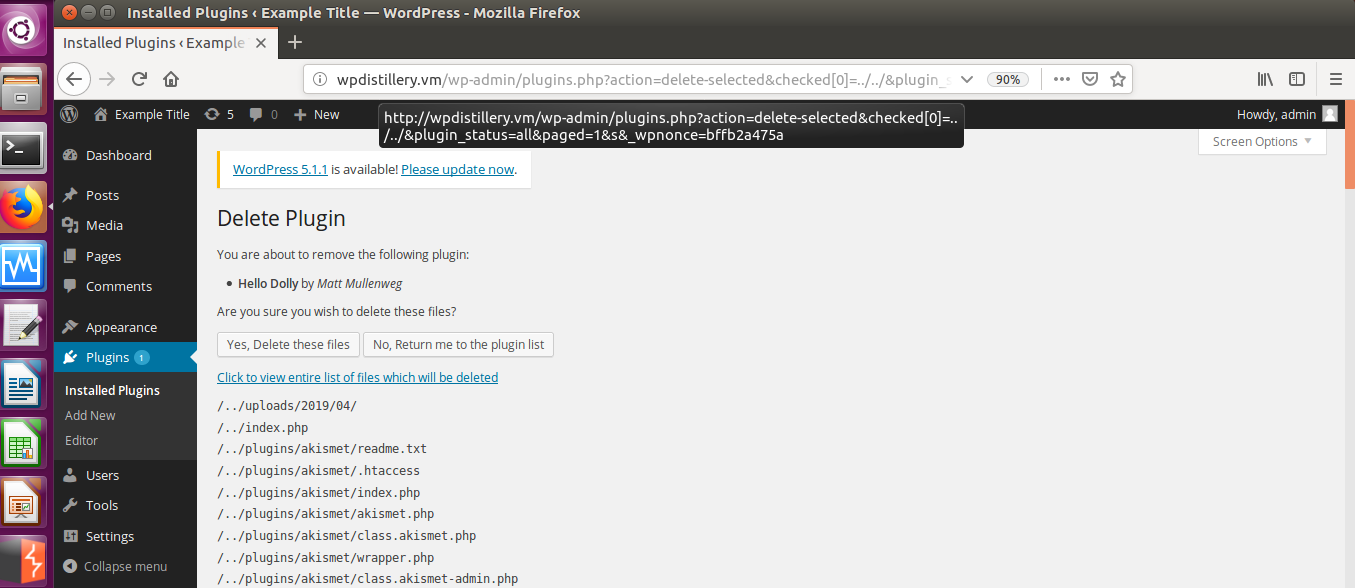 palmtreeforest/codepath_week_7-8
Devoir CodePath pour les semaines 7 et 8 : CVE-2017-14719, CVE-2019-9787 et modification non authentifiée du contenu de Page/Post via l'API REST







