
 #1
Outils de détection d'anomalies comportementales, analyse des valeurs aberrantes, UEBA et détection statistique des menaces.
Recommandé par Kitploit
 bplinux/chackd
Démon pour randomiser tcp_challenge_ack_limit afin de prévenir les attaques par canaux auxiliaires CVE-2016-5696
 malwaremorghulis/sunburst
Détection de SUNBURST C2 Stage-1 à l'aide de l'entropie de Shannon
 0x0allenace/soc-analyst-portfolio
Un portfolio organisé présentant mes investigations SOC, mes projets de threat hunting, mes laboratoires DFIR, mon ingénierie de détection, mes blogs…
 vedantk6403/koobe-guard
Module noyau Linux utilisant Kprobes pour détecter et neutraliser les exploits de double-free du tas CVE-2024-1086 via le suivi des écarts temporels…
 corelight/zeek-asyncrat-detector
Un détecteur de malware AsyncRAT basé sur Zeek.
 roxanne_ardary/nexora
Plateforme de gouvernance des terminaux pilotée par l'IA qui surveille l'utilisation des logiciels, applique une classification des risques basée sur…
 huzjie/aegisagent
Passerelle de sécurité à l'exécution pour agents IA : atteste cryptographiquement les appels d'outils, applique des politiques, sandboxe l'exécution…
 microlaser/dns_watchdog_windows2
Script PowerShell qui surveille le trafic DNS Windows via pktmon pour détecter l'empoisonnement, l'usurpation, les réponses de résolveurs…
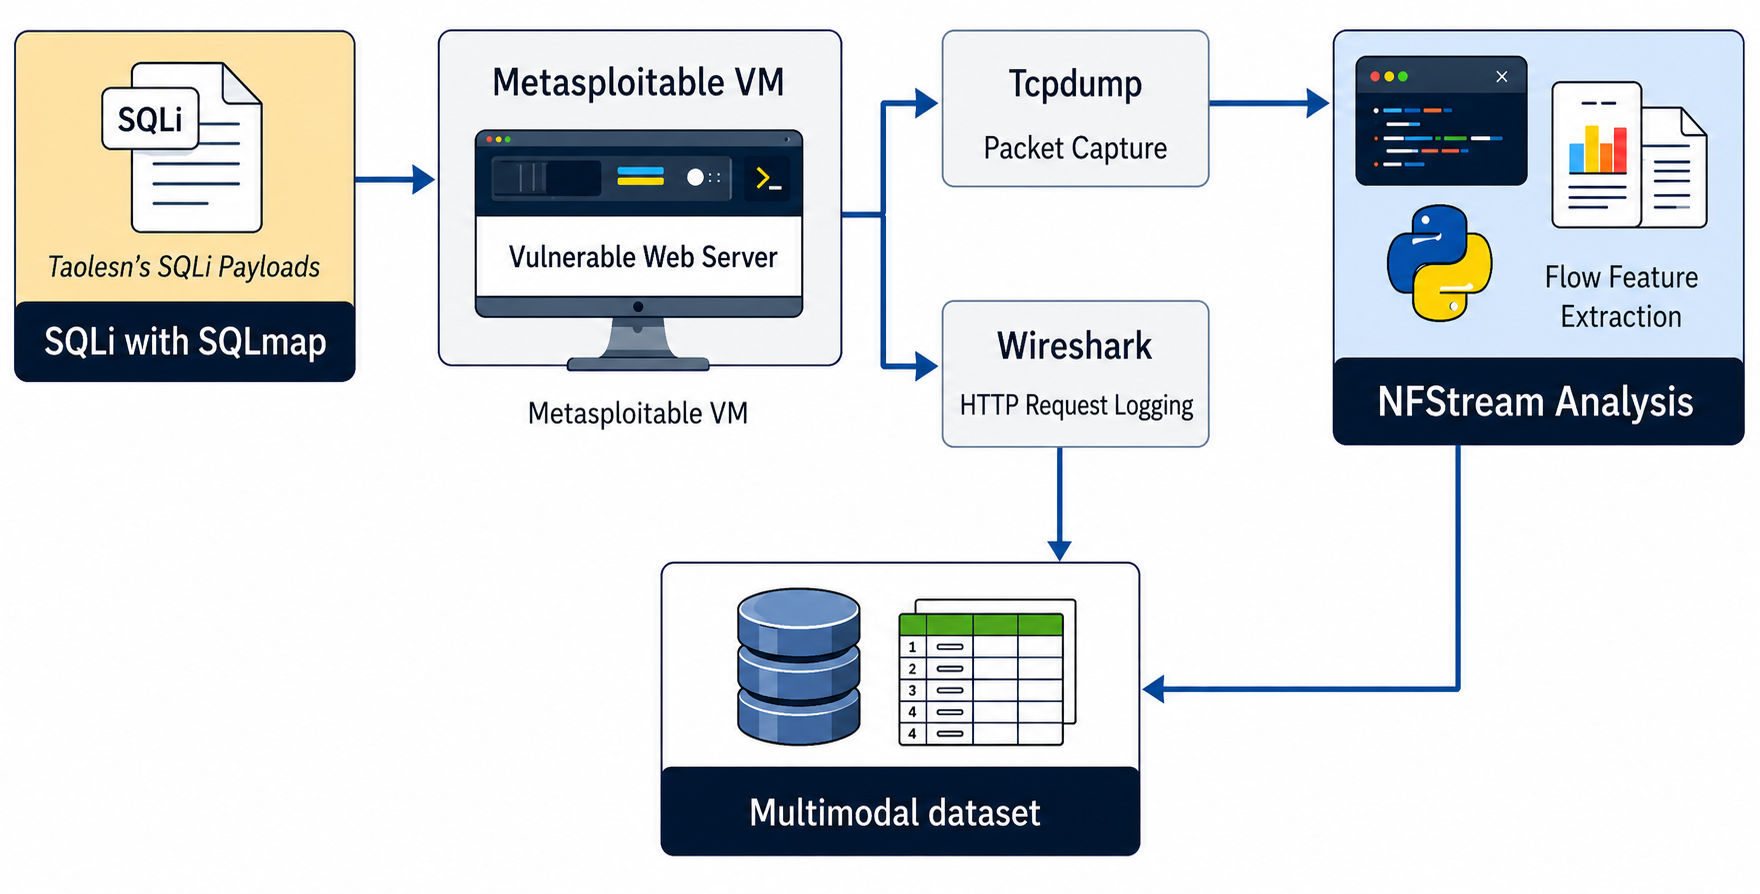 paul12345-cyber/multimodal-web-attack-dataset
Ce dépôt héberge un ensemble de données multimodal d'attaques web (MWAD) pour faire progresser la recherche sur la détection des menaces pilotée par…
 1-bit-wonder/kestrel
Tableau de bord de sécurité d'exécution mono-hôte sur eBPF — agent Go + SvelteKit. Arborescence des processus en direct, carte du réseau et alertes…
 cognitive-functors/c4-meta-system
Défense IA de production avec protection en 7 couches : contraintes mathématiques, accès par object-capability, consensus O2 distribué, éthique…
 ziad-hsn/cpra
CPRA est un système de surveillance d'infrastructure haute performance conçu pour les équipes de plateforme gérant des architectures de microservices…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
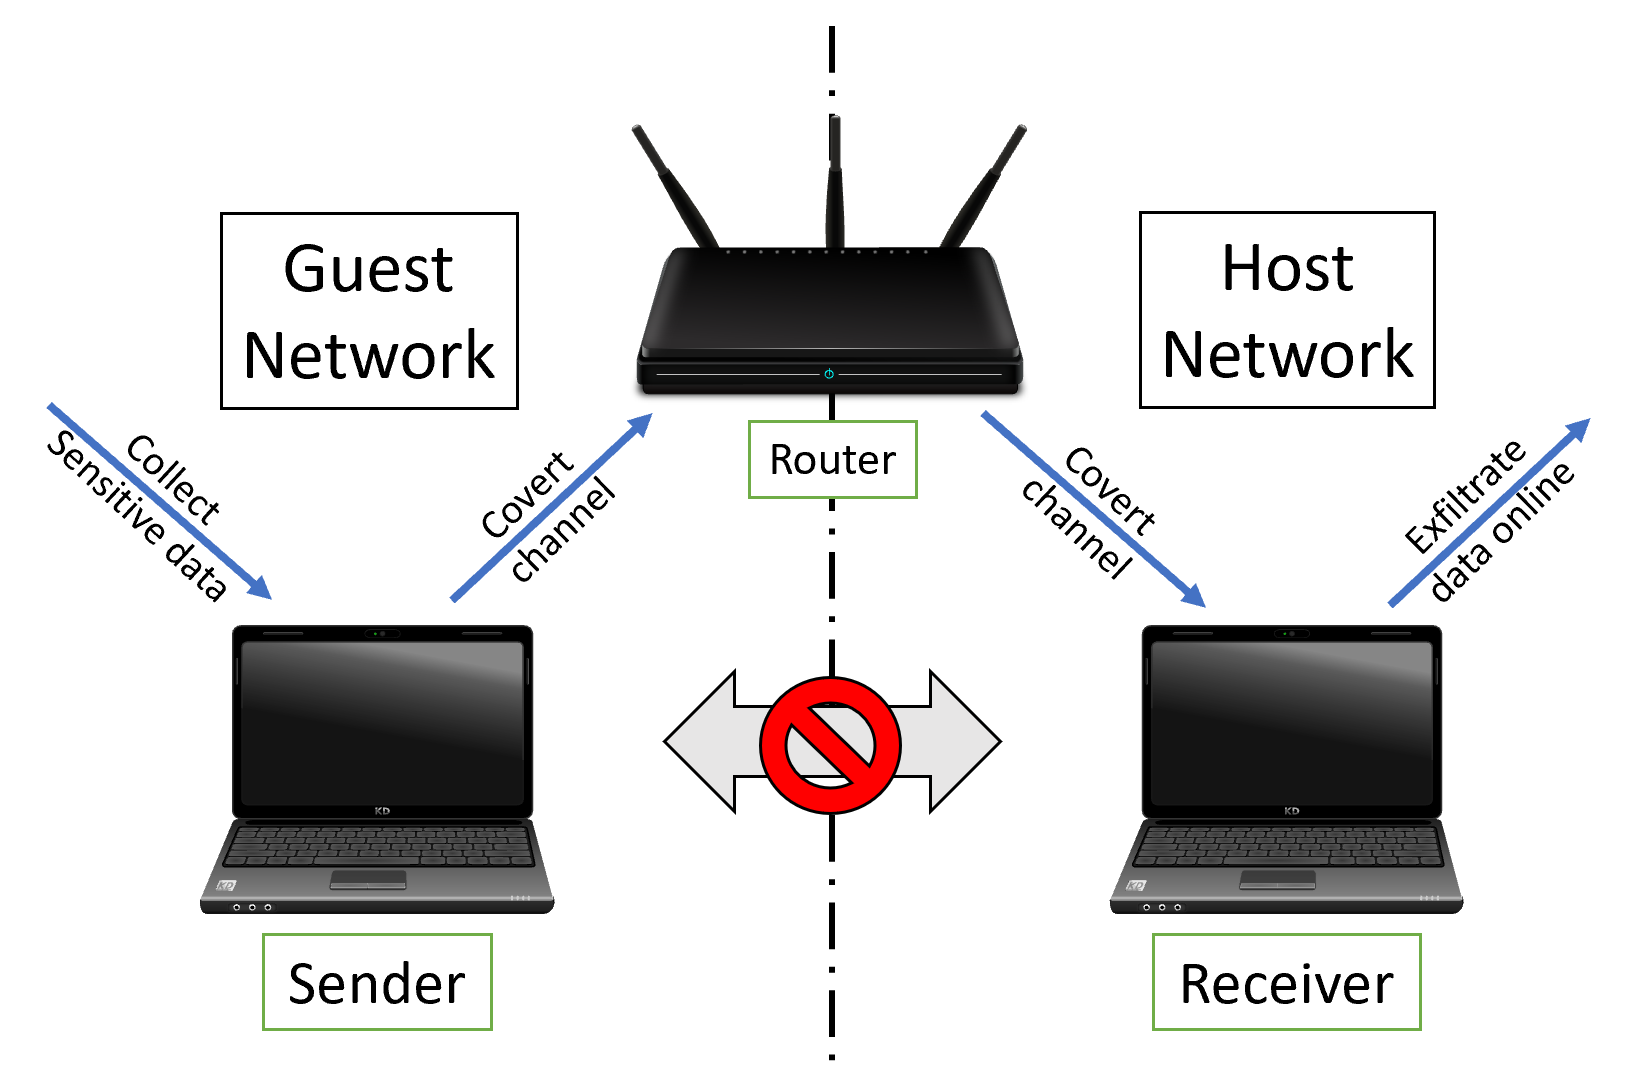 orensv/characterization-and-detection-of-cross-router-covert-channels
Ce dépôt comprend le code source utilisé dans l'article « Characterization and Detection of Cross-Router Covert Channels ».
 mohamedlahmeri01/vi-bot
Bibliothèque de détection de bots côté client avec 28 modules pondérés, analyse comportementale, empreinte numérique de navigateur, honeypots et…
 binarybard27/ai-security-battle
Une simulation d'IA adversarial Red Team vs. Blue Team.
 shuangliangx/learning-to-detect
Détecte les attaques de jailbreak inconnues dans les grands modèles vision-langage grâce à l'analyse des états cachés et aux autoencodeurs, avec des…
 corelight/zeek-caldera-detector
Un détecteur Mitre Caldera basé sur Zeek.








